



Belangrijkste punten
- Een EDR-implementatie versterkt de eindpuntbeveiliging doordat bedreigingen in realtime worden gedetecteerd, onderzocht en aangepakt.
- Planning is essentieel: voer een risicobeoordeling uit, bepaal uw doelen en stem de EDR-implementatie af op budget en middelen.
- Voor de keuze van de juiste EDR-oplossing beoordeelt u de schaalbaarheid, de integratie met SIEM en andere securitytools en de ondersteuning van de leverancier.
- Een geslaagde implementatie omvat de uitrol van agents, de configuratie van beleidsregels en doorlopende monitoring en finetuning voor meer nauwkeurigheid.
- Doorlopend onderhoud – zoals het patchen van agents, het verfijnen van notificaties en het bewaken van de agentgezondheid – houdt de EDR-oplossing effectief tegen steeds veranderende cyberdreigingen.
Een EDR-implementatie (endpoint detection and response) is een instrument voor gelaagde verdediging en een vast onderdeel van uw cybersecurity-kader. U implementeert daarbij EDR-software waarmee u de toenemende cyberaanvallen op endpoints, zoals ransomware en fileless malware, kunt monitoren, detecteren en aanpakken. Dat versterkt uw cybersecurity, verkort uw responstijden bij incidenten en verkleint het risico op datalekken .
Deze uitgebreide gids geeft een overzicht van de EDR-implementatie en behandelt de belangrijkste begrippen, strategieën en beste praktijken waarmee organisaties hun verdediging tegen de nieuwste vormen van cybercriminaliteit effectief versterken.
Een visuele uitleg van het implementatieproces vindt u ook in onze video: Een inleiding tot EDR-implementatie.
Versterk uw Endpoint management met NinjaOne: één platform dat RMM en back-up verenigt en integreert met EDR-oplossingen voor een gelaagde beveiligingsstrategie.
Checklist voor een snelle start met uw EDR-implementatie
|
Fase |
Cruciale taak |
Belangrijkste doel |
| Planning | SQL- en ontwikkeluitzonderingen bepalen | Systeemcrashes en blokkades door “false positives” voorkomen. |
| Aanschaf | Keuze maken: zelf doen of MDR | 24/7 monitoring garanderen als uw eigen team beperkt is. |
| Pilot | Implementatie in “audit-only” | Normaal gedrag in kaart brengen voordat u beveiliging afdwingt. |
| Integratie | Synchronisatie met de IdP (Entra ID) | Geautomatiseerde “Re-MFA” mogelijk maken bij bedreigingen met hoog risico. |
| Respons | Isolatieprotocollen vastleggen | Het team hosts laten isoleren zonder op goedkeuring te wachten. |
Wat is EDR?
EDR-software detecteert en beperkt bedreigingen op endpointniveau. Traditionele antivirussoftware werkt met detectie op basis van signatures, maar EDR combineert gedragsanalyse, heuristiek en machinaal leren om bedreigingen in realtime te detecteren en aan te pakken.
Doordat EDR-oplossingen endpoints voortdurend controleren op signalen van kwaadaardig gedrag, kunnen organisaties bedreigingen snel opsporen en onschadelijk maken en zo het risico op een beveiligingslek op een beschermd endpoint beperken.
Waarom is EDR-software belangrijk?
Een EDR-implementatie verkleint de risico’s van dreigingsactoren die steeds complexere en inventievere technieken gebruiken om bedrijfsgegevens en -systemen te compromitteren. Van ransomware-aanvallen tot datalekken: organisaties krijgen te maken met uiteenlopende cyberdreigingen die verwoestende gevolgen kunnen hebben. Daarom zijn robuuste oplossingen voor eindpuntbeveiliging nodig die deze bedreigingen proactief detecteren en aanpakken voordat ze grote schade aanrichten.
Recente cijfers uit de sector onderstrepen wat er op het spel staat. Uit het rapport The State of Ransomware 2026 van Sophos blijkt dat 56% van de ransomware-aanvallen erin slaagde gegevens te versleutelen en dat slechts één op de drie kleinere organisaties een aanval wist te stoppen voordat de versleuteling plaatsvond. Hetzelfde rapport komt uit op een mediane losgeldbetaling van $769.000 en gemiddelde herstelkosten van $1,7 miljoen. Die cijfers pleiten duidelijk voor het soort proactieve, gedragsgebaseerde detectie waarvoor EDR is gemaakt.
Stappen om uw EDR-implementatie te plannen
1. Breng de beveiligingsbehoeften van uw organisatie in kaart
Voordat u aan een EDR-implementatie begint, is het essentieel om de beveiligingsbehoeften en -doelen van uw organisatie te bepalen. Voer daarvoor een grondige risicobeoordeling uit om mogelijke kwetsbaarheden op te sporen en aandachtspunten te prioriteren. Als u de specifieke beveiligingseisen van uw organisatie kent, kunt u uw implementatiestrategie afstemmen op de meest urgente bedreigingen.
2. Stel duidelijke doelen
Of u nu uw detectiemogelijkheden wilt verbeteren, uw responstijden bij incidenten wilt verkorten of uw algehele beveiligingsbeleid wilt versterken: met een duidelijke roadmap stuurt u de implementatie en sluit deze aan op de prioriteiten van de organisatie.
3. Ken uw IT-budget
Budgetoverwegingen en de planning van middelen zijn eveneens belangrijke onderdelen van de planning. Investeren in robuuste cybersecurityoplossingen is cruciaal, maar het helpt om een balans te vinden tussen kosten en effectiviteit.
Wanneer u de beperkingen van uw IT-budget en de beschikbare middelen in kaart brengt, maakt u beter onderbouwde keuzes bij het selecteren van EDR-oplossingen en bij het toewijzen van middelen voor de implementatie en het doorlopende onderhoud.
Zet de knop niet voor het hele bedrijf tegelijk om. Werk met een gefaseerde aanpak:
- Fase 1 (ontdekking): Installeer agents in de modus ‘Audit Only’ om te zien wat er draait zonder iets te blokkeren.
- Fase 2 (pilot): Schakel de ‘Enforcement Mode’ in voor het IT-team en power users.
- Fase 3 (algemeen): Rol de oplossing per afdeling uit naar de rest van de organisatie.
Waar u op let bij een EDR-oplossing
Bij de keuze van een EDR-oplossing speelt een aantal factoren mee om er zeker van te zijn dat de oplossing aansluit op de specifieke behoeften en eisen van uw organisatie. Denk aan de detectiemogelijkheden, de schaalbaarheid, het gemak waarmee u de oplossing integreert en de beschikbare ondersteuning. Daarnaast helpen zaken als de reputatie van de leverancier, erkenning in de sector en klantbeoordelingen u bij een goed onderbouwde keuze
EDR-leveranciers vergelijken
Veel EDR-oplossingen delen dezelfde kernfunctionaliteit, maar ze kunnen verschillen in functies, prijsstelling en ondersteuning. Door meerdere leveranciers te vergelijken, een risicobeoordeling van leveranciers uit te voeren en hun aanbod te beoordelen, vindt u de oplossing die het best past bij de behoeften en het budget van uw organisatie.
Operationele keuze: zelf doen of MDR
Bepaal of u genoeg mensen hebt om EDR zelf te beheren of dat u MDR (Managed Detection and Response) nodig hebt. Kan uw team een notificatie met hoge urgentie niet binnen 30 minuten onderzoeken, 24/7, overweeg dan een managed service waarbij de leverancier het portaal voor u monitort.
Checklist voor het vergelijken van EDR-leveranciers
Een paar overwegingen om mee te nemen in uw besluit:
- Schaalbaarheid: Naarmate uw organisatie groeit en verandert, veranderen ook uw cybersecuritybehoeften. Kies daarom een oplossing die met uw bedrijf meegroeit.
- Integratie: Een naadloze integratie met bestaande securitytools en platformen haalt het maximale uit uw EDR-software.
- Ondersteuning: Beoordeel het ondersteuningsaanbod van de leverancier, inclusief training, technische support en updates. Dat zorgt voor een soepele implementatie en vlot onderhoud.
Voorbereiding op de implementatie
Beoordeel uw bestaande IT-infrastructuur
U moet mogelijke compatibiliteitsproblemen of gaten in de dekking opsporen. Met een grondige audit van uw endpoints, netwerken en applicaties zorgt u voor een soepele implementatie en beperkt u het risico op verstoringen.
Stel een specifiek implementatieteam samen
Dit team bestaat uit mensen met expertise op het gebied van cybersecurity, IT-operations en Endpoint management die het implementatieproces van begin tot eind kunnen begeleiden. Duidelijke rollen en verantwoordelijkheden binnen het team zorgen voor verantwoording en een gestroomlijnd proces.
Bereid de endpoints voor die EDR gaat beschermen
Wees extra zorgvuldig bij het voorbereiden van een EDR-endpoint op de implementatie. Controleer of het voldoet aan de minimale systeemeisen voor de EDR-agent en voer eventuele software-updates of patches door die nodig zijn voor de compatibiliteit.
Configureer endpoints daarnaast zo dat ze communiceren met het centrale beheerportaal van de EDR-software en stel monitoringbeleid en notificaties in. Zo detecteert en verhelpt u bedreigingen effectief.
EDR integreren met SIEM en andere securitytools
Zorg voor compatibiliteit met andere securitytools
Controleer voordat u EDR implementeert of de beoogde software samenwerkt met andere securitytools en platformen, zoals Security Information and Event Management (SIEM)-systemen, netwerkbeveiligingsapparatuur en oplossingen voor Endpoint management.
Door EDR te koppelen aan incident response-workflows en andere bronnen van securitytelemetrie krijgen organisaties meer inzicht in mogelijke bedreigingen en verloopt de afhandeling van incidenten soepeler.
EDR-gegevens benutten voor threat intelligence en analyse
Door gegevens van endpoints in de hele organisatie samen te brengen en te analyseren, leveren EDR-oplossingen waardevolle inzichten in nieuwe bedreigingen, aanvalspatronen en kwetsbaarheden. Die threat intelligence vormt vervolgens de basis voor uw securitybeleid, helpt bij het prioriteren van investeringen in beveiliging en versterkt uw algehele beveiligingsbeleid.
Pro tip: integratie rond identiteit
Volgens de huidige beste praktijken koppelt u uw EDR rechtstreeks aan uw IdP (bijvoorbeeld Microsoft Entra ID / Azure AD). Wordt een endpoint gemarkeerd als “High Risk”, dan kan de EDR automatisch een Re-MFA-prompt activeren of de aanmeldsessie van de gebruiker overal opschorten totdat de bedreiging is verholpen. Deze “Zero Trust”-aanpak voorkomt laterale beweging, ook als referenties zijn gecompromitteerd.
Wanneer u de EDR-implementatie afstemt op de securitystrategie van uw organisatie, sluit deze aan op bredere beveiligingsdoelen en prioriteiten. Dat betekent dat u uw implementatieplannen integreert met bestaand beveiligingsbeleid, incident response-procedures en kaders voor IT-risicobeheer.
Het implementatieproces van EDR
De details van een EDR-implementatie verschillen per leverancier, maar de kernaanpak blijft hetzelfde:
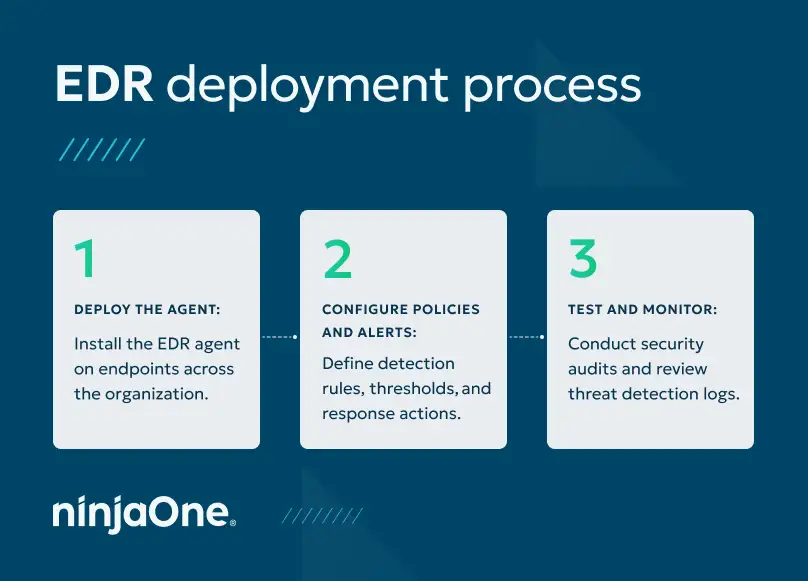
1. Rol de agent uit
: U rolt lichtgewicht software-agents uit die endpointactiviteit in realtime monitoren en communiceren met het centrale beheerportaal, zodat u zicht krijgt op mogelijke bedreigingen. Afhankelijk van uw omgeving vraagt de uitrol van agents om netwerkaanpassingen die telemetriegegevens doorlaten, naar interne beheersystemen of naar externe SaaS-platformen.
Let op: Deze aanpak sluit aan op de federale richtlijnen. De #StopRansomware Guide van CISA raadt organisaties aan om op al hun assets te werken met allowlisting van applicaties en met EDR-oplossingen, zodat alleen geautoriseerde software kan draaien en niet-geautoriseerde software wordt geblokkeerd.
2. Configureer beleid en notificaties
U legt detectieregels, drempelwaarden en responsacties vast die aansluiten op de beveiligingseisen en risicobereidheid van de organisatie.
Door EDR-beleid en notificaties af te stemmen op specifieke bedreigingen en aanvalsvectoren, verhogen organisaties de nauwkeurigheid van de detectie en beperken ze het aantal false positives.
3. Testen en monitoren:
U voert regelmatig securityaudits uit, bekijkt de detectielogs en test de incident response-procedures om vast te stellen dat de EDR-oplossing werkt zoals bedoeld.
Door het EDR-systeem doorlopend te monitoren en te testen, sporen organisaties mogelijke problemen of gaten in de dekking op en verhelpen ze die voordat dreigingsactoren er misbruik van maken.
EDR beheren en onderhouden
Patch elke EDR-agent
Regelmatige updates en patchbeheer voor EDR-agents zijn belangrijk voor optimale prestaties en bescherming tegen nieuwe bedreigingen. Blijf daarom op de hoogte van de nieuwste software-updates, beveiligingspatches en threat intelligence-feeds van uw EDR-leverancier. Door EDR-agents op endpoints regelmatig bij te werken, beschikken organisaties over de nieuwste beveiligingsfuncties om zich te verweren tegen steeds veranderende bedreigingen.
Notificatie-instellingen en responsprocedures finetunen
Beoordeel en verfijn uw EDR-beleid en notificaties op basis van feedback van securityanalisten, incident responders en threat intelligence-bronnen. Door notificatie-instellingen en responsprocedures voortdurend te optimaliseren, verhogen organisaties de nauwkeurigheid van de detectie en reageren ze sneller op beveiligingsincidenten.
Cruciale actie: leg isolatieprotocollen vast
Als de EDR ransomware detecteert, wie mag dan op ‘Isolate Device’ klikken? Leg deze incident response-playbooks vroeg vast, zodat het securityteam daadkrachtig een inbraak kan stoppen zonder tijdens een crisis op goedkeuring van het management te wachten.
De gezondheid van EDR-agents monitoren
Bij een effectieve EDR-implementatie bewaakt u de gezondheid en prestaties van alle EDR-agents in de organisatie, spoort u mogelijke problemen of afwijkingen op en onderneemt u actie waar nodig. Door de agentgezondheid proactief te monitoren en te optimaliseren, houden organisaties hun EDR-oplossing effectief en behouden ze zicht op endpoints en de mogelijkheid om bedreigingen te detecteren.
Bescherm uw beheerde omgevingen tegen ransomware met een alles-in-één oplossing voor EDR en Endpoint management.
Bescherm uw beheerde omgevingen tegen ransomware met een alles-in-één oplossing voor EDR en Endpoint management.
Bescherm uw endpoints met de juiste strategie voor uw EDR-implementatie
Wanneer organisaties de stappen uit deze gids volgen, kiezen en implementeren ze EDR-oplossingen die aansluiten op hun eigen beveiligingsbehoeften en doelen. Zo versterken ze hun algehele beveiligingsbeleid en beschermen ze zich tegen nieuwe bedreigingen.
NinjaOne vult EDR-oplossingen aan met tools voor monitoring en beheer op afstand, waarmee u endpoints en EDR vollediger beheert.
Bent u er klaar voor? Vraag dan een gratis offerte aan, meld u aan voor een gratis 14-daagse trialof bekijk een demo.






