Punti chiave
- Gli MSP possono avviare un’attività dedicata al CMMC individuando i clienti esistenti che hanno contratti con il DoW, trattano dati federali oppure operano all’interno della Defense Industrial Base.
- I potenziali clienti CMMC si trovano tramite SAM.gov, associazioni del settore della difesa, reti manifatturiere, APEX Accelerators, programmi MEP ed eventi di settore pertinenti.
- Tra i segnali di qualificazione rientrano la registrazione ITAR, la conformità DFARS, il NIST SP 800-171, la certificazione AS9100, la produzione per la difesa e i rapporti con i principali prime contractor del settore.
- I migliori potenziali clienti CMMC uniscono obblighi federali di cybersecurity a risorse di sicurezza interne limitate: una combinazione che apre opportunità per servizi IT e di conformità gestiti dall’MSP.
- Un primo progetto CMMC andato a buon fine può generare referenze verso altri fornitori e subappaltatori della difesa alle prese con gli stessi requisiti di cybersecurity e conformità.
Avvia la tua attività CMMC partendo da un solo cliente
Il CMMC (Cybersecurity Maturity Model Certification) è lo strumento con cui il Department of War (DoW) verifica che i contractor della difesa rispettino gli standard federali di cybersecurity prima di poter ottenere o mantenere un contratto. È un requisito della catena di fornitura che riguarda i contractor e i fornitori che trattano informazioni non classificate controllate (CUI) o Federal Contract Information (FCI), oltre ai managed service provider (MSP) che gestiscono quei sistemi. Questi requisiti fanno parte dei contratti del DoW da novembre 2025 e la sospensione, decisa a luglio 2026, della fase di certificazione da parte di terzi non ha modificato l’esigenza di fondo di proteggere i dati federali.
Quello che la maggior parte degli MSP non sa è che un’attività CMMC redditizia può nascere da un solo cliente.
Una volta chiuso il primo contratto nella catena di fornitura della difesa, spesso ottieni accesso a un’intera rete di fornitori simili che hanno bisogno dello stesso supporto. L’opportunità è più vicina di quanto molti MSP immaginino, perché quasi tutti servono già aziende che fanno parte della Defense Industrial Base (DIB) o le gravitano attorno.
Dopo il webinar NinjaOne CMMC spiegato: cosa devono sapere oggi gli MSP, diversi MSP hanno posto una domanda molto concreta: qual è un metodo affidabile per trovare quel primo cliente CMMC?
In questo articolo vediamo dove si trovano questi clienti, come riconoscerli e come avviare la conversazione con sicurezza.
L’opportunità nella catena di fornitura della difesa
La DIB comprende oltre 300.000 organizzazioni, in gran parte piccole e medie imprese che già si affidano agli MSP. Decine di migliaia di questi fornitori rientrano oggi nel perimetro del CMMC perché trattano dati relativi a contratti federali. Il lavoro scende dal DoW ai prime contractor, poi ai subappaltatori e ai fornitori che stanno sotto di loro e infine agli MSP che ne gestiscono i sistemi.
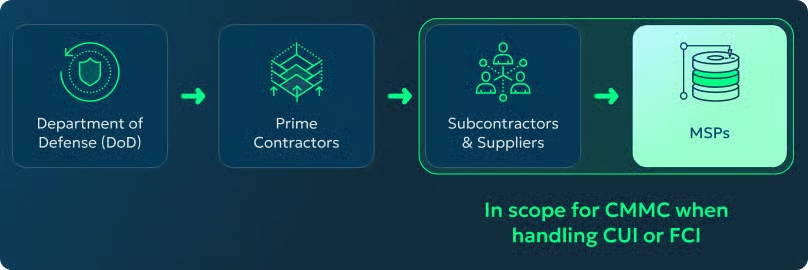
Il tuo MSP rientra nel perimetro nel momento stesso in cui tratta CUI o FCI per conto di un cliente. La catena è semplice: il tuo cliente rientra nel perimetro, il suo ambiente IT rientra nel perimetro, tu gestisci quell’ambiente, quindi rientri anche tu. Questo ti mette in una posizione di forza, perché hai già un rapporto con quel cliente e puoi offrire un valore concreto aiutandolo a soddisfare un requisito che sostiene il suo business.
Secondo le stime, il mercato globale dei servizi di consulenza CMMC raggiungerà 2,8 miliardi di dollari entro il 2032: un ambito di specializzazione decisamente redditizio.
Dove gli MSP possono trovare clienti CMMC
Per iniziare, punta alle aziende già soggette ai requisiti CMMC.
Puoi costruire il tuo elenco in due modi, e conviene procedere su entrambi i fronti contemporaneamente. Il primo consiste nel guardare ai clienti che già segui, perché alcuni di loro potrebbero essere parte della catena di fornitura della difesa senza che né tu né loro abbiate mai letto la cosa in questi termini. Il secondo consiste nel guardare all’esterno, verso nuovi potenziali clienti da avvicinare come partner CMMC competente.
- Parti dal tuo portafoglio clienti attuale e chiediti quali tra i clienti esistenti hanno contratti con il DoW o trattano dati governativi: sono opportunità CMMC già a tua disposizione.
- Usa SAM.gov, il database consultabile dei contractor del governo federale, per verificare se un’azienda è un contractor federale attivo. Puoi farlo sia per un cliente già acquisito sia per uno del tutto nuovo.
- Entra in contatto con le associazioni locali del settore della difesa e con le reti manifatturiere per conoscere nuovi fornitori e costruirti una reputazione come loro partner CMMC.
- Per trovare nuovi potenziali clienti oltre la tua rete, rivolgiti alle community in cui produttori e fornitori della difesa si ritrovano già.
- Le associazioni di settore nazionali sono una fonte molto ricca e comprendono:
- National Defense Industrial Association (NDIA)
- Association of the United States Army (AUSA)
- National Center for Defense Manufacturing and Machining (NCDMM)
- National Tooling and Machining Association (NTMA)
- Precision Metalforming Association (PMA)
- Society of Manufacturing Engineers (SME)
- Aerospace Industries Association (AIA)
- Association for Manufacturing Technology (AMT)
Quasi ogni stato ha inoltre la propria associazione manifatturiera, piena di fornitori che lavorano per i grandi contractor della difesa. Anche gli eventi di settore sono un’ottima opzione: AUSA Annual Meeting, Sea-Air-Space, Modern Day Marine, SOF Week, WEST e AFCEA TechNet, dove le aziende espositrici o già soddisfano i requisiti CMMC o contano di farlo a breve.
A questi si aggiungono due realtà legate al governo, APEX Accelerators e Manufacturing Extension Partnership (MEP), che collaborano direttamente con i produttori impegnati a ottenere contratti pubblici e possono indicarti le aziende che si stanno preparando al CMMC.
Come riconoscere le aziende che potrebbero aver bisogno di supporto CMMC
Quando hai individuato un’azienda da valutare – che sia un cliente esistente, un membro di un’associazione o un nome trovato su SAM.gov – verifica la presenza delle credenziali che un fornitore della difesa tende a mettere in evidenza.
Tra i segnali più chiari ci sono AS9100, la registrazione ITAR, la conformità DFARS, il NIST 800-171, la produzione aerospaziale, le lavorazioni meccaniche per la difesa, la produzione CNC, l’elettronica militare, la fabbricazione di precisione ed espressioni come “subappaltatore della difesa”.
La sigla “CMMC” compare raramente nel modo in cui queste aziende si descrivono, quindi questi segnali sono il metodo più affidabile per capire se un’azienda opera nella catena di fornitura della difesa e merita una conversazione.
Com’è fatto il cliente CMMC ideale per un MSP
Un buon potenziale cliente ha di solito da 25 a 500 dipendenti e un fatturato annuo compreso tra 10 e 250 milioni di dollari. Cerca le aziende che dichiarano di fornire prime contractor come Lockheed Martin, Northrop Grumman, RTX, General Dynamics, Boeing o L3Harris. Il profilo ideale è un’azienda con requisiti di conformità reali e un piccolo team interno di cybersecurity: esattamente il contesto in cui un MSP porta il valore maggiore.
Come avviare una conversazione sul CMMC con un potenziale cliente
L’approccio funziona meglio quando si adatta al livello di consapevolezza del cliente. Di solito ti troverai davanti a una di queste tre situazioni: un cliente consapevole di avere un obbligo di conformità, uno che lavora nella catena di fornitura della difesa ma non si è reso conto di rientrare nel perimetro e uno che conosce il CMMC ma lo considera un progetto futuro.
In tutti e tre i casi, poche domande bastano a far progredire il discorso. Chiedi se sono in grado di rendere conto di ogni dispositivo che entra in contatto con le CUI, se possono mostrare a un auditor la conformità delle patch aggiornata in qualsiasi momento e come gestiscono gli accessi privilegiati, l’autenticazione a più fattori (MFA) e i cambi di ruolo. Quest’ultimo aspetto merita particolare attenzione, perché il CMMC Livello 2 prevede 22 requisiti di Access Control e l’identità è spesso l’ambito in cui le aziende hanno più margine di miglioramento.
Come i clienti CMMC possono generare referenze nel settore della difesa
Un solo cliente scelto bene può mettere in moto l’intera attività CMMC. I fornitori della difesa lavorano a stretto contatto tra loro: un produttore che rifornisce un prime contractor opera di norma insieme a decine di altri fornitori e subappaltatori soggetti agli stessi requisiti di conformità.
Quando aiuti un’azienda a diventare pronta per il CMMC, ti costruisci una rete di referenze già qualificata per lo stesso tipo di lavoro. Il primo cliente crea lo slancio per il successivo, quindi vale la pena concentrare le energie sul trovarlo e conquistarlo.
Come iniziare a costruire la tua attività CMMC
Parti da un unico obiettivo, poi usa questa guida per individuarlo, qualificarlo e prepararti a una prima conversazione sicura.
Per saperne di più, guarda il webinar NinjaOne CMMC spiegato: cosa devono sapere oggi gli MSP.