Punti chiave
- Le organizzazioni enterprise scelgono di affidare in outsourcing la scansione delle vulnerabilità a MSP e MSSP per ridurre il carico operativo legato alla gestione di ambienti IT complessi e distribuiti.
- Per costruire un servizio di scansione delle vulnerabilità scalabile occorre definire l’ambito del servizio, standardizzare l’onboarding dei clienti e stabilire flussi di lavoro di scansione ricorrenti.
- Funzionalità come la governance multi-tenant, la visibilità centralizzata e una segmentazione rigorosa sono essenziali per i provider che gestiscono più ambienti enterprise.
- Un sistema VMaaS affidabile integra strumenti per il coordinamento della remediation, l’automazione, la gestione dei ticket e il reporting di conformità. In questo modo si rafforzano il valore del servizio nel lungo periodo e la fiducia dei clienti.
Le organizzazioni enterprise devono anticipare le debolezze di sicurezza in ambienti sempre più complessi. I cyberattacchi rappresentano una minaccia ricorrente per aziende e organizzazioni: un’ottima occasione per Managed Service Provider (MSP) e Managed Security Service Provider (MSSP) di proporre una soluzione ad alto valore, ovvero la scansione delle vulnerabilità as a service.
In questo articolo approfondiamo come il Vulnerability Management as a Service (VMaaS) possa diventare un punto di forza commerciale per i fornitori di servizi IT e come generi valore quando si basa su un framework strutturato di erogazione del servizio, anziché su valutazioni estemporanee.
Scopri NinjaOne Endpoint Management
Unifica visibilità e controllo su tutti i dispositivi per ridurre la complessità, migliorare l’efficienza e rafforzare la sicurezza, il tutto da un’unica console.
Scopri di più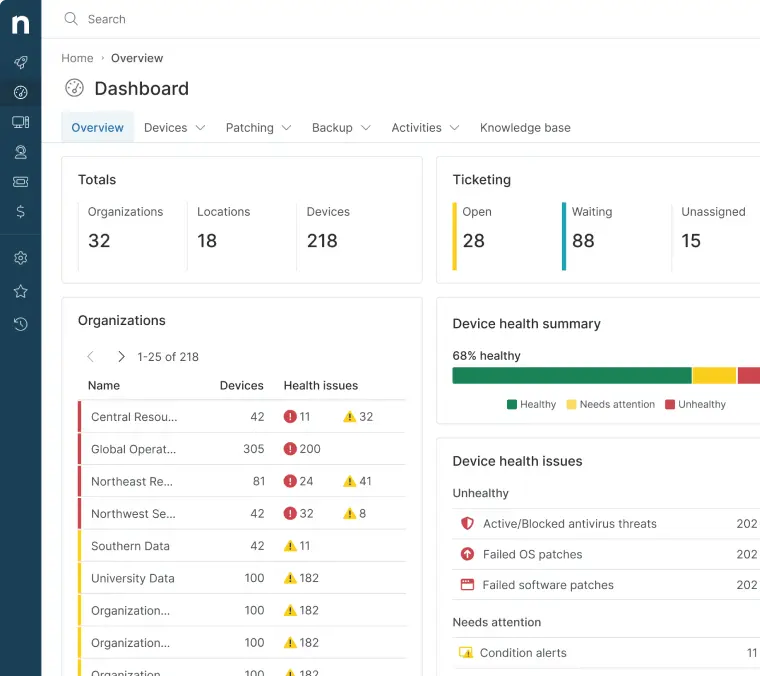
Perché le organizzazioni enterprise affidano la scansione delle vulnerabilità in outsourcing
La scansione delle vulnerabilità può richiedere un notevole impegno operativo, soprattutto negli ambienti IT di livello enterprise. Un’infrastruttura IT complessa deve spesso gestire:
- Infrastrutture ibride on-premises, remote e cloud
- Endpoint remoti e distribuiti
- Applicazioni SaaS e integrazioni di terze parti
- Operation su più sedi e sistemi business critical
Di fronte a scenari così articolati, è logico che le aziende affidino la scansione delle vulnerabilità a un provider esterno. In questo modo possono colmare le lacune grazie a competenze dedicate, flussi di lavoro strutturati e visibilità continua, senza dover sviluppare internamente queste capacità.
Come costruire un servizio di scansione delle vulnerabilità
Una piattaforma VMaaS si costruisce con un approccio strutturato, che garantisce prevenzione e difesa efficaci contro le minacce. Ecco che cosa comprende di norma:
Definizione dell’ambito del servizio
Costruire un servizio di scansione delle vulnerabilità inizia dalla definizione della copertura: così si evitano lacune nell’ambito di intervento e si fissano aspettative realistiche. Questo rende anche più semplice definire il prezzo del servizio ed estenderlo man mano che gli ambienti dei clienti evolvono. Ai provider si richiede di garantire visibilità su:
- Endpoint e postazioni di lavoro
- Server on-premises e dispositivi di rete
- Infrastruttura cloud e carichi di lavoro in hosting
- Asset esposti su Internet e applicazioni web
- Dipendenze da software di terze parti
- Sistemi business critical con un livello di esposizione elevato
Standardizzazione dell’onboarding dei clienti
I fornitori di servizi devono mantenere coerenza nel processo di onboarding, così da ridurre gli errori di configurazione e rafforzare la fiducia del cliente. In questo modo si costruisce una base solida per la scalabilità del servizio nel lungo periodo. Ogni nuovo incarico dovrebbe seguire gli stessi passaggi, ovvero:
- Rilevamento delle Risorse e inventario iniziale
- Autorizzazione alle scansioni e configurazione degli accessi all’ambiente
- Segmentazione dell’ambiente e categorizzazione dei rischi
- Accordo sui formati di reporting e sui contatti per l’escalation
Definizione di flussi di lavoro di scansione ricorrenti
Una visibilità continua sugli ambienti IT enterprise richiede un flusso di lavoro ricorrente, non semplici valutazioni periodiche. Questo comprende:
- Cadenze di scansione continue e pianificate
- Validazione degli endpoint e verifica della copertura
- Nuova valutazione delle vulnerabilità dopo la remediation
- Reporting allineato alle tempistiche di consegna concordate
- Monitoraggio dello stato della remediation tra un ciclo e l’altro
Rendere operativa la visibilità multi-tenant sulle vulnerabilità
I provider che gestiscono ambienti IT enterprise hanno bisogno di una supervisione centralizzata senza compromettere la separazione tra i clienti. Serve quindi un’architettura ben progettata sia sul piano operativo sia su quello della piattaforma. Ecco come rendere operativa la visibilità multi-tenant sulle vulnerabilità:
Centralizzazione della visibilità sulla sicurezza
Un approccio a “visualizzazione centralizzata” della visibilità sugli ambienti di tutti i clienti permette ai provider di gestire una base clienti in crescita senza perdere il controllo operativo, monitorando:
- La gravità delle vulnerabilità nei diversi account
- L’esposizione degli endpoint e lo stato della copertura
- L’avanzamento della remediation per ciascun cliente
- L’allineamento alla conformità e le sintesi dei rischi
Mantenimento della segmentazione tra tenant
Per applicare in modo efficace una separazione rigorosa tra i clienti nell’erogazione di servizi multi-tenant, i provider devono disporre di:
- Isolamento dei dati tra gli ambienti dei clienti
- Accesso basato sui ruoli, sia per il personale del provider sia per gli utenti del cliente
- Dashboard segmentate con viste specifiche per ciascun cliente
- Monitoraggio della remediation e responsabilità definiti per singolo tenant
Supporto agli obblighi nel fornire report delle aziende enterprise
I clienti enterprise richiedono report dettagliati, utili per le loro esigenze di governance interna e in linea con le aspettative: in questo modo stakeholder e auditor possono agire più facilmente sulla base dei dati contenuti nel report. I provider dovrebbero essere in grado di fornire:
- Sintesi per il management con il contesto dei rischi per il business
- Report allineati alla conformità per framework come PCI DSS, HIPAA o ISO 27001
- Monitoraggio dell’avanzamento della remediation nel tempo
- Documentazione delle prestazioni rispetto agli SLA
Coordinare la remediation delle vulnerabilità
Un percorso di remediation chiaramente definito rafforza la consegna dei risultati delle scansioni. I provider che collegano la fase di individuazione a quella di risoluzione propongono ai clienti enterprise un approccio solido alla scansione delle vulnerabilità.
Allineamento tra scansioni e operation di patching
La distribuzione delle patch dovrebbe seguire l’individuazione delle vulnerabilità. I provider dovrebbero coordinare:
- I passaggi di consegne tra le vulnerabilità individuate e le attività di remediation
- Il monitoraggio della distribuzione delle patch per singolo endpoint
- Le scansioni di validazione per confermare la risoluzione
- Il reporting di conformità collegato ai risultati della remediation
Definizione dei flussi di lavoro di escalation e degli SLA
Le vulnerabilità hanno livelli di urgenza diversi: per questo i flussi di lavoro di escalation strutturati dovrebbero definire:
- Le classificazioni di gravità e i criteri che attivano l’escalation
- Le tempistiche di remediation in base al livello di gravità
- Le procedure di gestione delle eccezioni e di accettazione del rischio
- Titolarità e responsabilità in ogni fase
Validazione continua
La validazione continua rafforza la responsabilizzazione e la fiducia del cliente, perché prevede scansioni di verifica che accertano se:
- Le patch sono state distribuite correttamente
- L’esposizione è diminuita in modo misurabile
- Gli endpoint rispettano i baseline di conformità
Questi elementi dovrebbero confermare se una vulnerabilità è stata eliminata o definitivamente risolta.
Che cosa dovrebbero privilegiare i provider in una piattaforma per le vulnerabilità
La scalabilità operativa ha un peso importante nella scelta di una piattaforma VMaaS. Ecco alcune funzionalità da valutare:
Visibilità multi-tenant
Una piattaforma VMaaS ideale dovrebbe offrire strumenti e funzionalità come dashboard trasversali ai clienti, segmentazione dei tenant e gestione centralizzata, senza login separati per ciascun cliente.
Automazione
L’automazione ha ridotto gli errori tipici dei flussi di lavoro manuali. Aiuta inoltre con:
- Scansioni continue e pianificate
- Prioritizzazione dei rischi e invio di avvisi automatizzati
- Generazione e distribuzione dei report
- Trigger dei flussi di lavoro collegati alle attività di remediation
Visibilità su cloud e ambienti ibridi
Gli ambienti IT moderni si sono spostati su piattaforme e servizi cloud per svolgere le proprie operation. Questa evoluzione coinvolge infrastrutture IT enterprise distribuite tra provider cloud, infrastrutture ibride e applicazioni distribuite. Una piattaforma VMaaS presa in considerazione dovrebbe garantire visibilità nativa su tutti questi elementi, senza richiedere strumenti diversi per ogni ambiente.
Coordinamento della remediation
Le aziende dovrebbero preferire piattaforme VMaaS che integrino in modo efficiente soluzioni di patch management e di gestione dei ticket nei propri flussi di lavoro. Questo aiuta a definire le responsabilità, semplificare il reporting verso il cliente e accelerare la risoluzione dei problemi.
Errori frequenti nei servizi di scansione delle vulnerabilità
MSP e MSSP possono incontrare colli di bottiglia a causa di errori ricorrenti, di tipo operativo e strutturale. Eccone alcuni:
Considerare la scansione delle vulnerabilità come un intervento una tantum
Una singola valutazione fotografa soltanto lo stato di un ambiente enterprise in un dato momento. Questo non basta per un ambiente enterprise in continua evoluzione, esposto all’introduzione di nuove vulnerabilità.
Consegnare report senza indicazioni per la remediation
I provider dovrebbero proporre flussi di lavoro efficaci e piani d’azione quando i risultati evidenziano problemi nell’ambiente.
Mantenere flussi di lavoro di reporting frammentati
Un reporting frammentato può generare incoerenze nei dati, creando confusione e rendendo più difficile dimostrare il valore del servizio o soddisfare i requisiti di conformità.
Non assegnare una priorità operativa alle vulnerabilità
Oltre ai punteggi di gravità serve il contesto, per riflettere il rischio reale per il business. Non adattare frequenza e ambito delle scansioni allo specifico profilo di rischio di ciascun cliente può portare a un’allocazione inefficiente delle risorse e all’incapacità di affrontare in tempo reale le minacce più critiche.
Trascurare la segmentazione dei clienti
Dai provider VMaaS ci si aspetta l’applicazione di un isolamento rigoroso tra i tenant, per ridurre gli errori operativi ed evitare esposizioni di dati rischiose e la perdita di fiducia dei clienti.
Come scalare i servizi di scansione delle vulnerabilità
Scalare un servizio di scansione delle vulnerabilità richiede maturità operativa in ogni fase dell’erogazione. I provider dovrebbero investire in:
- Framework di governance centralizzati, applicati in modo coerente a tutti i clienti
- Automazione dei flussi di lavoro di scansione, reporting e remediation
- Procedure documentate di onboarding, escalation e gestione delle eccezioni
- Revisioni periodiche del servizio per monitorare i progressi e adeguare l’ambito
Queste strutture riducono i costi di gestione per cliente che altrimenti limiterebbero la crescita del servizio.
Inizia una prova gratuita del software di gestione degli endpoint n.1 su G2
Nessuna carta di credito richiesta, accesso completo a tutte le funzionalità.
Conclusione
Offrire la scansione delle vulnerabilità as a service (VMaaS) a organizzazioni con ambienti di livello enterprise richiede un framework di erogazione che supporti visibilità continua, remediation strutturata, governance multi-tenant e operation scalabili. I provider devono essere in grado di garantire visibilità continua, governance multi-tenant, integrazioni per la remediation, strumenti di automazione e maturità operativa.
Argomenti correlati: