La rapida evoluzione della tecnologia ha dato origine a minacce informatiche sofisticate in grado di sfruttare le vulnerabilità delle applicazioni web. I cybercriminali ideano continuamente nuovi metodi per compromettere l’integrità, la riservatezza e la disponibilità dei dati. Per contrastare queste minacce, le organizzazioni devono adottare misure di sicurezza avanzate che vadano oltre i protocolli di sicurezza tradizionali.
Questo articolo analizza i Web Application Firewall (WAF): cosa sono, come funzionano, quali vantaggi offrono e quale ruolo fondamentale svolgono nel proteggere applicazioni web e reti dalle minacce informatiche.
Che cos’è un WAF?
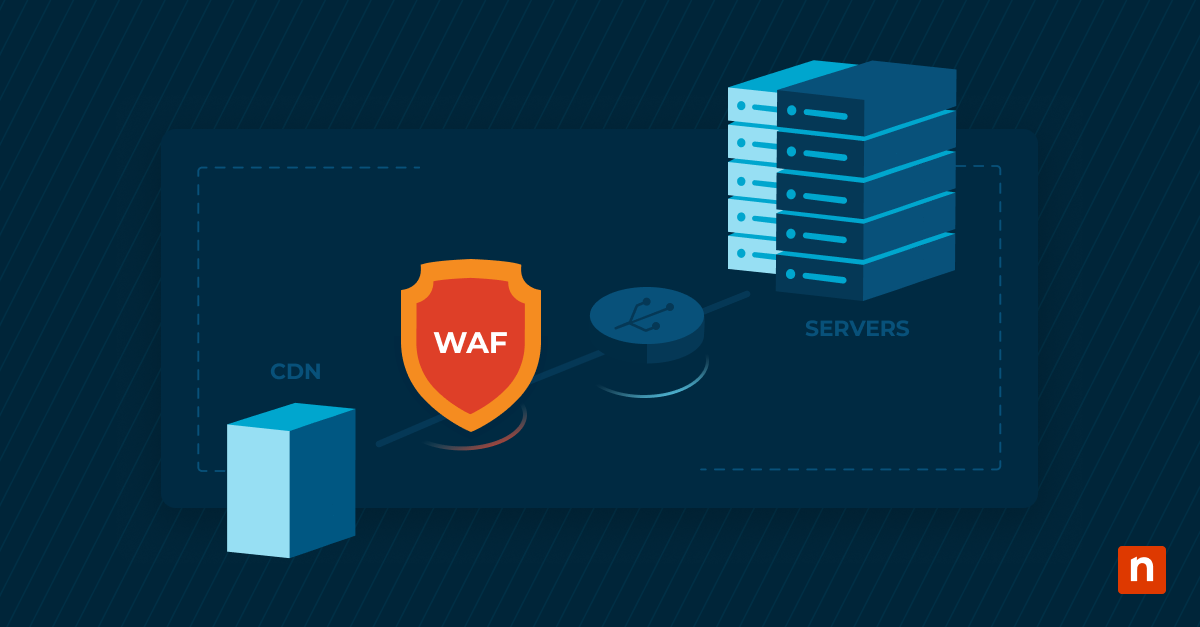
Un firewall funge da barriera tra l’applicazione web e internet, monitorando e controllando il traffico in entrata e in uscita in base a una serie di regole di sicurezza predefinite. In questo modo, i WAF riducono il rischio di diverse minacce informatiche, garantendo l’integrità e la disponibilità delle applicazioni web.
I WAF dispongono di numerose funzionalità che ne determinano l’efficacia, tra cui il monitoraggio in tempo reale, il controllo degli accessi e la possibilità di applicare criteri di sicurezza.
Inoltre, i WAF includono spesso funzioni come la terminazione SSL/TLS, la riduzione dei bot e il filtraggio dei contenuti, offrendo una difesa completa contro una moltitudine di minacce.
I WAF funzionano ispezionando e filtrando il traffico HTTP tra un’applicazione web e internet. Analizzano questo traffico alla ricerca di pattern sospetti o payload dannosi, impedendo alle potenziali minacce di raggiungere l’endpoint dell’applicazione web. I WAF utilizzano regole predefinite per individuare e bloccare i vettori di attacco più comuni, il che li rende un componente essenziale di una solida strategia di cybersecurity.
Le regole dei WAF definiscono i criteri per individuare e ridurre le potenziali minacce e sono personalizzate per tipi di attacco specifici, come la SQL injection o il cross-site scripting. Configurare e mantenere aggiornate queste regole è fondamentale per garantire l’efficacia del WAF nella protezione delle applicazioni web da un’ampia gamma di minacce informatiche.
Tipi di WAF
I Web Application Firewall esistono in diverse forme: soluzioni basate su cloud, hardware e software. I WAF basati su cloud offrono i vantaggi della scalabilità e della flessibilità, il che li rende adatti alle organizzazioni con andamenti di traffico web variabili.
I WAF hardware, invece, sono dispositivi fisici che forniscono una protezione dedicata, mentre i WAF software vengono distribuiti come applicazioni all’interno dell’infrastruttura dell’organizzazione.
L’adozione di un WAF nel cloud porta diversi vantaggi, come gli aggiornamenti automatici, la scalabilità e la facilità di gestione. I WAF basati su cloud offrono una soluzione centralizzata alle organizzazioni con applicazioni web distribuite, semplificando la distribuzione e garantendo una sicurezza uniforme su tutti gli asset.
Tuttavia, quando si opta per un WAF basato su cloud occorre tenere conto di aspetti come la sovranità dei dati e la conformità.
Come implementare un WAF
Prima di implementare un WAF, le organizzazioni devono valutare le proprie esigenze specifiche di sicurezza delle applicazioni web. Questo significa individuare le potenziali vulnerabilità, comprendere gli andamenti del traffico e stabilire quali tipi di minacce il WAF debba affrontare con priorità. A quel punto, l’implementazione del WAF si articola in tre fasi:
- Scegli la soluzione WAF giusta per la tua organizzazione: la scelta della soluzione WAF più adatta richiede di valutare fattori come la scalabilità, la compatibilità e il livello di personalizzazione necessario. Le organizzazioni dovrebbero scegliere una soluzione WAF in linea con la propria infrastruttura, il proprio budget e i propri requisiti di sicurezza.
- Configura il WAF: una volta scelta la soluzione WAF, una configurazione corretta è fondamentale. Occorre definire le regole di sicurezza, specificare il traffico consentito e quello bloccato e impostare parametri come la terminazione SSL e la registrazione dei log.
- Testa e ottimizza le regole del WAF: dopo la configurazione iniziale sono necessari test approfonditi per verificare che il WAF funzioni in modo efficace. Ottimizzare le regole sulla base del traffico reale e degli scenari di attacco aiuta a migliorare le prestazioni del WAF e a ridurre al minimo i falsi positivi.
Per integrare un WAF con successo serve la compatibilità con i componenti dell’infrastruttura esistente, come i server web, i sistemi di gestione dei contenuti e le API. Garantire una comunicazione fluida tra il WAF e questi elementi è fondamentale per mantenere l’efficienza operativa:
- Garantisci un flusso di dati fluido senza rinunciare alla sicurezza: l’integrazione non deve compromettere il flusso dei dati. Le organizzazioni devono trovare un equilibrio tra sicurezza e usabilità, facendo in modo che il WAF protegga efficacemente le applicazioni web senza interrompere il flusso di dati legittimi.
- Monitora e gestisci il WAF: il monitoraggio continuo del WAF è essenziale per individuare le potenziali minacce e rispondere in tempo reale. Il WAF dovrebbe generare avvisi in caso di attività sospette, consentendo una risposta tempestiva agli incidenti per ridurre i rischi potenziali.
- Applica regolarmente aggiornamenti e patch di sicurezza: per restare un passo avanti rispetto alle minacce emergenti, le organizzazioni devono aggiornare e applicare patch al proprio WAF con regolarità. In questo modo il WAF resta in grado di contrastare nuovi vettori di attacco e nuove vulnerabilità.
Blocca gli attacchi web prima che raggiungano la tua applicazione. Guarda Che cos’è un WAF (Web Application Firewall) per scoprire come ti protegge.
Web Application Firewall: un componente fondamentale delle strategie di cybersecurity moderne
Man mano che le organizzazioni si affidano sempre di più alle applicazioni web per le attività quotidiane, l’importanza dei WAF nella protezione di queste applicazioni diventa difficile da sopravvalutare. I WAF rappresentano la prima linea di difesa: proteggono dalle minacce web più comuni e rafforzano la postura di sicurezza complessiva di un’organizzazione.
La gestione dei WAF può essere semplificata grazie a un solido livello di difesa che aiuta a ridurre la superficie di attacco, a monitorare e applicare patch a sistemi operativi e applicazioni e a monitorare sia l’attività degli utenti finali sia quella degli endpoint. L’implementazione dei Web Application Firewall migliora la capacità di un’organizzazione di resistere alle minacce informatiche, proteggere i dati sensibili e mantenere l’integrità delle proprie applicazioni web e reti.