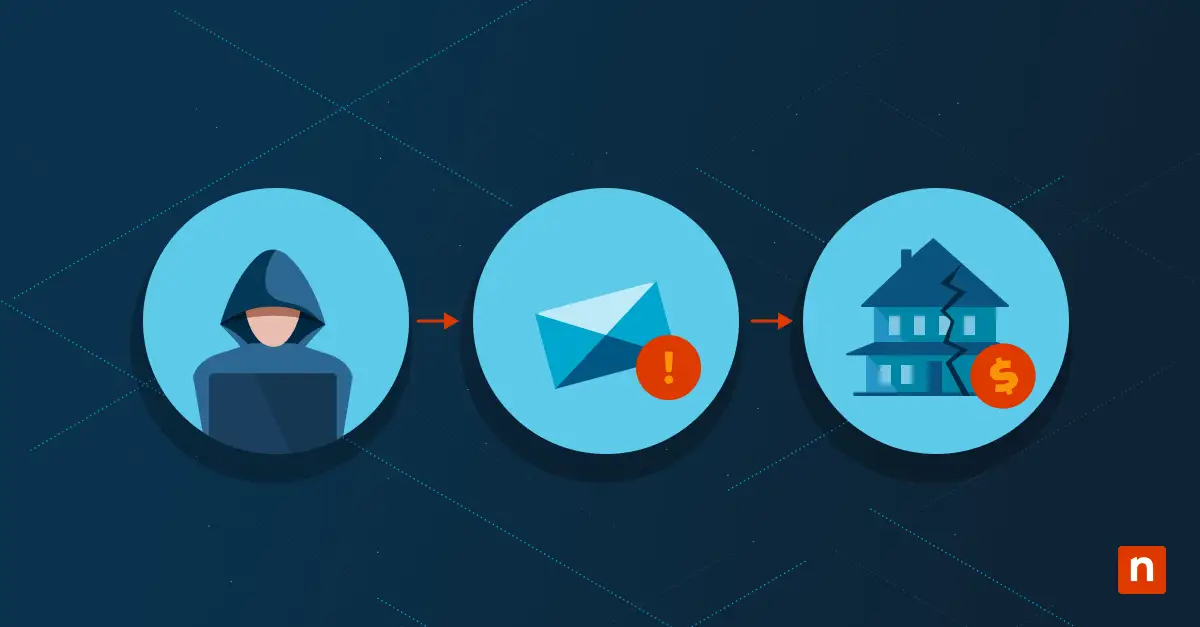
La Business Email Compromise (BEC) è un tipo di attacco informatico in cui i criminali sfruttano le email per colpire le aziende, inducendo i dipendenti a trasferire denaro o informazioni sensibili. Questi attacchi si basano spesso sull’impersonificazione di dirigenti aziendali o di contatti commerciali fidati, per convincere i destinatari a compiere azioni specifiche. Man mano che le aziende dipendono sempre di più dalla comunicazione digitale, la minaccia della BEC cresce: per le organizzazioni diventa quindi essenziale riconoscere e ridurre questi rischi in modo efficace.
Questa guida offre una panoramica dettagliata della Business Email Compromise (BEC): che cos’è, come funziona, quali conseguenze ha sulle aziende e quali strategie adottare per la prevenzione e la riduzione del rischio.
📌 Se preferisci una spiegazione visiva, dai un’occhiata a Che cos’è la Business Email Compromise (BEC)?
Come funziona la Business Email Compromise
Tattiche più diffuse tra gli aggressori
Negli attacchi BEC gli aggressori ricorrono abitualmente a diverse tattiche, tra cui:
- Phishing: invio di email fraudolente per indurre i destinatari a fornire informazioni sensibili o a fare clic su link dannosi.
- Spoofing: creazione di indirizzi email simili a quelli di contatti legittimi per ingannare i destinatari.
- Social engineering: manipolazione delle persone per spingerle a rivelare informazioni riservate o a compiere azioni che compromettono la sicurezza.
Le fasi di un tipico attacco BEC
Un tipico attacco BEC si articola nelle fasi seguenti:
- Ricognizione: gli aggressori raccolgono informazioni sull’organizzazione presa di mira e sulle sue figure chiave.
- Infiltrazione: tramite phishing o spoofing, gli aggressori ottengono l’accesso al sistema di posta elettronica.
- Impersonificazione: gli aggressori si fingono dirigenti o contatti fidati per inviare email fraudolente.
- Esecuzione: la vittima viene indotta a trasferire denaro o a condividere informazioni sensibili.
- Estrazione: gli aggressori prelevano i fondi sottratti o utilizzano le informazioni per attacchi successivi.
Esempi di casi reali di BEC
I casi reali di BEC mostrano quanto possano essere gravi le conseguenze di questi attacchi:
- Facebook e Google: tra il 2013 e il 2015 le due aziende hanno perso 121 milioni di dollari a causa di un hacker lituano che si è spacciato per un fornitore utilizzando email di phishing e documenti falsificati.
- Governo di Porto Rico: nel 2020 sono andati persi 2,6 milioni di dollari dopo che alcuni hacker si sono finti funzionari pubblici e hanno richiesto la modifica delle coordinate bancarie per i pagamenti. L’FBI è riuscita a bloccare i fondi prima che venissero sottratti del tutto.
- Toyota Boshoku Corporation: nel 2019 l’azienda ha trasferito 37 milioni di dollari su conti fraudolenti in seguito a una truffa BEC in cui gli aggressori si erano spacciati per partner commerciali.
- Children’s Healthcare of Atlanta: l’ospedale ha perso 3,6 milioni di dollari dopo che alcuni truffatori si sono finti il Direttore Finanziario (Chief Financial Officer) e hanno richiesto pagamenti verso un nuovo conto bancario, utilizzando carta intestata falsa e domini contraffatti.
- Save the Children: nel 2018 l’organizzazione benefica ha perso 1 milione di dollari quando gli aggressori hanno compromesso l’account email di un dipendente e inviato fatture fraudolente.
Tipi di attacchi Business Email Compromise
- Frode del CEO: gli aggressori si fingono un dirigente dell’azienda, in genere il CEO, per indurre i dipendenti a trasferire fondi o a divulgare informazioni sensibili.
- Compromissione dell’account: gli aggressori ottengono l’accesso all’account email di un dipendente e inviano messaggi fraudolenti dall’interno dell’organizzazione, rendendo l’attacco più credibile.
- Truffe con false fatture: gli aggressori inviano fatture fraudolente alle aziende, inducendole a effettuare pagamenti verso conti sbagliati.
- Impersonificazione di avvocati: gli aggressori si spacciano per rappresentanti legali allo scopo di manipolare transazioni commerciali, spesso durante trattative delicate o di grande valore.
- Furto di dati: negli attacchi BEC il furto di dati punta a sottrarre informazioni aziendali sensibili, che possono essere utilizzate per attacchi successivi o rivendute sul mercato nero.
Conseguenze della BEC sulle aziende
- Perdite economiche: gli attacchi BEC possono causare perdite economiche ingenti. Un singolo episodio, ad esempio, può portare al trasferimento di centinaia di migliaia di dollari verso conti fraudolenti, con un forte impatto sulle finanze aziendali.
- Danni reputazionali: i danni reputazionali legati a episodi di BEC possono essere gravi e portare alla perdita di fiducia dei clienti e a una copertura mediatica negativa, con ripercussioni sulla posizione di mercato dell’azienda e sulle sue relazioni.
- Implicazioni legali: le implicazioni legali della BEC comprendono sanzioni normative e possibili cause legali da parte dei soggetti coinvolti, che aggravano ulteriormente il peso economico e operativo per l’azienda.
- Interruzioni delle operazioni: le interruzioni provocate dalla BEC possono bloccare i processi aziendali e i flussi di lavoro, causando ritardi, calo della produttività e costi di ripristino più elevati.
Rilevamento e prevenzione degli attacchi BEC
Riconoscere tempestivamente i segnali di allarme della BEC è fondamentale. Tra questi rientrano richieste inattese di trasferimento di fondi, cambiamenti nello stile comunicativo dei dirigenti o richieste urgenti che aggirano le procedure abituali. È inoltre essenziale formare i dipendenti affinché sappiano riconoscere le minacce BEC e reagire di conseguenza. I programmi di sensibilizzazione dovrebbero affrontare temi come riconoscere i tentativi di phishing, verificare l’autenticità delle email e disporre di una procedura standard solida per segnalare attività sospette.
Best practice per la sicurezza delle email
Adottare le best practice per la sicurezza delle email aiuta a prevenire gli attacchi BEC:
- MFA (Multi-Factor Authentication): aggiunge un ulteriore livello di sicurezza.
- Filtraggio delle email: aiuta a rilevare e bloccare le email dannose.
- Aggiornamenti software regolari: garantiscono che le vulnerabilità vengano corrette.
Il ruolo degli strumenti e dei servizi di cybersecurity
Gli strumenti e i servizi di cybersecurity hanno un ruolo di primo piano nella prevenzione della BEC. Tra questi:
- Soluzioni di sicurezza per le email: per rilevare e bloccare le minacce.
- Servizi di threat intelligence: per restare aggiornati sui nuovi metodi di attacco.
- Team di risposta agli incidenti: per gestire e contenere rapidamente gli attacchi.
Strategie di risposta e di riduzione del rischio BEC
Cosa fare subito dopo aver scoperto un attacco BEC
Una volta scoperto un attacco BEC, è necessario intervenire immediatamente:
- Isola subito gli account: blocca gli account coinvolti per evitare ulteriori compromissioni.
- Informa le parti interessate: tenere tutti al corrente è essenziale, soprattutto quando c’è il sospetto di una violazione della sicurezza.
- Contatta immediatamente gli istituti finanziari: per avere le migliori probabilità di recuperare i fondi, il tempo è un fattore decisivo.
Piani di risposta agli incidenti
Un piano di risposta agli incidenti efficace contro la BEC dovrebbe comprendere:
- Preparazione: definizione di protocolli e team di risposta.
- Rilevamento: identificazione e valutazione dell’attacco.
- Contenimento: limitazione dei danni.
- Eradicazione: eliminazione della minaccia.
- Ripristino: ritorno alla normale operatività.
- Lezioni apprese: analisi dell’incidente per migliorare le risposte future.
Collaborare con le forze dell’ordine e gli esperti di cybersecurity
Collaborare con le forze dell’ordine e con gli esperti di cybersecurity è determinante per una risposta completa. Possono offrire:
- Supporto alle indagini: per rintracciare e arrestare gli aggressori.
- Assistenza al ripristino: per recuperare sistemi e dati.
- Consulenza legale: per affrontare le questioni normative e di conformità.
Processi di ripristino e di remediation
I processi di ripristino e di remediation dovrebbero concentrarsi su:
- Ripristino dei sistemi coinvolti: per riprendere la normale operatività.
- Introduzione di ulteriori misure di protezione: per prevenire attacchi futuri.
- Analisi post-incidente: per capire come si è verificata la violazione e rafforzare le difese.
Tendenze ed evoluzioni future della BEC
- Nuove tecniche BEC emergenti:
- Tecnologia deepfake: utilizzo dell’IA per creare comunicazioni realistiche ma fraudolente.
- Social engineering avanzato: sfruttamento di informazioni personali dettagliate per costruire attacchi più convincenti, soprattutto se combinati con Large Language Model (LLM) di IA privi di filtri.
- I progressi della cybersecurity per contrastare la BEC comprendono:
- IA e apprendimento automatico: per rilevare anomalie e prevedere gli attacchi.
- Tecnologia blockchain: per proteggere transazioni e comunicazioni.
- Crittografia avanzata: per tutelare i dati sensibili.
Le previsioni sul futuro delle minacce BEC indicano attacchi sempre più sofisticati, un maggiore interesse verso le piccole imprese e una collaborazione crescente tra i criminali informatici.
Garantire la continuità aziendale con la vigilanza costante
La BEC è una minaccia informatica di rilievo, in grado di causare danni economici, reputazionali, legali e operativi alle aziende. Capire come funziona, quali forme assume e quali conseguenze comporta è fondamentale per prevenirla e rispondere in modo efficace. Vigilanza costante e capacità di adattamento alle nuove minacce sono indispensabili. Le aziende devono restare informate sui nuovi metodi di attacco e aggiornare continuamente le proprie misure di sicurezza. Adottare misure di cybersecurity solide – tra cui la formazione dei dipendenti, strumenti di sicurezza avanzati e piani di risposta completi – è essenziale per proteggersi dalla BEC e dalle altre minacce informatiche.