Punti chiave
Come configurare Azure AD Connect per l’identità ibrida
- Azure AD Connect integra l’Active Directory on-premises con Azure AD, abilitando un’identità ibrida sicura e un accesso fluido ai servizi cloud.
- \ I vantaggi di Azure AD Connect: semplifica la gestione degli utenti, aumenta la sicurezza, supporta l’SSO e facilita l’adozione del cloud unificando le identità tra i diversi ambienti.
- Come configurare Azure AD Connect: scegli l’installazione rapida per distribuzioni semplici con una sola foresta, oppure quella personalizzata per ambienti multi-foresta, di grandi dimensioni o federati, quindi completa la procedura guidata.
- Usa Azure AD Connect Health, i log di sincronizzazione e le opzioni di sincronizzazione forzata per mantenere il sistema in salute, e aggiorna regolarmente per ottenere correzioni di sicurezza e nuove caratteristiche.
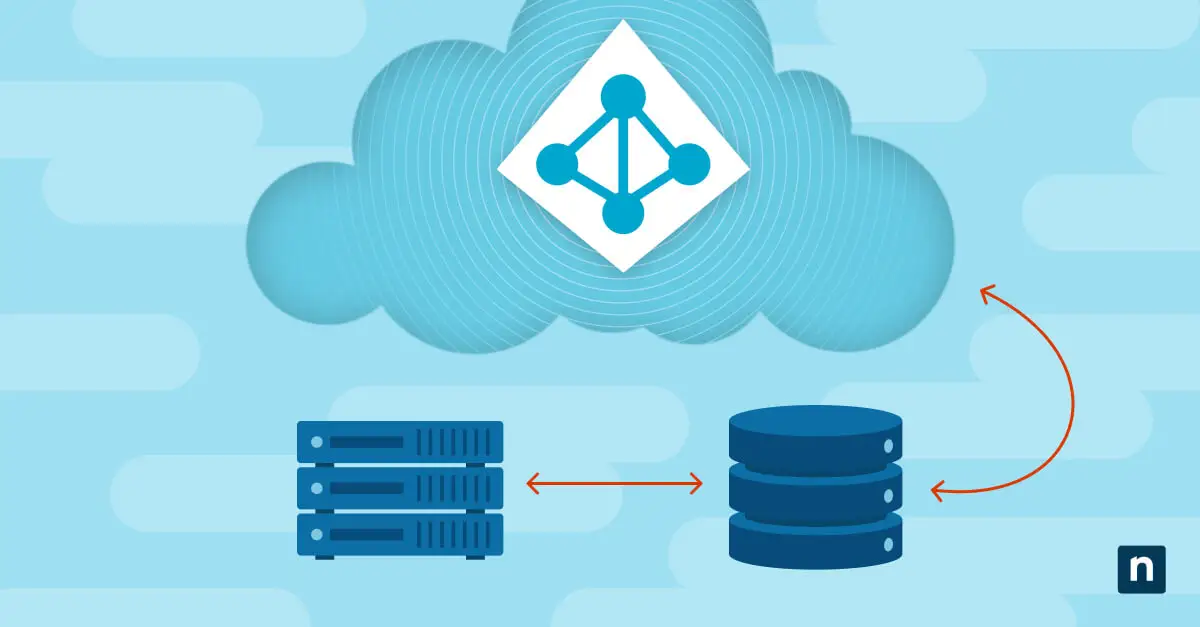
Azure AD Connect è lo strumento Microsoft che sincronizza l’Active Directory on-premises con Azure Active Directory, offrendo agli utenti un’unica identità per i servizi locali e cloud. Configurarlo significa scegliere tra installazione rapida o personalizzata, collegarlo ad Active Directory e verificare la sincronizzazione: vediamo tutti i passaggi qui di seguito.
Che cos’è Azure AD Connect?
Azure AD Connect, oggi chiamato Microsoft Entra Connect, è uno strumento Microsoft che sincronizza un’Active Directory on-premises con Microsoft Entra ID (in precedenza Azure Active Directory). Le organizzazioni che utilizzano ancora un’installazione precedente alla versione 2.5.79.0 devono effettuare l’aggiornamento entro il 30 settembre 2026, altrimenti la sincronizzazione si interromperà: consulta la cronologia delle versioni di Microsoft per conoscere il requisito attuale. Lo strumento collega le identità e i controlli di accesso della rete locale con i servizi cloud di Microsoft, garantendo un’esperienza dell’utente coerente tra i servizi di directory on-premises e cloud. Questa integrazione è fondamentale per impostare una strategia di cloud ibrido e un’infrastruttura che unisca i punti di forza delle soluzioni di identità on-premises e cloud. Azure AD Connect offre integrazione, federazione, monitoraggio dello stato di salute e sincronizzazione.
I vantaggi dell’identità ibrida
L’identità ibrida rappresenta l’essenza di una moderna strategia di gestione delle identità e degli accessi, in cui utenti e risorse vengono gestiti in modo coerente negli ambienti on-premises e cloud. Questo approccio non solo aumenta la sicurezza, ma semplifica anche l’esperienza degli utenti. I vantaggi sono notevoli:
- Maggiore sicurezza: una strategia di gestione delle identità senza interruzioni riduce i rischi di sicurezza grazie a controlli di accesso e autenticazione uniformi per le risorse on-premises e cloud.
- Praticità per l’utente: con Azure AD Connect gli utenti dispongono di un unico set di credenziali per i servizi on-premises e cloud, con un’esperienza più semplice e intuitiva.
- Produttività ottimizzata: la gestione centralizzata delle identità semplifica il provisioning e il de-provisioning degli utenti, migliorando l’efficienza dell’IT.
- Costi ridotti: l’identità ibrida elimina la necessità di un’infrastruttura di identità ridondante, riducendo i costi operativi.
- Conformità e audit: la conformità risulta più semplice grazie a criteri di identità uniformi in tutti gli ambienti, mentre le funzionalità di audit sono centralizzate.
- Adozione del cloud senza complicazioni: l’identità ibrida rende la transizione al cloud indolore, riducendo i disservizi legati alla connettività legacy.
Le caratteristiche principali di Azure AD Connect
Azure AD Connect offre caratteristiche che lo rendono un elemento indispensabile di un’infrastruttura di integrazione delle identità, tra cui:
Sincronizzazione di utenti e gruppi
Azure AD Connect realizza la sincronizzazione delle identità tra l’Active Directory on-premises e Azure Active Directory, assicurando che account utente, gruppi e attributi siano coerenti e presenti in entrambi gli ambienti. In questo modo gli utenti hanno gli stessi diritti di accesso e le stesse appartenenze ai gruppi in entrambe le posizioni, riducendo al minimo le incongruenze e migliorando la sicurezza. La sincronizzazione può essere unidirezionale (da on-premises al cloud) o bidirezionale, per una configurazione più flessibile.
Sincronizzazione dell’hash delle password
Per aumentare ulteriormente la sicurezza, Azure AD Connect supporta la sincronizzazione dell’hash delle password. Questa caratteristica consente agli utenti di accedere alle risorse cloud con le password on-premises, senza esporre la password effettiva. La sincronizzazione dell’hash delle password è un elemento cruciale per mantenere sicuro un ambiente di identità ibrida.
Esperienza di single sign-on (SSO) senza interruzioni
Azure AD Connect offre un’esperienza di single sign-on fluida, eliminando la necessità di ricordare più password per le risorse on-premises e cloud. Con l’SSO gli utenti effettuano l’accesso una sola volta e Azure AD gestisce l’autenticazione per tutti i servizi collegati, ottimizzando esperienza dell’utente e sicurezza e riducendo il carico legato alla gestione delle password.
Supporto per configurazioni multi-foresta e personalizzate
Azure AD Connect è uno strumento di integrazione versatile, che risponde ai diversi requisiti di configurazione delle organizzazioni moderne. Supporta distribuzioni Active Directory avanzate, inclusi gli scenari multi-foresta, consentendo la sincronizzazione da più foreste Active Directory verso Azure AD. Inoltre, offre numerose opzioni di configurazione personalizzata per adattare il processo di sincronizzazione alle esigenze specifiche dell’organizzazione.
Best practice per l’implementazione di Azure AD Connect
Prima di passare alla configurazione di Azure AD Connect, una pianificazione corretta dovrebbe tenere conto anche delle best practice consolidate. Quelle che seguono costituiscono una base solida su cui costruire e gestire l’infrastruttura di identità ibrida:
- Verifica la connettività di rete e le impostazioni del firewall: assicurati che le porte e i protocolli necessari siano consentiti attraverso i firewall e che la comunicazione tra l’Active Directory on-premises e Azure AD sia affidabile. Una configurazione di rete sicura e robusta è fondamentale per il successo dell’implementazione.
- Controlla i risultati della sincronizzazione: monitora e verifica con continuità i risultati della sincronizzazione e i report degli errori, per mantenere in salute l’ambiente di identità ibrida. Individuare e risolvere tempestivamente i problemi garantisce che identità degli utenti e controlli di accesso restino coerenti e sicuri.
- Esegui il backup delle impostazioni di configurazione e delle personalizzazioni: esegui regolarmente il backup delle impostazioni di configurazione e delle personalizzazioni di Azure AD Connect. In caso di guasto o di necessità di reinstallare Azure AD Connect, disporre dei backup della configurazione ti permette di ripristinare rapidamente la sincronizzazione, riducendo al minimo i disservizi.
Configurazione di Azure AD Connect
Prerequisiti e requisiti di sistema
Prima di avviare l’installazione di Azure AD Connect è essenziale conoscere i prerequisiti e i requisiti di sistema, tra cui:
- Sottoscrizione Azure: una sottoscrizione Azure è obbligatoria per utilizzare Azure AD Connect.
- Server on-premises: un server aggiunto al dominio con Windows Server 2016 o versione successiva.
- Active Directory: è necessaria anche un’Active Directory on-premises funzionante da sincronizzare con Azure AD. Deve avere una versione dello schema e un livello di funzionalità della foresta pari o superiore a Windows Server 2003.
- Software: sul server Azure AD Connect devono essere installati .NET Framework 4.6.2 e PowerShell 3.0 o versione successiva.
- Tenant Azure AD: è necessario configurare un tenant Azure AD che funga da partner di sincronizzazione per l’Active Directory on-premises. Serve inoltre un nome di dominio verificato.
- Requisiti minimi di sistema: verifica che il server su cui verrà installato Azure AD Connect soddisfi i requisiti di sistema, inclusi compatibilità del sistema operativo, spazio su disco e memoria.
Download dell’ultima versione di Azure AD Connect
Mantenere aggiornate le versioni del software è cruciale per la sicurezza e per l’accesso alle nuove caratteristiche. Puoi scaricare l’ultima versione di Azure AD Connect dal sito ufficiale Microsoft. È particolarmente importante prestare attenzione agli aggiornamenti e alle patch di sicurezza dei sistemi di gestione delle identità e degli accessi, perché le patch includono spesso miglioramenti critici e correzioni di bug che risolvono vulnerabilità in grado di compromettere la tua postura di sicurezza.
Processo di installazione passo dopo passo
Il processo di installazione di Azure AD Connect è lineare, ma la cura dei dettagli è essenziale per una configurazione senza intoppi. La prima decisione da prendere riguarda la scelta tra installazione rapida e installazione personalizzata:
- Rapida: l’installazione rapida di Azure AD Connect è adatta agli ambienti con una sola foresta Active Directory e meno di 100.000 oggetti. Abilita il single sign-on tramite la sincronizzazione dell’hash delle password da on-premises ad Azure.
- Personalizzata: l’installazione personalizzata di Azure AD Connect è necessaria per le distribuzioni con più foreste AD on-premises o con più di 100.000 oggetti in un’unica foresta. L’opzione personalizzata abilita inoltre federazione, autenticazione pass-through e filtri basati sui gruppi.
I passaggi seguenti offrono una panoramica di base del processo di installazione rapida:
- Avvia la procedura guidata di installazione: esegui la procedura guidata di installazione di Azure AD Connect.
- Accetta i termini e le condizioni: leggi e accetta i termini e le condizioni di licenza.
- Tipo di installazione: seleziona il tipo di installazione, con la possibilità di optare per configurazioni personalizzate se necessario.
- Accesso ad Azure AD: accedi con il tuo account di amministratore globale di Azure AD. Potrebbe essere necessario aggiungere alcuni URL ai siti attendibili per evitare errori.
- Connessione ad AD DS: stabilisci una connessione con la tua Active Directory on-premises.
- Configurazione dell’accesso ad Azure AD: l’uso del single sign-on richiede un dominio 365 verificato. Se l’installazione non rileva un suffisso UPN idoneo, puoi proseguire comunque selezionando l’apposita casella, senza far corrispondere tutti i suffissi.
- Pronto per l’installazione: rivedi le impostazioni di configurazione e fai clic su “Installa” per procedere con l’installazione.
Opzioni di configurazione e impostazioni personalizzate
Durante l’installazione puoi configurare diverse impostazioni per adattare Azure AD Connect alle esigenze della tua organizzazione. Tra queste opzioni rientrano la selezione dell’attributo source anchor, la configurazione dei filtri per utenti e gruppi e la definizione di impostazioni personalizzate per il provisioning degli utenti e il writeback delle password.
Configurazione della sincronizzazione
Dopo la configurazione iniziale, Azure AD Connect deve connettersi alla tua Active Directory on-premises. Questa connessione è cruciale per il corretto funzionamento della sincronizzazione. La procedura guidata di configurazione ti accompagna in questa fase, permettendoti di specificare i domain controller da utilizzare per la sincronizzazione.
Le opzioni di filtro ti consentono di stabilire quali utenti e gruppi vengono sincronizzati con Azure AD. Si tratta di un aspetto essenziale per le organizzazioni con directory di grandi dimensioni o con strutture di Active Directory complesse. Puoi applicare filtri in base a unità organizzative, domini e attributi specifici.
Le pianificazioni di sincronizzazione possono essere configurate per fare in modo che le modifiche apportate nell’Active Directory on-premises si riflettano in Azure AD con regolarità e tempestività. Una sincronizzazione pianificata aiuta a mantenere la coerenza, a ridurre i ritardi nel provisioning e nel deprovisioning degli utenti e a ottimizzare la sicurezza dell’intera infrastruttura di identità ibrida.
Il processo di sincronizzazione iniziale può richiedere del tempo, soprattutto nelle organizzazioni con directory estese. Azure AD Connect è progettato per gestire questo scenario in modo efficiente, ma è buona norma monitorare il processo e verificare che proceda senza problemi.
Configurazione avanzata e personalizzazione
Azure AD Connect mette a disposizione diverse opzioni di configurazione e personalizzazione per gli ambienti più complessi, ciascuna pensata per casi d’uso specifici. Tra le più diffuse:
Writeback delle password per la reimpostazione self-service
Azure AD Connect offre la possibilità di implementare il writeback delle password, una caratteristica che consente agli utenti di reimpostare la propria password tramite Azure AD, con la nuova password riscritta nell’Active Directory on-premises. Questa caratteristica potenzia le capacità self-service degli utenti e semplifica la gestione delle password.
Mappatura e trasformazione degli attributi
Le organizzazioni hanno spesso requisiti specifici relativi agli attributi dei propri utenti in Azure AD. Azure AD Connect permette di perfezionare mappature e trasformazioni degli attributi, in modo che gli attributi utente siano allineati alle esigenze dell’organizzazione, alle personalizzazioni precedenti e ai criteri di sicurezza.
Writeback dei gruppi e registrazione dei dispositivi
Azure AD Connect supporta caratteristiche opzionali come il writeback dei gruppi e la registrazione dei dispositivi. Il writeback dei gruppi consente di sincronizzare i gruppi creati in Azure AD verso l’Active Directory on-premises, mentre la registrazione dei dispositivi garantisce un’integrazione fluida dei dispositivi nella soluzione di identità ibrida.
Monitoraggio e risoluzione dei problemi
Azure AD Connect mette a disposizione diversi strumenti per monitorare le prestazioni, ognuno dei quali svolge un ruolo essenziale nel funzionamento efficiente dei servizi di identità ibrida:
- Azure AD Connect Health: Azure AD Connect Health è uno strumento essenziale per monitorare lo stato di salute e le prestazioni della tua installazione di Azure AD Connect. Fornisce informazioni sullo stato della sincronizzazione, avvisi su potenziali problemi e dati sulle prestazioni. Il monitoraggio con Azure AD Connect Health è indispensabile per mantenere in salute un ambiente di identità ibrida.
- Log di sincronizzazione: i log di sincronizzazione contengono informazioni preziose sullo stato del processo di sincronizzazione. Saperli interpretare e intervenire sugli errori più comuni è fondamentale per la risoluzione dei problemi. Tra le problematiche di sincronizzazione più frequenti ci sono conflitti nella mappatura degli attributi, problemi di rete o anomalie dello schema di Active Directory.
- Sincronizzazione forzata: in alcuni casi può essere necessario avviare la sincronizzazione al di fuori della pianificazione abituale. Azure AD Connect offre opzioni per forzare la sincronizzazione quando serve.
Aggiornamento di Azure AD Connect
Mantenere aggiornato Azure AD Connect è cruciale per beneficiare dei miglioramenti di sicurezza, delle nuove caratteristiche e delle correzioni dei bug. Microsoft rilascia regolarmente aggiornamenti per risolvere vulnerabilità e migliorare le funzionalità. Mantenere l’installazione aggiornata è essenziale per avere una soluzione di gestione delle identità sicura.
Controlla regolarmente la disponibilità dell’ultima versione di Azure AD Connect e dei relativi aggiornamenti sul sito ufficiale Microsoft. Leggi le note di rilascio per capire le modifiche e i miglioramenti di ogni versione. Quando decidi di effettuare l’aggiornamento, pianifica con attenzione il processo per ridurre al minimo i tempi di inattività.
Nota: qualsiasi installazione con una versione precedente alla 2.5.79.0 smetterà completamente di sincronizzare il 30 settembre 2026. Si tratta di un aggiornamento obbligatorio di hardening della sicurezza, non di un aggiornamento facoltativo di caratteristiche. Se la tua versione è precedente alla 2.5.79.0, scarica l’ultima release dall’interfaccia di amministrazione di Microsoft Entra, dato che l’installer non viene più distribuito altrove.
Una volta superata la scadenza, la sincronizzazione si interrompe finché non esegui l’aggiornamento, senza alcun periodo di tolleranza.
Se gestisci questo aspetto per i clienti o per il tuo ambiente, verifica subito la versione installata:
- Apri la console Synchronization Service Manager
- Vai su Guida > Informazioni su
- In alternativa, puoi controllare in Impostazioni di Windows > App > App installate e cercare “Microsoft Entra”.
Costruisci servizi di identità ibrida solidi
Questa guida completa ti ha fornito le conoscenze necessarie per capire Azure AD Connect e configurarlo in modo sicuro. Con questi strumenti puoi creare e mantenere un ambiente di identità ibrida solido, che migliora la sicurezza, l’esperienza dell’utente e la produttività dell’organizzazione.