
Punti chiave
- Limita le azioni degli utenti non amministratori tramite i Criteri di gruppo locali senza incidere sugli account amministratore.
- Distribuisci console MMC personalizzate destinate a utenti o gruppi non amministratori per un’applicazione precisa delle policy.
- Per un controllo granulare, impedisci a utenti specifici di modificare le impostazioni di sistema o di installare applicazioni non autorizzate.
Questa guida spiega passo dopo passo come applicare Criteri di gruppo locali a non amministratori in Windows 11 e Windows 10 e perché può essere utile nell’amministrazione dei sistemi Windows. Include inoltre informazioni sui Criteri di gruppo locali in Windows, consigli per la risoluzione dei problemi e best practice per gestire i Criteri di gruppo di Windows su larga scala.
Se vuoi applicare i Criteri di gruppo locali a un gruppo di utenti diverso o a un utente specifico, consulta:
Altrimenti, puoi procedere con il tutorial passo dopo passo qui sotto.
Cosa sono i Criteri di gruppo locali in Windows
Criteri di gruppo è una caratteristica del sistema operativo Windows che consente l’amministrazione centralizzata dei dispositivi Windows, comprese le impostazioni di sistema e utente e la configurazione delle applicazioni. Rientrano in quest’ambito la gestione delle policy di sicurezza, le autorizzazioni degli utenti, la configurazione di rete e la gestione dei profili utente.
I Criteri di gruppo sono composti da oggetti Criteri di gruppo (GPO). Ogni GPO contiene una serie di opzioni di configurazione che modificano il comportamento della caratteristica o dell’applicazione Windows associata. I GPO possono essere applicati come Configurazione del computer (valida per uno specifico dispositivo Windows e per qualsiasi utente che vi acceda) oppure come Configurazione utente (valida solo per un singolo account utente mentre è connesso, indipendentemente dal dispositivo utilizzato).
Tra le attività di configurazione più comuni eseguite con i Criteri di gruppo di Windows e i relativi oggetti ci sono:
- Configurare automaticamente unità di rete o stampanti condivise.
- Impostare script di accesso.
- Configurare automaticamente le impostazioni del browser web, come motori di ricerca e pagine iniziali.
- Abilitare firewall e antivirus.
- Bloccare l’accesso ad applicazioni o caratteristiche di Windows (ad esempio, disattivare l’accesso all’Editor del Registro di sistema per gli utenti non amministratori).
I Criteri di gruppo di Windows si dividono in due categorie:
- Criteri di gruppo locali: le policy locali si applicano solo alla singola macchina su cui vengono configurate. Tieni presente che gli oggetti Criteri di gruppo locali vengono sovrascritti dagli oggetti Criteri di gruppo di dominio provenienti dai Criteri di gruppo in Active Directory.
- Criteri di gruppo in Active Directory: gli oggetti Criteri di gruppo possono essere definiti in un dominio Active Directory, per controllare utenti o computer in un ambiente enterprise. L’ambito di queste policy dipende dalla UO (Organizational Unit) dell’utente o del dispositivo all’interno di Active Directory.
Perché applicare i Criteri di gruppo ai non amministratori
Di solito i Criteri di gruppo vengono usati in ambienti enterprise come parte di un dominio Active Directory, per il controllo centralizzato dei dispositivi Windows. Tuttavia, anche chi amministra installazioni Windows su piccola scala, per aziende o utenti domestici, può trarre vantaggio dall’applicazione di restrizioni agli utenti non amministratori, perché permette di:
- Impedire agli utenti di modificare le impostazioni di sistema danneggiando le proprie macchine o di disattivare caratteristiche critiche come firewall o antivirus.
- Impedire agli utenti di installare software ed eseguire script, se tendono a installare malware o ad aprire allegati email sospetti.
- Assicurarsi che gli aggiornamenti di Windows vengano installati regolarmente.
- Imporre applicazioni predefinite, come un determinato browser web o client di posta.
- Migliorare sicurezza e affidabilità complessive dei dispositivi Windows gestiti, facendo in modo che solo loro possano apportare modifiche di configurazione testate e documentate.
Leggi la nostra guida “Come ripristinare tutte le impostazioni predefinite dei Criteri di gruppo locali in Windows“
Prerequisiti per applicare i Criteri di gruppo ai non amministratori
Le edizioni Home di Windows non consentono di gestire i Criteri di gruppo locali. Per usare i Criteri di gruppo locali o i Criteri di gruppo in Active Directory, devi disporre di una delle seguenti versioni di Windows:
- Un account utente amministratore.
- Windows 7/8 Pro, Enterprise o Ultimate (versioni EOS).
- Windows 10 (EOS) e 11 Pro, Enterprise o Education.
Ricorda che l’uso di versioni del sistema operativo Windows giunte a fine vita (EOS) o non supportate comporta dei rischi.
Guida passo dopo passo: applicare i Criteri di gruppo locali ai non amministratori
Il modo più efficiente per gestire i Criteri di gruppo per i non amministratori è creare una finestra Microsoft Management Console (MMC) personalizzata che modifichi i criteri di gruppo solo per gli utenti non amministratori.
Per farlo, segui questi passaggi:
1. Fai clic con il pulsante destro del mouse sul pulsante Start, quindi seleziona Esegui.
2. Fai clic su OK e poi su Sì nella richiesta di Controllo dell’account utente per aprire la MMC.
3. Seleziona quindi File nel menu di navigazione e poi Aggiungi/Rimuovi snap-in.
4. Seleziona Editor oggetti Criteri di gruppo dall’elenco degli snap-in disponibili.
5. Fai clic sul pulsante Aggiungi → per inserirlo nell’elenco degli snap-in selezionati.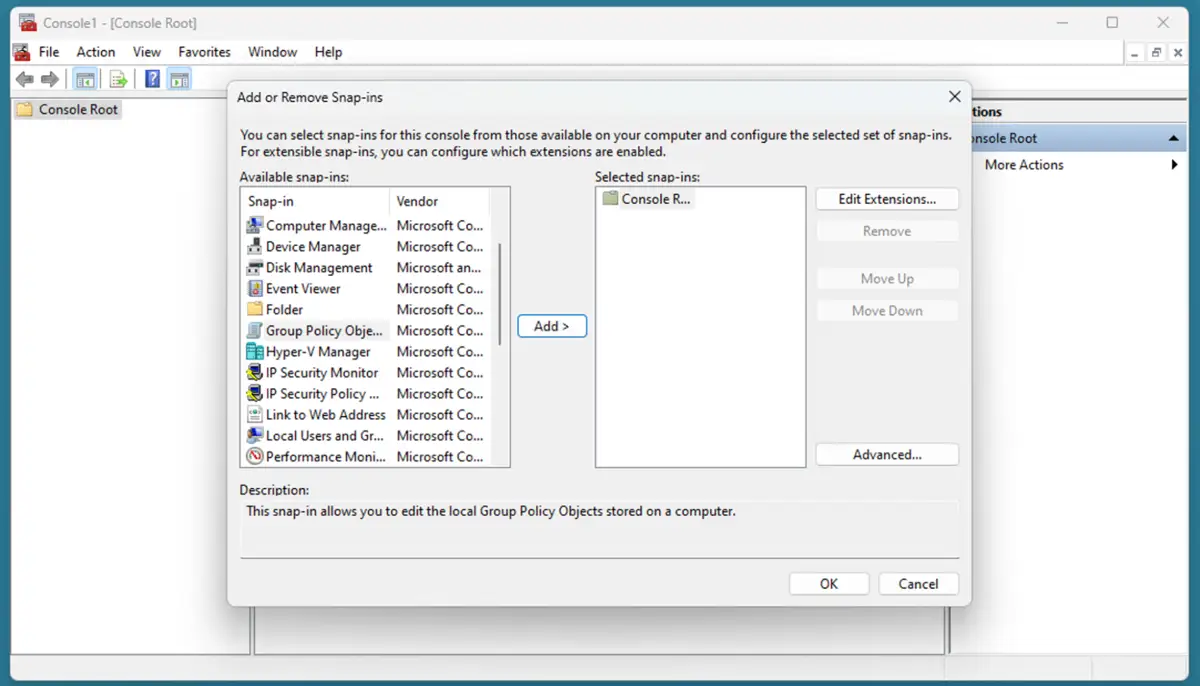
6. Fai clic sul pulsante Sfoglia nella finestra Seleziona oggetto Criteri di gruppo.
7. Seleziona la scheda Utenti, quindi il gruppo di utenti Non amministratori (oppure qualsiasi altro gruppo a cui vuoi applicare in modo specifico una policy) e premi OK.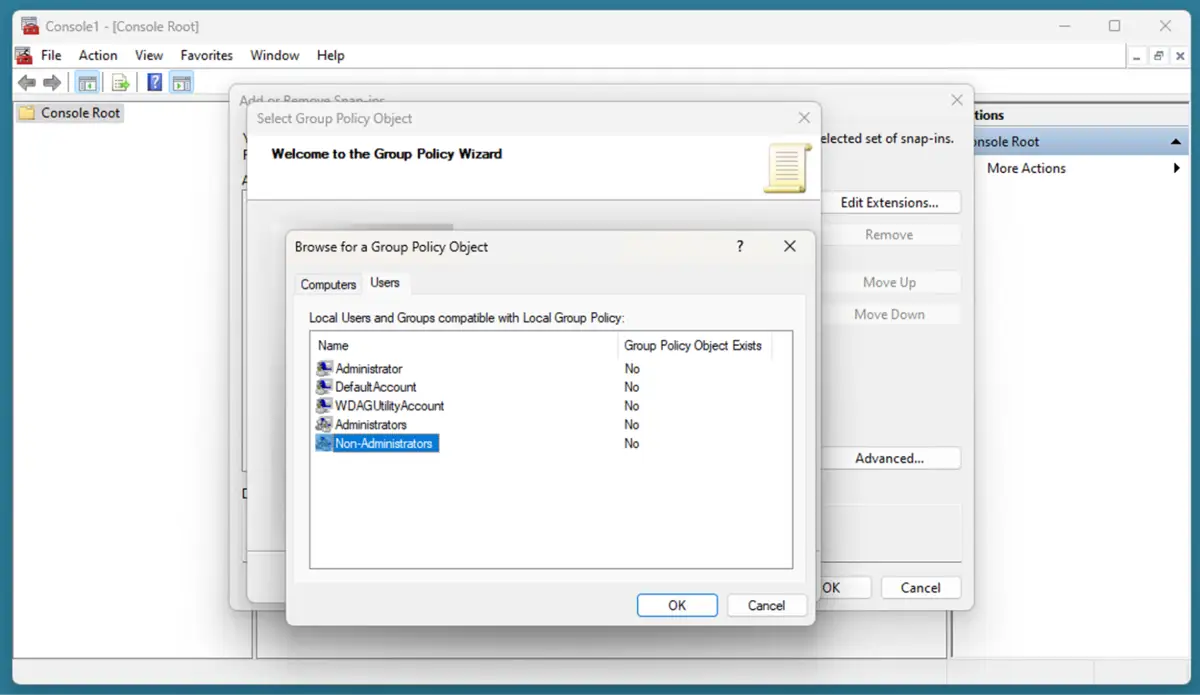
8. Fai clic su Fine nella finestra Seleziona Criteri di gruppo e poi premi OK nella finestra Aggiungi o rimuovi snap-in.
9. La finestra MMC mostrerà ora nel riquadro di navigazione l’Editor Criteri di gruppo locali per gli utenti non amministratori.
10. Fai clic su File, poi su Salva con nome, e salva questa vista MMC personalizzata sul desktop con il nome Editor Criteri di gruppo per utenti non amministratori.
11. D’ora in poi puoi saltare tutti i passaggi precedenti: quando vuoi gestire le policy utente, ti basta aprire il file MMC salvato sul desktop.
Tutte le modifiche ai criteri di gruppo che apporti in questa finestra MMC si applicheranno solo agli utenti non amministratori. Ad esempio, puoi configurare un criterio di gruppo che impedisca agli utenti non amministratori di aprire il Pannello di controllo:
1. Apri la MMC usando il file creato sopra.
2. Vai a Computer locale/Criteri Non amministratori/Configurazione utente/Modelli amministrativi/Pannello di controllo.
3. Fai doppio clic su Vieta l’accesso al Pannello di controllo e a Impostazioni PC.
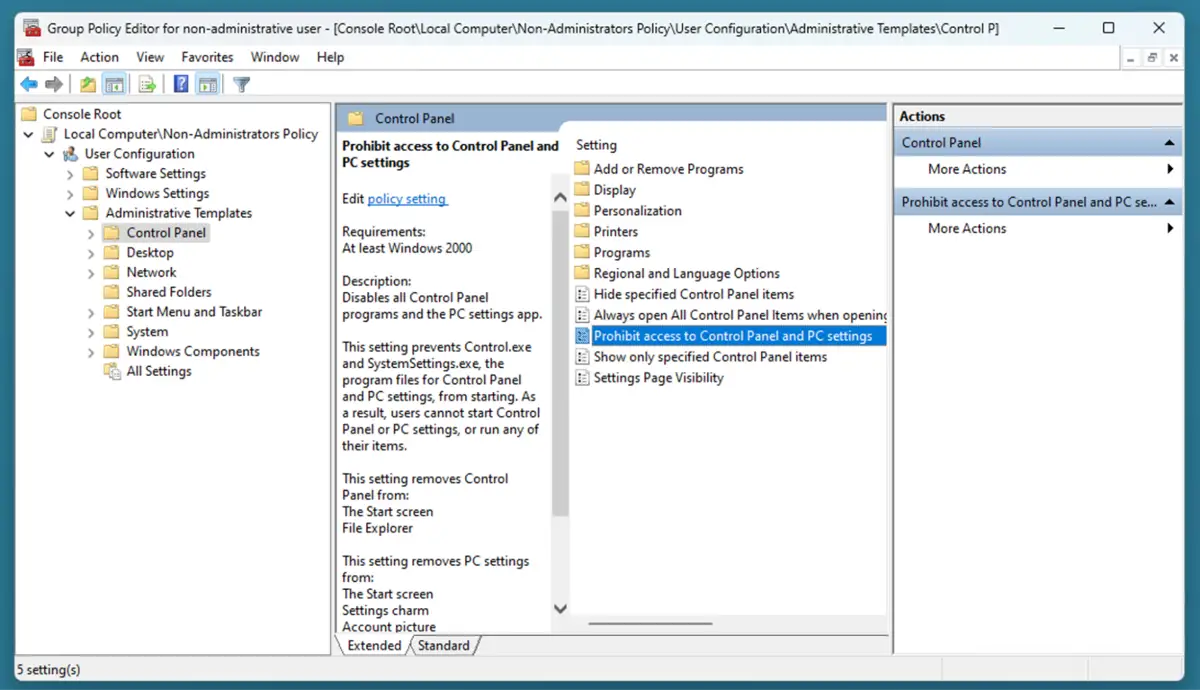
4. Seleziona Abilitato nella finestra delle impostazioni e poi fai clic su OK.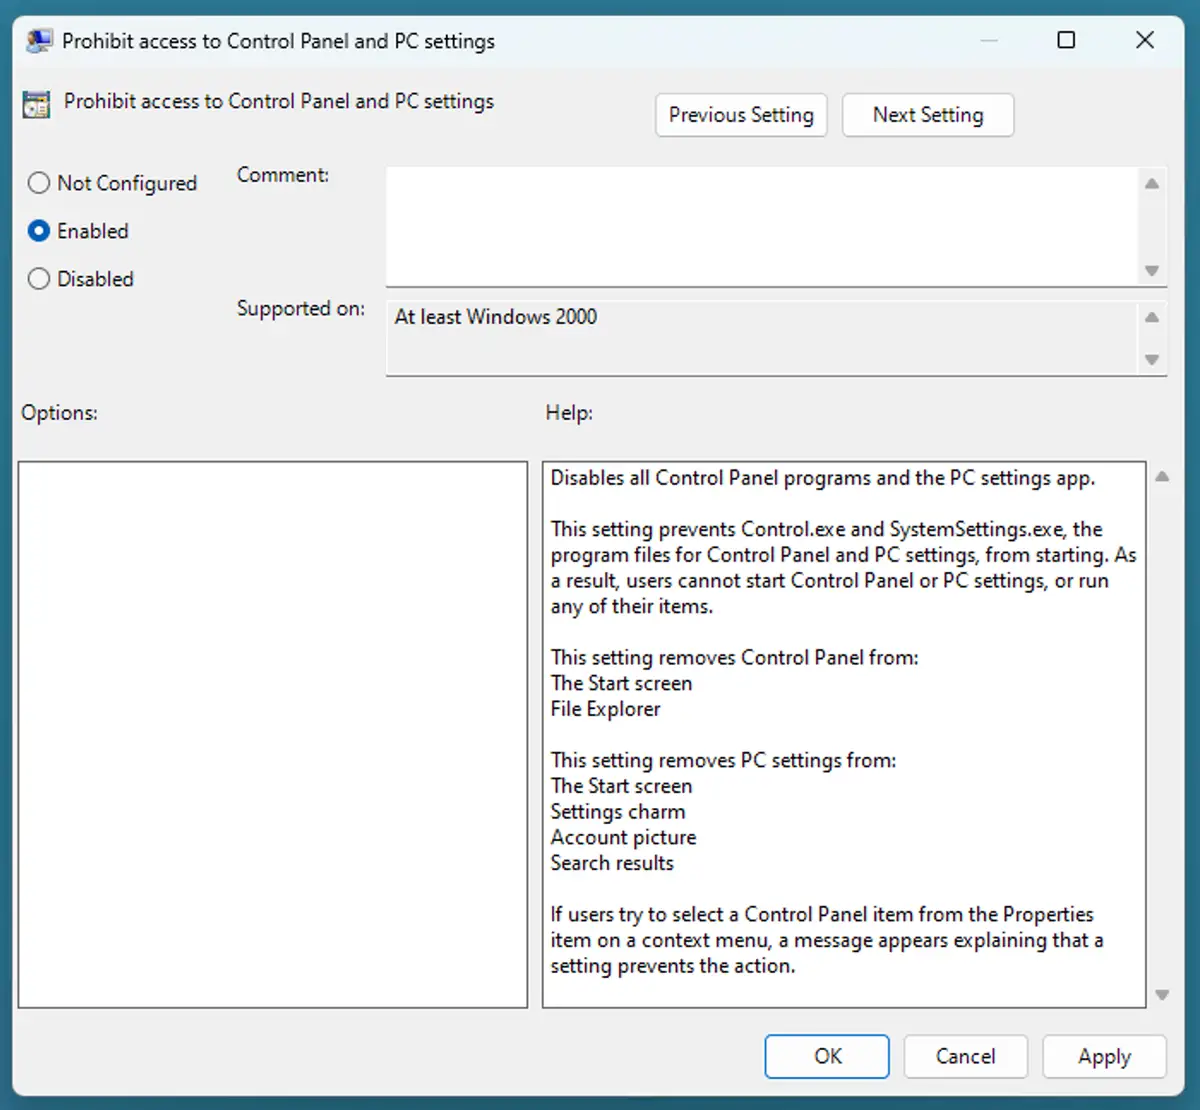
5. Per applicare le modifiche, riavvia il sistema oppure esegui il comando gpupdate /force da PowerShell o dal Prompt dei comandi.
Per annullare queste modifiche, ripeti la procedura ma, invece di selezionare Abilitato nell’impostazione Vieta l’accesso al Pannello di controllo e a Impostazioni PC, seleziona Disabilitato o Non configurato.
Assicurati di testare tutte le impostazioni che modifichi tramite i Criteri di gruppo locali dopo averle distribuite, per verificare che producano l’effetto desiderato.
Se preferisci una spiegazione visiva della procedura, guarda la nostra video guida passo dopo passo: Come applicare i Criteri di gruppo locali ai non amministratori in Windows 11 e 10.
Risoluzione dei problemi più comuni con i Criteri di gruppo locali
Se le modifiche ai Criteri di gruppo locali non vengono applicate agli utenti non amministratori, verifica quanto segue:
- Controlla se le policy sono assegnate al gruppo di utenti corretto.
- Assicurati che gli utenti che vuoi gestire siano membri del gruppo di destinazione.
Se invece le modifiche vengono applicate agli utenti amministratori quando non dovrebbero, verifica che:
- Non hai assegnato la policy alla macchina anziché al gruppo di utenti desiderato.
- La policy sia destinata al gruppo di utenti corretto.
Puoi eseguire gpresult /r per elencare tutti i criteri di gruppo attivi. In caso di policy in conflitto viene sempre applicata la più restrittiva.
Se commetti un errore durante l’impostazione dei criteri di gruppo e non riesci a individuarne la causa per annullare la singola modifica, puoi ripristinare tutti i criteri di gruppo eseguendo i comandi seguenti come amministratore:
gpupdate /force
secedit /configure /cfg %windir%\inf\defltbase.inf /db defltbase.sdb /verbose
Riavvia il dispositivo per completare la procedura: in questo modo verranno reimpostate sia le policy di configurazione del computer sia quelle di configurazione utente.
Se hai difficoltà ad aprire l’Editor Criteri di gruppo locali, guarda il video “Come aprire l’Editor Criteri di gruppo locali in Windows 10 e Windows 11” per scoprire altri metodi.
→ Se devi forzare da remoto un aggiornamento dei Criteri di gruppo, questa guida a GPUpdate può esserti utile.
Cosa sono i Criteri di gruppo locali in Windows
Criteri di gruppo è una caratteristica che consente l’amministrazione centralizzata dei dispositivi Windows, comprese le impostazioni di sistema e utente e la configurazione delle applicazioni. Rientrano in quest’ambito la gestione delle policy di sicurezza, le autorizzazioni degli utenti, la configurazione di rete e i profili utente.
Tra le attività di configurazione più comuni eseguite con i Criteri di gruppo di Windows e i relativi oggetti ci sono:
- Configurare automaticamente unità di rete o stampanti condivise.
- Impostare script di accesso.
- Configurare automaticamente le impostazioni del browser web, come motori di ricerca e pagine iniziali.
- Abilitare firewall e antivirus.
- Bloccare l’accesso ad applicazioni o caratteristiche di Windows (ad esempio, disattivare l’accesso all’Editor del Registro di sistema per gli utenti non amministratori).
Queste configurazioni aiutano a mantenere sicurezza, coerenza e controllo su dispositivi Windows e gruppi di utenti.
Perché applicare i Criteri di gruppo ai non amministratori
Di solito i Criteri di gruppo vengono usati in ambienti enterprise all’interno di un dominio Active Directory, per il controllo centralizzato dei dispositivi Windows. Tuttavia, anche chi amministra installazioni Windows su piccola scala, per aziende o utenti domestici, può trarre vantaggio dall’applicazione di restrizioni agli utenti non amministratori, perché permette di:
- Impedire agli utenti di modificare le impostazioni di sistema danneggiando le proprie macchine, o di disattivare caratteristiche critiche come firewall o software antivirus.
- Impedire agli utenti di installare software ed eseguire script, se tendono a installare malware o ad aprire allegati email sospetti.
- Assicurarsi che gli aggiornamenti di Windows vengano installati regolarmente.
- Imporre applicazioni predefinite, come un determinato browser web o client di posta.
Inoltre, i team usano i GPO per migliorare la sicurezza e l’affidabilità complessive dei dispositivi Windows che gestiscono, garantendo che le modifiche di configurazione siano testate e documentate da personale autorizzato.
Leggi la nostra guida “Come reimpostare tutte le impostazioni dei Criteri di gruppo locali sui valori predefiniti in Windows“
Come gestire i Criteri di gruppo di Windows su scala enterprise
I Criteri di gruppo di Windows in Active Directory consentono la gestione centralizzata di migliaia di dispositivi in base a posizione, ruolo utente o tipo di dispositivo. Le soluzioni dedicate di gestione degli endpoint semplificano e potenziano questo processo, rendendo più facile distribuire, verificare e testare le modifiche per prevenire lacune di sicurezza. Questo approccio proattivo garantisce sicurezza ed efficienza operativa sia negli ambienti enterprise sia nei tenant degli MSP.
Argomenti correlati:
- Come applicare i Criteri di gruppo locali a utenti specifici in Windows 11 e Windows 10
- Come applicare i Criteri di gruppo locali agli amministratori in Windows 11 e 10
- Come eseguire il backup e il ripristino delle impostazioni dell’Editor Criteri di gruppo locali
- Come aprire l’Editor Criteri di gruppo locali in Windows 11






