Puntos clave
- El proveedor se encarga de la infraestructura y el cliente protege los datos: las cargas de trabajo, los datos, los controles de acceso y el cumplimiento entran en el ámbito de responsabilidad del cliente, sea cual sea el proveedor o el modelo de servicio.
- El SaaS suele malinterpretarse: los proveedores no se encargan de la copia de seguridad ni de la recuperación, pero sí de la disponibilidad. Si se eliminan o se corrompen datos, la capacidad de recuperarlos depende de lo que el cliente tenga implementado.
- La responsabilidad sobre los datos y los accesos no es del proveedor: incluso cuando el proveedor gestiona una mayor parte de la pila, el gobierno de identidades, las políticas de retención y los flujos de trabajo de cumplimiento siguen siendo responsabilidad del cliente.
- Los entornos multicloud rompen el gobierno cuando las políticas se gestionan plataforma por plataforma: las políticas de seguridad, los modelos de IAM y los formatos de registro varían de un proveedor a otro.
- Sin una visión unificada, las brechas se acumulan: sin visibilidad centralizada, las brechas y la desviación de configuración pueden ir sumándose con el tiempo en todos los entornos.
Hoy en día, la mayoría de las grandes empresas trasladan cargas de trabajo al cloud o a puestos de trabajo digitales gestionados por un proveedor de servicios. Sin embargo, esto va acompañado de una idea equivocada muy extendida: que el proveedor se encarga de casi toda la seguridad. Ahí empiezan los problemas de seguridad en el cloud, que pueden poner en riesgo el trabajo de la organización.
Esta guía explica cómo funciona el modelo de responsabilidad compartida. Verás dónde se separan las responsabilidades del proveedor y las del cliente, y qué tienen que hacer las organizaciones para mantener intacta su propia seguridad en el cloud.
¿Por qué existe el modelo de responsabilidad compartida?
El modelo de responsabilidad compartida reparte la responsabilidad entre el cliente y el proveedor de servicios. El proveedor protege la infraestructura sobre la que se ejecuta el servicio cloud, mientras que el cliente protege todo lo que pone dentro de ella.
Los proveedores son responsables de:
- Infraestructura física y centros de datos: el hardware, las instalaciones y los controles de acceso físico que sostienen los servicios cloud.
- Bases de red e hipervisores: la capa de red principal y la pila de virtualización sobre las que construyen los clientes.
- Disponibilidad de la plataforma: mantener los servicios cloud operativos a nivel de infraestructura.
Los clientes siguen siendo responsables de:
- Acceso de usuarios e identidad: quién puede acceder a los recursos cloud y en qué condiciones.
- Configuración de las cargas de trabajo: cómo se configuran y se refuerzan las máquinas virtuales, los contenedores y los servicios.
- Protección de datos y gobierno de la recuperación: qué se incluye en la copia de seguridad, cuánto tiempo se conserva y cómo se restaura.
- Políticas de seguridad y alineación con el cumplimiento: garantizar que las configuraciones y los controles cumplen los requisitos internos y normativos.
Ten en cuenta que la responsabilidad de proteger las cargas de trabajo, los datos y los accesos recae siempre en el cliente, independientemente del proveedor que se utilice.
Responsabilidades del cliente en la seguridad del cloud
En el modelo de responsabilidad compartida, el proveedor protege la infraestructura. Todo lo que se construye y se ejecuta sobre ella es responsabilidad del cliente.
| Responsabilidades | Detalles |
| Gobierno de identidades y accesos | Controlar quién tiene acceso a los recursos cloud y aplicar el mínimo privilegio en todas las cuentas y roles. |
| Autenticación multifactor (MFA) y control de accesos privilegiados | Garantizar que los accesos elevados exijan una verificación sólida y se concedan solo donde sean necesarios. |
| Configuración de cargas de trabajo y refuerzo del sistema operativo | Establecer y mantener configuraciones seguras para máquinas virtuales, contenedores y servicios alojados. |
| Retención de datos y copia de seguridad | Definir qué se incluye en la copia de seguridad, cuánto tiempo se conservan los datos y cómo funciona la recuperación cuando hace falta. |
| Informes de cumplimiento y monitorización de seguridad | Mantener registros de auditoría, generar los informes necesarios y conservar la visibilidad de lo que ocurre en los entornos cloud. |
Los proveedores de cloud no protegen automáticamente las cargas de trabajo del cliente ni aplican flujos de trabajo de gobierno, porque ese trabajo es responsabilidad del cliente.
Los modelos de responsabilidad compartida según el servicio cloud
Hay tres modelos de responsabilidad compartida: infraestructura como servicio (IaaS), plataforma como servicio (PaaS) y software como servicio (SaaS).
Las responsabilidades cambian según el modelo de servicio cloud que se utilice. Cuanto más gestiona el proveedor, menos infraestructura controla el cliente. Aun así, la responsabilidad esencial sobre los datos, los accesos y el gobierno sigue siendo del cliente.
| Responsabilidad | IaaS | PaaS | SaaS |
| Infraestructura física | Proveedor | Proveedor | Proveedor |
| Capa de red y virtualización | Proveedor | Proveedor | Proveedor |
| Sistema operativo | Cliente | Proveedor | Proveedor |
| Entorno de ejecución y middleware | Cliente | Proveedor | Proveedor |
| Aplicaciones | Cliente | Cliente | Proveedor |
| Gestión del almacenamiento | Cliente | Cliente | Cliente |
| Gestión de identidades y accesos | Cliente | Cliente | Cliente |
| Cumplimiento y gobierno | Cliente | Cliente | Cliente |
Infraestructura como servicio (IaaS)
Los proveedores de IaaS dan a las organizaciones el mayor control sobre su entorno cloud, con toda la responsabilidad que eso conlleva. En este modelo, los clientes gestionan:
- Sistemas operativos y aplicación de parches: el proveedor aporta la infraestructura, pero el cliente es responsable de instalar, configurar y mantener el SO.
- Aplicaciones y configuración de las cargas de trabajo: cómo se crean, se despliegan y se protegen las aplicaciones corresponde por completo al cliente.
- Protección de datos: la copia de seguridad, el cifrado y la planificación de la recuperación son responsabilidad del cliente desde el primer momento.
De los tres modelos de servicio, el IaaS es el que impone la mayor carga operativa al cliente.
Plataforma como servicio (PaaS)
El PaaS libera al cliente de gestionar la infraestructura y el SO. Sin embargo, sigue siendo quien se encarga de:
- Aplicaciones: el cliente crea y despliega aplicaciones en la plataforma y es responsable de protegerlas.
- Datos: la organización responde de los datos almacenados, de cómo se protegen y de cuánto tiempo se conservan.
- Control de acceso y configuración de las cargas de trabajo: incluye gestionar los permisos sobre quién puede acceder a la plataforma y cómo se configuran las cargas de trabajo.
Delegar la gestión de la infraestructura no delega la responsabilidad sobre lo que el cliente crea y ejecuta en la plataforma.
Software como servicio (SaaS)
El SaaS traslada al proveedor la gestión de la aplicación y de la infraestructura. Por eso genera tanta confusión sobre qué le corresponde al cliente:
- Gobierno de identidades y gestión de accesos
- Políticas de retención y gobierno de las copias de seguridad
- Flujos de trabajo de cumplimiento
Un ejemplo habitual es dar por hecho que proveedores SaaS como Microsoft 365 o Google Workspace hacen automáticamente copia de seguridad del correo y de los archivos. Ambas plataformas ofrecen disponibilidad, pero no copia de seguridad. Si se eliminan o se corrompen datos, la recuperación depende de que el cliente tenga otra política de copia de seguridad implementada.
Descubre NinjaOne Backup y NinjaOne Saas Backup
Simplifica la protección con una plataforma segura para copias de seguridad de endpoints, servidores y aplicaciones SaaS, con soporte de cumplimiento integrado para Microsoft 365 y Google Workspace.
Saber más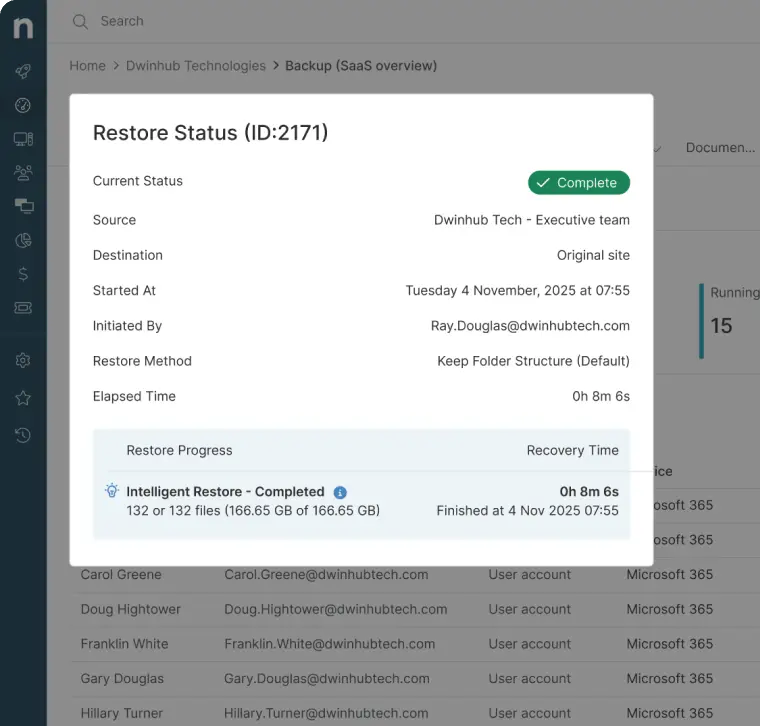
¿Por qué se complica el gobierno en entornos multicloud?
El modelo de responsabilidad compartida se aplica en todos los grandes proveedores de cloud, pero su implementación varía enormemente. Por ejemplo, AWS, Azure y Google Cloud tienen cada uno su propio modelo de gestión de identidades y accesos (IAM), sus herramientas de registro, sus soluciones de copia de seguridad y sus controles de seguridad nativos.
Si ejecutas cargas de trabajo en más de un proveedor, tendrás que gestionar esas diferencias de forma constante, y es justo ahí donde el gobierno empieza a fallar.
| Retos | Qué significan |
| Registros fragmentados | Cada proveedor genera registros en formatos y ubicaciones distintos, lo que dificulta una visibilidad unificada sin una herramienta de agregación central. |
| Políticas inconsistentes | Las políticas de seguridad configuradas en una plataforma no se trasladan a otra. Eso crea brechas y desviación de configuración cuando el mismo estándar tiene que aplicarse en varios proveedores. |
| Proliferación de identidades | Gestionar modelos de IAM distintos en AWS, Azure y Google Cloud aumenta el riesgo de cuentas huérfanas o abandonadas, permisos excesivos y controles de acceso inconsistentes. |
| Puntos ciegos en el gobierno | Sin visibilidad centralizada mediante un software RMM (monitorización y gestión remotas), los recursos no gestionados y los errores de configuración en una plataforma pueden pasar desapercibidos mientras el resto de entornos parecen conformes. |
Centralizar la visibilidad y la responsabilidad entre proveedores es lo que diferencia a las organizaciones que gestionan bien sus entornos multicloud de las que simplemente los utilizan.
Brechas habituales en la responsabilidad compartida
La mayoría de los incidentes de seguridad en el cloud se remontan a los mismos malentendidos sobre qué cubre realmente la responsabilidad compartida. Estas son algunas de las brechas que aparecen con más frecuencia:
| Brecha | Qué falla |
| Dar por hecho que el proveedor se encarga de la copia de seguridad y la recuperación | Los proveedores protegen la disponibilidad de la infraestructura, no los datos del cliente. Sin una política de copia de seguridad propia, los datos eliminados o corrompidos pueden ser irrecuperables. |
| Confundir disponibilidad del SaaS con capacidad de recuperación | Que una plataforma SaaS esté operativa no significa que los datos que contiene tengan copia de seguridad. La retención y la recuperación siguen siendo responsabilidad del cliente. |
| Descuidar el gobierno de identidades | Los controles de acceso débiles, los permisos excesivos y las cuentas sin revisar están entre las causas más habituales de incidentes de seguridad en el cloud. |
| Gobierno fragmentado entre plataformas cloud | Las políticas que se aplican en una plataforma no se trasladan automáticamente a las demás. Eso puede dejar brechas fáciles de pasar por alto hasta que un incidente o una auditoría las saca a la luz. |
| Responsabilidad operativa sin definir | Cuando nadie ha definido explícitamente quién responde de una carga de trabajo o de un flujo de trabajo de gobierno, esas tareas suelen quedarse sin hacer. |
Llevar la responsabilidad en el cloud al día a día
Aplicar las buenas prácticas de seguridad en el cloud dentro de un entorno de responsabilidad compartida significa definir quién responde de qué antes de que surjan los problemas, no después.
Las organizaciones con madurez operativa dan prioridad a:
- Gobierno centralizado: gestionar las políticas de seguridad, los controles de acceso y los requisitos de cumplimiento desde un único marco, en lugar de configurar cada plataforma cloud por separado.
- Seguridad de las identidades: aplicar el acceso con mínimo privilegio, revisar los permisos periódicamente y garantizar que la MFA se aplique de forma uniforme en todas las cuentas y roles del cloud.
- Responsabilidad sobre las cargas de trabajo: asignar un responsable claro a cada carga de trabajo para que la configuración, la aplicación de parches y las revisiones de seguridad tengan a alguien con nombre y apellidos detrás.
- Visibilidad continua: monitorizar los entornos cloud en tiempo real para detectar pronto los errores de configuración y las anomalías, en lugar de descubrirlos durante un incidente o una auditoría.
- Preparación para la recuperación: definir y probar los procedimientos de recuperación de cada carga de trabajo y conjunto de datos. Una copia de seguridad que nunca se ha probado no es fiable cuando de verdad hay que restaurar datos.
Las organizaciones también deberían definir con claridad:
- Obligaciones del proveedor: de qué responde el proveedor de cloud según el acuerdo de servicio.
- Obligaciones del cliente: de qué responde la organización en cuanto a configuración, accesos y protección de datos.
- Límites de la responsabilidad de seguridad: dónde termina la responsabilidad del proveedor y dónde empieza la del cliente en cada servicio utilizado.
- Responsabilidades de gobierno entre equipos: qué equipos se encargan de cada parte del gobierno del cloud, incluidos aspectos como seguridad, operaciones y cumplimiento.
Tener certeza operativa en estos puntos evita que la responsabilidad se cuele por las grietas a medida que crecen los entornos cloud.
Así influye la responsabilidad compartida en la seguridad del cloud
El modelo de responsabilidad compartida define quién responde de qué en un entorno cloud, y ese límite no cambia por mucho que el proveedor gestione. Las organizaciones siguen siendo responsables de las cargas de trabajo, las identidades, los datos y el cumplimiento, sea cual sea el modelo de servicio o el proveedor que utilicen.
Interpretar mal esos límites es lo que genera la mayoría de las brechas de seguridad en el cloud. Las organizaciones que definen con claridad quién responde de qué y lo tratan como una responsabilidad operativa continua están mejor preparadas para gestionar el riesgo en el cloud a medida que crecen sus entornos.
Temas relacionados:
- Cómo aplicar en el día a día el modelo de responsabilidad compartida de Microsoft 365
- Cómo hablar con los clientes sobre la responsabilidad de la copia de seguridad en Google Workspace
- Cómo explicar a los clientes el modelo de responsabilidad compartida de Microsoft 365
- Copia de seguridad SaaS: guía completa y buenas prácticas