


Puntos clave
- Microsoft protege la plataforma y la infraestructura de Microsoft 365. El cliente es responsable de sus propios datos, usuarios y configuraciones.
- Una analogía sencilla, como comparar Microsoft 365 con un piso de alquiler, ayuda a que los clientes sin perfil técnico entiendan el reparto rápidamente.
- Una tabla de responsabilidades ofrece a los clientes una referencia rápida sobre quién se encarga de la copia de seguridad, el MFA, la retención y el control de acceso.
- Corregir mitos habituales, como creer que la papelera de reciclaje es una copia de seguridad, evita brechas de cumplimiento antes de que ocurran.
- Un checklist breve para el cliente cubre la aplicación del MFA, una copia de seguridad independiente, las políticas de retención y las revisiones de acceso trimestrales.
Tus clientes pymes puede que asuman que Microsoft se encarga de todos los aspectos de la seguridad y la protección en Microsoft 365. Es posible que no sepan que se aplica el modelo de responsabilidad compartida de Microsoft. En ese caso, los MSP deben explicarles sus responsabilidades, aclarar ideas equivocadas y darles pasos prácticos para proteger sus datos y configuraciones.
Sin conversaciones claras, estos malentendidos acabarán provocando brechas de cumplimiento, riesgos de pérdida de datos y responsabilidades mal asignadas. Al explicar a los clientes cuál es su papel en la protección de sus datos, generas confianza e impulsas la adopción de buenas prácticas como la autenticación multifactor (MFA), las copias de seguridad y las revisiones de acceso.
Esta guía explica cómo comunicar con claridad el modelo de responsabilidad compartida de Microsoft 365 a tus clientes. Repasaremos varios métodos para que entiendan por completo sus funciones y responsabilidades.
El modelo de responsabilidad compartida de Microsoft 365 reparte las tareas de seguridad entre Microsoft y el cliente. Microsoft protege la plataforma y la infraestructura cloud subyacente, mientras que el cliente es responsable de sus propios datos, identidades, dispositivos y configuraciones.
Si prefieres un desglose visual de este tema, mira Cómo explicar el modelo de responsabilidad compartida de Microsoft 365 a los clientes (vídeo).
Descubre NinjaOne Backup y NinjaOne Saas Backup
Simplifica la protección con una plataforma segura para copias de seguridad de endpoints, servidores y aplicaciones SaaS, con soporte de cumplimiento integrado para Microsoft 365 y Google Workspace.
Saber más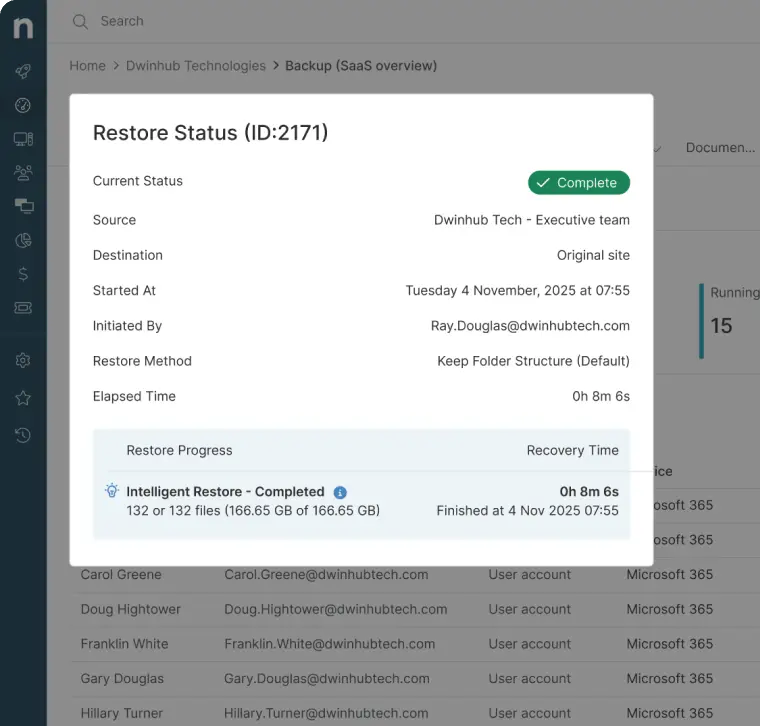
Consigue cuestionarios, correos y scripts listos para usar con clientes y hablar de la protección de datos SaaS
Métodos para explicar el modelo de responsabilidad compartida de Microsoft 365 a los clientes
Microsoft es el único responsable de proteger la plataforma en Microsoft 365, mientras que las empresas lo son de proteger sus propios datos, usuarios y configuraciones. Estos métodos te darán formas sencillas y fáciles de seguir para explicar el modelo de responsabilidad compartida, de modo que los clientes entiendan su papel y actúen.
Requisitos previos:
- Debes conocer a fondo los acuerdos de nivel de servicio y la documentación de seguridad de Microsoft 365.
- Tienes que estar familiarizado con los siguientes estándares de cumplimiento:
- ISO 27001: es el estándar global para los sistemas de gestión de la seguridad de la información (SGSI).
- HIPAA: es la Health Insurance Portability and Accountability Act, que fija estándares para proteger la información sanitaria sensible de los pacientes.
- GDPR : el Reglamento General de Protección de Datos (GDPR) es la ley integral de privacidad y seguridad de datos de la UE. Regula cómo las organizaciones recopilan, tratan y transfieren los datos personales de los residentes de la UE.
- SOC 2: se refiere a System and Organization Controls 2. Es un marco que establece estándares sobre cómo las organizaciones de servicios gestionan y protegen los datos de sus clientes.
- Materiales formativos pensados para el cliente, como diapositivas, preguntas frecuentes o documentos de una página, escritos en un lenguaje claro y sin tecnicismos.
Opcional: conocimientos de scripting para comprobar la autenticación multifactor (MFA) o las líneas base de seguridad
Método 1: usa analogías claras para explicar el modelo de responsabilidad compartida de Microsoft
Una analogía sencilla te ayudará a explicar el modelo de responsabilidad compartida de Microsoft con un lenguaje llano y orientado al cliente. Así podrás separar lo que gestiona Microsoft de lo que debe hacer el cliente.
Casos de uso:
- Este método hace comprensibles conceptos complejos para interlocutores sin perfil técnico.
- Elimina la idea de que Microsoft lo protege y lo hace todo por defecto.
Requisitos previos:
- Primero necesitas entender con claridad el papel de Microsoft en la infraestructura, el tiempo de actividad y la seguridad de los centros de datos.
- Esto implica explicar el papel del cliente, incluidas la copia de seguridad y recuperación de datos, la identidad y el acceso de los usuarios, las configuraciones de seguridad y la preparación para el cumplimiento.
Aquí tienes un ejemplo de analogía orientada al cliente que explica con claridad la responsabilidad compartida en términos cercanos:
«Microsoft 365 es como alquilar un piso. Microsoft protege el edificio, los suministros y las cerraduras. Sin embargo, tú eres responsable de lo que metes dentro, de cómo cierras la puerta y de si aseguras tus objetos de valor».
Esto simplifica la distinción entre la responsabilidad de la plataforma y la del cliente. Transmite que Microsoft 365 se encarga de la infraestructura, los suministros, la fiabilidad y la disponibilidad del servicio. Al mismo tiempo, explica que los clientes siguen siendo responsables de la copia de seguridad y la recuperación de datos, de los controles de usuario y de la configuración de seguridad.
Método 2: desglosa las responsabilidades por ámbito
Desglosar funciones y capacidades ayuda a los clientes a entender de qué se encarga Microsoft y cuáles son sus propias responsabilidades.
Casos de uso:
- Da a los clientes una referencia rápida y sencilla sobre quién responde en cada área.
- Ayuda a los MSP a orientar la conversación hacia acciones concretas del cliente, como las copias de seguridad o el MFA.
Requisitos previos:
- Tienes que estar familiarizado con los compromisos de servicio de Microsoft.
- Necesitarás entender las funciones y tareas del cliente, como las copias de seguridad, el control de acceso de los usuarios y el cumplimiento.
| Papel de Microsoft | Papel del cliente |
| Tiempo de actividad, redundancia, infraestructura | Copia de seguridad y restauración en Office 365 de los datos de buzones, archivos y Teams |
| Seguridad física de los centros de datos | Configuración del MFA, la retención y las políticas de cumplimiento |
| Sistemas de autenticación básicos | Gestión de las identidades de usuario, el acceso y el uso compartido |
Método 3: aborda las ideas equivocadas sobre el modelo de responsabilidad compartida de Microsoft
A veces los clientes llegan con suposiciones incorrectas sobre lo que cubre Microsoft. Abordar estas ideas equivocadas genera confianza y abre la puerta a conversaciones prácticas sobre las responsabilidades que les corresponden.
Casos de uso:
- Este método ayuda a aclarar ideas equivocadas antes de que provoquen pérdida de datos o brechas de cumplimiento.
- Posiciona a los MSP como asesores de confianza capaces de explicar los límites con claridad.
- Prepara el terreno para recomendar soluciones como la copia de seguridad y recuperación, el MFA y las políticas de retención.
Requisitos previos:
- Necesitas comprender y dominar por completo las políticas, limitaciones y acuerdos de nivel de servicio de Microsoft 365.
- Es necesario estar familiarizado con los requisitos de cumplimiento habituales.
Ideas equivocadas habituales que conviene aclarar
- «La papelera de reciclaje es una copia de seguridad»: explica que los límites de retención son a corto plazo y que las papeleras no ofrecen copias de seguridad completas.
- «Microsoft garantiza la recuperación de datos»: aclara que Microsoft garantiza el tiempo de actividad, no la recuperación tras un borrado accidental o un ataque de ransomware.
- «El cumplimiento viene incluido»: demuestra que la configuración por defecto rara vez se ajusta a las normativas específicas de cada sector.
Al abordar estos mitos de frente, ayudas a los clientes a entender el alcance real de su responsabilidad y por qué las medidas proactivas son imprescindibles.
Método 4: facilita un checklist del modelo de responsabilidad compartida de Microsoft 365
Cuando los clientes entienden sus responsabilidades, ayuda darles un checklist sencillo que puedan seguir. Así el modelo se convierte en pasos claros y accionables en lugar de ideas abstractas.
Casos de uso:
- Este método traduce el modelo en acciones inmediatas que los clientes pueden llevar a cabo.
- Da a los MSP un marco que revisar durante el onboarding o las revisiones trimestrales de negocio (QBR).
- Refuerza la responsabilidad al mostrar dónde los clientes deben actuar de forma periódica.
Requisitos previos:
- Necesitas estar familiarizado con los ajustes de seguridad y cumplimiento de Microsoft 365.
- Deberías poder demostrar o validar cada acción (por ejemplo, la cobertura del MFA o el estado de las copias de seguridad).
- Quizá te interese preparar un documento o una página resumen para que los clientes conserven el checklist como referencia.
Anima a tus clientes a tomar estas medidas inmediatas:
- Activa y aplica el MFA o autenticación multifactor en todas las cuentas. Esto ayudará a proteger tus endpoints y las cuentas de usuario, salvaguardando los datos de tu empresa. Añade una capa de protección por encima de las contraseñas, como un correo electrónico o una aplicación de autenticación.
- Haz copias de seguridad periódicas de los datos de Exchange, OneDrive, SharePoint y Teams. Microsoft no ofrece copias de seguridad completas. Implanta una solución de copia de seguridad SaaS como NinjaOne para garantizar que los correos, los archivos y las conversaciones de Teams se puedan recuperar con facilidad. Una consultoría de ciberseguridad utilizó NinjaOne SaaS Backup para restaurar un grupo de seguridad de Microsoft Entra ID eliminado de un cliente del sector sanitario en menos de 30 minutos.
- Configura las políticas de retención y de eDiscovery. Personaliza y ajusta las políticas de retención y eDiscovery para cumplir los requisitos de negocio y de cumplimiento, de modo que los datos se conserven para auditorías, necesidades legales u obligaciones regulatorias.
- Audita trimestralmente el acceso de los usuarios y los permisos de uso compartido externo. Revisa quién tiene acceso a las cuentas de administrador y a los datos sensibles, y cómo se comparten los archivos. Las auditorías trimestrales ayudan a detectar un uso compartido excesivo, cuentas inactivas o permisos que deben revocarse.
Método 5: muestra a los clientes algunos ejemplos rápidos de validación
Los clientes reaccionan mejor cuando pueden ver sus responsabilidades en acción. Puedes ejecutar unas comprobaciones sencillas durante una reunión para demostrar el valor del modelo de responsabilidad compartida.
Casos de uso:
- Ofrece a los clientes visibilidad inmediata de las brechas de seguridad y cumplimiento.
- Ayuda a los MSP a introducir elementos como el MFA o las copias de seguridad.
Requisitos previos:
- Necesitarás acceso al tenant de Microsoft 365 del cliente.
- Se requiere acceso al módulo `Microsoft.Graph.Reports`, con el permiso `Reports.Read.All` habilitado.
Puedes usar el script siguiente en el SDK de Microsoft Graph para ejecutar un comando que muestre qué cuentas tienen el MFA registrado. Ten en cuenta que esto no indica necesariamente que esas cuentas tengan el MFA aplicado en el inicio de sesión.
```powershell
Connect-MgGraph -Scopes "Reports.Read.All"

Get-MgReportAuthenticationMethodUserRegistrationDetail -All |
Where-Object { $_.IsMfaRegistered -eq $false } |
Select-Object UserPrincipalName
```
Compartir los resultados en tiempo real ayudará a los clientes a entender su responsabilidad sobre la gestión de identidades y accesos.
Método 6: integra el modelo de responsabilidad compartida de Microsoft en la gobernanza continua
El modelo de responsabilidad compartida de Microsoft 365 no debería ser algo puntual. Conviene revisarlo de forma periódica para que los clientes sigan alineados y sepan cómo proteger los archivos en Microsoft 365.
Casos de uso:
- Este método ayuda a que los clientes sean conscientes de sus responsabilidades a lo largo del tiempo.
- Vincula las prácticas de seguridad con el cumplimiento y la reducción de riesgos.
Requisitos previos:
- Necesitas tener preparados elementos visuales, gráficos o analogías para compartir durante las QBR.
- Requiere conocer los requisitos de cumplimiento del cliente para poder vincular el modelo a su sector.
Haz lo siguiente para conectar el modelo de responsabilidad compartida de Microsoft con tus clientes:
- Retómalo durante las QBR. Así el tema seguirá siendo una prioridad y las responsabilidades no se olvidarán.
- Usa recursos visuales como tablas, gráficos y analogías para que el concepto resulte simple y fácil de recordar. Así te asegurarás de que los clientes sin perfil técnico comprendan lo que se está tratando.
- Vincula siempre la conversación con el cumplimiento y la mitigación de riesgos, para que los clientes entiendan su papel en la protección de sus datos y en la reducción de responsabilidades.
⚠️ Aspectos a tener en cuenta
| Riesgos | Posibles consecuencias | Cómo corregirlo |
| Analogías demasiado simplificadas | Los clientes pueden pensar que el modelo es demasiado básico y pasar por alto detalles críticos | Acompaña siempre la analogía con una tabla de responsabilidades o un checklist |
| Tablas de responsabilidades poco claras | Siguen los malentendidos sobre quién se encarga de cada responsabilidad | Revisa dos veces tu matriz de tareas y compárala con la documentación de Microsoft |
| Checklists demasiado extensos | Los clientes se sienten abrumados y no actúan | Mantén el checklist breve, accionable, fácil de seguir y vinculado a resultados y beneficios |
| No hacer seguimiento con los clientes sobre sus responsabilidades | Los clientes no cumplen con lo necesario a largo plazo y vuelven a sus suposiciones falsas | Retoma el modelo de forma periódica en las QBR y en las reuniones. |
Tabla de buenas prácticas para explicar el modelo de responsabilidad compartida de Microsoft 365
Aquí tienes una tabla breve que resume las buenas prácticas para ayudar a los clientes a entender el modelo de responsabilidad compartida de Microsoft:
| Práctica | Valor que aporta |
| Usar analogías | Ayuda a simplificar ideas técnicas complejas |
| Desglosar las responsabilidades | Evita suposiciones falsas y permite que los clientes entiendan lo que tienen que hacer |
| Desmontar mitos habituales | Ayuda a reducir conductas de riesgo y refuerza los procedimientos correctos |
| Facilitar un checklist | Convierte la teoría en acción y da a los clientes una guía de lo que deben hacer |
| Mostrar ejemplos de validación | Te permite ganar credibilidad ante los clientes |
| Retomarlo en las QBR | Garantiza una alineación continua y recuerda a los clientes sus responsabilidades cuatro veces al año |
Punto de automatización para gestionar el papel del cliente en el modelo de responsabilidad compartida de Microsoft
La automatización puede facilitar que tú y tus clientes gestionéis y reviséis el modelo de responsabilidad compartida. Al ejecutar comprobaciones periódicas y guardar los resultados, los MSP pueden mostrar a los clientes pruebas de la cobertura de responsabilidades y mantener las QBR centradas en la acción.
- Para convertirlo en un tema de conversación, puedes automatizar las comprobaciones de cobertura del MFA y enviar informes antes de las QBR.
- Usa tu RMM para ejecutar scripts que validen las políticas de retención y la cobertura de las copias de seguridad.
- Guarda siempre las evidencias con fines de registro y cumplimiento.
Ideas de integración con NinjaOne para gestionar el modelo de responsabilidad compartida
Los MSP que usan NinjaOne pueden reforzar las conversaciones sobre el modelo de responsabilidad compartida directamente desde la plataforma, combinando los informes del RMM, la documentación y la visibilidad de las copias de seguridad en un solo lugar.
- Automatiza los informes sobre el estado de la configuración de los endpoints y de Microsoft 365.
- Aloja matrices de responsabilidades y checklists en NinjaOne Documentation.
- Integra las conversaciones sobre responsabilidades en los dashboards de las QBR.
- Vincula el uso de licencias y el estado de la copia de seguridad de Microsoft 365 con las conversaciones sobre responsabilidades.
Empieza tu prueba gratuita del software de gestión de endpoints n.º 1 en G2
Sin tarjeta de crédito. Acceso completo a todas las funcionalidades.
Descubre cómo NinjaOne protege y restaura los datos de Microsoft 365
Ayuda a tus clientes a entender su papel en el modelo de responsabilidad compartida de Microsoft
El modelo de responsabilidad compartida de Microsoft 365 deja claro que, mientras Microsoft protege la plataforma, los clientes siguen siendo responsables de proteger sus datos, sus usuarios y sus ajustes de cumplimiento. Explicar este modelo a los clientes ayuda a los MSP a corregir suposiciones falsas, generar confianza y mostrar dónde deben actuar. Para que la comprensión sea completa, lo mejor es recurrir a analogías, tablas claras y checklists sencillos.
Cuando los clientes conocen sus responsabilidades y las cumplen, el resultado es una mejor gobernanza, menos riesgo y mucha más confianza en su entorno de Microsoft 365.
Temas relacionados:
- Google Workspace frente a Microsoft 365: ¿cuál es mejor para las empresas?
- Cómo hacer una copia de seguridad de Microsoft 365 Exchange Online
- Cómo configurar la autenticación multifactor (MFA) en Office 365
- Cómo hacer una copia de seguridad de OneDrive en M365
- 12 estrategias esenciales para mejorar la comunicación en TI
Guía de inicio rápido
Aquí tienes un resumen conciso del modelo de responsabilidad compartida de Microsoft 365 para compartir con tus clientes:
Puntos clave que debes explicar
1. Responsabilidades de Microsoft
– Seguridad de la infraestructura: protege los centros de datos físicos, las redes y los servicios principales.
– Disponibilidad de la plataforma: garantiza que los servicios de Microsoft 365 sean fiables y accesibles.
– Seguridad de los servicios principales: gestiona las amenazas contra la propia plataforma (por ejemplo, la protección frente a DDoS).
2. Responsabilidades del cliente
– Protección de datos: cifrar los datos sensibles antes de subirlos (si es necesario) y seguir en general las buenas prácticas de protección de datos en Office 365.
– Gestión de accesos: aplicar una autenticación robusta (por ejemplo, MFA) y controles de acceso con el mínimo privilegio.
– Seguridad de endpoints: proteger los dispositivos que acceden a Microsoft 365 (por ejemplo, con antivirus y políticas de dispositivo).
– Copia de seguridad y recuperación: implantar copias de seguridad independientes para los datos críticos (las copias de seguridad de Microsoft 365 no sustituyen a esto).
– Cumplimiento: asegurarse de que el tratamiento de los datos se ajusta a la normativa (por ejemplo, GDPR o HIPAA). Microsoft facilita herramientas, pero el cumplimiento es responsabilidad del cliente.
3. Responsabilidades compartidas
– Detección de amenazas: Microsoft vigila las amenazas en la plataforma, mientras que los clientes supervisan sus propios datos y cuentas.
– Respuesta a incidentes: Microsoft notificará a los clientes las brechas que afecten a la plataforma, pero los clientes deben responder a los incidentes que impliquen sus datos.
Cómo comunicarlo
– Usa un diagrama sencillo que muestre el reparto entre las tareas de Microsoft y las del cliente.
– Insiste en que los clientes siguen siendo los responsables últimos de sus datos, incluso en el cloud.
– Recomienda herramientas como Microsoft Defender for Cloud Apps para ayudar a los clientes a supervisar y proteger su entorno.
Este modelo aporta claridad y ayuda a los clientes a entender dónde deben centrar sus esfuerzos de seguridad.