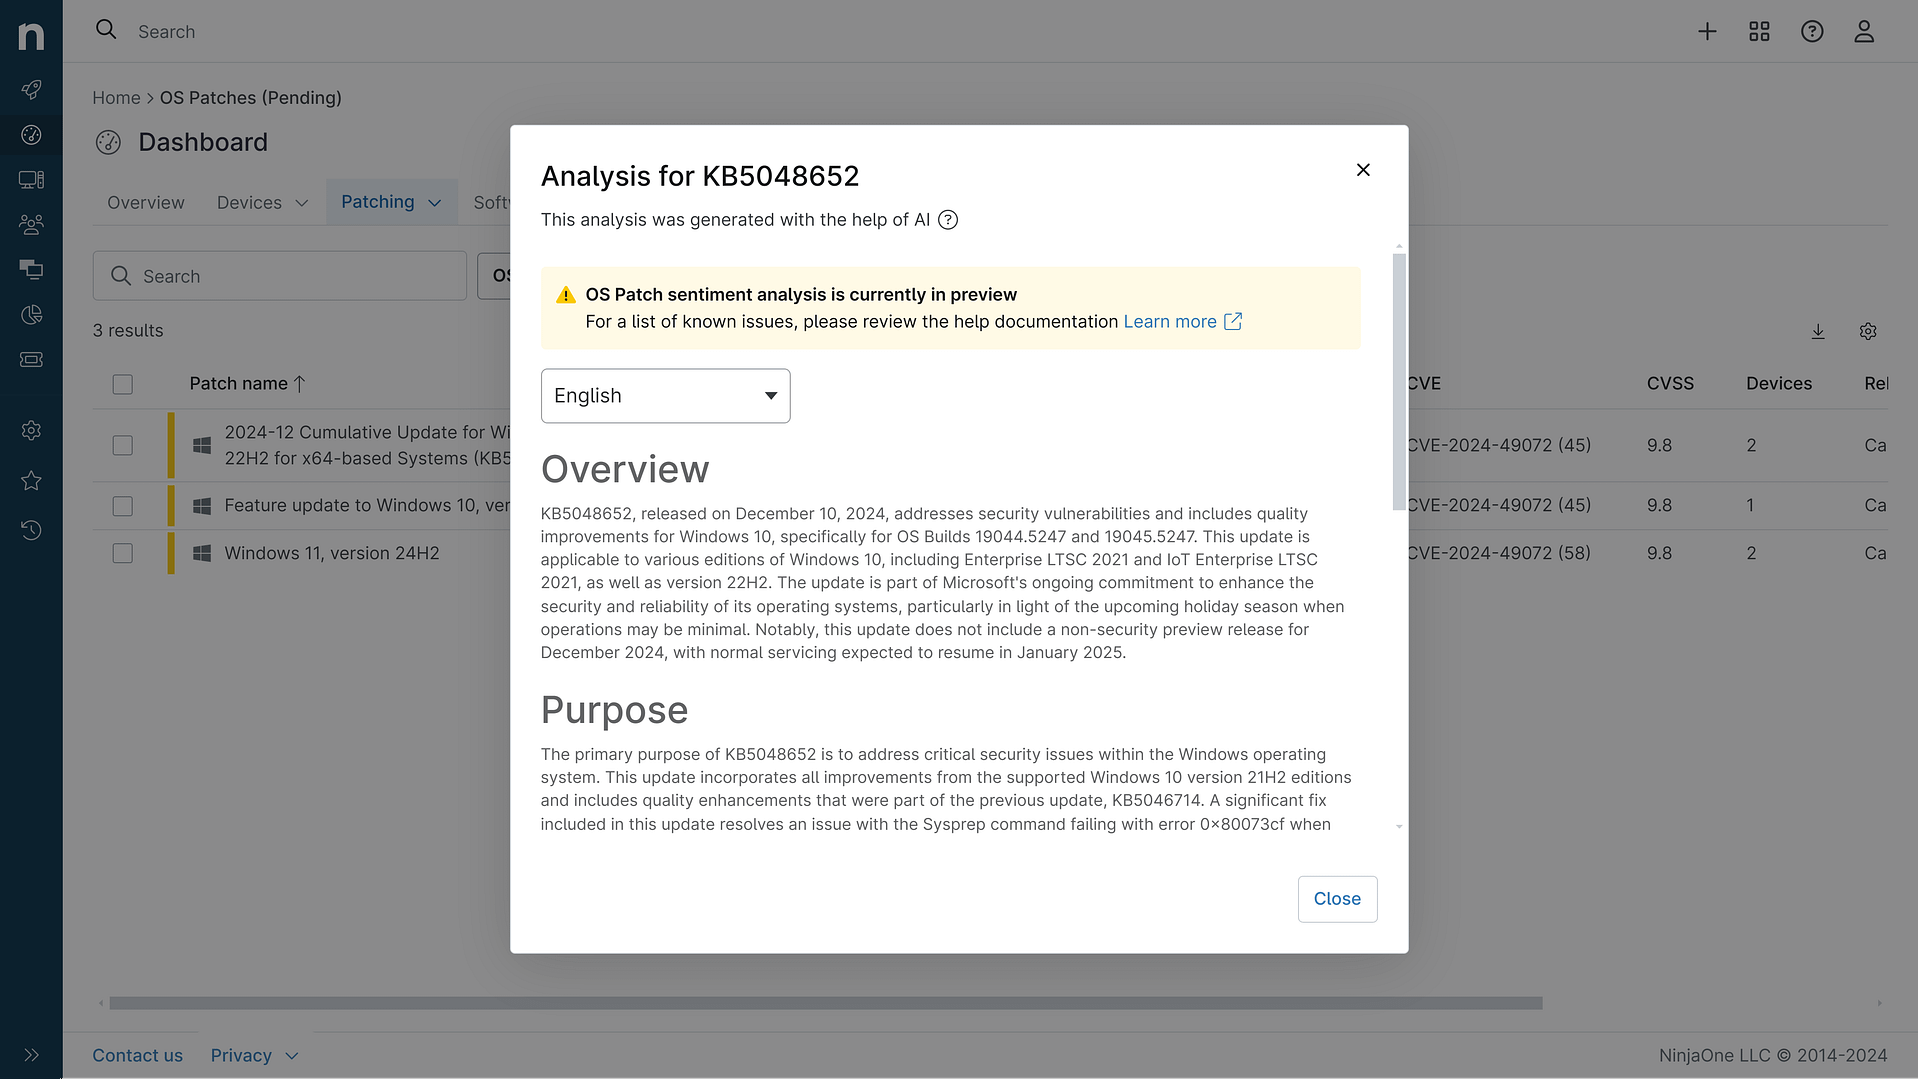
KB5121648: Übersicht mit Nutzerstimmung und Feedback
Zuletzt aktualisiert 25. September 2026
Wahrscheinlichkeit der erfolgreichen Installation und des weiteren Betriebs der Maschine
Übersicht
Dieses am 11. August 2026 veröffentlichte Sicherheits- und Qualitäts-Rollup gilt für die .NET Framework-Versionen 3.5, 4.6.2, 4.7, 4.7.1, 4.7.2 und 4.8 unter Windows Server 2012. Das Update behebt mehrere kritische Sicherheitslücken, darunter Probleme mit der Rechteausweitung und der Remote-Codeausführung im gesamten .NET Framework-Stack. Dieses kumulative Update wird über Windows Update, Microsoft Update und WSUS bereitgestellt.
Zweck
- Behebt sechs kritische Schwachstellen (CVE-2026-65810, CVE-2026-62872, CVE-2026-62886, CVE-2026-62897, CVE-2026-70354, CVE-2026-62902)
- Löst Sicherheitslücken im .NET Framework auf, die eine Rechteausweitung ermöglichen
- Löst Sicherheitslücken auf, die die Ausführung von Remote-Code ermöglichen und mehrere Framework-Versionen betreffen
- Löst eine Sicherheitslücke auf, die zur Offenlegung von Informationen führen kann
- Enthält Verbesserungen hinsichtlich Qualität und Zuverlässigkeit für alle unterstützten .NET Framework-Versionen
Allgemeine Stimmung
Dieses sicherheitsorientierte Update behebt erhebliche Sicherheitslücken, die eine zeitnahe Installation erfordern. Der Patch bringt jedoch zwei bekannte Probleme mit sich, die WPF-Anwendungen betreffen, insbesondere im Zusammenhang mit dem Drucken, dem Generieren von PDF-/XPS-Dateien und der Schriftartenverwaltung. Microsoft hat für beide Probleme Workarounds bereitgestellt, weist jedoch darauf hin, dass diese die Deaktivierung von Sicherheitsmaßnahmen erfordern. Das Update vom September 2026 behebt Berichten zufolge das erste Problem, was darauf hindeutet, dass es sich um einen vorläufigen Patch handelt, dessen Weiterentwicklung in Kürze erfolgen wird.
Bekannte Probleme
- WPF-Anwendungen können beim Drucken oder Generieren von PDF/XPS-Inhalten unter Verwendung bestimmter Schriftarten, darunter Calibri, mit einer „System.IO.FileFormatException“ abstürzen; es gibt eine Abhilfe, die jedoch Sicherheitsmaßnahmen deaktiviert (behoben im Update vom September 2026)
- WPF-Anwendungen, die aus im Arbeitsspeicher befindlichen XPS-Dokumenten drucken, die bei „System.IO.Packaging.PackageStore“ eingetragen sind, können bei Verwendung von Pack-Schema-URIs einen Fehler vom Typ „System.IO.FileFormatException“ auslösen; es gibt eine Abhilfemaßnahme oder die Möglichkeit, die Anwendung mit einem alternativen URI-Schema neu zu erstellen (Status: wird untersucht)
Haftungsausschluss: Wir ergreifen Maßnahmen, um sicherzustellen, dass KI-generierte Inhalte von höchster Qualität sind, können jedoch keine Garantie für ihre Genauigkeit übernehmen und empfehlen den Nutzern, eigene unabhängige Recherchen anzustellen. Erstellt am 2026-09-25 01:52 PM