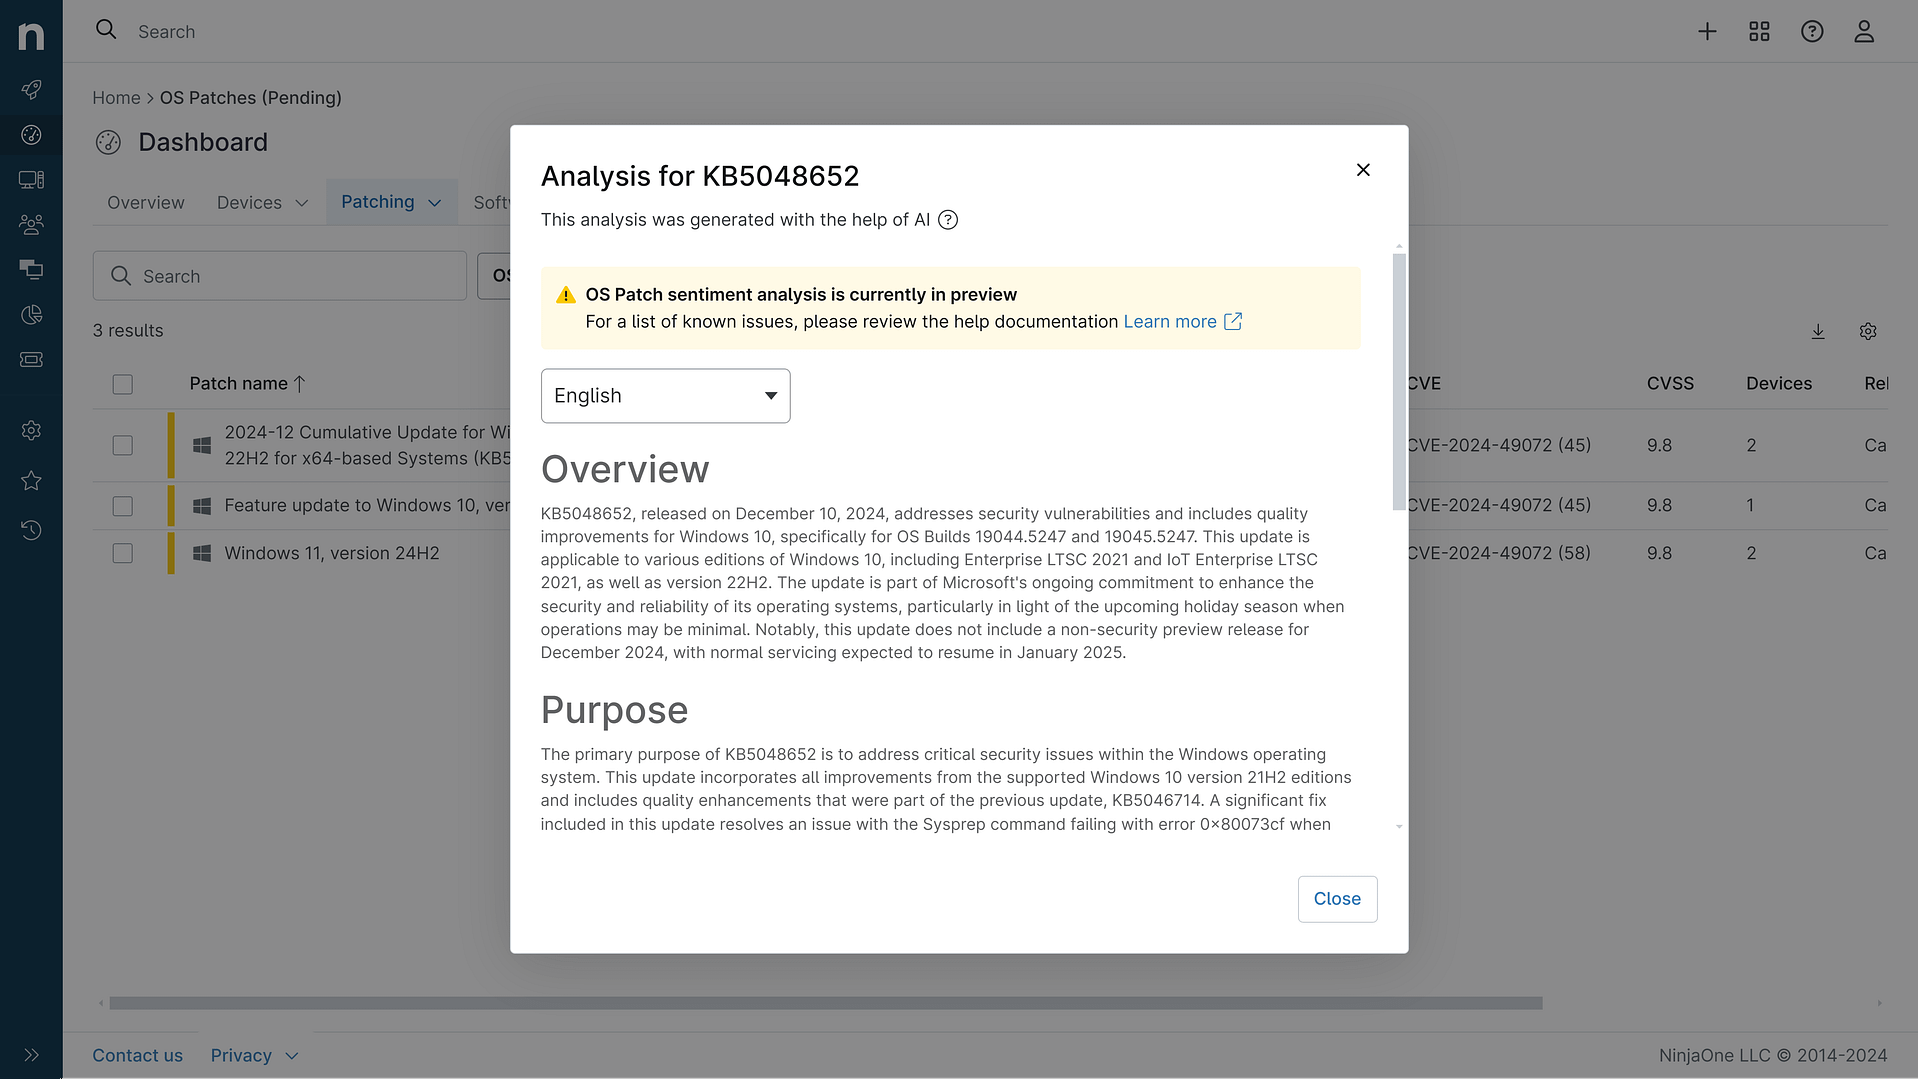
KB5099445: Übersicht mit Nutzerstimmung und Feedback
Zuletzt aktualisiert 31. August 2026
Wahrscheinlichkeit der erfolgreichen Installation und des weiteren Betriebs der Maschine
Übersicht
KB5099445 ist ein monatliches kumulatives Sicherheitsupdate für Windows Server 2012, das am 14. Juli 2026 veröffentlicht wurde. Dieser Patch behebt mehrere Sicherheitslücken und enthält Qualitätsverbesserungen, darunter Korrekturen für Probleme der OLE-Automatisierung, eine Absicherung des Distributed Key Manager (DKM) in AD FS, Verbesserungen der Netzwerksicherheit sowie Sicherheitsverbesserungen für das Remote Desktop Protocol (RDP). Das Update ist Teil des Programms „Extended Security Updates“ (ESU), da der Support für Windows Server 2012 am 10. Oktober 2023 ausgelaufen ist.
Zweck
- OLE-Automatisierungskorrektur: Behebt ein Problem der Kompatibilität in der Datei „oleaut32.dll“, das Anwendungen betrifft, die „IDispatch::Invoke“ mit BYREF-Parametern verwenden, und behebt dadurch Fehler beim Parameter-Marshaling und bei Automatisierungsaufrufen
- Sicherheitsoptimierung für AD FS: Führt eine automatische Erkennung und optionalen Korrektur unsicherer ACL-Konfigurationen für den „Distributed Key Manager“-Container ein (CVE-2026-56155)
- Netzwerksicherheit: Durchsetzt die Anforderungen an die TDI-Transportregistrierung, um die Sicherheit zu stärken
- RDP-Sicherheitsverbesserung: Hinzufügt Unterstützung für SHA-2-Zertifikats-Fingerabdrücke für vertrauenswürdige RDP-Herausgeber, wobei die Abwärtskompatibilität mit SHA-1 beibehalten wird
- Korrektur für den Papierkorb: Behebt ein Problem, bei dem in Bestätigungsdialogen interne Dateinamen anstelle der ursprünglichen Dateinamen angezeigt wurden
- Korrektur für den Datei Explorer: Korrigiert die Funktionalität von OneDrive-Verknüpfungen, wenn der Datei Explorer im Administratormodus ausgeführt wird
Allgemeine Stimmung
Dieses Update behebt kritische Probleme der Kompatibilität und der Sicherheit, die im Sicherheitsupdate vom Juni 2026 entdeckt wurden. Der Fix für OLE Automation und die Korrektur für den Papierkorb zielen speziell auf Regressionen aus dem vorherigen Patch ab, was darauf hindeutet, dass Microsoft aktiv auf von Nutzern gemeldete Probleme reagiert. Die Änderung der Netzwerksicherheit, mit der die Registrierung von TDI-Transporten erzwungen wird, kann jedoch Kompatibilitätsprobleme für Anwendungen verursachen, die auf nicht registrierte TDI-Transporte von Drittanbietern zurückgreifen, was sich negativ auf einige Unternehmensumgebungen auswirken könnte. Die RDP-Sicherheitsverbesserungen entsprechen den branchenüblichen Best Practices für die Verwaltung von Zertifikaten.
Bekannte Probleme
- Anwendungen, die Sockets über nicht registrierte TDI-Transporte von Drittanbietern verwenden, funktionieren nach der Installation möglicherweise nicht mehr.
- Der Ablauf des Secure-Boot-Zertifikats kann die Startfähigkeit des Geräts beeinträchtigen, wenn die Zertifikate nicht rechtzeitig aktualisiert werden (dies steht zwar nicht im Zusammenhang mit diesem Patch, wird jedoch als kritisches Problem für den betreffenden Zeitraum angesehen).
Haftungsausschluss: Wir ergreifen Maßnahmen, um sicherzustellen, dass KI-generierte Inhalte von höchster Qualität sind, können jedoch keine Garantie für ihre Genauigkeit übernehmen und empfehlen den Nutzern, eigene unabhängige Recherchen anzustellen. Erstellt am 2026-08-31 01:34 PM