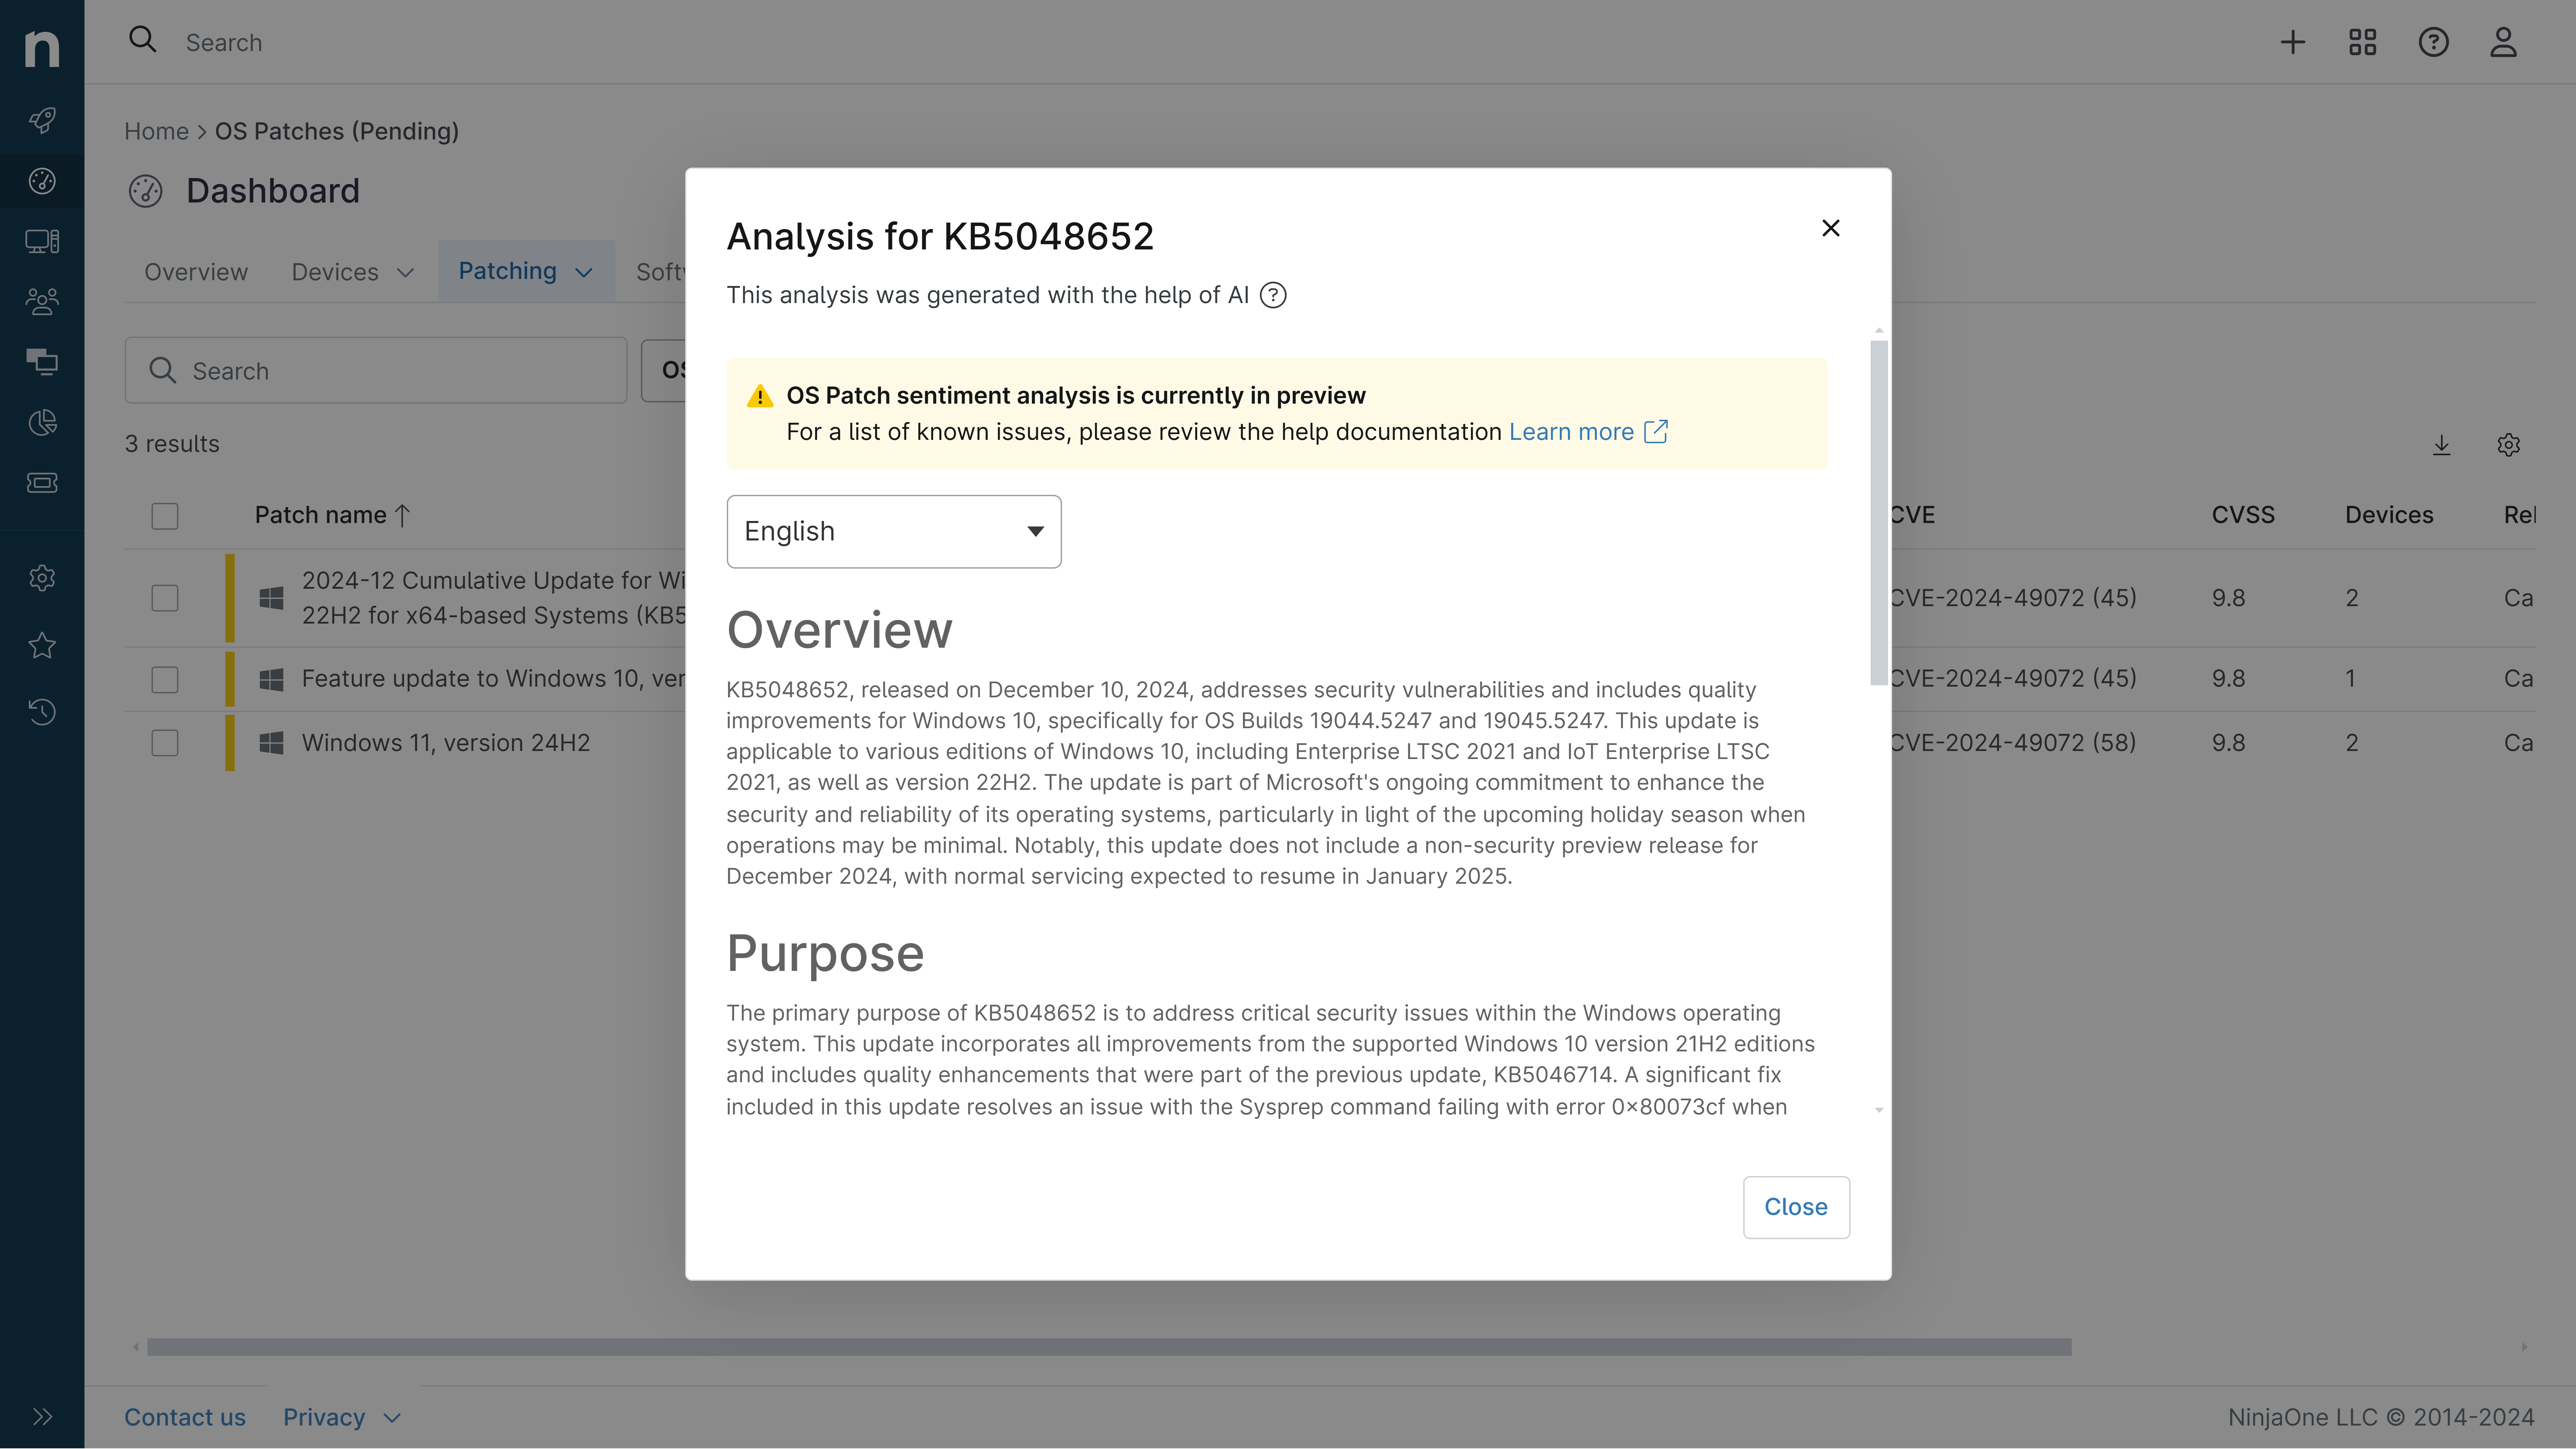
KB5121645: Übersicht mit Nutzerstimmung und Feedback
Zuletzt aktualisiert 30. September 2026
Wahrscheinlichkeit der erfolgreichen Installation und des weiteren Betriebs der Maschine
Übersicht
KB5121645 ist ein kumulatives Sicherheits- und Qualitätsupdate für .NET Framework 3.5, 4.7.2 und 4.8, das am 11. August 2026 veröffentlicht wurde. Dieser Patch ist für Systeme mit Windows 10 Version 1809 und Windows Server 2019 vorgesehen. Das Update behebt mehrere Sicherheitslücken, darunter Probleme im Zusammenhang mit der Ausnutzung von Berechtigungserweiterungen und der Ausführung von Remote-Code, die das .NET Framework betreffen.
Zweck
- Behebt sechs kritische Schwachstellen (CVE-2026-65810, CVE-2026-62872, CVE-2026-62886, CVE-2026-62897, CVE-2026-70354, CVE-2026-62902)
- Auflöst Sicherheitslücken im .NET Framework, die eine Rechteausweitung ermöglichen
- Auflöst Sicherheitslücken, die die Ausführung von Remote-Code ermöglichen und mehrere Versionen des .NET Frameworks betreffen
- Enthält Maßnahmen zur Behebung einer Sicherheitslücke, die zur Offenlegung von Informationen führen kann
- Bietet kumulative Verbesserungen hinsichtlich Qualität und Zuverlässigkeit für Komponenten des .NET Frameworks
Allgemeine Stimmung
Es handelt sich um ein kritisches Sicherheitsupdate mit wichtigen Behebungen von Sicherheitslücken. Der Patch bringt jedoch zwei dokumentierte Probleme mit sich, die WPF-Anwendungen betreffen, insbesondere solche, die mit Schriftarten und dem Drucken von XPS-Dokumenten arbeiten. Das erste Problem wurde im Update vom September 2026 behoben, was darauf hindeutet, dass Microsoft das Problem relativ schnell erkannt und behoben hat. Das zweite Problem wird derzeit noch untersucht, was auf anhaltende Probleme der Kompatibilität bei bestimmten Anwendungsszenarien hindeutet.
Bekannte Probleme
- WPF-Anwendungen können beim Drucken oder Generieren von PDF/XPS-Inhalten unter Verwendung bestimmter Schriftarten wie Calibri eine „System.IO.FileFormatException“ auslösen. Eine Abhilfe ist über den AppContext-Schalter möglich, wodurch jedoch Sicherheitsmaßnahmen deaktiviert werden. (Behoben im Update vom September 2026)
- WPF-Anwendungen, die aus im Arbeitsspeicher befindlichen XPS-Dokumenten drucken, die bei „System.IO.Packaging.PackageStore“ registriert sind, können bei der Verwendung von Pack-Schema-URIs mit einer „System.IO.FileFormatException“ abstürzen. Eine Abhilfe ist durch Änderungen an der Konfiguration oder den AppContext-Schalter verfügbar. (Status: Wird untersucht)
Haftungsausschluss: Wir ergreifen Maßnahmen, um sicherzustellen, dass KI-generierte Inhalte von höchster Qualität sind, können jedoch keine Garantie für ihre Genauigkeit übernehmen und empfehlen den Nutzern, eigene unabhängige Recherchen anzustellen. Erstellt am 2026-09-30 07:50 AM