Die wichtigsten Punkte
- Bedeutung von CVEs für die Cybersicherheit: CVEs sind unverzichtbar, um Software-Schwachstellen zu identifizieren, zu katalogisieren und zu beheben. Sie helfen Unternehmen dabei, Risiken zu reduzieren, Patches zu priorisieren und die Sicherheitslage insgesamt zu stärken.
- Kriterien und Vergabeprozess: Damit eine Schwachstelle ein CVE erhält, muss sie unabhängig behebbar sein, dokumentiert und vom Anbieter bestätigt werden und eine bestimmte Codebasis betreffen. Autorisierte CNAs reichen CVEs über MITRE ein und vergeben sie.
- Aufbau der CVE-Kennung und Bewertung: CVE-IDs folgen dem Format „CVE-Jahr-Nummer“. Schwachstellen werden häufig zusätzlich mit CVSS-Werten (Common Vulnerability Scoring System) von 0 bis 10 versehen, um den Schweregrad zu quantifizieren.
- Vorteile und Anwendungsfälle in der Cybersicherheit: CVEs vereinfachen Patching-Workflows, fördern die Interoperabilität von Tools und den Austausch von Bedrohungsdaten und unterstützen die Einhaltung gesetzlicher Vorgaben (z. B. PCI DSS, HIPAA).
- Grenzen und Praxisbeispiele: Zu den typischen Herausforderungen zählen verzögerte CVE-Zuweisungen, unklare Dokumentation und doppelte CVEs für verwandte Fehler. Beispiele mit großer Wirkung wie EternalBlue (WannaCry), Heartbleed, PrintNightmare, Zerologon und Apache Struts (Equifax) zeigen, warum es auf frühzeitiges Wissen über CVEs ankommt.
Allgemeine Schwachstellen und Sicherheitslücken (CVE) bilden das Fundament des Schwachstellen-Managements. Sie spielen eine zentrale Rolle dabei, Software-Schwachstellen zu verstehen, zu kategorisieren und zu beheben.
Unternehmen und Privatpersonen verlassen sich in immer mehr Lebensbereichen auf Technologie. Entsprechend rückt die Sicherheit digitaler Ressourcen stärker in den Fokus. Von persönlichen Daten bis hin zu kritischer Infrastruktur: Die digitale Landschaft steckt voller potenzieller Schwachstellen, die böswillige Akteure ausnutzen können. Da Sicherheitsverletzungen und Cyberbedrohungen weiter zunehmen, ist Cybersicherheit längst ein Thema für alle geworden.
Dieser Leitfaden erklärt das Konzept der CVEs: was sie sind, wie sie aufgebaut sind und welchen Beitrag sie zum Umgang mit Sicherheitsproblemen leisten.
Was ist ein CVE?
Ein CVE ist eine standardisierte Kennung, die einer bestimmten Software-Schwachstelle zugewiesen wird. Sie bietet Cybersicherheitsfachleuten, Anbietern und Forschenden einen eindeutigen Bezugspunkt, um Schwachstellen über unterschiedliche Systeme und Plattformen hinweg zu besprechen, zu teilen und zu entschärfen. CVEs schaffen damit eine gemeinsame Sprache für die Untersuchung und das Management von Schwachstellen.
Ein paar Beispiele verdeutlichen, wie CVEs in der Praxis zum Einsatz kommen. Im Jahr 2017 legte die berüchtigte CVE-2017-0144, auch bekannt als EternalBlue, Schwachstellen im SMB-Protokoll von Microsoft offen und führte zum weltweiten Ransomware-Angriff WannaCry.
Ein weiteres Beispiel ist CVE-2014-0160, der Heartbleed-Fehler aus dem Jahr 2014, der die kryptografische Software-Bibliothek OpenSSL betraf. Diese Beispiele zeigen, welche entscheidende Rolle CVEs dabei spielen, Schwachstellen weltweit zu verstehen und zu beheben.
Erfahren Sie mehr über NinjaOne Endpoint Management
Vereinheitlichen Sie die Transparenz und Kontrolle über sämtliche Geräte hinweg, um Komplexität zu reduzieren, Effizienz zu steigern und Sicherheitsstandards zu verbessern, alles über eine einheitliche Benutzeroberfläche.
Mehr erfahren
Was gilt als CVE?
Die CVE Numbering Authority (CNA) ist eine Stelle, die gemeldete Schwachstellen prüft. CNAs sind in der Regel Technologieunternehmen, die autorisiert sind, Schwachstellen in ihren eigenen Produkten oder in Produkten innerhalb eines festgelegten Bereichs eine CVE-ID zuzuweisen. Um die Identifizierung von CVEs zu vereinheitlichen, haben die CNAs Arbeitsregeln festgelegt, die bestimmen, was als CVE gilt. Das sind ihre Kriterien:
Unabhängig behebbar
Dieses Kriterium besagt, dass sich der Fehler eigenständig und unabhängig von anderen Schwachstellen beheben lassen muss. Außerdem dürfen die Patches für den Fehler nicht zwangsläufig an die Behebung anderer Fehler gekoppelt sein.
Vom Anbieter bestätigt und dokumentiert
Diese Regel bezieht sich darauf, dass der Softwareentwickler bzw. Anbieter bestätigt, dass der Fehler existiert und negative Auswirkungen hat. Der Softwareentwickler bzw. Anbieter sollte zudem über eine detaillierte Dokumentation oder einen Schwachstellenbericht verfügen, der die durch den Fehler verursachten Sicherheitsverstöße aufzeigt.
Betrifft nur eine Codebasis
Ein Fehler kann als CVE eingestuft werden, wenn er nur eine einzige Codebasis, ein einzelnes Produkt oder ein einzelnes Protokoll betrifft. Betrifft der Fehler mehrere Codebasen, Produkte oder Protokolle, erhält jeder Fehler eine eigene CVE-Kennung.
Hinweis: Wenn dieselbe Schwachstelle mehrere Anbieter betrifft, aber auf dieselbe zugrunde liegende Codebasis zurückgeht (zum Beispiel eine gemeinsam genutzte Open-Source-Bibliothek), kann trotzdem nur eine einzige CVE-Kennung vergeben werden. Zeigt sich der Fehler dagegen in den Produkten unterschiedlich, können mehrere CVEs vergeben werden.
Hinweis: Wenn dieselbe Schwachstelle mehrere Anbieter betrifft, aber auf dieselbe zugrunde liegende Codebasis zurückgeht (zum Beispiel eine gemeinsam genutzte Open-Source-Bibliothek), kann trotzdem nur eine einzige CVE-Kennung vergeben werden. Zeigt sich der Fehler dagegen in den Produkten unterschiedlich, können mehrere CVEs vergeben werden.
Was ist eine CVE-Kennung?
CVE-Kennungen (oder CVE-IDs) sind ein strukturiertes Format, das Allgemeinen Schwachstellen und Sicherheitslücken (CVE) zugewiesen wird, damit sie sich leicht referenzieren lassen. Die Kennung beginnt mit dem Präfix „CVE-“, gefolgt vom Jahr der Zuweisung und einer eindeutigen fortlaufenden Nummer. Dieses strukturierte Format ermöglicht es, Schwachstellen chronologisch nachzuverfolgen und über die Zeit hinweg zu referenzieren. Ein Beispiel:
In „CVE-2022-1234“ bedeutet:
- 2022: Die Schwachstelle wurde im Jahr 2022 zugewiesen.
- 1234: Gibt die fortlaufende Nummer des in diesem Jahr vergebenen CVE an.
Neben CVE-Nummern werden Schwachstellen häufig mit dem Common Vulnerability Scoring System, kurz CVSS, in Verbindung gebracht. Diese Bewertungen liefern ein quantitatives Maß für den Schweregrad einer Schwachstelle und berücksichtigen dabei Faktoren wie Ausnutzbarkeit, Auswirkung und Komplexität. Die Skala reicht von 0 bis 10, wobei ein höherer CVSS-Wert für eine schwerwiegendere Schwachstelle steht.
CVEs werden von den CNAs verwaltet, und das zentrale Verzeichnis für CVEs ist die MITRE-CVE-Datenbank. CNAs sind Unternehmen oder Stellen, die autorisiert sind, Schwachstellen innerhalb ihres Zuständigkeitsbereichs CVE-Kennungen zuzuweisen. MITRE, eine gemeinnützige Einrichtung, fungiert als zentrale Koordinationsstelle des CVE-Programms, pflegt die Datenbank und stellt die Integrität und Eindeutigkeit der vergebenen Kennungen sicher. So erhält jede Schwachstelle eine eigene Kennung, die eine präzise Nachverfolgung und Kommunikation ermöglicht.
Wird eine Schwachstelle entdeckt, fordert die für das betroffene Produkt oder System zuständige CNA bei MITRE eine CVE-Kennung an. Nach der Zuweisung wird das CVE in der MITRE-CVE-Datenbank veröffentlicht und steht Cybersicherheitsfachleuten damit zentral und frei zugänglich zur Verfügung.
Wichtig zu wissen: CVSS liefert zwar einen quantitativen Schweregrad, Unternehmen sollten bei der Priorisierung von Patches aber auch Faktoren wie die Verfügbarkeit von Exploits, Meldungen über aktive Ausnutzung und die Auswirkungen auf das Geschäft berücksichtigen. Zwei Schwachstellen mit demselben CVSS-Wert können in der Praxis sehr unterschiedliche Risiken bedeuten.
Erfahren Sie mehr über die Unterschiede zwischen CVE und CVSS sowie ihre Vorteile und Grenzen.
Wer meldet CVEs?
Grundsätzlich kann jede Person ein CVE melden, indem sie einen Bericht bei einer CNA einreicht. Die meisten Meldungen stammen jedoch aus dem Cybersicherheitsumfeld, etwa von Sicherheitsforschenden, ethischen Hacker:innen und den Anbietern selbst. Manche Meldungen kommen auch aus Bug-Bounty-Programmen von Unternehmen, die IT-Fachleute belohnen, wenn sie Schwachstellen in deren Systemen finden und melden.
Wie sieht der CVE-Lebenszyklus aus?
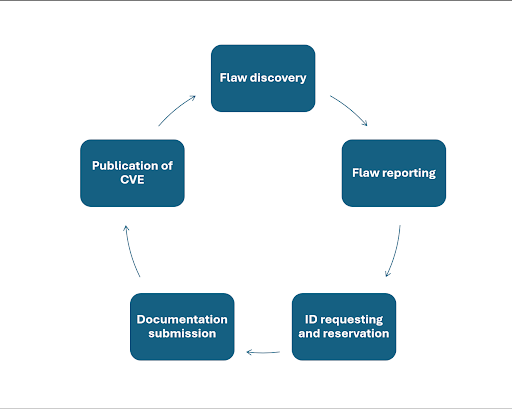
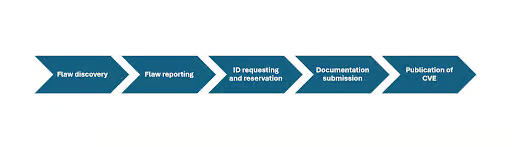
Der CVE-Lebenszyklus beschreibt den Prozess, den ein Eintrag für Allgemeine Schwachstellen und Sicherheitslücken (CVE) durchläuft. Dazu gehören die folgenden Schritte:
- Entdeckung des Fehlers: Die Phase, in der die Schwachstelle identifiziert wird.
- Meldung des Fehlers: Betrifft das Einreichen von Berichten, die die Folgen des entdeckten Fehlers beschreiben, entweder beim Anbieter, bei einer CNA oder bei einer Koordinationsstelle für Schwachstellen.
- Anforderung und Reservierung der ID: Legt den Anfangszustand des CVE-Datensatzes fest, beginnend mit der Zuweisung und Reservierung der CVE-ID durch den Partner des CVE-Programms.
- Einreichung der Dokumentation: Eine entscheidende Phase, in der umfassende Informationen über die Schwachstelle zusammengetragen und dokumentiert werden.
- Veröffentlichung des CVE: Die Phase, in der die CVEs mit ihrer ID und allen Details öffentlich in der CVE-Liste veröffentlicht werden, sodass sich die Schwachstelle leicht referenzieren lässt.
Welche Vorteile bieten CVEs?
Ein standardisiertes, öffentliches Verzeichnis von Schwachstellen bringt mehrere Vorteile mit sich:
Effizientere Patching-Workflows
Ein strukturiertes Verzeichnis der häufigsten Schwachstellen erleichtert die Arbeit von Cybersicherheitsfachleuten, weil ihnen bei der Veröffentlichung eines CVE sofort eine leicht zugängliche Informationsquelle zur Verfügung steht.
Kompatibilität mit Tools
Die meisten Schwachstellen-Scanner sind darauf ausgelegt, CVE-Datenbanken zu durchsuchen. So können Unternehmen ihre Sicherheitslage wirksam bewerten und Maßnahmen zur Behebung priorisieren.
Integration in Sicherheitsplattformen
CVE-Einträge selbst enthalten in der Regel keine Kompromittierungsindikatoren (Indicators of Compromise, IoCs). Viele Schwachstellen-Advisories und Threat-Intelligence-Plattformen ordnen CVEs jedoch entsprechenden IoCs zu. Diese Zuordnung ermöglicht es Sicherheits-Tools, CVE-Daten in Erkennungs- und Präventions-Workflows einzubinden.
Compliance
Regulatorische Rahmenwerke wie PCI-DSS, HIPAA oder NIST verlangen in der Regel eine Nachverfolgung von CVEs. Eine Plattform für Endpunkt-Sicherheit mit dieser Funktion hilft Unternehmen dabei, Compliance durchzusetzen und dauerhaft einzuhalten.
Welche Herausforderungen bringen CVEs mit sich?
So wertvoll das CVE-System für die Cybersicherheit ist, es bringt auch einige Herausforderungen mit sich, die seinen Einsatz beeinflussen können. Hier einige davon:
Verzögerte CVE-Zuweisung
Wird ein CVE erst verspätet zugewiesen, erschwert das eine frühzeitige Minderung. Das kann gerade bei kritischen Schwachstellen vorkommen, etwa in weit verbreiteten Open-Source-Bibliotheken.
Unklare Dokumentation
Ein weiterer Engpass für Cybersicherheitsfachleute sind CVE-Einträge mit vagen oder unvollständigen technischen Angaben. Das kann verhindern, dass eine mögliche Ausnutzung der Schwachstelle schnell unterbunden wird.
Mehrere CVEs für dieselbe Grundursache
Separate CVEs können für Verwirrung sorgen und bei der Behebung zum echten Problem werden. Das passiert meist dann, wenn Fehler in ähnlichen Komponenten oder Versionen über verschiedene Plattformen hinweg auftreten.
Welche Bedeutung haben CVEs für die Cybersicherheit?
CVEs spielen eine Schlüsselrolle dabei, Software-Schwachstellen proaktiv zu erkennen und zu beheben. Dank eines standardisierten Bezugspunkts können Cybersicherheitsfachleute effizient kommunizieren, Threat Intelligence austauschen und gemeinsam daran arbeiten, Schwachstellen zu entschärfen, bevor sie ausgenutzt werden.
Im Fall eines Sicherheitsvorfalls werden CVEs für die Reaktion unverzichtbar. Sicherheitsteams können anhand der CVEs nachvollziehen, worum es sich bei einer Schwachstelle handelt, deren Schweregrad einschätzen und gezielte Maßnahmen gegen die konkreten Bedrohungen ergreifen.
Vorfälle aus der Praxis wie das Datenleck bei Equifax (CVE-2017-5638) und die Apache-Struts-Schwachstelle zeigen, wie wichtig CVEs sind. In diesen Fällen führte die Ausnutzung bekannter Schwachstellen zu erheblichen Datenschutzverletzungen. Das macht deutlich, warum Unternehmen wachsam bleiben, Systeme zeitnah patchen und CVE-Datenbanken auf neue Bedrohungen hin beobachten sollten.
Welche 5 bemerkenswerten CVEs sollte jedes IT-Team kennen?
Diese fünf bemerkenswerten CVEs hatten erhebliche Auswirkungen auf digitale Ressourcen und sind für ungepatchte und veraltete Systeme weiterhin ein Risiko. Denken Sie daran: Die Bedrohungslandschaft verändert sich schnell, und ständig kommen neue CVEs hinzu, etwa CVE-2024-20666 und CVE-2023-5129. Bleiben Sie deshalb immer über die aktuellen Bedrohungen und Schwachstellen informiert.
CVE-2024-20666 ist beispielsweise eine Windows-Schwachstelle zur Umgehung von Sicherheitsfunktionen, die BitLocker betrifft, und CVE-2023-5129 bezieht sich auf einen Pufferüberlauf in der WebP-Bildbibliothek, der sich auf mehrere Anwendungen auswirkte. Gerade aktuelle CVEs zeigen, wie rasant sich die Bedrohungslandschaft entwickelt.
1) CVE-2017-5638 (Apache Struts/S2-045 – Equifax-Datenleck)
Diese kritische Schwachstelle in Apache Struts ermöglichte die Remoteausführung von Code über einen manipulierten Content-Type-Header in einer HTTP-Anfrage. Ihre Ausnutzung führte 2017 zum berüchtigten Equifax-Datenleck, bei dem sensible personenbezogene Daten von Millionen Menschen offengelegt wurden.
Risiko: Angreifer:innen konnten aus der Ferne beliebigen Code auf dem betroffenen Server ausführen, was zu unbefugtem Zugriff und Datenschutzverletzungen führen konnte.
Minderung: Patches und Updates für Apache Struts zeitnah einspielen und Web Application Firewalls einsetzen.
2) CVE-2017-0144 (EternalBlue – WannaCry-Ransomware)
EternalBlue war ein von der NSA geleakter Exploit, der auf eine Schwachstelle im SMB-Protokoll von Microsoft abzielte. Er wurde 2017 im großen Stil beim WannaCry-Ransomware-Angriff eingesetzt und betraf weltweit Hunderttausende Computer.
Risiko: Diese Schwachstelle ermöglichte die rasche Ausbreitung von Ransomware in Netzwerken, die Dateien verschlüsselte und Lösegeldzahlungen forderte.
Minderung: Sicherheitsupdates von Microsoft einspielen und das veraltete Protokoll SMBv1 deaktivieren.
3) CVE-2019-0708 (BlueKeep)
BlueKeep war eine kritische Schwachstelle zur Remoteausführung von Code im Remote Desktop Protocol (RDP) von Microsoft. Sie konnte es Angreifenden ermöglichen, beliebigen Code auf einem Zielsystem auszuführen, ganz ohne Zutun der Benutzer:innen.
Risiko: Ähnlich wie bei EternalBlue konnte die Ausnutzung zu großflächigen Angriffen und zur Kompromittierung ungepatchter Systeme führen.
Minderung: Sicherheitsupdates von Microsoft einspielen und RDP auf Systemen deaktivieren, auf denen es nicht benötigt wird.
4) CVE-2020-1472 (Zerologon)
Zerologon zielte auf eine Schwachstelle im Netlogon Remote Protocol (MS-NRPC) ab, das von Windows-Domain-Controllern verwendet wird. Bei erfolgreicher Ausnutzung konnten Angreifende die Identität jedes beliebigen Computers annehmen, einschließlich des Domain-Controllers.
Risiko: Angreifende konnten unter Umständen die Kontrolle über einen Domain-Controller übernehmen, was zu unbefugtem Zugriff und zur Kompromittierung des Netzwerks führte.
Minderung: Sicherheitsupdates von Microsoft einspielen und sichere Netlogon-Konfigurationen erzwingen.
5) CVE-2021-34527 (PrintNightmare)
PrintNightmare war eine Schwachstelle im Windows-Druckwarteschlangendienst, die die Remoteausführung von Code ermöglichte. Sie erhielt wegen ihrer Kritikalität und ihres Ausnutzungspotenzials große Aufmerksamkeit.
Risiko: Bei erfolgreicher Ausnutzung konnten Angreifende beliebigen Code mit Systemrechten ausführen.
Minderung: Sicherheitsupdates von Microsoft einspielen und Behelfslösungen umsetzen, um den Druckwarteschlangendienst dort zu deaktivieren, wo er nicht benötigt wird.
Kommen Sie Schwachstellen zuvor, die sich bekannten CVEs zuordnen lassen, und handeln Sie sofort.
→ Sehen Sie, was das Endpunkt-Management von NinjaOne leisten kann
Bleiben Sie Hacker:innen einen Schritt voraus, indem Sie alltägliche Sicherheitsbedrohungen verstehen. Sehen Sie sich Allgemeine Schwachstellen und Sicherheitslücken (CVE) an und schützen Sie Ihre Systeme noch heute.
CVEs für proaktive Cybersicherheit nutzen
Wie beschrieben bilden CVEs das Fundament des Schwachstellen-Managements. Eine standardisierte Sprache für das Identifizieren, Katalogisieren und Entschärfen von Schwachstellen fördert die Zusammenarbeit und Kommunikation unter Cybersicherheitsfachleuten weltweit.
Wer über die neuesten CVEs informiert bleibt, legt die Basis für eine effiziente und proaktive Cybersicherheitsstrategie. Unternehmen wie Privatpersonen sollten CVE-Datenbanken regelmäßig beobachten, Patches zeitnah einspielen und mit der Cybersicherheits-Community zusammenarbeiten, um die gemeinsame Widerstandsfähigkeit gegenüber neuen Bedrohungen zu stärken.
Für NinjaOne-Benutzer:innen ist der Zugriff auf CVE-Informationen direkt in der Plattform gebündelt. Informationen zu Zero-Day-Exploits und deren Minderung werden dort veröffentlicht, bevor Patches der Anbieter verfügbar sind. CVE- und CVSS-Werte lassen sich bequem direkt in der Plattform einsehen, sodass sich das Schwachstellen-Management nahtlos in die gesamte Cybersicherheitsstrategie einfügt. Diese Integration verbessert die Transparenz und ermöglicht es IT-Teams, Schwachstellen effizient zu priorisieren und zu beheben.
Starten Sie eine kostenlose Testversion der auf G2 führenden Endpunkt-Management-Software
Keine Kreditkarte erforderlich. Voller Zugriff auf sämtliche Funktionen.
NinjaOne stellt Benutzer:innen die Werkzeuge bereit, um die Endpunkt-Sicherheit zu verwalten und Zero Trust umzusetzen, mit rollenbasierten Zugriffskontrollen, Überwachung und Verwaltung von Laufwerksverschlüsselung und Virenschutz sowie Anmeldedatenverwaltung für Skripting, Patching und Fernzugriff.