Belangrijkste punten
- Vertaal kwetsbaarheden naar bedrijfsrisico door ze te koppelen aan uitvaltijd, financieel verlies en compliance-risico in plaats van aan technisch jargon.
- Kwantificeer de ROI van vulnerability management door de kosten van herstel af te zetten tegen het productiviteits- en financiële verlies dat ongepatchte systemen veroorzaken.
- Presenteer cyberbeveiligingsrisico’s aan directieleden via visuele dashboards die hersteltermijnen en de afname van blootstelling volgen in plaats van ruwe scangegevens.
- Stel een communicatieplan voor cyberincidenten op dat realistische verwachtingen schept en laat zien hoe vulnerability management de schade kan beperken wanneer zich een incident voordoet.
- Positioneer vulnerability management als een vast, doorlopend onderdeel van de bredere cyberbeveiligingsstrategie en niet als een losstaand technisch project.
IT-leiders en managed service providers (MSP’s) hebben een flexibel communicatieplan voor cyberincidenten nodig dat directieleden begrijpen. Door concepten, risico’s en voordelen helder over te brengen, zorgt u ervoor dat de benodigde middelen beschikbaar komen voor uw essentiële beveiligingsprojecten en -infrastructuur en dat meetbare resultaten de verwachtingen waarmaken.
Deze gids legt uit hoe IT-teams de concepten, processen, technologieën en verantwoordelijkheden rond vulnerability management kunnen presenteren aan zakelijke stakeholders, met herkenbare bedrijfscontext. Vervolgens kunt u samen met die stakeholders optrekken om operationele stabiliteit, veiligheid en compliance te waarborgen.
Waarom directieleden moeite hebben om vulnerability management te prioriteren
Directieleden en andere zakelijke stakeholders hebben andere prioriteiten dan de technische leiding. Zij letten op bedrijfsresultaten en niet op technische details. Als technisch leider binnen uw organisatie moet u niet zozeer het “hoe” en/of “waarom” communiceren, maar vooral “wat er gebeurt als u het niet doet” – oftewel het risico. Dat draait doorgaans om productiviteit, financiën en compliance.
Uw communicatiestrategie rond cyberbeveiliging moet bedrijfsrisico’s direct benoemen. Zodra duidelijk is welke impact effectief (of ineffectief) vulnerability management op uw organisatie heeft, kunt u zo nodig extra context en technische details geven om uw punt te onderbouwen.
Begint u met te veel technische details, abstracte cyberbeveiligingsconcepten en niet-gekwantificeerde risico’s, dan haken niet-technische stakeholders mogelijk af voordat u toekomt aan de informatie die ze nodig hebben om kritieke cyberbeveiligingsprojecten goed te prioriteren.
Kwetsbaarheden vertalen naar bedrijfsrisico
U moet kwetsbaarheden koppelen aan operationele verstoring en ze presenteren als concrete bedreigingen voor de bedrijfscontinuïteit, niet als abstracte begrippen. Dat betekent dat kwetsbaarheden en blootstellingen gekoppeld moeten worden aan het risico op uitvaltijd, verstoring van activiteiten of dienstverlening (besproken in het licht van de specifieke doelen van uw organisatie), gevolgen voor klanten en boetes van toezichthouders.
Beoordeel uw communicatiestrategie rond cyberbeveiliging als vast onderdeel van de governance van vulnerability management en patchbeheer, zodat deze aansluit bij veranderende bedrijfsdoelen, dreigingen en infrastructuur.
Ontdek NinjaOne Endpoint Management
Combineer inzicht en controle over alle devices en maak workflows minder complex, efficiënter en veiliger, allemaal via één console.
Ontdek meer.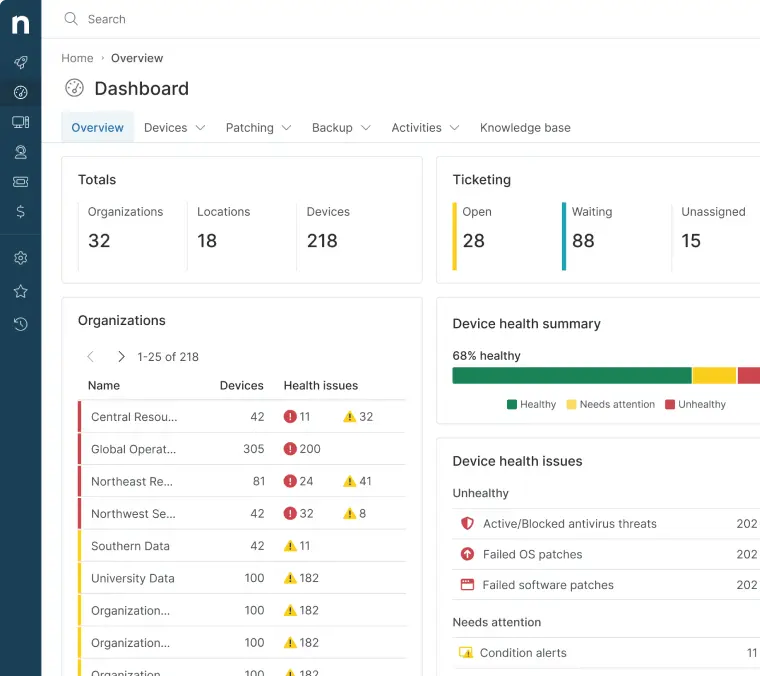
Zo legt u de ROI van vulnerability management uit
Rendement op investering (ROI) is meetbaar, eenvoudig te begrijpen en levert directe bedrijfsresultaten op. Toch is het lastig te kwantificeren voor cyberbeveiliging en vulnerability management, zeker als u geen bredere toegang hebt tot bedrijfsgegevens.
U kunt de potentiële ROI overbrengen door scenario’s te presenteren waarmee zakelijke stakeholders zelf snel kunnen rekenen:
- Koppel ROI aan risicoreductie: als ransomware alle werkplekken binnen een afdeling zou uitschakelen, hoeveel productiviteitsverlies per uur levert dat dan op?
- Laat zien dat de operationele efficiëntie verbetert: wat levert het de organisatie op als gebruikers niet langer twee uur per week kwijt zijn aan handmatige patchprocedures? Hoeveel klanten hebben hinder ondervonden doordat ze moesten wachten tot de werkplek van een servicemedewerker een reboot had doorlopen?
- Verbind investeringen in cyberbeveiliging aan financiële uitkomsten: herstel kost meer dan preventie. Tel de kosten van uw plan voor vulnerability management bij elkaar op en vergelijk die rechtstreeks met het financiële verlies bij een uur, dag of zelfs week productiviteitsverlies.
Onderbroken bedrijfsvoering is niet de enige kostenpost – herstel zelf kost ook geld, vooral aan uren van engineers, want dan moet iedereen aan de slag. Werk waar mogelijk samen met uw leiding zodat u toegang hebt tot de gegevens die nodig zijn om aan te tonen welke waarde uw werk oplevert.
Beste praktijken voor het presenteren van cyberrisico’s aan het management
Vulnerability management bestaat uit vier hoofdstappen: lokaliseren en identificeren, beoordelen, monitoren en herstellen, en bevestigen.
Bij de uitleg daarvan moet u de relevantie in een zakelijke context benadrukken en technisch jargon vermijden. Ruwe CVE-gegevens, de uitvoer van kwetsbaarheidsscans en de werking van exploits overvragen zelfs technische stakeholders die niet verantwoordelijk zijn voor de details, maar voor het prioriteren en toewijzen van middelen en het bevestigen van de effectiviteit.
Stem dashboards af op directieleden. Visualiseer trends en cijfers over de afname van blootstelling, markeer systemen die nog risico lopen en toon de termijnen voor detectie en herstel. Zo kunt u uitleggen wat het oplevert als vulnerability management voldoende wordt ondersteund met mensen, tooling en tijd.
Neem visuele indicatoren van verbetering in de loop van de tijd op om de besteding van middelen aan vulnerability management te onderbouwen. U kunt bijvoorbeeld laten zien dat kritieke kwetsbaarheden nu binnen enkele uren worden gepatcht in plaats van binnen enkele dagen en hoeveel endpoints daardoor niet langer misbruikt kunnen worden. Het verkleinen van de kloof tussen identificatie en herstel is een van de makkelijkst over te brengen verbetercijfers.
U hebt ook een communicatieplan voor cyberincidenten nodig voor als er (onvermijdelijk) iets misgaat
Uw communicatiestrategie rond cyberbeveiliging moet expliciet ingaan op te veel of te weinig beloven. U mag het belang van vulnerability management niet bagatelliseren, maar tegelijk is geen enkel beveiligingsapparaat onfeilbaar. Als stakeholders denken dat ze in waterdichte bescherming hebben geïnvesteerd, kunnen ze bij een incident het hele project als waardeloos beschouwen en de steun intrekken.
Uw IT-team heeft een incidentresponsplan nodig. Zelfs wanneer u beste praktijken volgt, endpoints volledig gepatcht zijn en de vereiste beveiligingsmaatregelen getroffen zijn, gaat er uiteindelijk iets mis. Zerodays, gebruikers zonder beveiligingsbewustzijn en gerichte kwaadwillenden veroorzaken vroeg of laat een incident.
Een communicatieplan voor cyberincidenten dat een kader biedt om uit te leggen welke inspanningen zijn geleverd om dit te voorkomen en waarom het toch misging, helpt hierbij – uw team staat immers onder druk om snel te reageren en stakeholders gerust te stellen. Laat zien hoe klaar u bent voor herstel en hoeveel groter de bedrijfsimpact was geweest zonder vulnerability management en de andere aanwezige technologieën en processen voor cyberbeveiliging.
Vulnerability management communiceren als onderdeel van een breder cyberbeveiligingsinitiatief
Wie vulnerability management als losstaand initiatief neerzet, verhult hoe cruciaal het is. Presenteer het als een kernonderdeel van de IT-infrastructuur waarmee uw bedrijf kan functioneren. Bespreek hoe effectief vulnerability management deel uitmaakt van een breder cyberbeveiligingssysteem, met dezelfde belangrijke bedrijfsresultaten als uitgangspunt.
Wees duidelijk over de voordelen die de investering in uw IT-beveiligingsteam en hun tools uw organisatie oplevert. Centraal inzicht in alle assets en beveiligingscijfers helpt daarbij. Effectieve beveiliging betekent dat er weinig incidenten zijn – waardoor niet-technische leidinggevenden kunnen denken dat er nooit iets misgaat en investeren in bescherming dus overbodig is.
Workflows voor vulnerability management bouwen die automatisch heldere, rapporteerbare gegevens verzamelen
Steun van de directie voor investeringen in cyberbeveiliging hangt ervan af of uw team volwassen governance en technische competentie helder kan overbrengen en aantonen, met praktische bedrijfsresultaten als gevolg. Bedrijfsweerbaarheid, compliance-gereedheid en betere financiële resultaten vormen het startpunt van deze gesprekken en verankeren soms technisch complexe concepten zoals vulnerability management in termen die directieleden begrijpen en kunnen prioriteren.
Gecoördineerde IT-activiteiten met uniforme, geautomatiseerde toolchains die technische workflows mogelijk maken en uitmonden in auditklare, visuele rapporten en dashboards op maat voor zowel een zakelijk als een technisch publiek, nemen het voorbereidende werk voor eenmalige briefings bij stakeholderreviews uit handen. Uw team kan zich vervolgens richten op een boodschap die het belang van uw beveiligingsprojecten nauwkeurig weergeeft op basis van echte resultaten voor uw organisatie.
Goede technici zijn niet altijd goede diplomaten. Sjablonen helpen om lastige onderwerpen over te brengen, zoals technische planning, risico’s van devices en oorzaken van storingen, doordat ze structuur aanbrengen in verzamelde gegevens en bewijsmateriaal en verduidelijken wat die betekenen. Dashboards tonen aan niet-technische stakeholders schept bovendien vertrouwen en begrip – laten zien werkt beter dan vertellen.
Begin een gratis trial van de #1 endpoint management software op G2
Geen creditcard vereist. Krijg volledige toegang tot alle functies.
NinjaOne biedt een platform voor IT Management dat vulnerability management en autonoom patchbeheer combineert met monitoring en beheer op afstand (RMM), Backup, IT-assetmanagement en eindpuntbeveiliging, inclusief rapportage, dashboards en documentatie om historische gegevens in rapportklare vorm te bewaren.