

IT en security hebben van oudsher verschillende opdrachten. Security richt zich op het beheersen van risico’s, terwijl IT verantwoordelijk is voor de operationele efficiëntie en voor platformen die bedrijfsdoelen ondersteunen.
Die opdrachten botsten vaak met elkaar. De razendsnelle technologische veranderingen – waaronder het opsporen van kwetsbaarheden met AI, kortere tijd tot exploitatie, agentic AI met toegang tot systemen en steeds meer niet-menselijke identiteiten – dwingen organisaties echter om opnieuw na te denken over de manier waarop zij IT- en securityverantwoordelijkheden beleggen.
Naarmate hiaten in de dekking risicovoller worden en vaker misbruikt worden, hangt het succes van het ene team steeds sterker samen met dat van het andere. Het is duidelijk dat de verantwoordelijkheden en silo’s die ruim 30 jaar geleden werden opgezet om moderne bedrijfsvoering mogelijk te maken, niet meer voldoen aan de eisen van vandaag.
Nu de verwachtingen van IT en security stijgen, moeten teams IT-managementfuncties samenbrengen en bestaande toolstacks consolideren om hun werk te vereenvoudigen. En omdat de steeds grotere complexiteit de kosten van het beheer van IT-stacks opdrijft, geldt: eenvoud vormt de kern van een sterke beveiligingsbasis.
IT en security integreren door risicomanagement te operationaliseren is de volgende logische stap in de modernisering.
Slimmere IT begint hier
Abonneer u op de wekelijkse NinjaOne nieuwsbrief en word deel van een actieve community van IT-liefhebbers die samen de lastigste IT-taken automatiseren.
Het huidige dreigingslandschap dwingt ons risico’s anders te beheersen (en te beperken)
AI vergroot en verandert het dreigingslandschap in een ongekend tempo.
De mediane kosten om een openbaar gemaakte common vulnerability and exposure (CVE) om te zetten in een exploit bedragen inmiddels $2,83 (minder dan een kop koffie!) en het duurt slechts 11 minuten voordat een gemiddelde bekende CVE een geverifieerde, werkende exploit is. De economische drempel die verdedigers decennialang beschermde, is nu verdwenen en traditionele methoden en vaste schema’s om nieuwe dreigingen aan te pakken blijken niet langer houdbaar.
De belangen en bijbehorende kosten zijn te groot om te negeren.
De andere kant van dezelfde medaille
Terwijl de snelle ontwikkeling van dreigingen alle aandacht krijgt, versterken diezelfde technologische ontwikkelingen ook de verdedigers, met name in modern patch- en vulnerability management.
Organisaties kunnen kwetsbaarheden nu sneller beoordelen en verhelpen dan ooit. Patchautomatisering is weliswaar niet nieuw, maar organisaties gingen er historisch gezien niet verder in uit angst voor verstoring. Dat begint te veranderen.
AI-gestuurde patchintelligentie bepaalt nu welke patches veilig automatisch uitgerold kunnen worden en welke door een mens beoordeeld moeten worden. Die aanpak verbetert de beveiliging naarmate het aantal releases toeneemt, zonder de bedrijfscontinuïteit of de productiviteit van medewerkers in gevaar te brengen.
Over het dichten van de kloof tussen IT en security wordt al jaren gesproken. Maar nu is het eindelijk mogelijk.
Ontdek NinjaOne Endpoint Management
Combineer inzicht en controle over alle devices en maak workflows minder complex, efficiënter en veiliger, allemaal via één console.
Ontdek meer.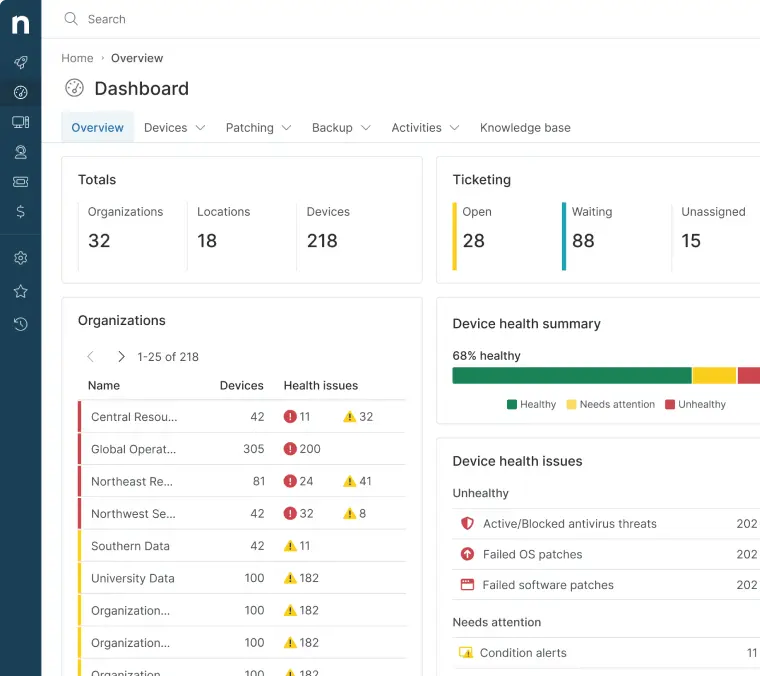
De convergentie is al begonnen
Op veel vlakken is de convergentie al in volle gang. We zien het bij patch- en vulnerability management, maar ook bij browserbeheer en het beheer van shadow AI. Op dat laatste punt delen IT en security inmiddels de verantwoordelijkheid voor de risico’s die ontstaan doordat medewerkers AI-tools sneller in gebruik nemen dan governance kan bijbenen. Uit het Verizon Data Breach Incident Report 2026 bleek dat het frequente gebruik van AI-tools door medewerkers in één jaar tijd steeg van 15% naar 45%. Daardoor stroomt er veel meer gevoelige data door niet-goedgekeurde platformen dan de meeste organisaties beseffen. Door AI-governance onder te brengen in de control plane van IT houden beide teams medewerkers productief én veilig, in plaats van naar elkaar te wijzen wanneer onbeheerde shadow AI later tot een beveiligingsincident leidt.
Bij back-up en herstel speelt hetzelfde. Nu steeds meer bedrijfsgegevens naar de cloud verhuizen, is SaaS backup onmisbaar geworden in elke geïntegreerde strategie voor asset management. Gedeeld inzicht in de back-upstatus van een organisatie is niet alleen cruciaal voor privacy en beveiliging, maar ook voor de dagelijkse bedrijfsvoering.
We staan op een kantelpunt
Organisaties die de convergentie van IT en security versnellen, zijn het best gepositioneerd om een steeds breder wordend dreigingslandschap voor te blijven. Recent onderzoek van Gartner bevestigt die verschuiving:
“In plaats van security en digital workplace enablement als concurrerende doelen te behandelen, laat het onderzoek van Gartner zien dat gedeelde telemetrie en op de gebruiker afgestemde beveiligingsarchitecturen beide teams in staat stellen om veilig gedrag te bevorderen en tegelijkertijd digitale wrijving te verminderen.”
Met andere woorden: IT en security zijn veel effectiever wanneer ze op één lijn zitten. Organisaties die de scheiding in stand houden, blijven reactief en achterhaald. Organisaties die convergentie omarmen en risicomanagement operationaliseren – zodat IT de fundamentele beveiliging versterkt en securityteams zich op security kunnen blijven richten – realiseren meer groei, duidelijker eigenaarschap en kunnen problemen uiteindelijk veel proactiever oplossen.