


Belangrijkste punten
- Het belang van CVE’s voor cybersecurity: CVE’s zijn essentieel om kwetsbaarheden in software te identificeren, te catalogiseren en aan te pakken. Zo verkleinen organisaties hun risico, prioriteren ze patches en versterken ze hun beveiligingsbeleid.
- Kwalificatie en uitgifte van een CVE: om in aanmerking te komen voor een CVE moet een kwetsbaarheid afzonderlijk te verhelpen zijn, gedocumenteerd en erkend zijn door de leverancier en een specifieke codebase treffen. Bevoegde CNA-organisaties dienen CVE’s in en kennen ze toe via MITRE.
- Opbouw en scores van CVE-identificatiecodes: CVE-ID’s volgen het format “CVE-jaar-nummer” en kwetsbaarheden worden vaak gekoppeld aan CVSS-scores (Common Vulnerability Scoring System) van 0 tot 10 om de ernst te kwantificeren.
- Voordelen en toepassingen binnen cybersecurity: CVE’s stroomlijnen patchworkflows, bevorderen de samenwerking tussen tools en het delen van threat intelligence en ondersteunen naleving van regelgeving (zoals PCI DSS en HIPAA).
- Beperkingen en praktijkvoorbeelden: veelvoorkomende uitdagingen zijn vertraagde toekenning van CVE’s, onduidelijke documentatie en dubbele CVE’s voor verwante fouten. Ingrijpende voorbeelden als EternalBlue (WannaCry), Heartbleed, PrintNightmare, Zerologon en Apache Struts (Equifax) laten zien waarom tijdige kennis van CVE’s telt.
Common Vulnerabilities and Exposures (CVE’s) vormen de basis van vulnerability management en spelen een centrale rol bij het begrijpen, categoriseren en verhelpen van kwetsbaarheden in software.
Organisaties en particulieren vertrouwen voor steeds meer aspecten van hun leven op technologie en daardoor wordt de beveiliging van digitale assets een steeds grotere zorg. Van persoonsgegevens tot kritieke infrastructuur: het digitale landschap zit vol potentiële kwetsbaarheden die kwaadwillenden kunnen misbruiken. Cybersecurity is inmiddels een noodzaak voor iedereen, want datalekken en cyberdreigingen blijven toenemen.
In deze gids leest u wat CVE’s zijn, hoe ze zijn opgebouwd en welke rol ze spelen bij het beheren van beveiligingsproblemen.
Wat is een CVE?
Een CVE is een gestandaardiseerde identificatiecode die wordt toegekend aan een specifieke kwetsbaarheid in software. Het biedt cybersecurityprofessionals, leveranciers en onderzoekers een uniek referentiepunt om kwetsbaarheden in uiteenlopende systemen en platforms te bespreken, te delen en te beperken. CVE’s vormen een gemeenschappelijke taal voor het onderzoeken en beheren van kwetsbaarheden.
Een paar voorbeelden maken de praktische toepassing van CVE’s duidelijk. In 2017 legde het beruchte CVE-2017-0144, ook bekend als EternalBlue, kwetsbaarheden bloot in het SMB-protocol van Microsoft, wat leidde tot de wereldwijde WannaCry-ransomware-aanval.
Een ander voorbeeld is CVE-2014-0160, de Heartbleed-bug uit 2014, die de cryptografische softwarebibliotheek OpenSSL trof. Deze voorbeelden laten zien hoe cruciaal CVE’s zijn om kwetsbaarheden wereldwijd te begrijpen en aan te pakken.
Ontdek NinjaOne Endpoint Management
Combineer inzicht en controle over alle devices en maak workflows minder complex, efficiënter en veiliger, allemaal via één console.
Ontdek meer.
Wanneer komt een kwetsbaarheid in aanmerking als CVE?
De CVE Numbering Authority (CNA) is een instantie die gerapporteerde kwetsbaarheden beoordeelt. Deze instanties bestaan doorgaans uit technologiebedrijven die bevoegd zijn om CVE-ID’s toe te kennen aan kwetsbaarheden in hun eigen producten of aan producten binnen een afgebakend werkgebied. Om de identificatie van CVE’s te standaardiseren hebben CNA’s operationele regels opgesteld die bepalen wat als CVE kwalificeert. Dit zijn hun criteria:
De fout moet afzonderlijk te verhelpen zijn
Dit criterium houdt in dat de fout op zichzelf te verhelpen moet zijn, los van andere kwetsbaarheden. Ook mogen de patches voor de fout niet onlosmakelijk verbonden zijn met het oplossen van andere bugs.
De leverancier moet de fout erkennen en documenteren
Deze regel verwijst naar de erkenning door de softwareontwikkelaar of leverancier dat de fout bestaat en negatieve gevolgen heeft. De softwareontwikkelaar of leverancier moet ook beschikken over gedetailleerde documentatie of een rapport over de kwetsbaarheid waarin staat welke beveiligingsinbreuken de fout mogelijk maakt.
De fout mag maar één codebase treffen
Een fout kan als CVE worden geïdentificeerd als deze slechts één codebase, product of protocol treft. Treft de fout meerdere codebases, producten of protocollen, dan krijgt elke fout een eigen CVE-identificatiecode.
Let op: wanneer dezelfde kwetsbaarheid meerdere leveranciers raakt maar voortkomt uit dezelfde onderliggende codebase (bijvoorbeeld een gedeelde open-sourcebibliotheek), kan er toch één CVE-identificatiecode worden toegekend. Komt de fout per product anders tot uiting, dan kunnen er meerdere CVE’s worden uitgegeven.
Let op: wanneer dezelfde kwetsbaarheid meerdere leveranciers raakt maar voortkomt uit dezelfde onderliggende codebase (bijvoorbeeld een gedeelde open-sourcebibliotheek), kan er toch één CVE-identificatiecode worden toegekend. Komt de fout per product anders tot uiting, dan kunnen er meerdere CVE’s worden uitgegeven.
Wat is een CVE-identificatiecode?
CVE-identificatiecodes (of CVE-ID’s) zijn een gestructureerd format dat aan Common Vulnerabilities and Exposures wordt toegekend, zodat er eenvoudig naar verwezen kan worden. De code begint met het voorvoegsel “CVE-”, gevolgd door het jaar van toekenning en een uniek volgnummer. Dankzij dit format zijn kwetsbaarheden chronologisch te volgen en eenvoudig te raadplegen. Bijvoorbeeld:
in “CVE-2022-1234”:
- 2022: geeft aan dat de kwetsbaarheid in 2022 is toegekend
- 1234: geeft het volgnummer aan van de CVE die dat jaar is toegekend.
Naast CVE-nummers worden kwetsbaarheden vaak gekoppeld aan het Common Vulnerability Scoring System, ofwel CVSS. Deze scores geven een kwantitatieve maatstaf voor de ernst van een kwetsbaarheid, waarbij factoren als misbruikbaarheid, impact en complexiteit meewegen. De schaal loopt van 0 tot 10: hoe hoger de CVSS-score, hoe ernstiger de kwetsbaarheid.
CVE’s worden beheerd door de CNA en de centrale opslagplaats voor CVE’s is de MITRE CVE-database. CNA’s zijn organisaties of instanties die bevoegd zijn om CVE-identificatiecodes toe te kennen aan kwetsbaarheden binnen hun werkgebied. MITRE, een non-profitorganisatie, treedt op als belangrijkste coördinator van het CVE-programma, onderhoudt de database en waarborgt de integriteit en uniciteit van de toegekende codes. Zo krijgt elke kwetsbaarheid een eigen code voor nauwkeurige tracking en communicatie.
Wanneer een kwetsbaarheid wordt ontdekt, vraagt de CNA die verantwoordelijk is voor het betreffende product of systeem een CVE-identificatiecode aan bij MITRE. Zodra die is toegekend, wordt de CVE gepubliceerd in de MITRE CVE-database, een centrale en toegankelijke bron voor cybersecurityprofessionals.
Het is goed om te beseffen dat CVSS weliswaar een kwantitatieve ernstscore geeft, maar dat organisaties bij het prioriteren van Patching ook rekening moeten houden met factoren als de beschikbaarheid van exploits, meldingen van actief misbruik en de impact op de bedrijfsvoering. Twee kwetsbaarheden met dezelfde CVSS-score kunnen in de praktijk heel verschillende risico’s opleveren.
Lees meer over de verschillen tussen CVE en CVSS en hun voordelen en beperkingen.
Wie rapporteert CVE’s?
Iedereen kan een CVE melden door een rapport in te dienen bij een CNA, maar de meeste meldingen komen van mensen die in de cybersecurity werken. Denk aan cybersecurityonderzoekers, ethische hackers en de leveranciers zelf. Sommige meldingen komen ook voort uit bug bounty-programma’s van bedrijven die IT-professionals belonen wanneer zij kwetsbaarheden in hun systemen vinden en melden.
Hoe ziet de lifecycle van een CVE eruit?
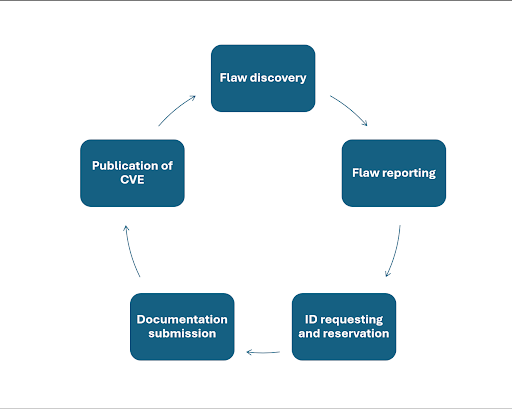
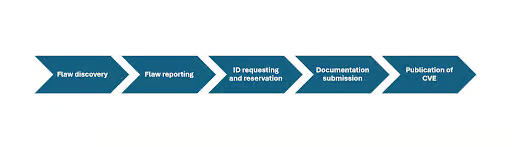
De CVE-lifecycle is het proces dat een Common Vulnerabilities and Exposures-vermelding doorloopt. Dat gebeurt in de volgende stappen:
- Ontdekking van de fout: de fase waarin de kwetsbaarheid wordt geïdentificeerd.
- Melding van de fout: het indienen van rapporten bij de leverancier, de CNA of een coördinatiecentrum voor kwetsbaarheden, waarin de complicaties van de ontdekte fout worden beschreven.
- Aanvraag en reservering van een ID: hiermee ontstaat de eerste versie van het CVE-record, vanaf het moment dat de partner van het CVE-programma het CVE-ID toekent en reserveert.
- Indienen van documentatie: een cruciale fase waarin uitgebreide informatie over de kwetsbaarheid wordt verzameld en vastgelegd.
- Publicatie van de CVE: de fase waarin de CVE’s met hun ID en details openbaar op de CVE-lijst worden gepubliceerd, zodat er eenvoudig naar de kwetsbaarheid kan worden verwezen.
Wat zijn de voordelen van CVE’s?
Een gestandaardiseerd openbaar register van kwetsbaarheden biedt verschillende voordelen:
Gestroomlijnde patchworkflows
Een gestructureerd register van de meest voorkomende kwetsbaarheden maakt het werk van cybersecurityprofessionals eenvoudiger, omdat zij direct een toegankelijke bron hebben zodra een CVE openbaar is gemaakt.
Compatibiliteit met tools
De meeste vulnerability scanners zijn geprogrammeerd om CVE-databases door te nemen, waardoor organisaties hun beveiligingsbeleid effectief kunnen beoordelen en hun herstelwerkzaamheden kunnen prioriteren.
Integratie met beveiligingsplatformen
CVE-records bevatten zelf meestal geen Indicators of Compromise (IoC’s), maar veel adviezen over kwetsbaarheden en threat intelligence-platformen koppelen CVE’s wél aan IoC’s. Door die koppeling kunnen beveiligingstools CVE-gegevens integreren in workflows voor detectie en preventie.
Compliance
Regelgevende kaders zoals PCI-DSS, HIPAA of NIST vereisen doorgaans dat CVE’s worden bijgehouden. Een platform voor eindpuntbeveiliging met deze mogelijkheid helpt organisaties om compliance af te dwingen en te behouden.
Welke uitdagingen brengen CVE’s met zich mee?
Het CVE-kader is waardevol voor cybersecurity, maar kent ook een aantal uitdagingen die de toepassing ervan kunnen beïnvloeden. Een paar voorbeelden:
Vertraagde toekenning van CVE’s
Als CVE’s laat worden toegekend, is vroegtijdige beperking lastig. Dat kan gebeuren bij kritieke kwetsbaarheden, zoals die in populaire open-sourcebibliotheken.
Onduidelijke documentatie
Een ander knelpunt voor cybersecurityprofessionals is dat CVE-records vage of onvolledige technische details bevatten. Dat bemoeilijkt het snel voorkomen van mogelijk misbruik van de kwetsbaarheid.
Meerdere CVE’s voor dezelfde onderliggende oorzaak
Afzonderlijke CVE’s kunnen verwarring veroorzaken en vormen een belangrijk probleem tijdens het herstel. Dit gebeurt meestal wanneer fouten in vergelijkbare componenten of versies op verschillende platforms voorkomen.
Waarom zijn CVE’s belangrijk voor cybersecurity?
CVE’s spelen een sleutelrol bij het proactief opsporen en oplossen van kwetsbaarheden in software. Dankzij een gestandaardiseerde referentie kunnen cybersecurityprofessionals efficiënt communiceren, threat intelligence delen en samenwerken om kwetsbaarheden te beperken voordat ze worden misbruikt.
Bij een cybersecurity-incident zijn CVE’s onmisbaar voor de incidentrespons. Beveiligingsteams kunnen CVE’s raadplegen om de aard van kwetsbaarheden te begrijpen, de ernst ervan in te schatten en gerichte maatregelen te nemen tegen de specifieke dreigingen die de gevonden kwetsbaarheden vormen.
Incidenten uit de praktijk, zoals het datalek bij Equifax (CVE-2017-5638) en de kwetsbaarheid in Apache Struts, laten zien hoe cruciaal CVE’s zijn. In deze gevallen leidde het misbruik van bekende kwetsbaarheden tot omvangrijke datalekken. Dat onderstreept dat organisaties alert moeten blijven, systemen snel moeten patchen en CVE-databases moeten volgen voor nieuwe dreigingen.
Welke 5 opvallende CVE’s moet elk IT-team kennen?
Deze vijf opvallende CVE’s hadden grote gevolgen voor digitale assets en blijven een zorg voor systemen die niet gepatcht of verouderd zijn. Houd er rekening mee dat het dreigingslandschap snel verandert en dat er voortdurend nieuwe CVE’s bij komen, zoals CVE-2024-20666 en CVE-2023-5129. Blijf dus altijd op de hoogte van de nieuwste dreigingen en kwetsbaarheden.
CVE-2024-20666 is bijvoorbeeld een kwetsbaarheid in Windows waarmee de beveiliging van BitLocker kan worden omzeild en CVE-2023-5129 heeft betrekking op een buffer overflow in de WebP-beeldbibliotheek die meerdere applicaties trof. Recente CVE’s laten goed zien hoe snel het dreigingslandschap verandert.
1) CVE-2017-5638 (Apache Struts/S2-045 – datalek Equifax)
Deze kritieke kwetsbaarheid in Apache Struts maakte remote code execution mogelijk via een geprepareerde Content-Type-header in een HTTP-verzoek. Het misbruik van deze kwetsbaarheid leidde in 2017 tot het beruchte datalek bij Equifax, waarbij gevoelige persoonsgegevens van miljoenen mensen op straat kwamen te liggen.
Risico: aanvallers op afstand konden willekeurige code uitvoeren op de getroffen server, wat kon leiden tot ongeoorloofde toegang en datalekken.
Beperking: patches en updates voor Apache Struts snel toepassen en web application firewalls inzetten.
2) CVE-2017-0144 (EternalBlue – WannaCry-ransomware)
EternalBlue was een exploit die uitlekte bij de NSA en zich richtte op een kwetsbaarheid in het SMB-protocol van Microsoft. De exploit werd in 2017 berucht door de WannaCry-ransomware-aanval, die wereldwijd honderdduizenden computers trof.
Risico: door deze kwetsbaarheid kon ransomware zich razendsnel over netwerken verspreiden, bestanden versleutelen en losgeld eisen.
Beperking: de beveiligingsupdates van Microsoft toepassen en het verouderde SMBv1-protocol uitschakelen.
3) CVE-2019-0708 (BlueKeep)
BlueKeep was een kritieke kwetsbaarheid voor remote code execution in het Remote Desktop Protocol (RDP) van Microsoft. Een aanvaller kon er willekeurige code mee uitvoeren op een doelsysteem, zonder tussenkomst van een gebruiker.
Risico: net als bij EternalBlue kon misbruik leiden tot grootschalige aanvallen en de mogelijke compromittering van systemen zonder patch.
Beperking: de beveiligingsupdates van Microsoft toepassen en RDP uitschakelen op systemen waar het niet nodig is.
4) CVE-2020-1472 (Zerologon)
Zerologon richtte zich op een kwetsbaarheid in het Netlogon Remote Protocol (MS-NRPC) dat wordt gebruikt door Windows domein controllers. Bij succesvol misbruik kon een aanvaller zich voordoen als elke computer, inclusief de domein controller.
Risico: aanvallers konden de controle over een domein controller overnemen, wat kon leiden tot ongeoorloofde toegang en compromittering van het netwerk.
Beperking: pas de beveiligingsupdates van Microsoft toe en dwing veilige Netlogon-configuraties af.
5) CVE-2021-34527 (PrintNightmare)
PrintNightmare was een kwetsbaarheid in de Windows Print Spooler-service die remote code execution mogelijk maakte. De kwetsbaarheid kreeg veel aandacht vanwege het kritieke karakter en de kans op misbruik.
Risico: bij succesvol misbruik kon een aanvaller willekeurige code uitvoeren met rechten op systeemniveau.
Beperking: pas de beveiligingsupdates van Microsoft toe en gebruik workarounds om de Print Spooler-service uit te schakelen waar die niet nodig is.
Wees kwetsbaarheden voor die aan bekende CVE’s gekoppeld kunnen zijn en kom direct in actie.
→ Bekijk wat NinjaOne Endpoint management voor u kan doen
Blijf hackers een stap voor door alledaagse beveiligingsdreigingen te begrijpen. Bekijk common vulnerabilities and exposures en bescherm uw systemen vandaag nog.
Gebruik CVE’s voor proactieve cybersecurity
Zoals besproken vormen CVE’s de basis voor vulnerability management. Een gestandaardiseerde taal voor het identificeren, catalogiseren en beperken van kwetsbaarheden bevordert de samenwerking en communicatie tussen cybersecurityprofessionals wereldwijd.
Op de hoogte blijven van de nieuwste CVE’s is cruciaal voor een efficiënte en proactieve cybersecuritystrategie. Zowel organisaties als particulieren doen er goed aan CVE-databases regelmatig te volgen, patches snel toe te passen en samen te werken met de bredere cybersecuritygemeenschap om de collectieve weerbaarheid tegen nieuwe dreigingen te vergroten.
Voor NinjaOne-gebruikers is CVE-informatie eenvoudig toegankelijk via het platform. Informatie over zero-day exploits en maatregelen wordt gepubliceerd nog voordat de leverancier een patch beschikbaar stelt. Gebruikers bekijken CVE- en CVSS-scores rechtstreeks vanuit het platform, waardoor vulnerability management naadloos onderdeel wordt van hun totale cybersecuritystrategie. Die integratie vergroot het inzicht, zodat IT-teams kwetsbaarheden efficiënt kunnen prioriteren en aanpakken.
Begin een gratis trial van de #1 endpoint management software op G2
Geen creditcard vereist. Krijg volledige toegang tot alle functies.
NinjaOne biedt gebruikers de tools om eindpuntbeveiliging te beheren en zero trust te realiseren, met rolgebaseerde toegangscontrole, Monitoring en beheer van schijfversleuteling en antivirus en het beheer van inloggegevens voor scripting, Patching en remote access.