


Belangrijkste punten
- Een compliancerapport over patches moet antwoord geven op de vraag of systemen gepatcht zijn, welke systemen zijn mislukt of buiten het beleid vallen en welke herstelstappen zijn gezet.
- Effectieve patch compliance-rapportage koppelt software-updates aan beveiligingsbeleid en SLA’s.
- De belangrijkste rapportagefuncties zijn risicocontext, SLA-integratie, exporteerbaarheid, het volgen van herstelacties en automatische generatie.
- Om patchbeheer te auditen moet u de beleidsdocumentatie doornemen, de patchstatus van alle assets controleren, endpoints zonder rapportage markeren en alle uitzonderingen vastleggen.
Uw tools voor een compliancerapport over patches moeten duidelijk maken of belangrijke endpoints zoals servers en desktops zijn bijgewerkt volgens uw beveiligingsbeleid. Dat geldt net zo goed voor grote organisaties, waar operationele verantwoording, cybersecurity governance en het opsporen van compliancehiaten centraal staan.
Vind de beste tools voor geautomatiseerde patch compliance
Patch compliance moet meegroeien met uw organisatie en daarom is de zoektocht naar robuuste rapportagetools des te belangrijker.
Wat een compliancerapport over patches moet aantonen
Effectieve patch compliance koppelt software-updates aan het beveiligingsbeleid en de configuratiebaselines van uw eigen organisatie. Zo controleert u of systemen binnen de geaccepteerde risicodrempels worden hersteld.
Uw compliancerapport over patches moet antwoord geven op de volgende vragen:
- Welke systemen zijn gepatcht?
- Op welke systemen ontbreken kritieke updates?
- Op welke systemen is de patchinstallatie mislukt?
- Welke assets vallen buiten het patchbeleid?
- Welke kwetsbaarheden staan na de SLA-termijn nog open?
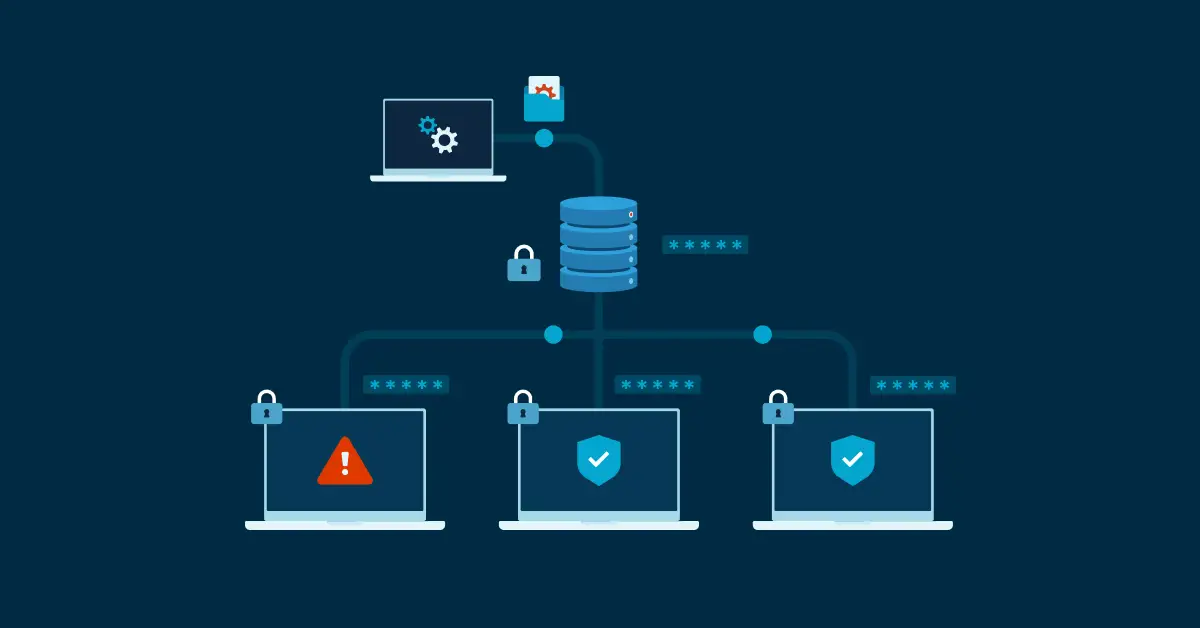
- Welke endpoints worden niet beheerd of rapporteren niet?
- Welke bedrijfsonderdelen, regio’s of apparaatgroepen lopen het meeste risico?
- Welke herstelacties zijn uitgevoerd?
Rapportagefuncties om te beoordelen
Goede, complete compliancerapporten bevatten risicocontext, details over herstelacties en patchtrends en houden tegelijk de blootstelling bij. Dat kan via apparaatgroepen, waarmee u uitrol eenvoudiger maakt.
Ontbrekende updates opsporen is net zo belangrijk. Een gebrek aan inzicht kan kritieke kwetsbaarheden veroorzaken en dat raakt meerdere bedrijfsonderdelen en typen assets.
Software-updates handmatig opnieuw uitrollen kost tijd en energie die u aan belangrijkere projecten kunt besteden.
Ontdek hoe u dit proces automatiseert met NinjaOne.
Ook servicecontracten horen thuis in uw rapportage-workflows. Door uw Service Level Agreements (SLA’s) in de compliancerapportage te verwerken, kunt u patches prioriteren op urgentie en risico. Maar de ene rapportagefunctie waar u altijd naar zoekt, is exporteerbaarheid.
Rapporten kunnen downloaden en bewaren maakt alles beter controleerbaar. Combineer dat met gecentraliseerde Monitoring van endpoints en automatische rapportgeneratie om de complexiteit te beperken.
Zo auditeert u het patchbeheerproces
Systemen moeten voortdurend worden gecontroleerd om te zien of kritieke beveiligingshiaten snel genoeg worden gedicht. Uw tool voor compliancerapporten over patches moet op zijn minst beschikken over automatische notificaties voor deze controles.
- Bepaal de reikwijdte van uw audit.
- Neem de documentatie van uw patchbeleid door.
- Haal een volledige asset-inventaris op.
- Controleer de patchstatus binnen uw hele omgeving.
- Meet de compliance af tegen de vastgelegde SLA’s.
- Beoordeel uw uitzonderingen en geaccepteerde risico’s.
- Controleer of openstaande kwetsbaarheden worden aangepakt.
- Markeer endpoints die zich niet hebben gemeld als non-compliant.
- Beoordeel de corrigerende maatregelen die zijn genomen naar aanleiding van eerdere auditbevindingen.
- Leg uw huidige beveiligingsbeleid, de gevonden hiaten, SLA-overschrijdingen en vervolgstappen vast voor volledige transparantie.
In uw checklist voor patchbeheer horen ook de volgende punten:
- Op welke systemen ontbreken kritieke updates?
- Op welke systemen is de patchinstallatie mislukt?
- Welke kwetsbaarheden staan nog open?
- Welke endpoints worden niet beheerd?
- Welke bedrijfsonderdelen lopen het meeste risico?
Patch compliance-statistieken voor grote organisaties
| Statistiek | Wat het meet | Waarom het belangrijk is |
| Compliancepercentage van kritieke assets | De patchstatus van bedrijfskritische systemen | Voorkomt dat de algemene compliancescore cruciale hiaten verhult |
| Kritieke kwetsbaarheden buiten de SLA | Urgente hiaten die na de uiterste datum nog niet zijn gepatcht | Meet rechtstreeks de SLA-compliance en de onopgeloste blootstellingen |
| Gemiddelde tijd tot patchen | De gemiddelde tijd tussen het beschikbaar komen van een patch en de volledige uitrol | Laat zien hoe efficiënt uw patchproces verloopt |
| Percentage mislukte patches | Het percentage uitrollen dat niet volledig is doorgevoerd | Brengt systemen in beeld waar de patchuitrol niet goed is afgerond |
| Onbeheerde of verouderde endpoints | Devices buiten het patchbeheer die niet op tijd hebben gerapporteerd | Telt uw operationele blinde vlekken |
Veelgemaakte fouten bij aanschaf die u moet vermijden
Patchrapportage behandelen als een afvinkoefening
Het is essentieel om patchrapporten te richten op bruikbare inzichten. Patchrapporten die alleen bestaan om een checklist af te vinken, leveren geen operationele waarde op. Gebruik uw bevindingen als leidraad om uw beveiligingsbeleid te verbeteren.
Mislukte patches en verouderde endpoints negeren
Mislukte uitrollen en verouderde endpoints leveren hetzelfde gevaar op als ongepatchte systemen. Breng mislukte implementaties in beeld, standaardiseer herstelacties en automatiseer notificaties om het werk van technici te vereenvoudigen.
Uitzonderingen of geaccepteerde risico’s niet vastleggen
Ongepatchte systemen zonder onderbouwing, toegewezen eigenaar en evaluatiedatum kunnen aansprakelijkheid opleveren. Benut de documentatie- en scanfuncties voor apparaatgezondheid van uw endpointmanager voor volledige transparantie.
Directierapporten opstellen zonder context over herstel
Successen benoemen in uw compliancerapport over patches is prima, maar uw platform moet tegelijk concrete, haalbare stappen richting volledige SLA-compliance laten zien.
Kies tools voor compliancerapporten over patches die maximaal inzicht geven
Uw tool voor compliancerapporten over patches moet helpen aantonen dat systemen worden bijgewerkt, dat risico’s afnemen en dat u klaar bent voor een audit. De sterkste rapportagetools brengen patchautomatisering, back-upvalidatie en remote access samen en vereenvoudigen zo het IT Management voor uw technici.
Gerelateerde onderwerpen: