Belangrijkste punten
- Het samenvoegen van versnipperde legacy-directories en cloud-identityproviders levert één bron van waarheid op, waardoor losstaande workflows en inconsistente rechten verdwijnen.
- Realtime identity-analytics en geautomatiseerde rapportage maken continue compliance mogelijk met GDPR, PSD2, SOX en andere financiële kaders, als vervanging van periodieke audits.
- Identity-centric zero trust handhaaft least-privilege-toegang via continue verificatie, MFA en just-in-time-rechtenverhoging.
- Automatisering, AI-gestuurde anomaliedetectie en wachtwoordloze authenticatie verminderen handmatige fouten en versterken de preventie van insider threats.
- Cloud-native, event-driven IAM schaalt mee in API-gedreven omgevingen en houdt beleidshandhaving consistent over legacy- en moderne systemen heen.
Bankomgevingen draaien op vertrouwen. Elke login, transactie en gegevensaanvraag hangt af van uw vermogen om identiteiten te verifiëren en toegang in realtime te beheersen. Als IT- of securityverantwoordelijke moet u klantgegevens beschermen, transacties beveiligen en voldoen aan strenge regelgeving in meerdere rechtsgebieden.
Precies daarom is IAM banking onmisbaar. In plaats van te leunen op versnipperde identitysystemen en handmatige processen centraliseert u de controle over wie waar toegang toe krijgt en onder welke voorwaarden.
Met een moderne aanpak van identity and access management in de financiële sector beveiligt u gevoelige gegevens, handhaaft u consistent beleid en ondersteunt u digitale bankdiensten zonder uw processen te vertragen.
De uitdaging van versnipperde legacy-directories in IAM banking
De meeste financiële instellingen werken met een mix van legacy- en moderne systemen. Active Directory, LDAP-directories en cloud-identityproviders bestaan vaak naast elkaar zonder volledige integratie.
U moet identiteiten dan beheren op meerdere platformen, elk met eigen workflows, beleidsregels en toegangsregels. In de praktijk heeft u waarschijnlijk te maken met:
- Meerdere directories die elk een eigen authenticatieworkflow vragen
- Handmatige bevoorrading en deprovisioning via spreadsheets of tickets
- Vertraging bij het toekennen van toegang aan nieuwe medewerkers of het intrekken van toegang bij vertrek
- Tijdrovende audits waarvoor gegevens uit meerdere systemen moeten worden opgehaald
Als er bijvoorbeeld een nieuwe analist bij uw risicoteam komt, heeft die toegang nodig tot handelssystemen, rapportagetools en interne dashboards, vaak met goedkeuringen in verschillende systemen. Dat vertraagt de onboarding en vergroot de kans op inconsistente rechten.
Door identitysystemen samen te voegen, creëert u één bron van waarheid. U kunt consistent identity management in financiële dienstverlening handhaven, de administratieve last verlagen en ervoor zorgen dat toegang vanaf dag één aansluit op de rollen binnen de organisatie.
Continue compliance met identity and access management in de financiële sector
Continue compliance is een basisvereiste in het bankwezen. Effectief identity and access management in de financiële sector automatiseert het verzamelen van bewijsmateriaal en geeft u realtime inzicht in gebruikersactiviteit in alle systemen.
Realtime identity-analytics voor compliance monitoring
Realtime identity-analytics brengen telemetrie over gebruikerstoegang rechtstreeks in uw compliancecontroles. Zo gaat u van periodieke audits naar continue zekerheid binnen identity and access management in het bankwezen. Bovendien signaleert u problemen eerder.
Met geautomatiseerde rapportage en dashboards kunt u:
- Auditklare rapporten in minuten in plaats van dagen genereren
- Acties van gebruikers met verhoogde rechten volgen en beleidsovertredingen opsporen
- Notificaties instellen voor afwijkende toegangspatronen of beleidsafwijkingen
Deze mogelijkheden verkorten de voorbereidingstijd van audits en helpen u aan te tonen dat u voldoet aan GDPR, PSD2, SOX en andere financiële kaders.
Omgaan met complexe regelgeving in financiële kaders
Regelgeving staat zelden op zichzelf. Naarmate uw omgeving groeit, werkt u met meerdere kaders tegelijk, elk met eigen verwachtingen rond toegang, rapportage en controle.
De uitdaging is om alles op elkaar afgestemd te houden zonder gaten of extra werklast. Met gecentraliseerd identity and access management in het bankwezen koppelt u beleid rechtstreeks aan regelgeving en past u het consistent toe over systemen en regio’s heen.
Bij betaalsystemen kunt u bijvoorbeeld sterkere authenticatie afdwingen volgens PSD2 en tegelijk de toegangscontroles op gegevens handhaven die GDPR vereist, allemaal binnen dezelfde workflow.
Zo beheert u veranderingen op een consistente manier, houdt u audits overzichtelijk en blijven uw controles aansluiten naarmate de regelgeving verandert.
Identity-centric zero trust in IAM banking
Alleen perimetercontroles beschermen moderne bankomgevingen niet meer. Identity-centric zero trust gaat uit van geen enkel impliciet vertrouwen en valideert continu gebruikersidentiteiten, de status van devices en de sessiecontext.
Continue verificatie en least-privilege-toegang
Toegang in bankomgevingen moet aansluiten op hoe mensen daadwerkelijk werken. In plaats van vooraf brede rechten toe te kennen stemt u toegang af op identiteit, risico en realtime omstandigheden.
Met een zero-trust-aanpak valideert u continu wie toegang vraagt en welk toegangsniveau op dat moment echt nodig is.
In de praktijk betekent dat dat u:
- MFA (Multi-Factor Authentication) afdwingt bij elke kritieke toegangsaanvraag
- Just-in-time-rechtenverhoging toepast voor systemen die hogere toegangsniveaus vereisen
- Risicogebaseerde authenticatie gebruikt die zich aanpast aan de status van het device, de locatie en het gedrag
Zo blijft toegang nauw afgestemd op het risico terwijl uw teams de snelheid en flexibiliteit behouden die ze nodig hebben.
Zicht op identiteiten in alle banksystemen
Met gecentraliseerde IAM banking brengt u identitygegevens samen op één plek en past u consistente access governance toe in al uw systemen. Zo ziet u hoe toegang wordt verleend, hoe die wordt gebruikt en waar bijsturing nodig is.
Een samengevoegd overzicht laat u bovendien actieve sessies volgen, begrijpen hoe rechten aan rollen zijn gekoppeld en snel accounts of permissies opsporen die niet meer aansluiten op de behoeften van de organisatie. Wanneer iemand van team wisselt, kunt u bijvoorbeeld direct de toegang in elk systeem dat die persoon gebruikt controleren en bijwerken.
Identity management in financiële dienstverlening automatiseren
Automatisering is uw sterkste middel om identity management in financiële dienstverlening op te schalen. Het haalt foutgevoelige handmatige taken weg, handhaaft beleid consistent en versnelt de processen rond de gebruikerslifecycle.
Gecentraliseerde IAM-platformen voor de financiële sector
Het samenvoegen van identityrepositories in één IAM-platform voor finance vereenvoudigt hybride omgevingen en brengt consistentie in uw toegangsbeheer. In plaats van te jongleren met meerdere tools centraliseert u directories, automatiseert u bevoorrading en deprovisioning via HR-gestuurde workflows en handelt u routinetaken af met rolgebaseerde toegangscontrole.
Deze aanpak verlaagt de operationele last en zorgt ervoor dat nieuwe medewerkers snel en correct de juiste toegang krijgen. Tegelijk standaardiseert u goedkeuringsworkflows en logging in zowel core banking-systemen als cloudapplicaties.
AI-gestuurde anomaliedetectie tegen insider threats
AI-gestuurde analytics geven u dieper inzicht in hoe identiteiten zich in uw omgeving gedragen. Door loginactiviteit, wijzigingen in rechten en patronen in gegevenstoegang te analyseren, spoort u verhoogde risico’s of ongewoon gedrag op.
In plaats van handmatige controles kunt u in realtime op die inzichten handelen. Als een account bijvoorbeeld in korte tijd meerdere gevoelige systemen benadert, kan uw systeem direct reageren door:
- Notificaties te sturen bij afwijkende login- of toegangspatronen
- Tijdelijke toegangsbeperkingen toe te passen op accounts die worden onderzocht
- Gedetailleerde activiteitenlogs vast te leggen voor onderzoek en rapportage
Zo reageert u sneller, beperkt u risico’s in een vroeg stadium en houdt u strakker grip op de toegang in uw hele omgeving.
Wachtwoordloze authenticatie
Wachtwoorden blijven de zwakste schakel in identity management in financiële dienstverlening. Biometrische of token-gebaseerde authenticatie verhoogt de zekerheid en neemt het gedoe van wachtwoordresets en geblokkeerde accounts weg.
Wachtwoordloos werken maakt een einde aan statische referenties die gevoelig zijn voor phishing, versnelt de onboarding van medewerkers en contractanten en biedt consistente toegang op desktop en mobiele devices.
Zo verbetert u de UX en tilt u tegelijk uw basisniveau voor IAM banking omhoog, zeker bij risicovolle transacties en sessies met geprivilegieerde toegang.
IAM banking-systemen klaarmaken voor de toekomst
Bankomgevingen worden steeds verder gedistribueerd, API-gedreven en nauw verweven met clouddiensten. Naarmate u uw digitale aanbod uitbreidt, moet uw IAM banking-strategie met die groei meeschalen.
Een flexibele, cloud-native aanpak stelt u in staat nieuwe platformen te integreren, microservices te ondersteunen en toegang te beheren in zowel legacy-systemen als moderne applicaties. Identity wordt bovendien steeds meer event-driven, waarbij toegangsbeslissingen zich in realtime aanpassen aan gebruikersgedrag, de status van het device en de transactiecontext.
Met gecentraliseerd identity and access management voor finance houdt u consistent beleid aan terwijl de handhaving verspreid door uw omgeving plaatsvindt. Dat geeft u het inzicht, de automatisering en de controle die nodig zijn om nieuwe diensten te ondersteunen, aan veranderende regelgeving te voldoen en nieuwe markten te betreden.
Uiteindelijk wordt identity and access management in het bankwezen uw controlelaag die gebruikers, systemen en gegevens veilig verbindt terwijl uw omgeving verandert.
Ontdek NinjaOne Endpoint Management
Combineer inzicht en controle over alle devices en maak workflows minder complex, efficiënter en veiliger, allemaal via één console.
Ontdek meer.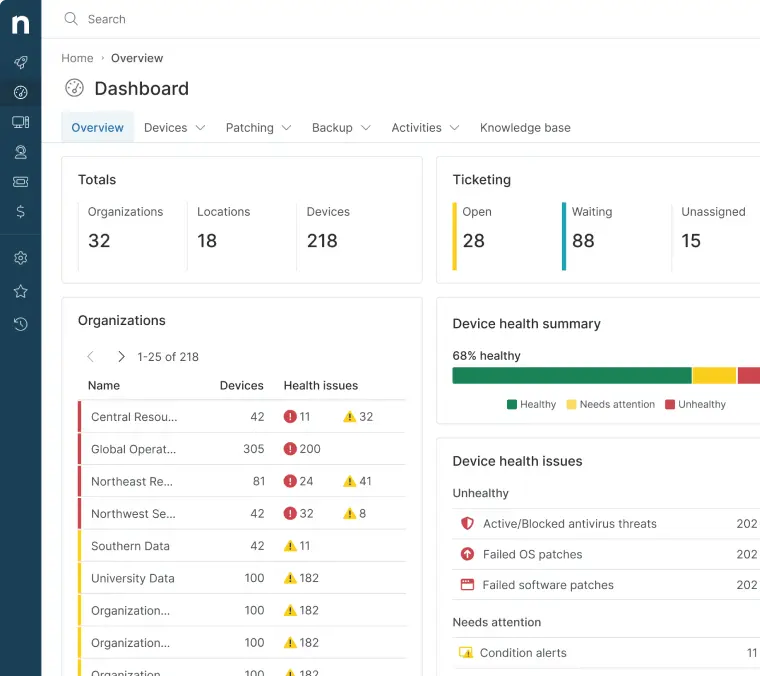
Klaar om uw IAM banking-processen te stroomlijnen?
NinjaOne brengt endpoint management, remote monitoring, patchbeheer en helpdeskticketing samen in één platform.
Probeer NinjaOne gratis en ontdek hoe geïntegreerd IT Management het makkelijker maakt om identity and access management voor finance te beveiligen en te automatiseren.
Quick-start guide
Belangrijkste IAM-functies
– SSO/SAML – Veilige authenticatie via Microsoft Entra ID, Okta
– SCIM-provisioning – Geautomatiseerd beheer van de gebruikerslifecycle
– Multi-Factor Authentication – Meerdere MFA-methoden ondersteund
– Rolgebaseerde toegangscontrole – Nauwkeurige rechteninstellingen
– Secure Fields – Versleutelde opslag van referenties met beperkte toegang
– Auditlogging – Volledige activiteitenregistratie voor compliance
Waarom dit belangrijk is voor BFSI
– Handhaaft least-privilege-toegang tot financiële gegevens
– Voldoet aan regelgeving (FedRAMP, HIPAA, SOC 2)
– Voorkomt ongeautoriseerde toegang via MFA en SSO
– Maakt incident response mogelijk dankzij volledige audit trails
– Ondersteunt beperkingen voor toegang door derden
Snel instellen
MFA inschakelen → SSO configureren → SCIM implementeren → Rolgebaseerde rechten instellen → Auditlogs monitoren
Het IAM-kader van NinjaOne sluit aan op de security- en compliance-eisen binnen BFSI.