Belangrijkste punten
- DORA vs GDPR: DORA richt zich op cybersecurity en ICT-weerbaarheid voor financiële instellingen in de EU, terwijl de GDPR wereldwijd gegevensprivacy en de bescherming van persoonsgegevens regelt.
- Toepassingsgebied en entiteiten: DORA geldt voor banken, verzekeraars en ICT-dienstverleners in de EU; de GDPR geldt wereldwijd voor elke organisatie die gegevens van EU-burgers verwerkt.
- Compliance en handhaving: DORA (verplicht sinds januari 2025) wordt gehandhaafd door financiële toezichthouders (EBA, ESMA, EIOPA); de GDPR door gegevensbeschermingsautoriteiten (EDPB en nationale DPA’s).
- Overeenkomsten en overlap: Beide vereisen risicobeheer, incidentrapportage en strikte compliance; financiële instellingen moeten de cybersecurity van DORA integreren met de privacynormen van de GDPR.
- Impact op bedrijven: Niet-naleving betekent risico op boetes, reputatieschade en verlies van vertrouwen, terwijl naleving zorgt voor weerbaarheid, beveiliging en vertrouwen bij consumenten.
De Digital Operational Resilience Act (DORA) is een recent van kracht geworden EU-verordening die de digitale weerbaarheid van financiële instellingen en hun externe dienstverleners moet versterken. De General Data Protection Regulation (GDPR) bepaalt op haar beurt hoe organisaties persoonsgegevens binnen de EU verzamelen, opslaan, verwerken en beschermen.
Beide verordeningen willen de beveiliging versterken en organisaties en personen in de digitale ruimte beschermen. Voor instellingen die in de EU actief zijn is het essentieel om de verschillen en overeenkomsten tussen DORA en GDPR te kennen, zeker nu de digitale afhankelijkheid groeit en daarmee het risico op cyberdreigingen.
In deze gids bekijken we DORA vs GDPR: wat ze inhouden, wat hun doel is, wat de belangrijkste verschillen en overeenkomsten zijn en wat ze voor bedrijven betekenen.
DORA vs GDPR in één oogopslag
| Vergelijkingspunten | DORA | GDPR |
| Toepassingsgebied | Operationele ICT-weerbaarheid van financiële entiteiten in de EU | Privacy van persoonsgegevens voor elke organisatie die gegevens van EU-inwoners verwerkt |
| Geldt voor | Banken, verzekeraars, beleggingsondernemingen en hun ICT- en externe dienstverleners | Elke organisatie wereldwijd die persoonsgegevens van EU-burgers verwerkt |
| Handhaving door | EBA, EIOPA, ESMA en nationale financiële toezichthouders | EDPB en nationale gegevensbeschermingsautoriteiten |
| Verplicht sinds | 17 januari 2025 | 25 mei 2018 |
| Sanctiestructuur | Boetes en corrigerende maatregelen vastgesteld door nationale toezichthouders; de bedragen verschillen per lidstaat. | Tot 20 miljoen euro of 4% van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is. |
Blijf compliant en audit-ready voor de regelgeving van de EU.
➝ Bekijk deze DORA-checklist of deze GDPR-checklist.
Wat is DORA?
De Digital Operational Resilience Act (DORA) is een EU-verordening op het gebied van cybersecurity die de operationele weerbaarheid moet versterken van financiële instellingen (zoals banken, beleggingsondernemingen en verzekeraars) en hun externe dienstverleners (waaronder aanbieders van datarapportage- en clouddiensten).
De verordening erkent dat de financiële sector steeds afhankelijker wordt van digitale technologie en dat daarmee de beveiligingsrisico’s toenemen. DORA biedt een gestandaardiseerde aanpak met vijf pijlers die zorgen voor consistente praktijken rond ICT-weerbaarheid in de hele sector:
- ICT-risicobeheer – ICT-risico’s doorgronden en stevige beheerstrategieën of kaders opzetten om cyberrisico’s te beperken en de bedrijfscontinuïteit te waarborgen.
- Rapportage van ICT-incidenten – De verplichting om ICT-incidenten binnen een vastgestelde termijn bij toezichthouders te melden.
- Testen van digitale operationele weerbaarheid – IT-systemen regelmatig testen om de weerbaarheid te beoordelen en kwetsbaarheden op te sporen, onder meer via penetratietests, red teaming en andere beveiligingsevaluaties.
- Beheer van ICT-risico’s bij derden – Nauwlettend toezicht op externe dienstverleners, met duidelijke contractuele afspraken over risicobeheer en beveiligingsnormen.
- Delen van informatie en inlichtingen – Threat intelligence over cyberdreigingen delen om de collectieve weerbaarheid in de sector te vergroten.
Compliance-eisen en deadlines van DORA
Omdat DORA verplicht is voor alle financiële instellingen en hun externe dienstverleners in de EU, kan niet-naleving leiden tot boetes en reputatieschade. DORA is volledig van kracht sinds 17 januari 2025, dus organisaties moeten nu aan de normen voldoen. Dit zijn de belangrijkste compliance-eisen en deadlines om rekening mee te houden:
- ICT-risicobeheer
- Toezicht op derden
- Incidentrapportage
- Governance
- Systeemdocumentatie
- Contracten met dienstverleners
- Concentratierisico’s
- Monitoring
- Training van medewerkers
- Continue verbetering
Financiële instellingen moesten hun informatieregister vóór 30 april 2025 indienen, inclusief documentatie over ICT-dienstverleners, kritieke functies en uitbestedingsafspraken. Daarnaast zijn driemaandelijkse en jaarlijkse rapportages vereist over lopende ICT-incidenten, weerbaarheidscijfers en testevaluaties gedurende het jaar.
Wat is GDPR?
De General Data Protection Regulation (GDPR) is een EU-wet die het verzamelen, verwerken en beschermen van persoonsgegevens van alle personen binnen de Europese Unie regelt. Ze geldt als de strengste privacy- en beveiligingswet ter wereld en legt verplichtingen op aan elk bedrijf dat persoonsgegevens van EU-burgers verwerkt, waar het ook gevestigd is. De verordening geeft EU-burgers meer controle over hun persoonsgegevens en over het gebruik daarvan door organisaties.
We zetten de zeven kernbeginselen van de GDPR op een rij:
- Rechtmatigheid, behoorlijkheid en transparantie – Persoonsgegevens moeten rechtmatig, behoorlijk en transparant ten opzichte van de betrokkene worden verzameld en verwerkt.
- Doelbinding – Gegevens mogen alleen worden verzameld voor welbepaalde, gerechtvaardigde doeleinden die bij de verzameling duidelijk aan de betrokkene worden meegedeeld.
- Minimale gegevensverwerking – Verzamel alleen de gegevens die strikt noodzakelijk zijn voor de vastgestelde doeleinden.
- Juistheid – Gegevens moeten juist en actueel worden gehouden.
- Opslagbeperking – Gegevens mogen alleen worden bewaard zolang dat nodig is en organisaties moeten ze verwijderen zodra ze niet langer nodig zijn.
- Integriteit en vertrouwelijkheid – Organisaties moeten gegevens veilig verwerken en de integriteit en vertrouwelijkheid ervan waarborgen, met bescherming tegen datalekken en ongeoorloofde toegang.
- Verantwoordingsplicht – Organisaties moeten aantonen dat ze aan de GDPR voldoen door deze beginselen na te leven.
Compliance-eisen en boetes onder de GDPR
GDPR-compliance gaat verder dan het afvinken van een lijst met eisen: organisaties moeten ook aantonen welke beleidsregels en procedures ze hanteren om de kernbeginselen na te leven. Hieronder vindt u een uitgebreid overzicht van de compliance-eisen van de GDPR:
- Rechtmatige grondslag en transparantie – Organisaties moeten een actueel register bijhouden van verwerkingsactiviteiten, toegangsgegevens en beschermingsmaatregelen, inclusief bewaarbeleid. Voor verwerkingen met een hoog risico vereist de GDPR een gegevensbeschermingseffectbeoordeling (DPIA), bij voorkeur uitgevoerd tijdens de projectplanning. Die is niet altijd verplicht, maar toont wel aan dat u aan de GDPR voldoet. Is er een functionaris voor gegevensbescherming (FG) aangesteld, dan moet die worden geraadpleegd om naleving van de wet te waarborgen.
- Gegevensbeveiliging – Organisaties moeten technische en organisatorische maatregelen treffen om gegevens te beschermen, zoals versleuteling en anonimisering. Ook moeten ze medewerkers trainen in de omgang met gegevens en de trainingsgegevens bijhouden. Daarnaast is een duidelijk protocol nodig voor de reactie op datalekken waarbij persoonsgegevens worden blootgesteld; lekken moeten binnen 72 uur worden gemeld.
- Verantwoording en governance – Organisaties moeten een verantwoordelijke voor GDPR-compliance aanwijzen die toezicht houdt op de implementatie en het centrale aanspreekpunt is. Deze persoon moet expert zijn op het gebied van de GDPR, de wetgeving rond gegevensbescherming en de handhaving ervan. Doorgaans wordt hiervoor een functionaris voor gegevensbescherming (FG) aanbevolen.
- Privacyrechten – Organisaties moeten ervoor zorgen dat betrokkenen hun rechten op het gebied van gegevensprivacy kennen. Daaronder valt het opvragen van een kopie van hun persoonsgegevens en een beroep op het ‘recht op vergetelheid’, waarmee ze definitieve verwijdering van hun gegevens kunnen eisen. Organisaties moeten die verzoeken daadwerkelijk opvolgen en transparant zijn over deze processen.
- Toestemming – Organisaties moeten een toestemmingssysteem invoeren waarmee betrokkenen uitdrukkelijk instemmen voordat gegevens worden verzameld. Vooraf aangevinkte opt-invakjes zijn niet toegestaan. Toestemmingsopties moeten los van de algemene voorwaarden en op verschillende manieren worden aangeboden. Bovendien moeten organisaties vastleggen welke toestemming ze hebben verkregen.
Houd er rekening mee dat niet-naleving van de GDPR kan leiden tot zware boetes van maximaal 20 miljoen euro of 4% van de wereldwijde jaaromzet (afhankelijk van welk bedrag hoger is).
LEES OOK: Waarom NinjaOne de privacy van klanten beschermt om GDPR-compliant te zijn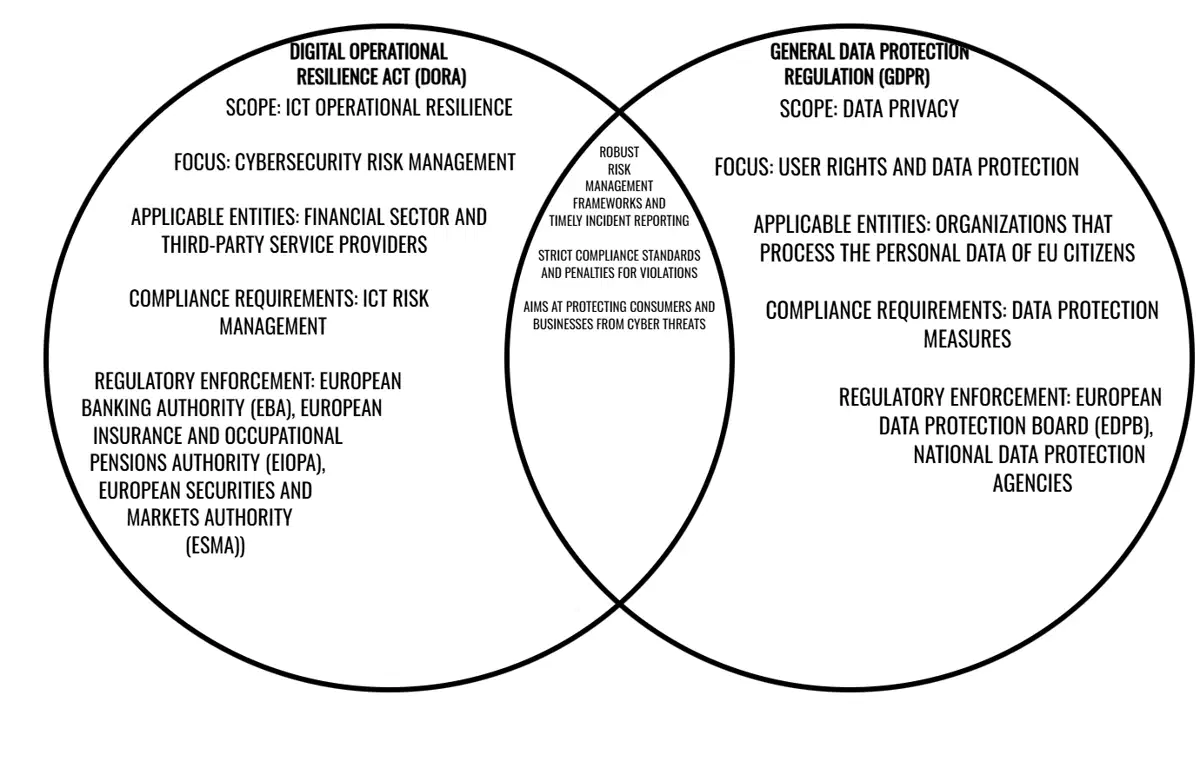
DORA vs GDPR: de belangrijkste verschillen
DORA en GDPR hebben een gemeenschappelijk doel: gegevensbeveiliging en bescherming van betrokkenen. Toch hanteren ze duidelijk verschillende invalshoeken en die zijn belangrijk om te begrijpen. Dit zijn de belangrijkste verschillen tussen DORA en GDPR:
Toepassingsgebied
DORA richt zich op operationele ICT-weerbaarheid en biedt financiële instellingen en dienstverleners een kader om cybersecurityrisico’s te beperken. De GDPR legt de nadruk op gegevensprivacy en reguleert de omgang met persoonsgegevens binnen de EU.
Focus
DORA richt zich in de eerste plaats op het beheer van cybersecurityrisico’s, terwijl de GDPR voorrang geeft aan gebruikersrechten en gegevensbescherming.
Entiteiten waarop ze van toepassing zijn
DORA geldt voor financiële entiteiten zoals banken en verzekeraars en voor hun externe dienstverleners binnen de EU. De GDPR geldt voor elke organisatie ter wereld die persoonsgegevens van EU-burgers verwerkt.
Compliance-eisen
Bij DORA ligt de nadruk op ICT-risicobeheer, inclusief incidentrapportage en beveiligingsnormen voor derden. GDPR-compliance omvat bredere maatregelen voor gegevensbescherming, waaronder toegang tot gegevens, beveiligingsprotocollen en meldingen van datalekken.
Handhaving door toezichthouders
DORA wordt gehandhaafd door financiële toezichthouders, waaronder de Europese Bankautoriteit (EBA), de Europese Autoriteit voor verzekeringen en bedrijfspensioenen (EIOPA), de Europese Autoriteit voor effecten en markten (ESMA) en nationale financiële toezichthouders.
De GDPR valt onder het toezicht van gegevensbeschermingsautoriteiten in de hele EU, zoals de European Data Protection Board (EDPB), de nationale gegevensbeschermingsautoriteiten in elke EU-lidstaat en de toezichthoudende autoriteiten.
Bekijk de verschillen in de video DORA vs GDPR: de belangrijkste verschillen uitgelegd.
Overeenkomsten tussen DORA en GDPR
DORA en GDPR vertrekken vanuit een verschillende invalshoek, maar delen elementen die ze complementair maken. Dit zijn de belangrijkste overeenkomsten:
Risicobeheer en incidentrapportage
Beide verordeningen vereisen stevige kaders voor risicobeheer en tijdige incidentrapportage om de digitale veiligheid te verhogen.
Strenge compliance-eisen en boetes
Beide hanteren strenge compliance-normen en zware sancties bij overtredingen, waaronder boetes en reputatieschade.
Consumenten en bedrijven beschermen tegen cyberdreigingen
Uiteindelijk willen beide verordeningen consumenten en bedrijven beschermen tegen cyberdreigingen door richtlijnen te bieden voor veilige digitale bedrijfsvoering.
Wat dit betekent voor bedrijven
DORA en GDPR zijn complexe verordeningen met een grote impact op bedrijven. Niet-naleving kan leiden tot zware sancties en schade aan de reputatie, integriteit en betrouwbaarheid van een organisatie. Naleving zorgt daarentegen voor een veilige omgeving voor instellingen, hun medewerkers en consumenten en daarmee voor vertrouwen en weerbaarheid.
Zo bereidt u zich voor op DORA- en GDPR-compliance
Organisaties moeten de kernbeginselen van beide verordeningen doorgronden en uitgebreide kaders ontwikkelen om ze op het hoogste niveau na te leven.
Voor DORA moeten financiële instellingen kaders voor ICT-risicobeheer, weerbaarheidstests en incidentresponsplannen opzetten en ervoor zorgen dat externe dienstverleners voldoen aan de beveiligingseisen van DORA.
Voor de GDPR moeten organisaties plannen voor gegevensbescherming, toestemmingsbeheer en beleid rond gegevensverwerking invoeren en sterke versleuteling en toegangscontroles afdwingen om persoonsgegevens te beschermen.
Overlappende compliance-eisen van DORA en GDPR
Omdat beide verordeningen een gemeenschappelijk doel hebben, zijn er overlappende eisen waarvan instellingen die aan beide moeten voldoen kunnen profiteren. DORA en GDPR zijn allebei streng op het vlak van incidentrapportage, risicobeoordelingen en continue monitoring. Organisaties moeten hun beleid rond beveiliging, compliance en privacy op elkaar afstemmen voor een eenduidige aanpak van gegevensbescherming en cybersecurity.
Bovendien vallen financiële instellingen die onder DORA vallen ook onder de GDPR. Wie zowel financiële als persoonsgegevens verwerkt, moet de cybersecuritymaatregelen van DORA combineren met de gegevensbeschermingsbeginselen van de GDPR.
De rol van IT-security, juridische teams en compliance officers bij naleving
IT-securityteams zijn verantwoordelijk voor het monitoren, voorkomen en afhandelen van cyberdreigingen en voor het treffen van maatregelen voor gegevensbeveiliging die een veilige digitale omgeving in stand houden. Ze werken nauw samen met de juridische en compliance-teams, die ervoor zorgen dat organisaties aan alle eisen van DORA en de GDPR voldoen.
Voldoe aan DORA en GDPR met volledige controle over uw IT-activiteiten.
→ Meld u aan voor een gratis trial van NinjaOne van 14 dagen.
Digital Operational Resilience Act vs General Data Protection Regulation: tot slot
De inzet van de Europese Unie op het gebied van cybersecurity krijgt vorm in DORA en GDPR, die samen de digitale financiële sector moeten beveiligen. DORA versterkt de operationele weerbaarheid, terwijl de GDPR de rechten van personen op hun gegevens beschermt.
Bedrijven die met beide verordeningen te maken hebben, kiezen het best voor een geïntegreerde compliance-aanpak waarin IT-security, juridische en compliance-teams nauw samenwerken.
Meer informatie vindt u in onderstaande bronnen.