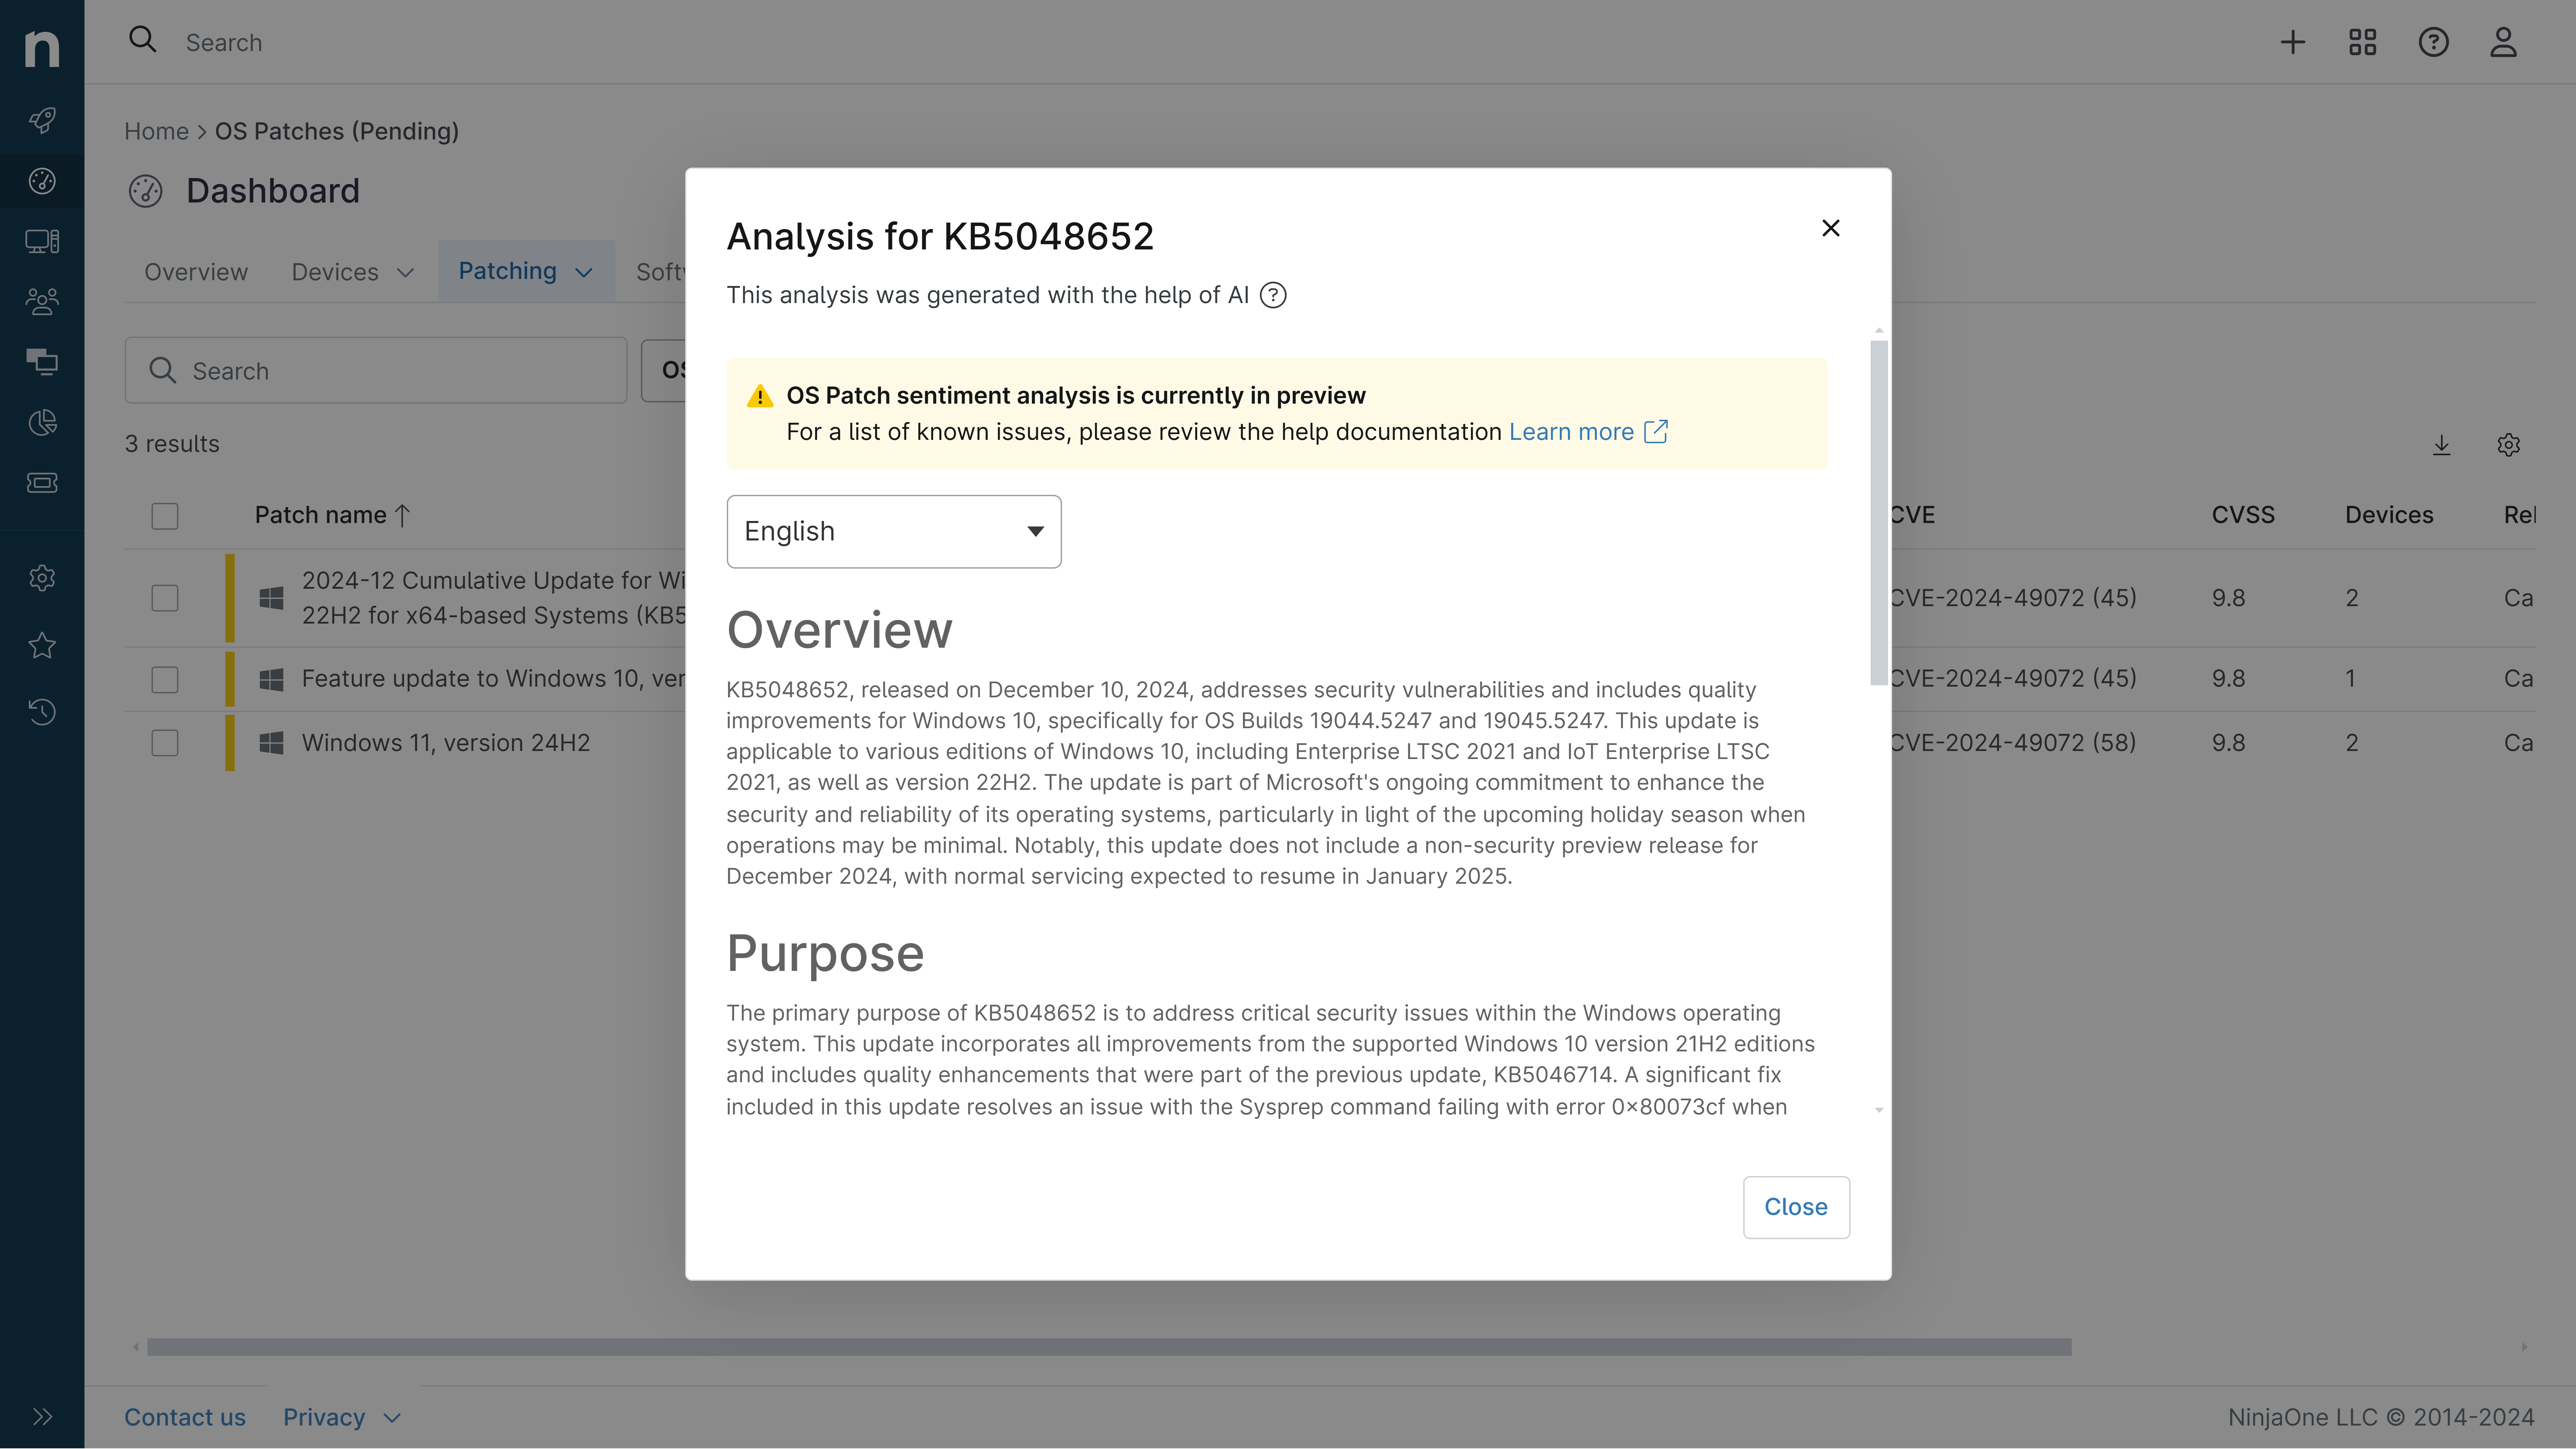
KB5082198: Panoramica con il sentiment e il feedback degli utenti
Ultimo aggiornamento 31 Maggio 2026
Probabilità di successo dell'installazione e del funzionamento continuo della macchina
Panoramica
KB5082198 è un aggiornamento di sicurezza e qualità di aprile 2026 per Windows Server 2016, Windows 10 Enterprise LTSB 2016 e Windows 10 IoT Enterprise LTSB 2016 (build del sistema operativo 14393.9060). Questo aggiornamento risolve molteplici vulnerabilità della sicurezza e implementa importanti misure di rafforzamento del sistema su diversi componenti critici di Windows. La patch include miglioramenti alla sicurezza del Desktop remoto, correzioni alla funzionalità del sistema di configurazione di Windows e modifiche ai protocolli di autenticazione. Inoltre, questo aggiornamento prepara i sistemi per l’imminente scadenza del certificato Secure Boot, prevista per giugno 2026, che rappresenta un cambiamento significativo dell’infrastruttura che incide sulla sicurezza di avvio dei dispositivi negli ecosistemi Windows.
L'aggiornamento si basa sul precedente aggiornamento cumulativo di marzo 2026 (KB5078938) e introduce un approccio di implementazione graduale per la distribuzione del certificato di avvio protetto. Le organizzazioni che eseguono queste versioni legacy di Windows devono tenere presente che questo aggiornamento richiede l'installazione preventiva dell'ultimo aggiornamento dello stack di manutenzione (KB5082089). La patch rappresenta il continuo impegno di Microsoft nel mantenere il livello di sicurezza per i sistemi ancora operativi sul ramo LTSB 2016, nonostante queste versioni si avvicinino alle date di fine del supporto.
Obiettivo
Questo aggiornamento offre miglioramenti della sicurezza e della qualità destinati all'infrastruttura Windows legacy. L'obiettivo principale include la risoluzione dei componenti mancanti del sistema di configurazione di Windows che impedivano l'abilitazione del Secure Boot tramite le interfacce WinCS, garantendo che gli amministratori possano configurare correttamente la sicurezza di avvio sui sistemi interessati. La sicurezza del desktop remoto è stata sostanzialmente migliorata attraverso meccanismi di protezione dal phishing potenziati, che richiedono agli utenti di rivedere tutte le impostazioni di connessione prima di stabilire sessioni e implementando avvisi di sicurezza obbligatori al primo utilizzo dei file RDP.
La patch implementa modifiche significative al protocollo di autenticazione modificando le operazioni del Kerberos Key Distribution Center per impostare la crittografia AES-SHA1 per impostazione predefinita per gli account privi di specifiche esplicite del tipo di crittografia, affrontando CVE-2026-20833. Servizi di distribuzione Windows riceve un rafforzamento tramite la disabilitazione permanente della funzionalità di distribuzione a mani libere, mitigando i vettori di attacco CVE-2026-0386. L'aggiornamento espande inoltre le funzionalità di targeting dei certificati Secure Boot attraverso una migliore raccolta dei dati dei dispositivi, consentendo una più ampia distribuzione automatica di nuovi certificati ai sistemi idonei mantenendo procedure di implementazione controllate. Queste modifiche rafforzano collettivamente il livello di sicurezza attraverso l'autenticazione, l'accesso remoto e le protezioni a livello di avvio.
Sentimento Generale
L'aggiornamento presenta una valutazione mista relativa alla preparazione alla distribuzione. In positivo, i miglioramenti della sicurezza affrontano le vulnerabilità legittime e implementano le necessarie misure di rafforzamento per i protocolli di autenticazione e di accesso remoto. L'approccio proattivo alla gestione dei certificati Secure Boot dimostra la consapevolezza di Microsoft della scadenza di giugno 2026 e i tentativi di mitigare potenziali errori di avvio. Tuttavia, esistono preoccupazioni significative per quanto riguarda la stabilità e la continuità operativa. La patch introduce due problemi noti documentati che interessano componenti critici dell'infrastruttura, in particolare il problema di riavvio del controller di dominio in ambienti di gestione degli accessi privilegiati multidominio, che potrebbe rendere non disponibili interi domini. Il problema di ridimensionamento della visualizzazione del desktop remoto, sebbene meno grave, indica potenziali problemi di rendering dell'interfaccia utente nelle configurazioni multi-monitor. Questi problemi suggeriscono che l'aggiornamento è stato sottoposto a test limitati in ambienti aziendali complessi prima del rilascio. Le organizzazioni devono valutare attentamente la topologia della propria infrastruttura prima della distribuzione, in particolare quelle che utilizzano cluster di controller di dominio o distribuzioni di desktop remoto con più monitor. Il requisito per l'installazione della SSU prerequisita aggiunge complessità alle procedure di distribuzione.
Problemi Noti
- I controller di dominio si riavviano ripetutamente: i controller di dominio in ambienti con foreste multidominio che utilizzano la gestione degli accessi privilegiati potrebbero subire arresti anomali di LSASS durante l'avvio, causando riavvii ripetuti e rendendo potenzialmente il dominio non disponibile; risoluzione disponibile tramite aggiornamento fuori banda KB5091572
- Gli avvisi di sicurezza del desktop remoto vengono visualizzati in modo errato: le finestre di dialogo degli avvisi di sicurezza per i file RDP potrebbero mostrare testo sovrapposto o pulsanti nascosti quando si utilizzano più monitor con impostazioni di ridimensionamento dello schermo diverse (come 100% e 125%), rendendo difficile la lettura o l'interazione degli avvisi; risolto negli aggiornamenti di Windows rilasciati il 12 maggio 2026 e versioni successive (come KB5087537)
Avvertenza: Adottiamo misure per garantire che i contenuti generati dall'intelligenza artificiale siano della massima qualità possibile, ma non possiamo garantirne l'accuratezza e consigliamo agli utenti di fare ricerche indipendenti. Generato il 2026-05-31 01:48 PM