Puntos clave
- Importancia de los CVE en ciberseguridad: los CVE son esenciales para identificar, catalogar y abordar las vulnerabilidades del software, y ayudan a las organizaciones a reducir riesgos, priorizar parches y reforzar su postura de seguridad.
- Requisitos y proceso de emisión: para recibir un CVE, una vulnerabilidad debe poder corregirse de forma independiente, estar documentada y reconocida por el proveedor, y afectar a una base de código concreta. Las organizaciones CNA autorizadas presentan y asignan los CVE a través de MITRE.
- Estructura del identificador y puntuación: los identificadores CVE siguen el formato «CVE-año-número», y las vulnerabilidades suelen acompañarse de puntuaciones CVSS (Common Vulnerability Scoring System) de 0 a 10 para cuantificar su gravedad.
- Ventajas y casos de uso: los CVE agilizan los flujos de trabajo de parcheo, impulsan la interoperabilidad entre herramientas y el intercambio de inteligencia de amenazas, y facilitan el cumplimiento normativo (por ejemplo, PCI DSS o HIPAA).
- Limitaciones y ejemplos reales: entre los retos habituales están las asignaciones tardías de CVE, la documentación ambigua y los CVE duplicados para fallos relacionados. Casos de gran impacto como EternalBlue (WannaCry), Heartbleed, PrintNightmare, Zerologon y Apache Struts (Equifax) demuestran por qué conviene conocer los CVE a tiempo.
Las Common Vulnerabilities and Exposures (CVE) son la base de la gestión de vulnerabilidades y desempeñan un papel clave a la hora de entender, clasificar y corregir las vulnerabilidades del software.
A medida que las organizaciones y las personas dependen cada vez más de la tecnología en muchos aspectos de su vida, la seguridad de los activos digitales genera más preocupación. Desde los datos personales hasta las infraestructuras críticas, el panorama digital está repleto de posibles vulnerabilidades que los actores maliciosos pueden aprovechar. La ciberseguridad se ha convertido en una prioridad generalizada, ya que las brechas de seguridad y las ciberamenazas no dejan de aumentar.
Esta guía explora el concepto de CVE: qué son, cómo se estructuran y cómo contribuyen a la gestión de los problemas de seguridad.
¿Qué es un CVE?
Un CVE es un identificador estandarizado que se asigna a una vulnerabilidad concreta de software. Ofrece una referencia única para que los profesionales de la ciberseguridad, los proveedores y los investigadores puedan hablar de vulnerabilidades, compartirlas y mitigarlas en sistemas y plataformas muy diversos. Los CVE aportan un lenguaje común para analizar y gestionar las vulnerabilidades.
Veamos algunos ejemplos para entender su aplicación práctica. En 2017, el célebre CVE-2017-0144, conocido también como EternalBlue, dejó al descubierto vulnerabilidades en el protocolo SMB de Microsoft y dio lugar al ataque de ransomware WannaCry a escala mundial.
Otro ejemplo es el CVE-2014-0160, el fallo Heartbleed de 2014, que afectó a la biblioteca de software criptográfico OpenSSL. Estos casos demuestran el papel fundamental de los CVE para comprender y abordar las vulnerabilidades a nivel global.
Descubre NinjaOne Endpoint Management
Unifica la visibilidad y el control de todos tus dispositivos para reducir la complejidad, mejorar la eficiencia y reforzar la seguridad desde una única consola.
Saber más
¿Qué requisitos debe cumplir una vulnerabilidad para recibir un CVE?
La CVE Numbering Authority (CNA) es la entidad que supervisa las vulnerabilidades notificadas. Normalmente está formada por organizaciones tecnológicas autorizadas a asignar identificadores CVE a las vulnerabilidades de sus propios productos o de productos que entran dentro de un ámbito definido. Para estandarizar la identificación de los CVE, las CNA han establecido reglas operativas que determinan qué puede considerarse un CVE. Estos son sus criterios:
Debe poder corregirse de forma independiente
Este criterio establece que el fallo debe poder corregirse por sí solo, al margen de otras vulnerabilidades. También indica que los parches del fallo no deben estar ligados por naturaleza a la corrección de otros errores.
Debe estar reconocido por el proveedor y documentado
La regla se refiere al reconocimiento por parte del desarrollador o proveedor de software de que el fallo existe y tiene un impacto negativo. El desarrollador o proveedor también debe disponer de documentación detallada o de un informe de vulnerabilidad que muestre las infracciones de seguridad que provoca el fallo.
Debe afectar a una sola base de código
Un fallo puede identificarse como CVE si solo afecta a una única base de código, producto o protocolo. Si afecta a varias bases de código, productos o protocolos, a cada fallo se le asignará un identificador CVE distinto.
Nota: cuando la misma vulnerabilidad afecta a varios proveedores pero procede de una misma base de código subyacente (por ejemplo, una biblioteca de código abierto compartida), puede asignarse un único identificador CVE. En cambio, si el fallo se manifiesta de forma diferente en cada producto, pueden emitirse varios CVE.
Nota: cuando la misma vulnerabilidad afecta a varios proveedores pero procede de una misma base de código subyacente (por ejemplo, una biblioteca de código abierto compartida), puede asignarse un único identificador CVE. En cambio, si el fallo se manifiesta de forma diferente en cada producto, pueden emitirse varios CVE.
¿Qué es un identificador CVE?
Los identificadores CVE (o CVE ID) son un formato estructurado que se asigna a las Common Vulnerabilities and Exposures para poder consultarlas con facilidad. El identificador empieza con el prefijo «CVE-», seguido del año de asignación y de un número secuencial único. Este formato estructurado permite hacer un seguimiento cronológico de las vulnerabilidades y citarlas a lo largo del tiempo. Por ejemplo:
En «CVE-2022-1234»:
- 2022: indica una vulnerabilidad asignada en el año 2022.
- 1234: señala el número secuencial del CVE asignado ese año.
Además de los números CVE, las vulnerabilidades suelen asociarse al Common Vulnerability Scoring System, o CVSS. Estas puntuaciones ofrecen una medida cuantitativa de la gravedad de una vulnerabilidad y tienen en cuenta factores como la facilidad de explotación, el impacto y la complejidad. La escala va de 0 a 10: cuanto más alta es la puntuación CVSS, más grave es la vulnerabilidad.
Los CVE los gestionan las CNA, y el repositorio central es la base de datos CVE de MITRE. Las CNA son organizaciones o entidades autorizadas a asignar identificadores CVE a las vulnerabilidades dentro de su ámbito. MITRE, una organización sin ánimo de lucro, actúa como coordinador principal del programa CVE: mantiene la base de datos y garantiza la integridad y unicidad de los identificadores asignados. Este proceso asegura que cada vulnerabilidad tenga un identificador propio para poder rastrearla y comunicarla con precisión.
Cuando se descubre una vulnerabilidad, la CNA responsable del producto o sistema afectado solicita un identificador CVE a MITRE. Una vez asignado, el CVE se publica en la base de datos CVE de MITRE, lo que proporciona un repositorio centralizado y accesible para los profesionales de la ciberseguridad.
Conviene tener en cuenta que, aunque el CVSS ofrece una puntuación cuantitativa de gravedad, las organizaciones también deberían valorar otros factores al priorizar los parches: la disponibilidad de exploits, los informes de explotación activa y el impacto en el negocio. Dos vulnerabilidades con la misma puntuación CVSS pueden suponer riesgos muy distintos en la práctica.
Descubre más sobre las diferencias entre CVE y CVSS, así como sus ventajas y limitaciones.
¿Quién notifica los CVE?
Aunque cualquiera puede notificar un CVE enviando un informe a una CNA, la mayoría de los avisos proceden de personas vinculadas a la ciberseguridad: investigadores, hackers éticos y los propios proveedores. Algunos informes también llegan a través de programas de bug bounty organizados por empresas que recompensan a los profesionales de TI que encuentran y notifican vulnerabilidades en sus sistemas.
¿Cuál es el ciclo de vida de un CVE?
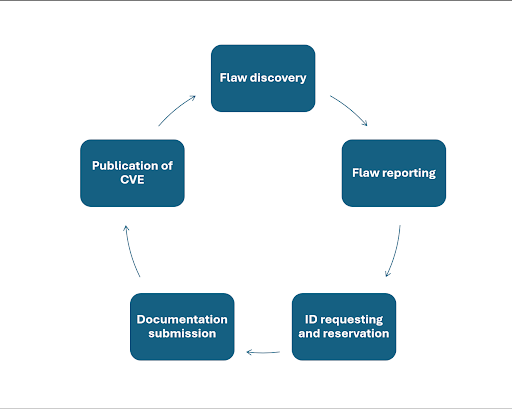
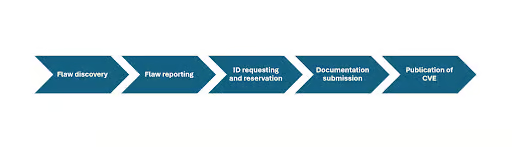
El ciclo de vida de un CVE es el proceso por el que pasa una entrada de Common Vulnerabilities and Exposures. Consta de los siguientes pasos:
- Descubrimiento del fallo: la fase en la que se identifica la vulnerabilidad.
- Notificación del fallo: el envío de informes que detallan las implicaciones del fallo descubierto al proveedor, a la CNA o a un centro de coordinación de vulnerabilidades.
- Solicitud y reserva del identificador: establece el estado inicial del registro CVE, a partir de la asignación y reserva del CVE ID por parte del socio del programa CVE.
- Envío de la documentación: una fase crítica en la que se recopila y documenta información detallada sobre la vulnerabilidad.
- Publicación del CVE: la fase en la que los CVE, con su identificador y sus detalles, se publican en la lista pública de CVE, lo que facilita la consulta de la vulnerabilidad.
¿Qué ventajas aportan los CVE?
Contar con un registro público y estandarizado de vulnerabilidades tiene varias ventajas:
Flujos de trabajo de parcheo más ágiles
Un registro estructurado de las vulnerabilidades más habituales facilita el trabajo de los profesionales de la ciberseguridad, porque les da un recurso fácilmente accesible en cuanto se hace público un CVE.
Compatibilidad entre herramientas
La mayoría de los escáneres de vulnerabilidades están programados para rastrear las bases de datos de CVE, lo que permite a las organizaciones evaluar su postura de seguridad con eficacia y priorizar las tareas de corrección.
Integración con plataformas de seguridad
Aunque los registros CVE en sí no suelen incluir indicadores de compromiso (IoC), muchos avisos de vulnerabilidad y plataformas de inteligencia de amenazas asocian los CVE a esos indicadores. Esa correlación permite a las herramientas de seguridad integrar los datos de CVE en los flujos de detección y prevención.
Cumplimiento
Marcos normativos como PCI-DSS, HIPAA o NIST suelen exigir el seguimiento de los CVE. Una plataforma de seguridad de endpoints con esta capacidad puede ayudar a las organizaciones a aplicar y mantener el cumplimiento.
¿Qué retos plantean los CVE?
Aunque es un sistema valioso para la ciberseguridad, el marco CVE también puede presentar algunos retos que afectan a su aplicación. Estos son algunos de ellos:
Asignación tardía del CVE
Una asignación tardía del CVE puede dificultar la mitigación temprana. Esto puede ocurrir con vulnerabilidades críticas, como las que se encuentran en bibliotecas de código abierto muy utilizadas.
Documentación poco clara
Otro cuello de botella para los profesionales de la ciberseguridad aparece cuando los registros CVE contienen detalles técnicos vagos o incompletos. Eso frena la prevención rápida de una posible explotación de la vulnerabilidad.
Varios CVE para un mismo problema de origen
Tener CVE separados puede generar confusión y convertirse en un problema serio durante la corrección. Suele ocurrir cuando existen fallos en componentes o versiones similares en distintas plataformas.
¿Por qué son tan importantes los CVE en ciberseguridad?
Los CVE son clave para identificar y resolver de forma proactiva las vulnerabilidades del software. Al ofrecer una referencia estandarizada, los profesionales de la ciberseguridad pueden comunicarse con eficacia, compartir inteligencia de amenazas y colaborar en la mitigación de vulnerabilidades antes de que alguien las aproveche.
Los CVE resultan imprescindibles en la respuesta a incidentes. Ante un incidente de ciberseguridad, los equipos de seguridad pueden consultarlos para entender la naturaleza de las vulnerabilidades, evaluar su gravedad y aplicar medidas específicas frente a las amenazas concretas que plantean.
Incidentes reales como la filtración de datos de Equifax (CVE-2017-5638) y la vulnerabilidad de Apache Struts ponen de relieve la importancia crítica de los CVE. En esos casos, la explotación de vulnerabilidades conocidas provocó graves filtraciones de datos, lo que subraya la necesidad de que las organizaciones mantengan la vigilancia, apliquen los parches sin demora y supervisen las bases de datos de CVE para detectar amenazas emergentes.
5 CVE destacados que todo equipo de TI debería conocer
Estos cinco CVE destacados tuvieron un impacto considerable en los activos digitales y siguen siendo motivo de preocupación en sistemas sin parchear u obsoletos. Ten en cuenta que el panorama de amenazas evoluciona muy rápido y que constantemente aparecen nuevos CVE, como CVE-2024-20666 y CVE-2023-5129. Mantente siempre al día de las últimas amenazas y vulnerabilidades.
Por ejemplo, CVE-2024-20666 es una vulnerabilidad de elusión de seguridad de Windows que afecta a BitLocker, y CVE-2023-5129 está relacionada con un desbordamiento de búfer en la biblioteca de imágenes WebP que afectó a varias aplicaciones. Incluir CVE recientes deja claro lo rápido que cambia el panorama de amenazas.
1) CVE-2017-5638 (Apache Struts/S2-045 – brecha de Equifax)
Esta vulnerabilidad crítica de Apache Struts permitía la ejecución remota de código mediante un encabezado Content-Type manipulado en una petición HTTP. Su explotación provocó la célebre filtración de datos de Equifax en 2017, que expuso información personal sensible de millones de personas.
Riesgo: atacantes remotos podían ejecutar código arbitrario en el servidor afectado, con el riesgo de accesos no autorizados y filtraciones de datos.
Mitigación: aplicar sin demora los parches y actualizaciones de Apache Struts, además de implementar firewalls de aplicaciones web.
2) CVE-2017-0144 (EternalBlue – ransomware WannaCry)
EternalBlue fue un exploit filtrado de la NSA que atacaba una vulnerabilidad del protocolo SMB de Microsoft. Se hizo famoso por su uso en el ataque de ransomware WannaCry de 2017, que afectó a cientos de miles de ordenadores en todo el mundo.
Riesgo: esta vulnerabilidad permitía la propagación rápida del ransomware por las redes, cifrando archivos y exigiendo el pago de un rescate.
Mitigación: aplicar las actualizaciones de seguridad de Microsoft y desactivar el protocolo obsoleto SMBv1.
3) CVE-2019-0708 (BlueKeep)
BlueKeep fue una vulnerabilidad crítica de ejecución remota de código en el Remote Desktop Protocol (RDP) de Microsoft. Permitía que un atacante ejecutara código arbitrario en un sistema objetivo sin ninguna interacción del usuario.
Riesgo: igual que con EternalBlue, su explotación podía dar lugar a ataques masivos y al posible compromiso de los sistemas sin parchear.
Mitigación: aplicar las actualizaciones de seguridad de Microsoft y desactivar RDP en los sistemas donde no sea necesario.
4) CVE-2020-1472 (Zerologon)
Zerologon atacaba una vulnerabilidad del Netlogon Remote Protocol (MS-NRPC) que utilizan los controladores de dominio de Windows. Si la explotación tenía éxito, un atacante podía suplantar cualquier equipo, incluido el propio controlador de dominio.
Riesgo: los atacantes podían llegar a tomar el control de un controlador de dominio, con el consiguiente acceso no autorizado y compromiso de la red.
Mitigación: aplicar las actualizaciones de seguridad de Microsoft e imponer configuraciones seguras de Netlogon.
5) CVE-2021-34527 (PrintNightmare)
PrintNightmare fue una vulnerabilidad del servicio Print Spooler de Windows que permitía la ejecución remota de código. Recibió mucha atención por su carácter crítico y por su potencial de explotación.
Riesgo: una explotación exitosa podía permitir a un atacante ejecutar código arbitrario con privilegios de sistema.
Mitigación: aplicar las actualizaciones de seguridad de Microsoft y poner en marcha soluciones alternativas para desactivar el servicio Print Spooler donde no sea necesario.
Adelántate a las vulnerabilidades que podrían corresponder a CVE conocidos y actúa de inmediato.
→ Descubre todo lo que puede hacer la gestión de endpoints de NinjaOne
Adelántate a los hackers conociendo las amenazas de seguridad del día a día. Consulta las vulnerabilidades y exposiciones comunes y protege tus sistemas hoy mismo.
Aprovecha los CVE para una ciberseguridad proactiva
Como hemos visto, los CVE son la base de la gestión de vulnerabilidades. Adoptar un lenguaje estandarizado para identificar, catalogar y mitigar vulnerabilidades favorece la colaboración y la comunicación entre los profesionales de la ciberseguridad de todo el mundo.
Estar al día de los últimos CVE es fundamental para una estrategia de ciberseguridad eficaz y proactiva. Tanto las organizaciones como los usuarios particulares deberían supervisar con regularidad las bases de datos de CVE, aplicar los parches sin demora y colaborar con la comunidad de ciberseguridad para reforzar la resiliencia colectiva frente a las amenazas emergentes.
Quienes usan NinjaOne acceden a la información de CVE directamente desde la plataforma, que publica datos sobre exploits de día cero y sus mitigaciones antes de que el proveedor tenga el parche disponible. Puedes consultar las puntuaciones CVE y CVSS sin salir de la plataforma, lo que facilita integrar la gestión de vulnerabilidades en tu estrategia global de ciberseguridad. Esa integración mejora la visibilidad y permite a los equipos de TI priorizar y resolver las vulnerabilidades de forma eficiente.
Empieza tu prueba gratuita del software de gestión de endpoints n.º 1 en G2
Sin tarjeta de crédito. Acceso completo a todas las funcionalidades.
NinjaOne ofrece las herramientas necesarias para gestionar la seguridad de endpoints y avanzar hacia un modelo zero trust, con controles de acceso basados en roles, supervisión y gestión del cifrado de discos y del antivirus, y gestión de credenciales para scripting, parcheo y acceso remoto.