Puntos clave
- Un proxy HTTP enruta las solicitudes web entre clientes y servidores, actuando como intermediario.
- Los proxies directos controlan el tráfico saliente de los clientes, mientras que los proxies inversos operan en nombre de los servidores.
- Los proxies HTTP se utilizan para controlar, supervisar y filtrar el acceso web saliente.
- La ubicación del servidor proxy afecta al rendimiento, la fiabilidad y la aplicación de las políticas.
- El cifrado HTTPS y el comportamiento de las aplicaciones limitan la visibilidad del proxy.
- Los proxies HTTP funcionan mejor como parte de una arquitectura de seguridad por capas.
El tráfico web no es tan simple como una conexión directa entre un dispositivo y una página web. Hoy en día, muchas empresas, proveedores de servicios gestionados (MSP) y organizaciones comprometidas con la seguridad optan por enrutar las solicitudes a través de un sistema intermediario, como un servidor proxy HTTP , para controlar y proteger el tráfico web saliente. Se sitúa entre los clientes y los servidores de destino, mediando entre las solicitudes y respuestas web.
Sigue leyendo para descubrir cómo funcionan los proxies HTTP y qué papel desempeñan en el flujo de tráfico web.
Qué hace un proxy HTTP
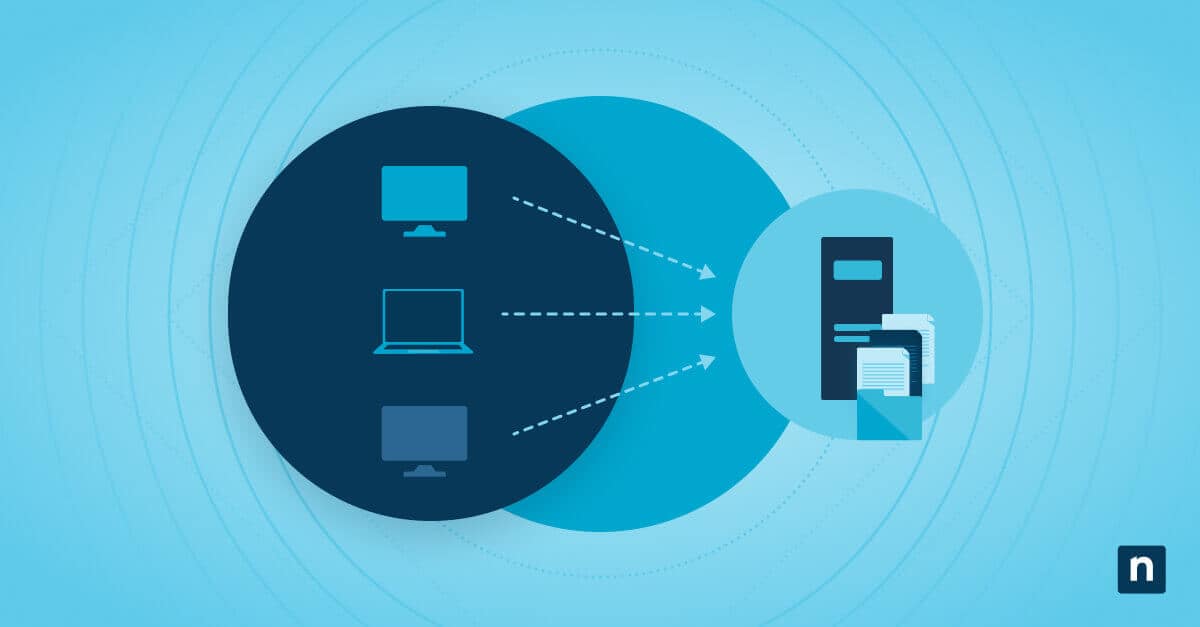
Un proxy HTTP (Protocolo de Transferencia de Hipertexto) actúa como una capa intermediaria en las comunicaciones web, situándose entre el dispositivo del cliente y los servidores web de destino. Gestiona el flujo de solicitudes y respuestas a través de la red, gestionando la interacción en nombre del cliente.
Un proxy HTTP realiza estas funciones a un alto nivel:
- Recibe solicitudes HTTP de los dispositivos de los clientes y analiza, registra o aplica decisiones de política antes de que el tráfico salga del entorno local.
- Reenvía las solicitudes al servidor de destino, actuando como origen de la solicitud para evitar exponer al cliente original.
- Devuelve las respuestas del servidor al cliente para garantizar que el contenido solicitado se entregue, manteniendo la función del proxy como intermediario.
Proxies directos frente a proxies inversos
Muchos confunden un proxy HTTP —que es un proxy de reenvío— con un proxy inverso. Sin embargo, están diseñados para resolver problemas distintos y operar en puntos diferentes del flujo de tráfico, por lo que es crucial entender esta distinción.
Los proxies de reenvío respaldan y regulan la actividad de los clientes a través de:
- La representación de los dispositivos de los clientes
- La supervisión y regulación del tráfico web saliente
- El filtrado, la auditoría y la toma de decisiones basada en políticas
En cambio, los proxies inversos se posicionan delante de los servidores y se centran en proteger y optimizar los servicios de backend.
Casos de uso habituales de los proxies HTTP
Las organizaciones despliegan proxies HTTP para cumplir diversos requisitos operativos y de seguridad relacionados con el acceso web saliente.
Algunos casos de uso típicos son:
- La aplicación de estándares del uso de la web que limitan el acceso a recursos en línea inadecuados o no autorizados.
- El bloqueo del acceso a páginas web conocidas o no deseadas para reducir la exposición a amenazas de seguridad o a incumplimientos de las políticas.
- El registro y la revisión de la actividad de acceso a la web para respaldar la supervisión, las investigaciones y el cumplimiento normativo.
- El almacenamiento en caché del contenido web más solicitado para reducir el consumo de ancho de banda y mejorar los tiempos de respuesta.
Cada uno de estos objetivos influye en la posición de los proxies HTTP dentro de la red y en la definición y el mantenimiento de las políticas.
Dónde se ubican los proxies HTTP en la red
Según las necesidades de la organización en cuanto a escalabilidad, requisitos de control y limitaciones arquitectónicas, los proxies HTTP pueden introducirse en distintos puntos de la red. Es importante señalar que las decisiones sobre la localización pueden afectar directamente al rendimiento, la disponibilidad y la eficacia en la aplicación de las políticas.
Algunos modelos habituales de localización incluyen los siguientes:
- Proxies de red local que gestionan el tráfico web de una sola oficina o ubicación física
- Servicios de proxy centralizados que gestionan el tráfico saliente de múltiples sedes o usuarios remotos desde un punto de control compartido
- Configuraciones de proxy por dispositivo aplicadas a través de los ajustes del sistema operativo o de plataformas de gestión de dispositivos móviles
Limitaciones de los proxies HTTP
Los proxies HTTP ofrecen un control y una visibilidad muy útiles, pero no son una solución integral para gestionar todo el tráfico de red. Tienen algunas desventajas que hay que considerar para establecer expectativas realistas y evitar lagunas en la cobertura.
Entre ellos se incluyen los siguientes puntos:
- El tráfico cifrado HTTPS (Protocolo seguro de transferencia de hipertexto) impide que el proxy HTTP inspeccione el contenido sin mecanismos de descifrado adicionales.
- El tráfico que no utilice los protocolos HTTP o HTTPS puede eludir por completo el proxy.
- Ciertas aplicaciones, como las de videoconferencia y el software de colaboración en tiempo real, ignoran la configuración del proxy a nivel de sistema y establecen conexiones de red directas.
- Una configuración incorrecta o incompleta del servidor proxy puede afectar al funcionamiento normal de la aplicación y a la conectividad.
Cómo interactúan los proxies con los entornos modernos
Para abordar las limitaciones mencionadas anteriormente, las organizaciones despliegan proxies HTTP como parte de un enfoque más amplio por capas de seguridad y gestión, y no como un control independiente. Un modelo por capas puede reforzar la cobertura, reducir los puntos ciegos y mejorar la resiliencia general frente a las amenazas modernas.
Con este fin, los proxies HTTP suelen combinarse con:
- Soluciones de filtrado DNS que restringen el acceso a nivel de dominio antes de establecer las conexiones.
- Agentes basados en endpoints que proporcionan visibilidad sobre el funcionamiento de las aplicaciones y el contexto del usuario.
- Controles de acceso impulsados por la identidad que aplican políticas web en función de la identidad del usuario o del dispositivo.
- Plataformas de seguridad e inspección basadas en la nube que amplían la protección más allá del perímetro tradicional de la red.
Consideraciones adicionales
Es importante considerar diversos factores que pueden influir en la fiabilidad y la experiencia del usuario al planificar o mantener el despliegue de un proxy HTTP. Consulta los siguientes puntos:
- Algunos entornos requieren que los usuarios o los dispositivos se autentiquen en el proxy antes de que se permita el acceso a la web.
- Los proxies con un tamaño insuficiente o muy utilizados pueden bloquearse y afectar negativamente al rendimiento de la navegación.
- No todas las aplicaciones interactúan con los proxies de la misma forma, lo que puede provocar un comportamiento inconsistente en el software.
- Los cambios mal gestionados en los ajustes o las políticas del proxy pueden provocar interrupciones generalizadas en la conectividad.
Problemas habituales que hay que evaluar
Al utilizar proxies HTTP, los administradores de red pueden encontrarse con algunos problemas de conectividad o de rendimiento.
Fallos en el acceso a la web
Comprueba que se pueda acceder al servicio de proxy en la red y que se cumplan los requisitos de autenticación. Las credenciales caducadas, las direcciones proxy incorrectas o los puertos bloqueados son causas habituales.
Las aplicaciones eluden los controles del proxy
Como ya se ha mencionado, algunas aplicaciones establecen conexiones directas que eluden la configuración del proxy del sistema. Verifica qué protocolos utiliza la aplicación y si admite la aplicación de políticas de proxy o requiere controles alternativos.
Rendimiento lento de navegación
Los problemas de rendimiento suelen significar que el servidor proxy está sobrecargado o mal situado en la ruta de red. Revisa el uso, la latencia y la capacidad para determinar si hay que ampliar la infraestructura o realizar cambios en la arquitectura.
Bloqueo inesperado
Cuando se bloquee el tráfico legítimo, revisa las categorías de filtrado del proxy y las reglas de política aplicadas. Las políticas demasiado amplias o los conjuntos de normas desactualizados suelen ser fuentes frecuentes de restricciones de acceso no deseadas.
Integración con NinjaOne
NinjaOne ayuda a las organizaciones a implementar controles de proxy HTTP coherentes mediante la gestión de los ajustes del proxy a nivel de dispositivo. NinjaOne lo consigue de la siguiente manera:
- Configura los ajustes de proxy de forma centralizada en todos los dispositivos gestionados para garantizar un enrutamiento del tráfico web coherente y predecible.
- Aplica las políticas relacionadas con los proxies mediante la gestión de dispositivos para reducir la configuración manual y los errores.
- Facilita cambios controlados en los ajustes del proxy que minimicen las molestias para los usuarios finales y las aplicaciones.
Comprender el impacto práctico de los proxies HTTP
Los proxies HTTP se han convertido en elementos clave en muchas arquitecturas de red empresariales modernas, dado que proporcionan una forma práctica de acceder, supervisar y controlar el tráfico web Aunque tienen algunas limitaciones, facilitan la aplicación de políticas, la visibilidad y la eficiencia operativa al actuar como intermediarios entre los clientes y los servidores de destino. Con un conocimiento adecuado de los proxies HTTP, las organizaciones pueden utilizarlos de forma eficaz y evitar así diversos problemas.
Tema relacionado: