Puntos clave
- El coste de la ciberdelincuencia crece a escala mundial: se prevé que alcance los 10,5 billones de dólares en 2025 y hasta 12,2 billones en 2031, con el ransomware y las filtraciones de datos como principales causantes del daño económico y operativo.
- El ransomware y el phishing dominan el panorama de amenazas: el ransomware está presente en el 44 % de las filtraciones y el phishing representa hasta el 85 % de los ataques a empresas británicas, lo que los convierte en los riesgos más críticos a mitigar.
- Los ciberataques son constantes y van en aumento: se detectan más de 450.000 nuevas muestras de malware al día y se prevé que en 2031 se produzca un ataque de ransomware cada dos segundos, lo que refleja la magnitud de las amenazas a escala global.
- Las organizaciones del Reino Unido y de EE. UU. sufren ataques frecuentes y muy costosos, con millones de ciberdelitos anuales en el Reino Unido y un coste medio por filtración de datos en EE. UU. superior a los 10 millones de dólares, el más alto del mundo.
- Las carencias de preparación siguen siendo generalizadas: muchas pymes no tienen ciberseguro ni defensas suficientes, lo que las deja expuestas a phishing, malware y ataques recurrentes con pérdidas económicas importantes y daños a su reputación.
En 2025, se calcula que el coste de la ciberdelincuencia alcanzó los 10,5 billones de dólares y se espera que suba hasta 12,2 billones en 2031, según Cybersecurity Ventures. En el último Data Breach Investigations Report de Verizon, el 44 % de las filtraciones de datos analizadas incluían ransomware, frente al 32 % del año anterior. Son cifras que reflejan lo extendido y grave que es el problema de las ciberamenazas para empresas y particulares de todo el mundo. Estos incidentes suelen provocar pérdidas económicas cuantiosas, daños a la reputación e interrupciones operativas importantes.
En este artículo repasamos las últimas estadísticas de ciberseguridad en el Reino Unido y Estados Unidos: costes, métodos, tendencias emergentes y la frecuencia real de este tipo de delitos.
Reduce tu exposición a las ciberamenazas con visibilidad de los endpoints en tiempo real.
Descubre más sobre la seguridad de endpoints integrada de NinjaOne
Estadísticas de ciberseguridad: la selección del editor
- Las empresas del Reino Unido fueron objetivo de una media de 1.988 ciberataques diarios durante el primer trimestre de 2026. Aunque supone un descenso del 2 % respecto al trimestre anterior, la cifra sigue siendo muy alta y casi idéntica a la del mismo periodo de 2025. (Beaming)
- Se han notificado más de 41 millones de correos de phishing al Suspicious Email Reporting Service (SERS) de Action Fraud, el centro nacional de fraude del Reino Unido, desde su puesta en marcha en abril de 2020 (Action Fraud; Bitdefender; WiredGov).
- Aproximadamente 1 de cada 5 consumidores ha sido víctima de una estafa, sobre todo a través de enlaces de phishing (Norton).
- El coste medio de la filtración o el ataque más disruptivo para cada empresa en 2025 fue de 1.600 libras. Si se excluyen las empresas con 0 libras de pérdidas, la cifra sube a 3.550 libras. (Encuesta del Gobierno británico sobre filtraciones de ciberseguridad 2025).
- EE. UU. es el país con el coste más alto por filtración de datos del mundo, con una media de 22 millones de dólares en 2025, un récord histórico y un 9 % más que en 2024 (IBM Cost of a Data Breach Report 2025).
- El 82 % de las empresas estadounidenses con 500 empleados o menos no tiene una póliza de ciberseguro específica (Insurance Business).
Estadísticas globales de ciberdelincuencia: ¿cuántos ciberataques se producen cada día en el mundo?
Cada vez es más habitual leer en las noticias que una gran empresa ha sufrido una filtración de datos. Pero ¿con qué frecuencia ocurren realmente estos ataques? ¿Y qué diferencias hay entre Estados Unidos y el Reino Unido?
- Cada día se detectan más de 450.000 nuevas muestras de malware en todo el mundo (AV-TEST).
- En 2023 se detectaron cerca de 6.000 millones de ataques de malware en todo el mundo (Statistica).
- En 2031, se producirá un ataque de ransomware contra una empresa, un consumidor o un dispositivo cada dos segundos (Cybersecurity Ventures).
¿Hasta qué punto es habitual la ciberdelincuencia en el Reino Unido?
¿Son frecuentes los ciberdelitos en el Reino Unido? ¿Con qué asiduidad se denuncian? ¿Y cuál es la pérdida económica media de una víctima? Esto es todo lo que necesitas saber:
- El informe más reciente del Gobierno británico calcula que, en 2024-25, las empresas del Reino Unido sufrieron alrededor de 58 millones de ciberdelitos de algún tipo.
- Aun así, en el año cerrado en septiembre de 2025 se registraron aproximadamente 686.000 denuncias por uso indebido de ordenadores* en Inglaterra y Gales (un 21 % menos que las 867.000 de 2024) (Office of National Statistics).
*El delito de uso indebido de ordenadores hace referencia a la obtención, divulgación, consecución y conservación, deliberada o imprudente, de datos personales sin el consentimiento del responsable del tratamiento (Crown Prosecution Service)
Ciberataques contra particulares en el Reino Unido
Además de a las empresas, muchos ciberataques apuntan a particulares en forma de correos de phishing, adjuntos con malware y tácticas de ingeniería social diseñadas para robar información personal, datos financieros o identidades. Nuestro análisis de los datos sobre delitos cometidos por medios informáticos de Action Fraud (el centro nacional británico de denuncia de fraude y ciberdelincuencia) reveló que:
- Entre junio de 2022 y mayo de 2023 se registraron 200.000 denuncias de delitos cometidos por medios informáticos contra particulares en el Reino Unido.
- Estos delitos provocaron pérdidas económicas superiores a 890 millones de libras (una media de 4.500 libras por persona).
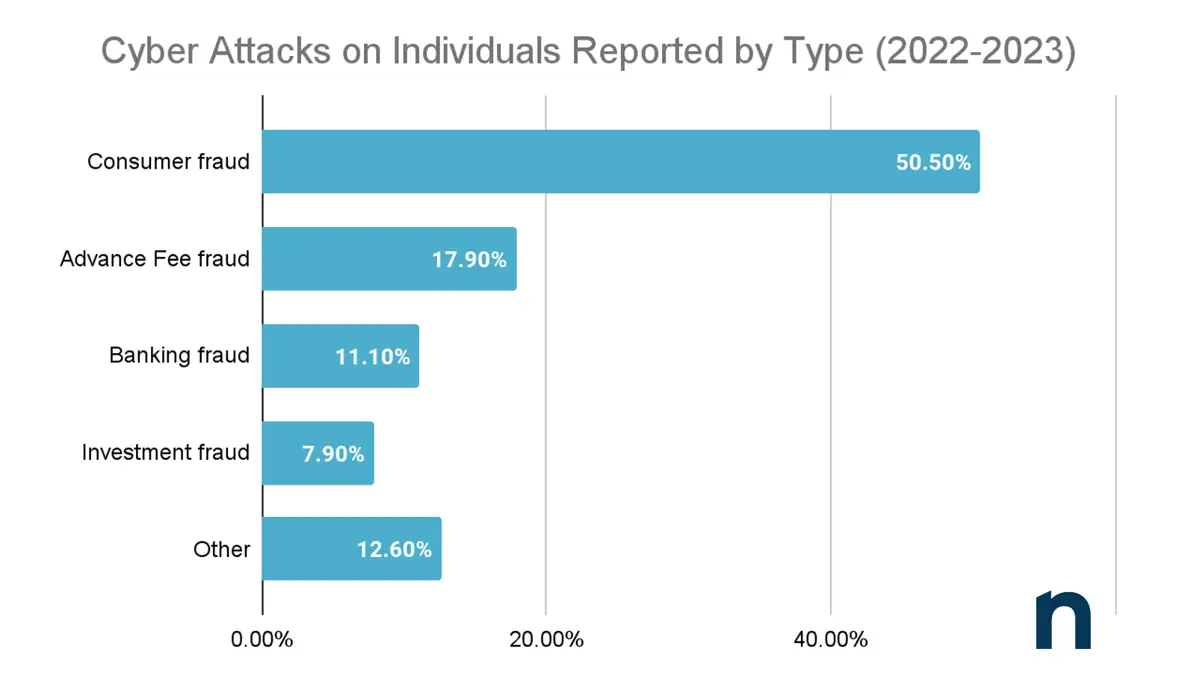
- Los tipos de ciberataque más habituales denunciados por particulares ante Action Fraud entre junio de 2022 y mayo de 2023 fueron el fraude al consumidor (50,5 %), el fraude de pago por adelantado (17,9 %) y el fraude bancario (11,1 %).
- Las personas de 20 a 29 años fueron las más propensas a denunciar ciberdelitos: más de 1 de cada 5 personas de esta franja de edad (20,4 %) presentó algún tipo de denuncia.
Ciberataques repetidos
Nuestro análisis de los datos de la Crime Survey for England and Wales reveló que muchas de las personas que sufren un ciberataque lo padecen en más de una ocasión. De hecho:
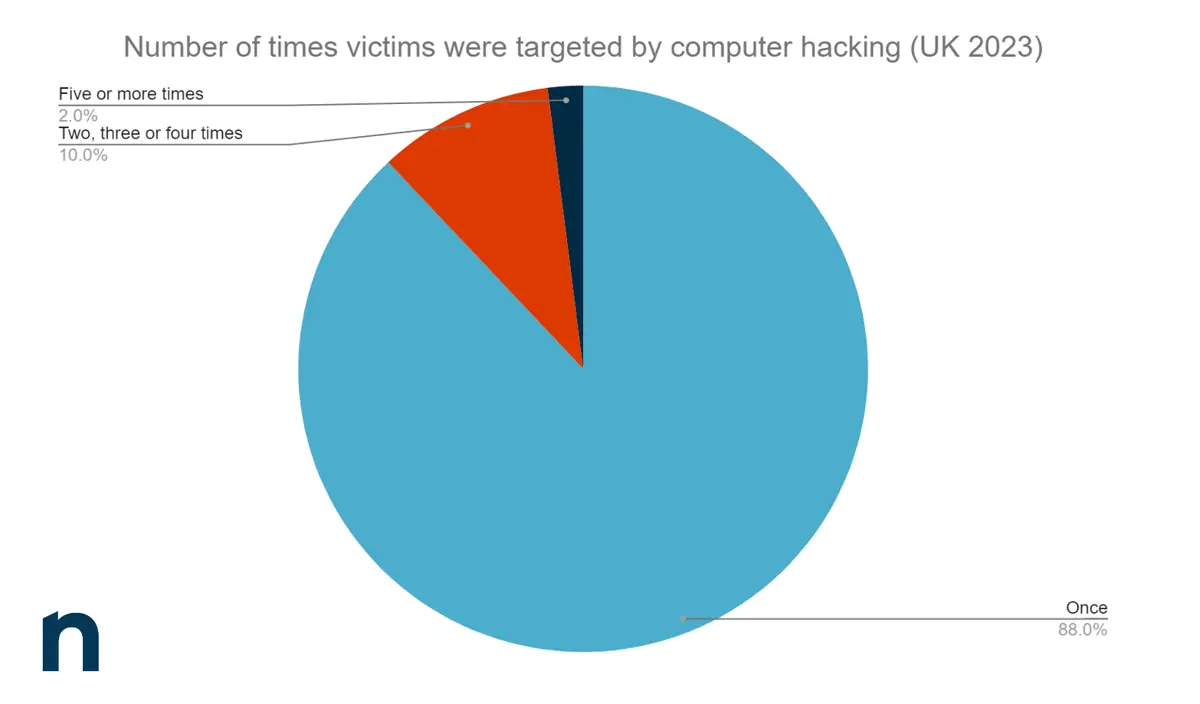
- Entre quienes han visto su información personal filtrada o pirateada por alguien no autorizado, el 10 % lo vuelve a sufrir 2, 3 o 4 veces, y el 2 % lo sufre en 5 ocasiones o más.
| Acceso no autorizado a información personal (incluido el pirateo) | |
| Número de veces afectado | Porcentaje |
| Una vez | 88 |
| Dos, tres o cuatro veces | 10 |
| Cinco veces o más | 2 |
- Ocurre algo parecido con los ciberataques en forma de virus informáticos: el 12 % de las víctimas sufre nuevos incidentes 2, 3 o 4 veces más tras el ataque inicial.
| Ataques con virus informáticos | |
| Número de veces afectado | Porcentaje |
| Una vez | 88 |
| Dos, tres o cuatro veces | 12 |
| Cinco veces o más | 0 |
Ciberataques a empresas británicas: las cifras
¿Cuántas empresas del Reino Unido se ven afectadas por la ciberdelincuencia? ¿Y qué impacto tiene? Esto es lo que descubrimos:
- El informe más reciente del Gobierno reveló que, en 2024, casi una cuarta parte de las empresas (20 %) y el 14 % de las organizaciones sin ánimo de lucro sufrieron al menos un ciberdelito en un periodo de 12 meses.
- Las medianas y grandes empresas fueron las más afectadas (42 % y 52 %, respectivamente).
| Tamaño de la empresa | Porcentaje que sufrió ciberdelitos en los 12 meses previos a diciembre de 2024 |
| Microempresas | 18 % |
| Pequeñas empresas | 25 % |
| Medianas empresas | 42 % |
| Grandes empresas | 52 % |
- El tipo de ciberataque más habitual contra las empresas británicas en 2024-25 es el phishing: el 85 % de las empresas que sufrieron ciberdelitos notificó incidentes de este tipo.
¿Hasta qué punto es habitual la ciberdelincuencia en EE. UU.?
¿Y qué pasa en Estados Unidos? ¿Qué impacto ha tenido la ciberdelincuencia en las empresas y los particulares del país? Vamos directamente a las cifras:
- Según el último informe Cost of a Data Breach de IBM, en 2023 Estados Unidos fue el país con el coste más alto por filtración de datos del mundo por decimocuarto año consecutivo.
- La media fue de 22 millones de dólares (un 9 % más que el año anterior), seguida por Oriente Medio, Canadá, Alemania y Japón.
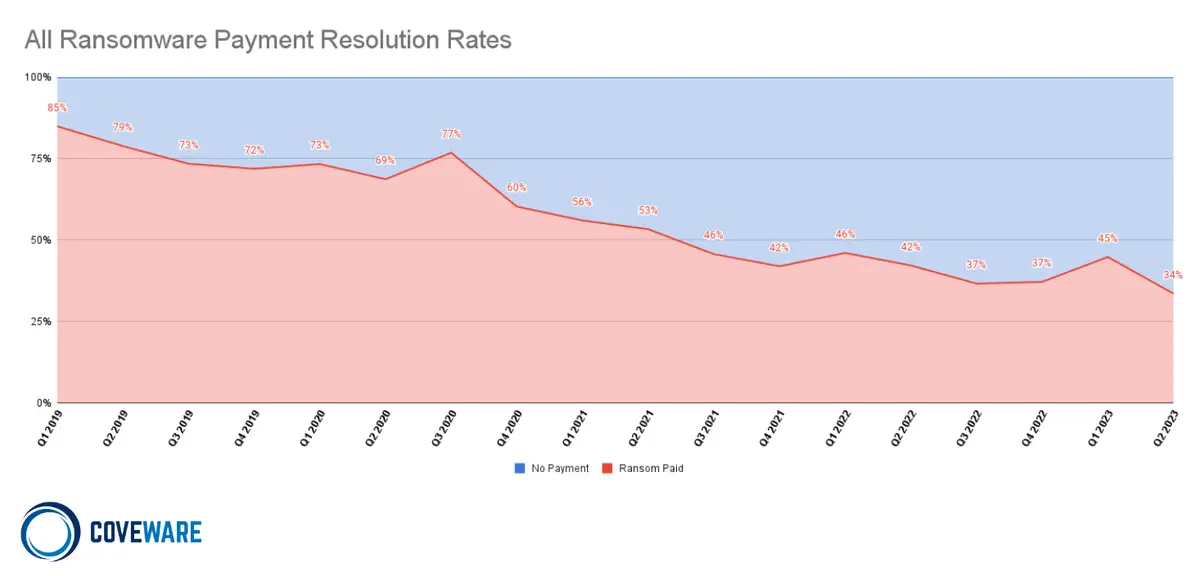
- Resulta llamativo, eso sí, que el 63 % de las víctimas de ransomware no pagó el rescate (frente al 59 % de 2024), mientras que el 37 % sí lo hizo (frente al 41 % de 2024).
Ciberataques contra particulares en EE. UU.
Aunque suelen ser de menor escala, los ciberdelitos contra particulares pueden tener un fuerte impacto emocional. El miedo al robo de identidad, la pérdida de datos personales y la frustración de lidiar con cuentas comprometidas pasan factura. Pero ¿cuánto afectan realmente estos ataques a la población estadounidense?
- Una encuesta realizada por The Harris Poll por encargo de Anomali reveló que más de una quinta parte de los adultos estadounidenses (21 %) ha sufrido un ataque de ransomware en un dispositivo personal o de trabajo.
- Entre quienes lo sufrieron en un dispositivo de trabajo, el 46 % afirma que su empresa pagó el rescate.
- La encuesta también reveló que solo el 51 % de los adultos estadounidenses cree que el Gobierno está abordando eficazmente la ciberseguridad.
- Y que el 61 % apoyaría una subida del impuesto federal sobre la renta para financiar los esfuerzos del Gobierno en la defensa frente a los ciberataques.
Ciberdelincuencia contra empresas y organizaciones de EE. UU.: las cifras
Hablemos ahora de empresas. ¿Cuántas compañías estadounidenses han sufrido ciberataques? ¿Y qué consecuencias han tenido?
- El informe The State of Ransomware in the U.S. de Emsisoft reveló que solo en 2024 el ransomware afectó directamente a 1.031 hospitales, 116 distritos escolares de primaria y secundaria y 117 entidades públicas, además de a miles de empresas privadas.
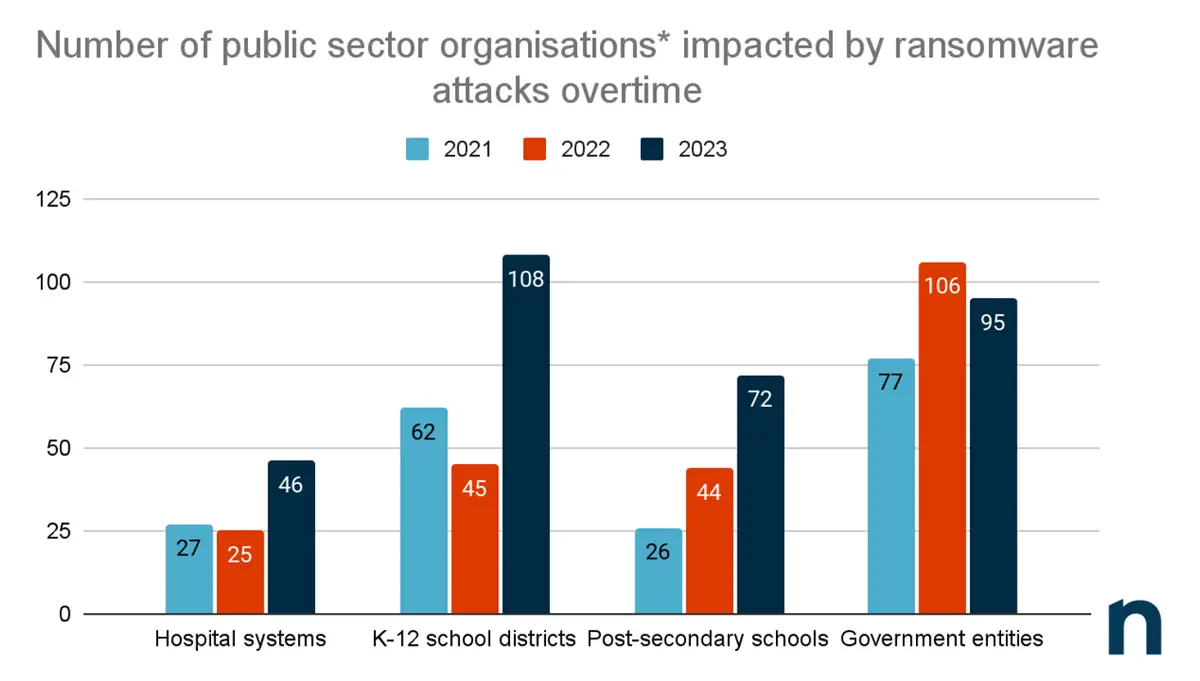
*Los sistemas hospitalarios están formados por varios hospitales y los distritos escolares por varios centros. El número total de hospitales y colegios afectados se detalla en las secciones por sector que aparecen más abajo.
- Una de las filtraciones de datos más recientes y de mayor alcance en EE. UU. fue la del estado de Maine, que sufrió una filtración en mayo de 2023 que expuso los datos de más de un millón de ciudadanos.
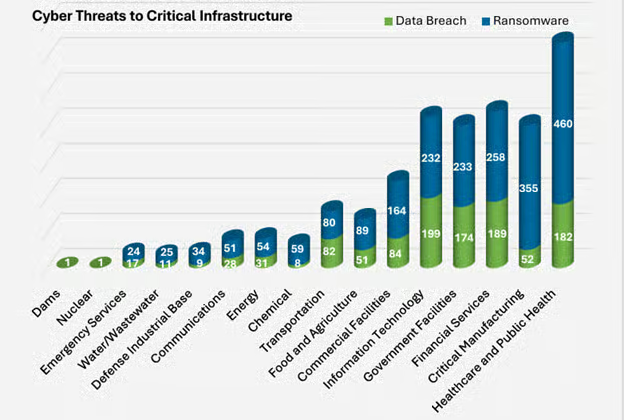
- Según el informe anual IC3 2025 del FBI, la sanidad es con diferencia el sector de infraestructuras más vulnerable, con 460 incidentes de ransomware y 182 filtraciones de datos notificadas; le siguen la fabricación crítica (355 de ransomware y 52 filtraciones), los servicios financieros (258 de ransomware y 182 filtraciones) y las instalaciones gubernamentales (233 de ransomware y 174 filtraciones).
- Change Healthcare fue víctima de un ataque de ransomware en abril de 2024, con un rescate inicial de 22 millones de dólares en bitcoin. Se calcula que más del 90 % de las 70.000 farmacias de Estados Unidos quedaron comprometidas. Esto llevó a los senadores Elizabeth Warren, Bill Cassidy y Richard Blumenthal a exigir públicamente a la Cybersecurity and Infrastructure Security Agency (CISA) que diera a conocer sus planes para evitar nuevos ataques.
El hackeo de NationalPublicData.com
En 2024 se publicaron informaciones sobre un incidente de ciberseguridad que afectó a National Public Data, un servicio estadounidense de verificación de antecedentes y prevención del fraude en línea. Se atribuye la filtración al grupo de ciberdelincuentes USDoD, que expuso la información de identificación personal (PII) —números de la Seguridad Social, nombres y direcciones— de unos 2.900 millones de personas. El rescate se fijó en 3,5 millones de dólares, aunque después se ofreció gratis en un foro de la dark web.
Como era de esperar, el caso ha provocado la indignación de miles de millones de personas cuya PII está ahora comprometida. En el momento de escribir estas líneas, el bufete Schubert, Jonckheer & Kolbe ya ha presentado una demanda colectiva.
Protege tu reputación y tus sistemas. Descubre cómo integrar un enfoque que priorice la seguridad en tus operaciones de TI.
¿Están las empresas preparadas para defenderse de las ciberamenazas?
En 2022, BlackBerry y Corvus Insurance encuestaron a 415 responsables de decisiones de TI y ciberseguridad en Norteamérica y Canadá para saber hasta qué punto estaban preparados para proteger la ciberseguridad de su empresa. La encuesta reveló que:
- El 45 % de las empresas no tiene ningún tipo de ciberseguro.
- De las que sí tienen cobertura, más de un tercio (37 %) no está cubierta para los pagos por ransomware.
- Incluso entre las empresas que sí cubren los pagos por ransomware, solo 1 de cada 5 (19 %) tiene límites superiores a la demanda media de rescate de 600.000 dólares.
- La cifra baja aún más en las pymes con menos de 1.500 empleados (14 %).
Tipos de ciberataque más habituales
Como tantos particulares y empresas deciden no denunciar los ciberataques ante las autoridades, resulta muy difícil determinar con qué frecuencia se producen y qué tipos son los más comunes.
Aun así, informes como el Internet Cybercrime Report anual del FBI aportan pistas sobre qué ciberdelitos se denuncian más a las autoridades.
Solo en 2025, el Internet Crime Complaint Center (IC3) recibió 1.008.597 denuncias, la primera vez que esta división del FBI supera el millón de denuncias en un solo año.
Denuncias de ciberdelitos más frecuentes por tipo
- Según el informe del IC3, el phishing/spoofing es el ciberdelito más denunciado, con 191.561 denuncias.
- Le siguen la extorsión (89.129), las estafas de inversión (72.984) y la filtración de datos personales (67.456).
| Ciberdelito | N.º de denuncias |
| Phishing/spoofing | 191.561 |
| Extorsión | 89.129 |
| Inversión | 72.984 |
| Filtración de datos personales | 67.456 |
| Impago/no entrega | 56.478 |
| Soporte técnico/atención al cliente | 47, 794 |
Nota: el informe del IC3 subraya que las cifras de denuncias por ransomware (3.611) solo recogen las presentadas ante el FBI a través del IC3, y no las comunicadas a sus oficinas locales. Además, las pérdidas por ransomware suelen notificarse por debajo de lo real o no registrarse en las denuncias, por lo que se estima que las cifras del informe se quedan cortas.
Otra alternativa es la investigación de palabras clave. Ya lo sabemos: cuando tenemos dudas sobre algo (y más los que somos de perfil técnico), ¿qué hacemos?… Exacto, lo buscamos en Google. Así que recurrimos a nuestra herramienta de análisis de volumen de búsqueda de confianza, Keyword Finder, para investigar qué tipos de ciberataques se buscan más en Google.
Nota: que la gente busque estos términos no significa necesariamente que haya sido objetivo de esas estafas. Puede que simplemente quiera informarse sobre el tema.
Tipos de ciberataque más buscados en EE. UU.
- Nuestro análisis reveló que, en EE. UU., el tipo de ciberamenaza más buscado en Google en 2024 es el phishing, con una media de 75.600 búsquedas mensuales del término.
- Le siguen la denegación de servicio (40.200) y el malware (38.700).
- Muy cerca están el ransomware (30.800) y el spoofing (27.100).
| Palabra clave | Volumen medio de búsquedas mensuales (EE. UU.) |
| phishing | 75.600 |
| denial of service | 40.200 |
| malware | 38.700 |
| ransomware | 30.800 |
| spoofing | 27.100 |
| smishing | 24.200 |
| pretexting | 14.600 |
| vishing | 14.200 |
| dos attack | 11.100 |
| insider threat | 5.100 |
Los 10 tipos de ciberataque más buscados en Google en EE. UU. (a abril de 2024)
Ciberataques más buscados en el Reino Unido
- El phishing es también la ciberamenaza más buscada en el Reino Unido, con una media de 22.200 búsquedas al mes.
- Sin embargo, el malware ocupa el segundo puesto (15.100), seguido del ransomware (9.900).
- Muy cerca están la denegación de servicio (9.600) y el spoofing (5.200).
| Palabra clave | Volumen medio de búsquedas mensuales (Reino Unido) |
| phishing | 22.200 |
| malware | 15.100 |
| ransomware | 9.900 |
| denial of service | 9.600 |
| spoofing | 5.200 |
| dos attack | 3.800 |
| smishing | 3.800 |
| vishing | 2.900 |
| pretexting | 1.800 |
| insider threat | 840 |
Los 10 tipos de ciberataque más buscados en Google en el Reino Unido (a abril de 2024)
Las estafas con marcas más extendidas
Una de las formas más convincentes que tienen los hackers y los estafadores de engañar a empresas y particulares es hacerse pasar por marcas de confianza. Puede adoptar muchas formas: desde mensajes que simulan venir de tu compañía eléctrica hasta correos de una red social o una plataforma de streaming que usas a diario. Pero ¿cuáles son las más habituales?
Para averiguarlo, volvimos a usar la herramienta Keyword Finder y analizamos las búsquedas de estafas relacionadas con algunas de las mayores marcas del Reino Unido y Estados Unidos.
Las mayores estafas con marcas en EE. UU.
- Según nuestro análisis, la estafa con marca más buscada en EE. UU. es la de Facebook Marketplace, con 18.100 búsquedas mensuales del término.
- Le siguen las estafas de PayPal (14.100), Facebook (8.600) y Amazon (6.600).
| Palabra clave | Volumen medio de búsquedas mensuales (EE. UU.) |
| facebook marketplace scam | 18.100 |
| paypal scam | 14.100 |
| facebook scam | 8.600 |
| amazon scam | 6.600 |
| instagram scam | 5.800 |
| microsoft scam | 2.800 |
| tiktok scam | 1.400 |
| netflix scam | 1.400 |
| youtube scam | 950 |
| dropbox scam | 390 |
Complementa tus defensas de ciberseguridad con una solución unificada de gestión de endpoints.
Las mayores estafas con marcas en el Reino Unido
- Al otro lado del Atlántico, en el Reino Unido, la estafa con marca más buscada es también la de Facebook Marketplace, con una media de 8.800 búsquedas al mes.
- PayPal vuelve a aparecer en segundo lugar (4.600), mientras que Royal Mail ocupa el tercer puesto con 4.300 búsquedas mensuales de media.
| Palabra clave | Volumen medio de búsquedas mensuales (Reino Unido) |
| facebook marketplace scam | 8.800 |
| paypal scam | 4.600 |
| royal mail scam | 4.300 |
| vinted scam | 3.300 |
| facebook scam | 3.000 |
| amazon scam | 2.200 |
| microsoft scam | 1.200 |
| instagram scam | 1.200 |
| santander scam | 950 |
| banking scam | 660 |
Así protege NinjaOne tus datos frente a las ciberamenazas
La solución de software RMM n.º 1 de NinjaOne incluye herramientas integradas para mejorar la seguridad de tus endpoints desde un único panel de control. Con su plataforma puedes gestionar aplicaciones con facilidad, editar registros en remoto, desplegar scripts y, sobre todo, detectar y corregir de inmediato vulnerabilidades y amenazas.
Si quieres dar el paso, solicita un presupuesto gratuito, regístrate en una prueba gratuita de 14 días o mira una demo.