Puntos clave
- Los dispositivos supervisados ofrecen un control administrativo total de la configuración, las aplicaciones y las políticas de seguridad, lo que los hace ideales cuando hay requisitos estrictos de gobernanza y seguridad.
- Los dispositivos no supervisados dan más flexibilidad y autonomía al usuario, por lo que encajan con BYOD o el uso personal, pero ofrecen un control de IT limitado y mayores riesgos de seguridad en entornos gestionados.
- Su implementación requiere herramientas de gestión de endpoints como Apple Configurator 2, Apple Business/School Manager o una solución MDM en iOS, y Android Enterprise para lograr un control comparable en dispositivos Android.
Los dispositivos supervisados dan a los administradores de IT el control total de la configuración, la seguridad y las aplicaciones mediante MDM. Los dispositivos no supervisados conceden más libertad al usuario, pero dejan al equipo de IT con poca capacidad de aplicar políticas. La opción correcta depende de si el dispositivo es propiedad de la empresa o personal, y de cuánto control exige el entorno. Esta diferencia, en apariencia pequeña, influye mucho en la eficacia con la que gestionas y proteges tu flota móvil, y afecta a la productividad, la protección de datos y el cumplimiento general. Vamos a aclarar el misterio y a descubrir cómo acertar con la elección puede impulsar tu negocio.
¿Prefieres una guía en vídeo? Echa un vistazo al vídeo sobre las diferencias entre dispositivos supervisados y no supervisados para ver un resumen visual.
Aplica políticas en tus dispositivos supervisados con total eficacia.
Dispositivos supervisados vs no supervisados: ¿cuál es la diferencia?
La gestión de dispositivos móviles (MDM) distingue entre dispositivos «supervisados» y «no supervisados» según el nivel de control administrativo que se consigue con la supervisión del dispositivo. Los dispositivos supervisados ofrecen un control detallado de la configuración, la seguridad y la gestión de aplicaciones, lo que los hace ideales para entornos corporativos o educativos que necesitan controles de seguridad más estrictos.
Los dispositivos no supervisados, en cambio, no cuentan con ese mismo nivel de supervisión y ofrecen un control limitado, por lo que se adaptan mejor a escenarios BYOD en los que se valora la autonomía del usuario. Entender esta diferencia es clave para elegir el enfoque de MDM adecuado.
Supervisión de dispositivos iOS y Android
Supervisar dispositivos iOS da a los administradores un control detallado sobre la configuración, las políticas y las restricciones del dispositivo. Esto refuerza la seguridad y la protección de datos, y garantiza que todo esté alineado con las directrices de la organización.
La gestión de aplicaciones también se simplifica, con instalaciones, actualizaciones y configuraciones sin complicaciones. La seguridad aumenta gracias a funciones como la desactivación de funcionalidades de riesgo y la obligatoriedad de códigos de acceso robustos. Apple Business Manager o School Manager agilizan la inscripción de dispositivos y permiten personalizar la experiencia según las necesidades de cada usuario. Por el contrario, los dispositivos iOS no supervisados no alcanzan ese nivel de control, lo que dificulta aplicar políticas de seguridad, gestionar aplicaciones y personalizar la experiencia de usuario.
Aunque Android no tiene exactamente el concepto de «modo supervisado», ofrece ventajas comparables a través de sus perfiles de trabajo Enterprise y los modos de dispositivo totalmente gestionado, lo que se conoce habitualmente como modo Android enterprise. Entre ellas están el aislamiento de los datos de trabajo en un perfil separado, la gestión detallada del dispositivo dentro de ese perfil, funciones de seguridad avanzadas como las acciones remotas y el control de aplicaciones, y la flexibilidad para personalizar aún más la solución.
Aunque los detalles de implementación difieren, supervisar dispositivos iOS y Android aporta ventajas similares: más control, mayor seguridad y una gestión más ágil. Eso los hace muy adecuados para empresas y otros entornos en los que la gestión de dispositivos es prioritaria. En el resto de este artículo profundizaremos en los detalles de la supervisión de dispositivos iOS y veremos qué herramientas y técnicas tienen a su disposición los administradores.
Funciones y capacidades de los dispositivos supervisados
La elección entre el modo supervisado y el no supervisado depende de las necesidades y prioridades concretas de cada empresa. Para instituciones educativas y empresas que buscan un control estricto del uso del dispositivo y de la seguridad, el modo supervisado es la mejor opción.
Este enfoque permite a los equipos de IT aplicar políticas, restringir contenidos y gestionar aplicaciones con eficacia. En cambio, las empresas con políticas BYOD o que valoran la flexibilidad del usuario deberían optar por el modo no supervisado, para equilibrar el control y la autonomía individual.
Para pequeñas empresas con recursos de IT limitados, el modo no supervisado con una inscripción básica en MDM puede aportar las capacidades esenciales de gestión de dispositivos sin añadir complejidad. Por el contrario, las grandes empresas con una infraestructura de IT compleja pueden aprovechar el modo supervisado junto con una solución MDM sólida para lograr una gestión y una seguridad completas de los dispositivos.
- Modo de aplicación única/modo kiosco: bloquea el dispositivo en una sola aplicación o en un conjunto limitado de ellas, ideal para casos de uso concretos como sistemas de punto de venta o kioscos informativos.
- Proxy HTTP global: permite a las organizaciones filtrar y supervisar todo el tráfico web de los dispositivos supervisados.
- Filtro de contenido web: esta función ofrece un control detallado sobre qué sitios y contenidos web son accesibles.
- Restricciones de datos móviles: impide que determinadas aplicaciones usen datos móviles, lo que ayuda a controlar el consumo.
- Instalación silenciosa de aplicaciones: instala o actualiza aplicaciones de forma silenciosa, sin intervención del usuario, para que los dispositivos tengan siempre el software más reciente.
- Bloqueo de la eliminación de aplicaciones: evita que los usuarios borren aplicaciones preinstaladas o gestionadas.
- Desactivación de iMessage y FaceTime: controla las funciones de comunicación para limitar las distracciones o un uso inadecuado.
- Restricciones avanzadas: aplica restricciones adicionales, como desactivar AirDrop, limitar el acceso a la App Store y gestionar otros ajustes del dispositivo.
Dispositivos supervisados vs no supervisados
Los dispositivos no supervisados son el estado predeterminado de la mayoría de los dispositivos iOS. Ofrecen a los usuarios más libertad y flexibilidad, pero dan menos control a los administradores. Entre las funciones disponibles para dispositivos no supervisados están:
- Gestión estándar del dispositivo: las capacidades básicas, como el bloqueo y el borrado remotos, siguen siendo posibles a través de un MDM.
- Aplicaciones instaladas por el usuario: los usuarios pueden descargar e instalar libremente aplicaciones de la App Store.
- Personalización: los usuarios pueden personalizar la configuración del dispositivo, los fondos de pantalla y la disposición de las aplicaciones.
- Acceso completo a las funciones: todas las funciones integradas de iOS están disponibles sin restricciones.
Ventajas y desventajas de usar dispositivos supervisados y no supervisados
Los dispositivos supervisados, como los que utiliza un usuario de Android enterprise, ofrecen a las organizaciones un alto grado de control y seguridad. Permiten adaptar los dispositivos a casos de uso concretos y agilizar la gestión, además de impedir cambios no autorizados. Sin embargo, ese control adicional se consigue a costa de la libertad y la personalización del usuario, por lo que resultan menos adecuados para un uso personal. Además, pueden requerir una configuración y una preparación adicionales.
Los dispositivos no supervisados, en cambio, dan a los usuarios más flexibilidad y una experiencia más familiar, lo que los hace más apropiados para entornos personales y BYOD. No obstante, esa mayor libertad implica que los administradores tienen un control limitado y que los dispositivos son menos seguros para datos sensibles, por lo que pueden necesitar medidas de seguridad adicionales en entornos corporativos.
Simplifica la gestión de dispositivos móviles con NinjaOne MDM
NinjaOne MDM es tu solución integral para gestionar los dispositivos móviles del puesto de trabajo. Esta plataforma simplifica la gestión de dispositivos iOS y Android, y ofrece medidas de seguridad avanzadas como el bloqueo y el borrado remotos o la obligatoriedad de códigos de acceso. Con NinjaOne MDM puedes garantizar el cumplimiento de las políticas de la empresa, automatizar tareas rutinarias como las actualizaciones de software y obtener información valiosa sobre el estado y el inventario de los dispositivos.
Esta solución todo en uno ahorra un tiempo valioso a los equipos de IT, reduce el riesgo de filtraciones de datos y aumenta la productividad al asegurar que los dispositivos estén siempre actualizados y funcionando sin problemas. Toma el control de tu ecosistema móvil con NinjaOne MDM y descubre un nuevo nivel de eficiencia y seguridad.
Casos de uso de dispositivos supervisados y no supervisados
La gestión de dispositivos móviles (MDM) distingue entre dispositivos «supervisados» y «no supervisados» según el nivel de control administrativo que permiten. Los dispositivos supervisados son ideales para entornos que necesitan un control estricto, como:
- Dispositivos propiedad de la empresa en los que la seguridad y la aplicación de políticas son prioritarias
- iPads entregados por centros educativos, limitados a aplicaciones educativas y con filtrado de contenidos
- Dispositivos en modo kiosco que solo muestran información concreta o realizan una única tarea
Los dispositivos no supervisados ofrecen más flexibilidad y se adaptan mejor a situaciones como:
- Dispositivos personales utilizados en programas BYOD (bring your own device).
- Pequeñas empresas con recursos de IT limitados que necesitan una gestión básica de dispositivos.
- Dispositivos propiedad del empleado en los que se permite el uso personal junto con las tareas de trabajo.
Políticas de seguridad para la supervisión en la gestión de dispositivos móviles (MDM)
En los entornos supervisados, habituales en dispositivos propiedad de la empresa como los que usan el modo supervisado de iOS con MDM, los administradores tienen un control muy amplio. Eso permite la gestión remota, incluido el bloqueo o el borrado del dispositivo, la restricción de determinadas aplicaciones o funciones y la aplicación de políticas de contraseñas más robustas. Además, la supervisión refuerza la seguridad al impedir cambios no autorizados en el sistema y bloquear aplicaciones no aprobadas.
En cambio, los dispositivos no supervisados, que a menudo son de propiedad personal, dan a los usuarios más control sobre sus equipos, incluida la posibilidad de eliminar perfiles de gestión y, potencialmente, saltarse los ajustes de seguridad. Esa flexibilidad, sin embargo, conlleva más riesgos, como la fuga de datos, la exposición a software sin parchear y los errores provocados por el usuario. En definitiva, la elección entre dispositivos supervisados y no supervisados depende del caso de uso concreto, de quién sea el propietario del dispositivo y del equilibrio que quieras alcanzar entre seguridad y autonomía del usuario.
Cómo configurar un dispositivo supervisado
A. Pasos para configurar dispositivos como supervisados:
1. Preparación: asegúrate de tener un dispositivo macOS compatible y descarga Apple Configurator 2 desde la App Store.
2. Conexión: conecta el dispositivo que quieras supervisar a tu ordenador con un cable USB.
3. Apple Configurator 2:
- Abre Apple Configurator 2 y selecciona el dispositivo conectado.
- Elige «Preparar» y selecciona «Configuración manual».
- Marca «Supervisar dispositivos» y «Permitir que los dispositivos se emparejen con otros ordenadores».
- Si quieres, inscríbelo en una solución MDM (gestión de dispositivos móviles).
- Sigue el resto de los pasos de Apple Configurator 2 para completar el proceso.
B. ¿Cuáles son los métodos de configuración no supervisada?
No existen métodos directos de configuración «no supervisada» en el sentido de configurar un dispositivo sin supervisión. Sin embargo, algunas funciones y restricciones de un dispositivo supervisado pueden ajustarse o eliminarse con la solución MDM o con Apple Configurator 2.
C. Herramientas necesarias:
- Apple Configurator 2: imprescindible para supervisar dispositivos y gestionar diversos ajustes.
- Apple Business Manager/Apple School Manager: opcional, pero recomendable para una gestión eficiente de los dispositivos, sobre todo en despliegues grandes.
- Solución de gestión de dispositivos móviles (MDM): opcional, pero útil para la gestión y la configuración remotas de los dispositivos supervisados.
NinjaOne MDM se integra con los dispositivos supervisados de esta forma:
- Agiliza la inscripción y la configuración: facilita añadir dispositivos y aplicar ajustes.
- Refuerza la seguridad: ofrece una gestión sólida de aplicaciones, políticas de seguridad y resolución remota de problemas.
- Aporta supervisión e informes en tiempo real: permite a los administradores seguir el estado y el cumplimiento de los dispositivos.
- Aplica las restricciones del modo supervisado: impone políticas más estrictas y refuerza la seguridad.
- Se integra con Apple Business/School Manager: simplifica la inscripción y la gestión de dispositivos en entornos corporativos o educativos.
Esta integración completa da a los administradores más control, más seguridad y más eficiencia en la gestión de los dispositivos supervisados.
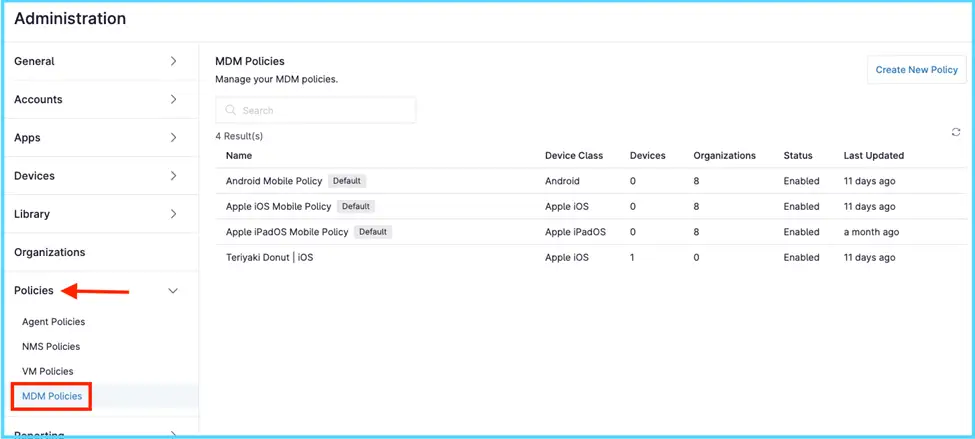
Mira esta breve guía en vídeo: «Dispositivos supervisados vs no supervisados: ¿cuál es la diferencia?».
Gestiona tus dispositivos supervisados con herramientas MDM potentes
Diferencias clave entre la configuración supervisada y la no supervisada
El modo supervisado y el no supervisado plantean enfoques distintos de la configuración de dispositivos, cada uno con sus propias funciones e implicaciones. El modo supervisado, que requiere Apple Configurator 2 y a menudo una solución MDM, ofrece un control muy amplio sobre los ajustes, las restricciones y las aplicaciones del dispositivo. Eso lo hace ideal para entornos que priorizan políticas de uso estrictas y la seguridad, como centros educativos o empresas. El modo no supervisado, en cambio, ofrece más flexibilidad al usuario y encaja mejor con el uso personal o los escenarios BYOD. Implica un proceso de configuración más sencillo y menos restricciones, en línea con entornos que valoran la autonomía y la personalización del usuario.
Recomendaciones de supervisión según las necesidades de cada empresa
La elección entre el modo supervisado y el no supervisado depende de las necesidades y prioridades concretas de cada empresa. Para instituciones educativas y empresas que buscan un control estricto del uso del dispositivo y de la seguridad, el modo supervisado es la mejor opción. En cambio, las empresas con políticas BYOD o que valoran la flexibilidad del usuario deberían optar por el modo no supervisado, para equilibrar el control y la autonomía individual.
Para pequeñas empresas con recursos de IT limitados, el modo no supervisado con una inscripción básica en MDM puede aportar las capacidades esenciales de gestión de dispositivos sin una complejidad excesiva. Por el contrario, las grandes empresas con una infraestructura de IT compleja pueden aprovechar el modo supervisado junto con una solución MDM sólida para lograr una gestión y una seguridad completas de los dispositivos.
Aplica políticas en tus dispositivos supervisados con total eficacia.
Temas relacionados: