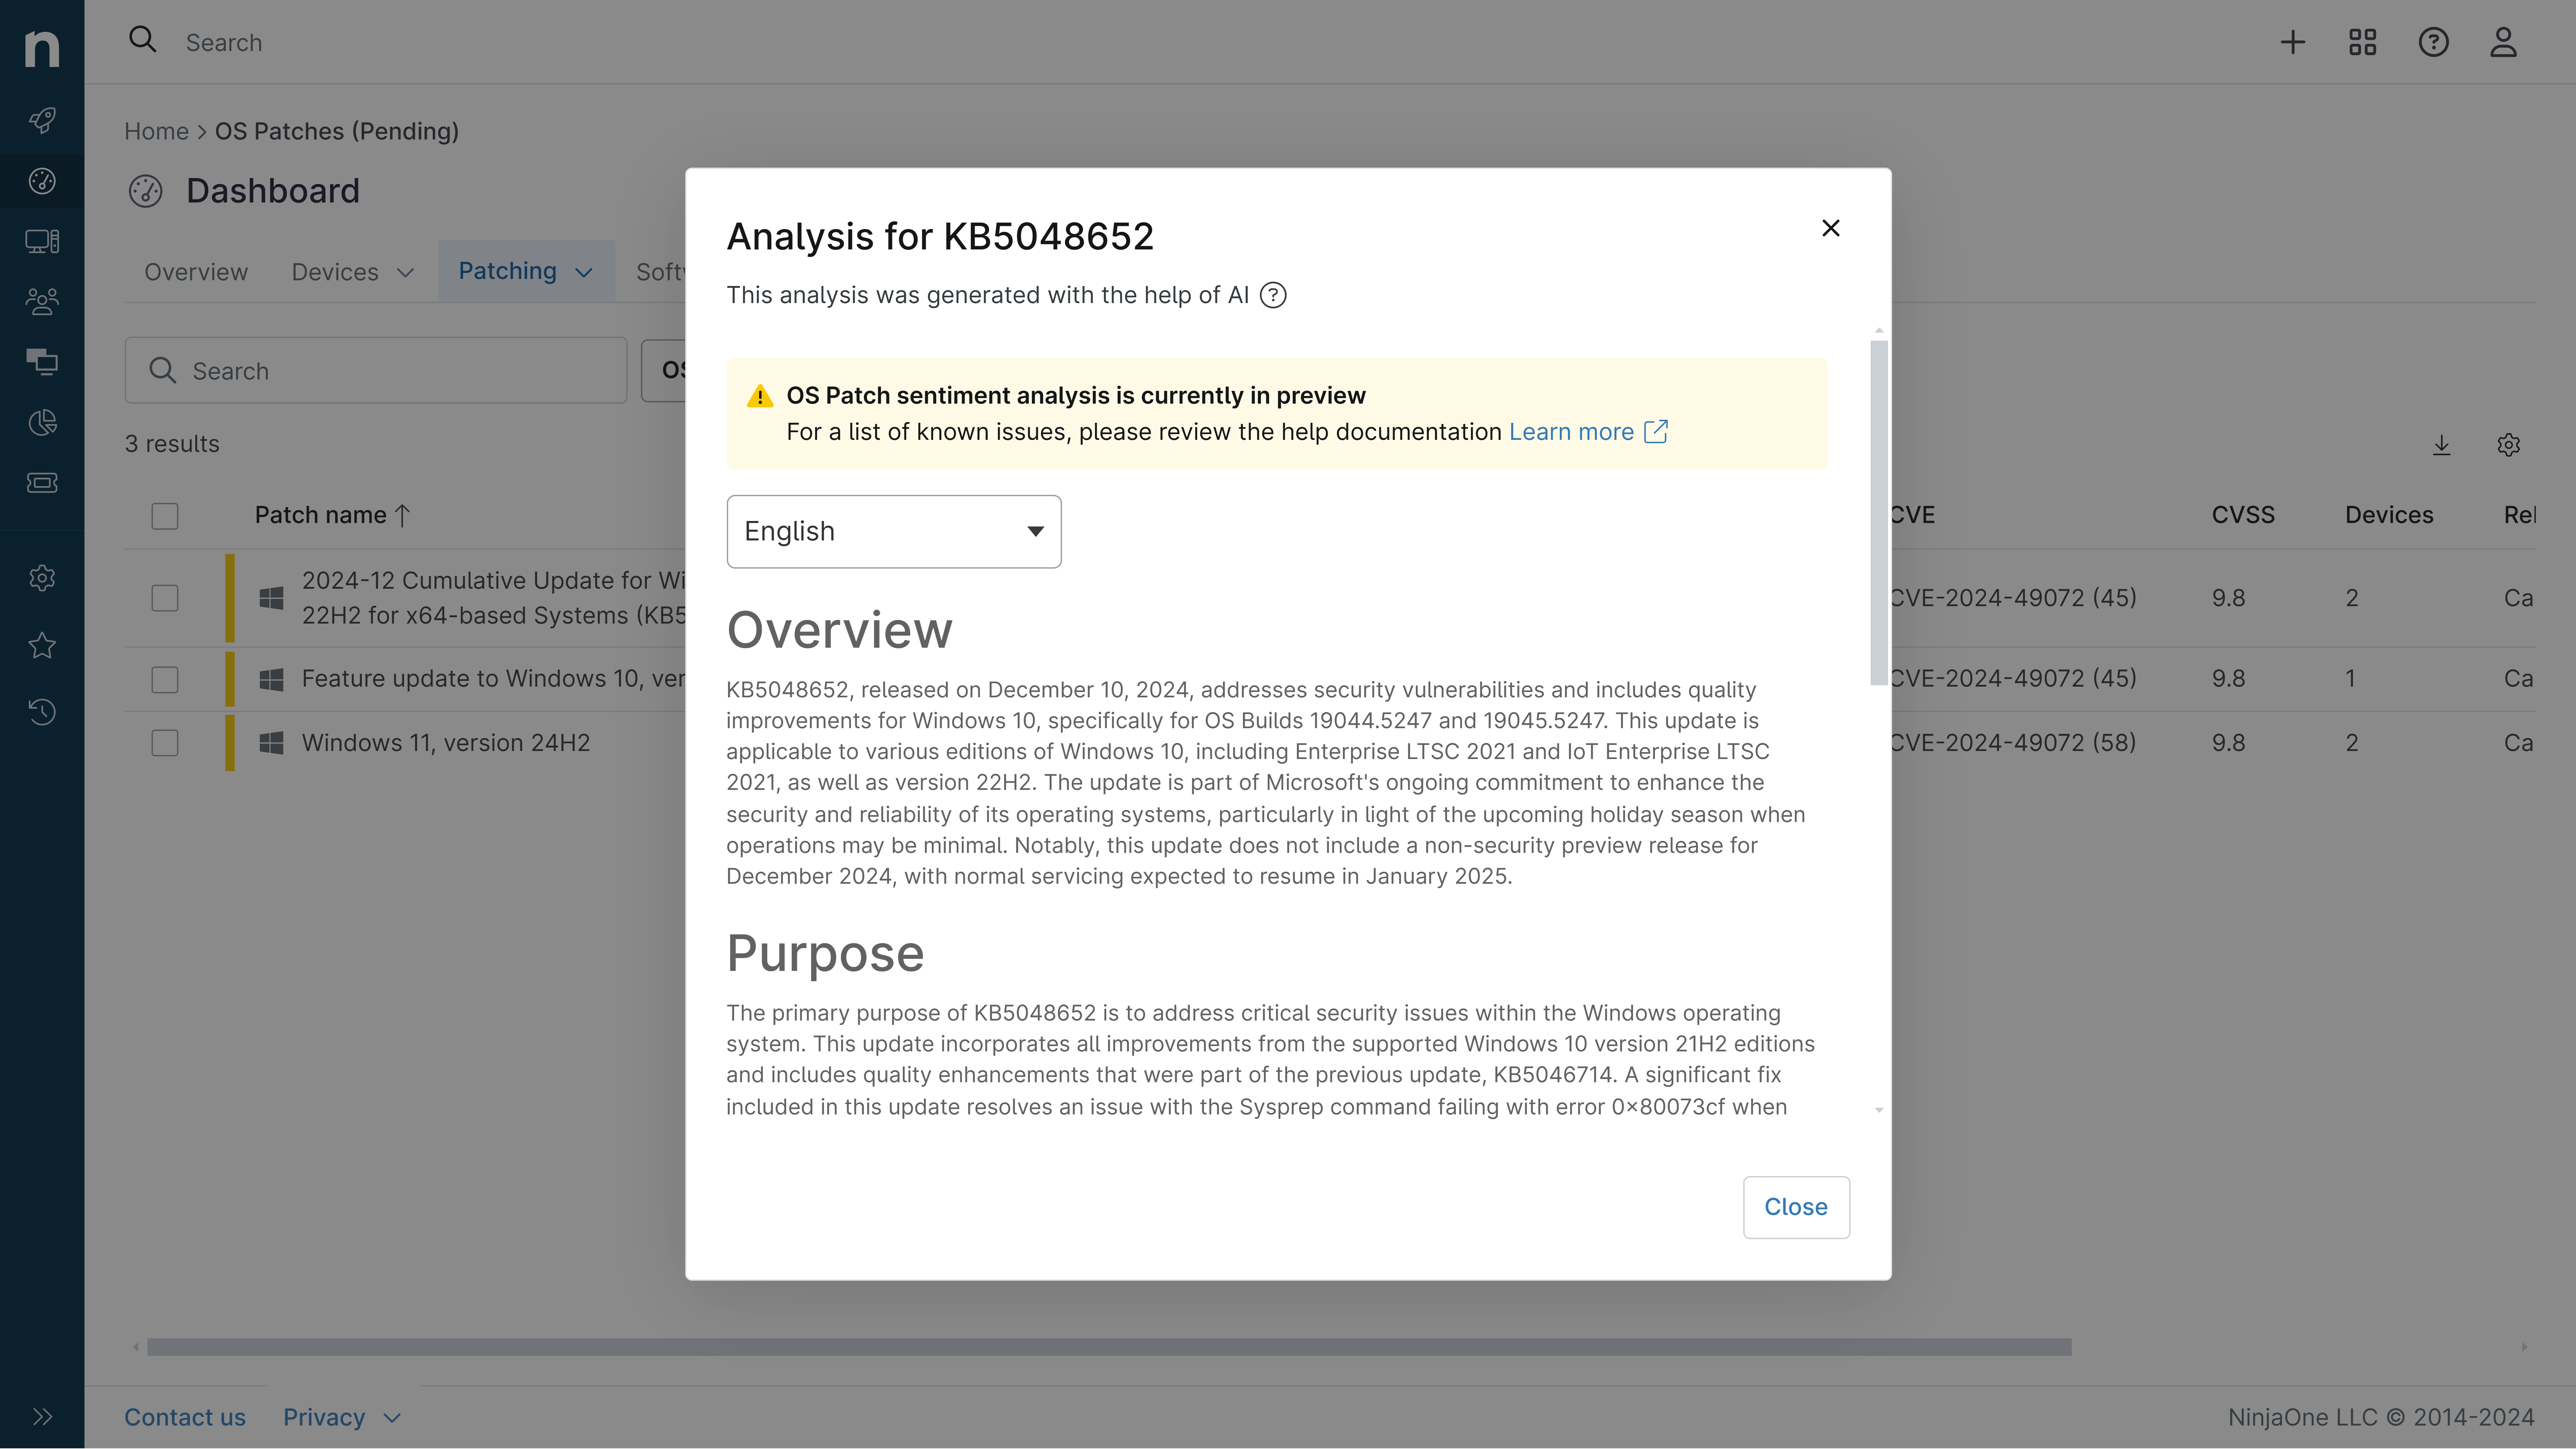
KB5082411: Übersicht mit Nutzerstimmung und Feedback
Zuletzt aktualisiert 31. Mai 2026
Wahrscheinlichkeit der erfolgreichen Installation und des weiteren Betriebs der Maschine
Übersicht
KB5082411 ist ein kumulatives Sicherheits- und Zuverlässigkeitsupdate für .NET Framework 4.8, das am 14. April 2026 veröffentlicht wurde und auf Systeme mit Windows 10 Version 1607 und Windows Server 2016 abzielt. Dieser Patch behebt mehrere kritische Sicherheitslücken in der .NET Framework-Laufzeitumgebung und führt außerdem Qualitätsverbesserungen zur Verbesserung der Systemstabilität und -zuverlässigkeit durch.
Das Update wird über Standardkanäle von Microsoft verteilt, darunter Windows Update, Windows Update for Business, Microsoft Update Catalog und Windows Server Update Services (WSUS). Microsoft empfiehlt, dieses Update im Rahmen regelmäßiger Wartungsroutinen anzuwenden, um sicherzustellen, dass Systeme vor erkannten Bedrohungen geschützt bleiben. Der Patch erfordert die Vorinstallation von .NET Framework 4.8 und einen Systemneustart nach der Installation.
Zweck
Dieses kumulative Update bietet sechs verschiedene Sicherheitslückenbehebungen für die .NET Framework 4.8-Laufzeitumgebung. Am kritischsten ist die Behebung von CVE-2026-32178, einer Sicherheitslücke zur Remotecodeausführung, die es Angreifern ermöglichen könnte, beliebigen Code auf betroffenen Systemen auszuführen. Darüber hinaus behebt der Patch mehrere Denial-of-Service-Schwachstellen (CVE-2026-32203, CVE-2026-32226 und CVE-2026-23666), die es Angreifern ermöglichen könnten, die Dienstverfügbarkeit zu stören. Das Update behebt außerdem CVE-2026-26171, eine Schwachstelle bei der Umgehung von Sicherheitsfunktionen, und CVE-2026-33116, eine Schwachstelle bei der Offenlegung von Informationen, die vertrauliche Systemdaten preisgeben könnte. Neben Sicherheitskorrekturen enthält der Patch eine Qualitätsverbesserung der .NET Runtime, die eine Verifizierungslogik für ClickOnce-Bereitstellungen hinzufügt und die Unterstützung für die kryptografischen Algorithmen SHA384 und SHA512 ermöglicht, wodurch die Integritätsüberprüfungsfunktionen der Anwendungsbereitstellungsmechanismen gestärkt werden.
Allgemeine Stimmung
Die Stimmung in Bezug auf KB5082411 ist ausgesprochen positiv, da der Patch neben mehreren zusätzlichen Sicherheitsbedrohungen eine erhebliche Schwachstelle bei der Remotecodeausführung behebt. Die Einbeziehung von sechs verschiedenen CVE-Reparaturen zeigt das Engagement von Microsoft für die Sicherung des .NET Framework-Ökosystems. Die Qualitätsverbesserung für die ClickOnce SHA384- und SHA512-Unterstützung stellt eine zukunftsweisende Verbesserung moderner kryptografischer Standards dar. Die ausdrückliche Aussage von Microsoft, dass bei diesem Update keine bekannten Probleme festgestellt wurden, stärkt das Vertrauen in die Bereitstellung zusätzlich. Die Verfügbarkeit des Patches über mehrere Vertriebskanäle gewährleistet eine breite Zugänglichkeit sowohl für Unternehmens- als auch für Einzelbenutzer. Es bestehen jedoch potenzielle Bedenken hinsichtlich der Notwendigkeit eines Systemneustarts und der Empfehlung, alle .NET Framework-basierten Anwendungen vor der Installation zu beenden, was möglicherweise geplante Wartungsfenster in Produktionsumgebungen erforderlich macht. Die Ausrichtung auf ältere Betriebssysteme (Windows 10 Version 1607 und Windows Server 2016) legt nahe, dass dieses Update für Benutzer von entscheidender Bedeutung ist, die noch mit einer veralteten Infrastruktur arbeiten und möglicherweise Migrationspläne verzögert haben.
Bekannte Probleme
– Microsoft hat zum Zeitpunkt der Veröffentlichung keine bekannten Probleme im Zusammenhang mit diesem Update festgestellt
Haftungsausschluss: Wir ergreifen Maßnahmen, um sicherzustellen, dass KI-generierte Inhalte von höchster Qualität sind, können jedoch keine Garantie für ihre Genauigkeit übernehmen und empfehlen den Nutzern, eigene unabhängige Recherchen anzustellen. Erstellt am 2026-05-31 01:46 PM