Pontos principais
- Criar um programa de gerenciamento de vulnerabilidades exige descoberta contínua de ativos e políticas de governança claras para reduzir a exposição de segurança da empresa.
- Programas eficazes de gerenciamento de vulnerabilidades combinam automação, gerenciamento de patches e monitoramento contínuo para acelerar a correção e minimizar o risco operacional.
- O ciclo de vida do gerenciamento de vulnerabilidades inclui inventário de ativos, avaliação de vulnerabilidades, priorização, correção, verificação e geração de relatórios, o que ajuda as organizações a ganhar resiliência cibernética no longo prazo.
As grandes organizações lidam com exposição crescente a ameaças de cibersegurança por causa de superfícies de ataque cada vez maiores e da evolução dos ecossistemas de software, entre outros motivos. Isso leva a maioria das empresas a buscar como criar um programa de gerenciamento de vulnerabilidades, na esperança de reduzir a pressão e a exposição às ameaças cibernéticas.
O gerenciamento de vulnerabilidades é uma peça importante da estratégia de cibersegurança, porque ajuda as organizações a encontrar e eliminar falhas nos sistemas antes que as ameaças cheguem. Este guia mostra como grandes organizações podem criar e colocar em operação programas de gerenciamento de vulnerabilidades enquanto amadurecem a governança e tornam a correção mais eficaz no longo prazo.
Conheça NinjaOne Endpoint Management
Unifique visibilidade e controle de todos os dispositivos num único console para reduzir a complexidade, maximizar a eficiência e reforçar a segurança.
Mais info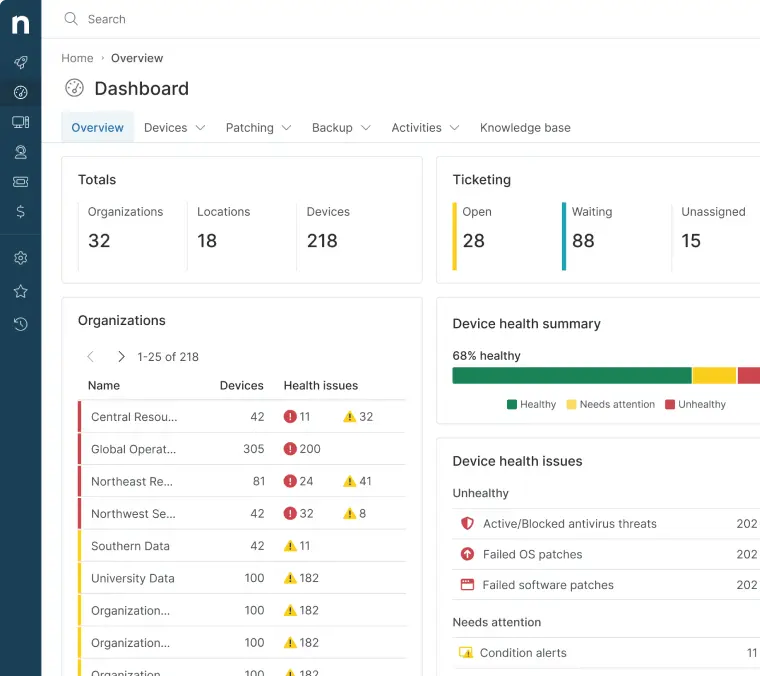
Por onde começar um programa de gerenciamento de vulnerabilidades
Implementar um novo programa de gerenciamento de vulnerabilidades é mais simples do que parece. Com as soluções certas, dá para lançar um programa que atende aos padrões de conformidade e protege dados sensíveis.
Garanta o apoio da diretoria
O apoio da alta liderança garante ao programa os recursos e a atenção necessários. Comece conectando a melhoria da segurança na nuvem às metas e aos valores do negócio.
Além disso, vale criar uma cultura de responsabilidade para sustentar a prestação de contas e o progresso constante. Assim o programa avança e mantém um registro auditável dos resultados.
Instale ferramentas automatizadas
Use ferramentas automatizadas para descobrir e catalogar ativos em toda a rede e nos pipelines de desenvolvimento. Ferramentas nativas de nuvem ajudam as equipes a manter um inventário de ativos, sobretudo quando entram em cena recursos efêmeros.
Priorize as vulnerabilidades
Para priorizar, crie um modelo de pontuação de risco que incorpore os fatores de risco e as vulnerabilidades da sua organização. Inclua critérios ponderados como sensibilidade dos dados, impacto operacional e exigências regulatórias.
Revise e ajuste o modelo com frequência para mantê-lo alinhado às prioridades da organização.
Automatize sempre que possível
Sempre que der, automatize tarefas repetitivas e demoradas, como a varredura, para reduzir a chance de um erro humano deixar algum ativo de fora.
A automação diminui o tempo e o esforço necessários para implementar um sistema de gerenciamento de vulnerabilidades e ainda garante consistência nos processos.
Integre a varredura
Integrar o fluxo de trabalho de gerenciamento de vulnerabilidades às ferramentas de segurança já existentes cria um ecossistema de segurança protegido. Há várias formas de fazer isso, como conectar os sistemas de gerenciamento ao sistema de tickets e às ferramentas de gerenciamento de patches.
Na mesma linha, integrar políticas automatizadas de correção de patches permite resolver problemas rapidamente e protege o ambiente de nuvem contra possíveis explorações de rede.
Defina diretrizes
Definir e formalizar diretrizes e fluxos de trabalho garante consistência. São eles que determinam como a organização trata o gerenciamento de vulnerabilidades, o que torna essa uma etapa decisiva na criação do programa.
Políticas bem definidas trazem consistência e orientações claras para todos os envolvidos. Os processos documentados devem funcionar como um Roadmap para a equipe, cobrindo pontos como frequência de varredura e processos de escalonamento.
Treine as equipes
Independentemente de políticas e etapas, o programa de gerenciamento de vulnerabilidades só é tão eficaz quanto as pessoas que o executam. Por isso, é importante oferecer treinamento completo à equipe envolvida, abrangendo ferramentas, processos e afins.
Programas de conscientização para os funcionários também ajudam a entender o papel de cada um na proteção dos sistemas e por que relatar possíveis vulnerabilidades faz diferença.
Ganhe visibilidade na nuvem
Um programa de gerenciamento de vulnerabilidades eficaz exige um inventário completo do seu ambiente de nuvem. Garanta a cobertura total de cada ativo em nuvem para dar à equipe de segurança um inventário completo dos ambientes e permitir a detecção de vulnerabilidades.
Faça varreduras contínuas
Faça varreduras contínuas e automatizadas das aplicações antes da implantação para assegurar a resolução das vulnerabilidades. A varredura de imagens ajuda a estabelecer uma linha de base para os sistemas operacionais, especialmente na nuvem, onde os programas são empacotados em contêineres.
Escolha as ferramentas certas
Ferramentas são indispensáveis para economizar tempo e automatizar processos. Cada fase do gerenciamento de vulnerabilidades pede conjuntos diferentes de ferramentas, então saber quais funcionam melhor na sua organização aumenta a eficácia de cada etapa.
O ciclo de vida do gerenciamento de vulnerabilidades
A previsão é que mais de 50.000 novas Common Vulnerabilities and Exposures (CVEs) sejam registradas em 2026, o que dificulta o acompanhamento pelas equipes de segurança.
É aí que entra o ciclo de vida do gerenciamento de vulnerabilidades: ele ajuda a identificar e resolver as falhas que ameaçam o sistema da equipe de segurança.
Inventário de ativos e avaliação de vulnerabilidades
O ciclo começa com a identificação e o inventário de ativos de hardware, software e rede, incluindo a TI invisível não autorizada. Depois, as equipes de segurança avaliam esses ativos em busca de vulnerabilidades com scanners automatizados e inteligência de ameaças.
Sistemas críticos costumam ser examinados com mais frequência, enquanto ferramentas avançadas fazem o monitoramento contínuo de todo o ambiente.
Priorização de vulnerabilidades
Depois de identificar as vulnerabilidades, a equipe as prioriza por gravidade e impacto potencial. Padrões do setor como CVE e CVSS servem de base para avaliar os níveis de risco. Esse processo garante que as falhas mais críticas sejam tratadas primeiro.
Resolução das vulnerabilidades
As organizações resolvem vulnerabilidades por correção, mitigação ou aceitação do risco. A correção elimina a vulnerabilidade, a mitigação reduz o impacto de uma exploração e a aceitação se aplica a falhas de baixo risco cuja correção não compensa o custo.
Verificação e monitoramento
As equipes de segurança refazem varreduras e testes para confirmar que as vulnerabilidades foram tratadas corretamente e que nenhum problema novo surgiu. O monitoramento contínuo também ajuda a detectar novas vulnerabilidades e controles de segurança desatualizados.
Relatórios e melhoria
A última etapa é documentar vulnerabilidades e resultados. As equipes de segurança analisam diferentes métricas para avaliar a eficácia do programa e encontrar caminhos de melhoria contínua.
Experimente grátis o software de gerenciamento de endpoints nº 1 no G2
Sem necessidade de cartão de crédito. Acesso completo a todos os recursos.
Fortaleça a segurança com um programa de gerenciamento de vulnerabilidades
Criar um programa de gerenciamento de vulnerabilidades ajuda as empresas a reduzir riscos de segurança e a responder às ameaças com mais eficácia.
Ao combinar varredura contínua, automação e políticas de governança claras, as organizações fortalecem a postura de cibersegurança e ganham resiliência operacional no longo prazo, sustentando um programa capaz de detectar e prevenir vulnerabilidades.
Temas relacionados:
- Da detecção à correção em minutos: o novo modelo de gerenciamento de vulnerabilidades
- IA no NinjaOne Vulnerability Management
- 10 melhores ferramentas de gerenciamento de vulnerabilidades para profissionais de TI
- Melhores ferramentas de gerenciamento de vulnerabilidades para profissionais de TI (guia em vídeo)
- 4 etapas essenciais de um processo de gerenciamento de vulnerabilidades
- Guia essencial de gerenciamento de vulnerabilidades