Detecção de vulnerabilidades em tempo real para remediação mais rápida
Inteligência de vulnerabilidades com tecnologia de IA em tempo real, incluindo insights sobre vulnerabilidades conhecidas exploradas (KEV) para rápida priorização e remediação.
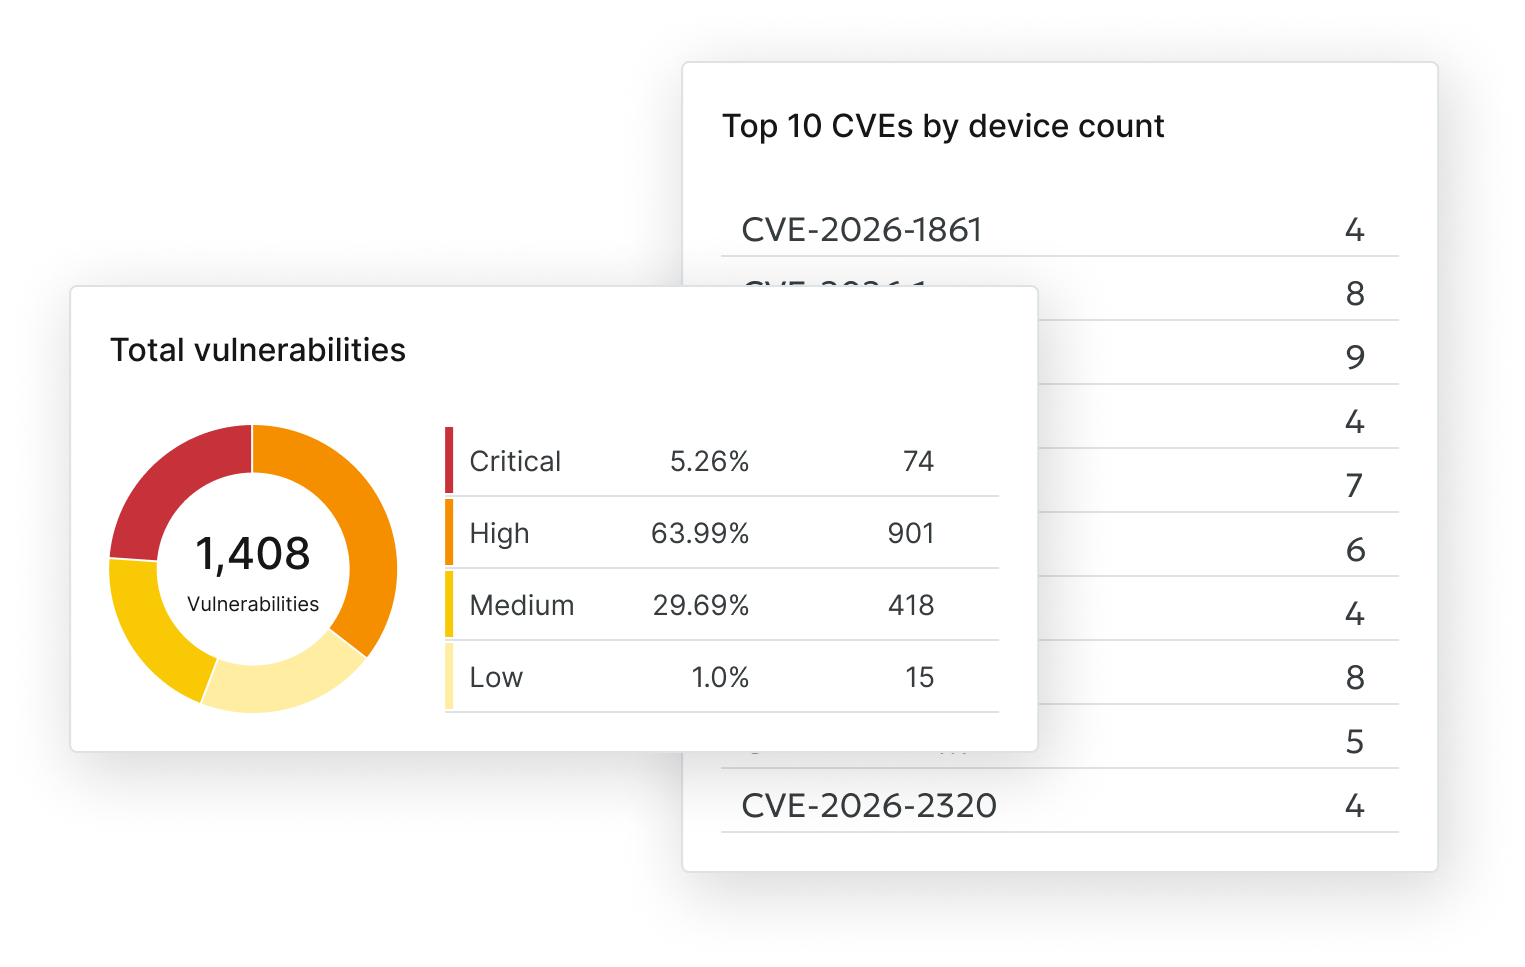
Inteligência de vulnerabilidades com tecnologia de IA em tempo real, incluindo insights sobre vulnerabilidades conhecidas exploradas (KEV) para rápida priorização e remediação.
Correlacione continuamente o estado atual e o último estado conhecido do software nos endpoints com inteligência de CVE alimentada e atualizada por IA, garantindo que vulnerabilidades sejam identificadas em tempo real, e não apenas na próxima varredura.
A IA mapeia vulnerabilidades aos patches específicos que resolvem cada problema e se integra diretamente aos fluxos de remediação, reduzindo repasses de trabalho, backlog e MTTR.
A detecção de vulnerabilidades nos endpoints acontece no lado do servidor. Não há agendamento de varreduras, picos de desempenho do agente nem interrupções nos endpoints. Apenas visibilidade contínua e atual da exposição.

Correlação contínua das versões de software instaladas com inteligência CVE atualizada e vulnerabilidades conhecidas exploradas (KEV), sem depender de varreduras programadas.

Como a correlação ocorre no lado do servidor, não há janelas de varredura pesadas ou picos de uso causados pelo agente. Assim, você mantém total visibilidade atual da exposição sem afetar a produtividade dos usuários.

Vulnerabilidades recém-divulgadas são associadas ao último estado conhecido do software, mesmo quando os dispositivos estão offline, preservando a inteligência de exposição até os endpoints se reconectarem.

Conexão automática entre as vulnerabilidades detectadas e os patches específicos que as corrigem, eliminando o cruzamento manual de referências e acelerando decisões de remediação.

Otimize a remediação usando dados de vulnerabilidades conhecidas exploradas (KEV), contexto de exploração e inteligência de severidade. Assim, é possível priorizar vulnerabilidades ativamente exploradas.

Monitore continuamente o que está exposto, o que já foi corrigido e o que ainda exige ação, sem depender de relatórios periódicos de varredura ou dados desatualizados.

Integre com NinjaOne Autonomous Patch Management, solução equipada com nossa Patch Intelligence AI, para executar fluxos de remediação orientados por risco que realizam a implantação automática de atualizações estáveis e pausam patches arriscados.

A inteligência artificial da Patch Intelligence AI analisa recomendações dos fornecedores, sinais de implantação e a telemetria real dos patches para determinar a integridade de cada patch. CVEs de risco podem ser pausadas automaticamente, enquanto as atualizações estáveis prosseguem.

Graças à lógica de detecção orientada por IA, conecte os fluxos de trabalho de detecção, remediação e recuperação numa plataforma unificada, eliminando repasses entre cibersegurança e IT Ops.

Adoro o software. Uso todos os dias. Com NinjaOne, identificamos vulnerabilidades mais rápido. E como a detecção de vulnerabilidades está diretamente ligada ao gerenciamento autônomo de patches, as vulnerabilidades são automaticamente mapeadas aos ativos e patches que as corrigem.”
Jack Raymond
Gerente Sênior de Suporte Global de TI, Jagger
notaram aumento na conformidade com patches
reduziram o tempo gasto com gerenciamento de patches
economizaram tempo em tarefas manuais com a automação
NinjaOne Autonomous Patch Management protege a TI de Kansas City
100.000
endpoints gerenciados
“NinjaOne é uma solução escalável criada em arquitetura SaaS moderna e preparada para o futuro.”

40%
Mais acessível
“O preço do NinjaOne é 40% inferior ao de qualquer outra ferramenta de gerenciamento de endpoints no mercado, sendo mais robusta e fácil de usar.”

10-15
Ferramentas substituídas
“Antes, eu precisava de 10-15 ferramentas diferentes para executar o que o NinjaOne faz num painel único, centralizado.”

30%
Menos tempo no patching
“Notamos uma redução de 30% no tempo necessário para implantações de patches comparado à solução anterior.”

2.000
endpoints gerenciados
“NinjaOne me proporciona muito mais flexibilidade e segurança no meu trabalho”

30%
de ROI anual
“NinjaOne já comprovou seu valor em ROI: o retorno anual é de, no mínimo, cem mil dólares.”

24x
mais ágil na gestão de endpoints
“Nossos processos ficaram 24x mais rápidos com NinjaOne.”

20-40
horas semanais economizadas
Usar os recursos de automação NinjaOne me permitiu economizar algo em torno de 20, 30 ou até 40 horas por semana.”

 Splashtop
 Azure
 SentinelOne
 Slack
 CrowdStrike
 Okta
 ConnectWise
 N-able Passportal
 OneLogin
 Cola de TI

1º lugar nas avaliações do G2
Respaldado por 93% de satisfação na facilidade de uso, NinjaOne foi o software de gerenciamento de patches mais bem avaliado no relatório G2. Com a impecável pontuação de 100, clientes sabem a quem recorrer para simplificar a aplicação de patches!
Christian C., Engenheiro de Segurança e Suporte na Nuvem

| NinjaOne | Média das avaliações | |
| Probabilidade de recomendar | 9,5 | 9,1 |
| O produto está indo na direção certa? | 9,8 | 9,1 |
| Fácil de administrar | 9,3 | 9,0 |
| Facilidade de negociação | 9,6 | 9,2 |
| Qualidade do suporte | 9,3 | 9,1 |
| Fácil de configurar | 9,3 | 8,9 |
| Facilidade de uso | 9,3 | 9,0 |
A avaliação de vulnerabilidades em tempo real correlaciona continuamente as versões de software instaladas nos endpoints com inteligência de CVE atualizada e orientada por IA. Diferentemente das ferramentas tradicionais que dependem de varreduras programadas, NinjaOne avalia a exposição à medida que novas vulnerabilidades são divulgadas e que os estados do software mudam.
Isso permite identificar vulnerabilidades em minutos, em vez de aguardar ciclos de varredura periódicos, reduzindo o tempo entre divulgação e remediação.
Os scanners de vulnerabilidade tradicionais operam segundo cronogramas fixos e geram relatórios pontuais. Isso gera atrasos entre a descoberta de vulnerabilidades, remediação e geração de relatórios.
O recurso NinjaOne Real-Time Assessment elimina janelas de varredura porque correlaciona a telemetria do estado atual do software com o último estado conhecido, utilizando inteligência de CVE continuamente atualizada. Vulnerabilidades são identificadas de forma contínua e vinculadas diretamente a fluxos de remediação, reduzindo transferências operacionais.
Não. NinjaOne usa uma arquitetura sem varredura. A plataforma cruza continuamente a telemetria de inventário de software coletada pelo agente NinjaOne com inteligência atualizada de vulnerabilidades e exposições comuns (CVE).
Isso elimina janelas pesadas de varredura, evita picos de desempenho do agente e mantém a visibilidade das vulnerabilidades sempre atualizada, sem atrapalhar os usuários finais.
NinjaOne preserva a inteligência de exposição fazendo a correspondência entre dados de CVE recém-divulgados e o último estado de software conhecido dos dispositivos off-line.
Quando o dispositivo se reconectar, a remediação pode começar imediatamente. Isso reduz os pontos cegos causados por endpoints desconectados e garante que a visibilidade não dependa da disponibilidade do dispositivo no momento da varredura.
NinjaOne mapeia automaticamente as vulnerabilidades aos patches que as remediam e se integra diretamente aos fluxos de trabalho do Autonomous Patch Management.
Isso permite a execução de patches orientada por risco, reduz o cruzamento manual de referências entre ferramentas e diminui o tempo entre a identificação da vulnerabilidade e a remediação segura.
Sim. NinjaOne pode complementar scanners de vulnerabilidade corporativos, como Tenable ou Qualys.
Assim, nossos clientes podem continuar a usar suas ferramentas de varredura preferidas para avaliações detalhadas e, ao mesmo tempo, se beneficiar da agilidade NinjaOne para acelerar a execução das remediações e fornecer visibilidade contínua da exposição entre os ciclos de varredura.
NinjaOne elimina lacunas de exposição operacional causadas pelos atrasos inerentes a varreduras programadas e integra a detecção de vulnerabilidades diretamente à aplicação de patches, reduzindo o tempo entre divulgação da vulnerabilidade e remediação.
A correlação em tempo real, combinada com patching autônomo orientado por risco, permite respostas rápidas e reduz interrupções operacionais.

