
Pontos principais
- Importância das CVEs na cibersegurança: as CVEs são essenciais para identificar, catalogar e tratar vulnerabilidades de software, ajudando as organizações a reduzir riscos, priorizar patches e fortalecer a postura de segurança.
- Qualificação e emissão de uma CVE: para se qualificar, a vulnerabilidade precisa ser corrigível de forma independente, estar documentada, ser reconhecida pelo fornecedor e afetar uma base de código específica. As organizações CNA autorizadas submetem e atribuem CVEs por meio da MITRE.
- Estrutura do identificador e pontuação: os IDs de CVE seguem o formato “CVE-ano-número”, e as vulnerabilidades costumam vir acompanhadas de pontuações CVSS (Common Vulnerability Scoring System) de 0 a 10 para quantificar a gravidade.
- Benefícios e casos de uso: as CVEs simplificam os fluxos de aplicação de patches, impulsionam a interoperabilidade entre ferramentas e o compartilhamento de inteligência de ameaças, além de apoiar a conformidade regulatória (por exemplo, PCI DSS e HIPAA).
- Limitações e exemplos reais: entre os desafios comuns estão atribuições tardias de CVE, documentação ambígua e CVEs duplicadas para falhas relacionadas. Casos de grande impacto como EternalBlue (WannaCry), Heartbleed, PrintNightmare, Zerologon e Apache Struts (Equifax) mostram por que acompanhar as CVEs a tempo faz diferença.
As Common Vulnerabilities and Exposures (CVEs) são a base do gerenciamento de vulnerabilidades e têm papel central na compreensão, na categorização e na correção de falhas de software.
À medida que organizações e pessoas dependem cada vez mais da tecnologia em vários aspectos da vida, a segurança dos ativos digitais vira uma preocupação maior. De dados pessoais a infraestruturas críticas, o cenário digital está repleto de vulnerabilidades que podem ser exploradas por agentes maliciosos. A cibersegurança virou prioridade generalizada, já que violações e ameaças cibernéticas continuam aumentando.
Este guia explora o conceito de CVE: o que são, como estão estruturadas e como contribuem para o gerenciamento de problemas de segurança.
O que é uma CVE?
Uma CVE é um identificador padronizado atribuído a uma vulnerabilidade específica de software. Ela oferece um ponto de referência único para profissionais de cibersegurança, fornecedores e pesquisadores discutirem, compartilharem e mitigarem vulnerabilidades em sistemas e plataformas diversos. As CVEs criam uma linguagem comum para explorar e gerenciar vulnerabilidades.
Vale olhar alguns exemplos para entender a aplicação prática das CVEs. Em 2017, a famigerada CVE-2017-0144, também conhecida como EternalBlue, expôs vulnerabilidades no protocolo SMB da Microsoft e levou ao ataque global de ransomware WannaCry.
Outro exemplo é a CVE-2014-0160, o bug Heartbleed de 2014, que afetou a biblioteca criptográfica OpenSSL. Esses casos mostram o papel decisivo das CVEs na compreensão e no tratamento de vulnerabilidades em escala global.
Conheça NinjaOne Endpoint Management
Unifique visibilidade e controle de todos os dispositivos num único console para reduzir a complexidade, maximizar a eficiência e reforçar a segurança.
Mais info
O que se qualifica como CVE?
A CVE Numbering Authority (CNA) é a entidade que supervisiona as vulnerabilidades reportadas. Normalmente é formada por organizações de tecnologia autorizadas a atribuir IDs de CVE a vulnerabilidades nos próprios produtos ou em produtos dentro de um escopo definido. Para padronizar a identificação das CVEs, as CNAs definiram regras operacionais que determinam o que se qualifica como CVE. Veja os critérios:
Precisa ser corrigível de forma independente
Esse critério diz que a falha deve poder ser corrigida sozinha, separada de outras vulnerabilidades. Também determina que os patches da falha não podem estar necessariamente vinculados à correção de outros bugs.
Precisa ser reconhecida pelo fornecedor e documentada
A regra se refere ao reconhecimento, pelo desenvolvedor ou fornecedor do software, de que a falha existe e tem impacto negativo. O desenvolvedor ou fornecedor também deve ter documentação detalhada ou um relatório de vulnerabilidade que descreva as violações de segurança demonstradas pela falha.
Precisa afetar uma única base de código
Uma falha pode ser identificada como CVE se afetar apenas uma base de código, produto ou protocolo. Se a falha atingir várias bases de código, produtos ou protocolos, cada uma recebe um identificador de CVE separado.
Observação: quando a mesma vulnerabilidade afeta vários fornecedores, mas vem da mesma base de código subjacente (por exemplo, uma biblioteca de código aberto compartilhada), ela ainda pode receber um único identificador de CVE. Já se a falha se manifesta de formas diferentes entre produtos, várias CVEs podem ser emitidas.
Observação: quando a mesma vulnerabilidade afeta vários fornecedores, mas vem da mesma base de código subjacente (por exemplo, uma biblioteca de código aberto compartilhada), ela ainda pode receber um único identificador de CVE. Já se a falha se manifesta de formas diferentes entre produtos, várias CVEs podem ser emitidas.
O que é um identificador de CVE?
Os identificadores de CVE (ou IDs de CVE) são um formato estruturado dado às Common Vulnerabilities and Exposures para facilitar a referência. O identificador começa com o prefixo “CVE-”, seguido do ano de atribuição e de um número sequencial único. Esse formato permite rastrear e referenciar vulnerabilidades em ordem cronológica. Por exemplo:
Em “CVE-2022-1234”:
- 2022: indica uma vulnerabilidade atribuída no ano de 2022
- 1234: indica o número sequencial da CVE atribuída naquele ano.
Além dos números de CVE, as vulnerabilidades costumam estar associadas ao Common Vulnerability Scoring System, ou CVSS. Essas pontuações dão uma medida quantitativa da gravidade de uma vulnerabilidade, considerando fatores como facilidade de exploração, impacto e complexidade. A escala vai de 0 a 10, e quanto maior a pontuação CVSS, mais grave é a vulnerabilidade.
As CVEs são gerenciadas pela CNA, e o repositório central é o banco de dados CVE da MITRE. As CNAs são organizações ou entidades autorizadas a atribuir identificadores de CVE a vulnerabilidades dentro do próprio escopo. A MITRE, uma organização sem fins lucrativos, atua como coordenadora principal do programa CVE, mantém o banco de dados e garante a integridade e a exclusividade dos identificadores atribuídos. Esse processo assegura que cada vulnerabilidade tenha um identificador distinto para rastreamento e comunicação precisos.
Quando uma vulnerabilidade é descoberta, a CNA responsável pelo produto ou sistema afetado solicita um identificador de CVE à MITRE. Depois de atribuída, a CVE é publicada no banco de dados CVE da MITRE, o que cria um repositório centralizado e acessível para profissionais de cibersegurança.
Vale lembrar que, embora o CVSS forneça uma pontuação quantitativa de gravidade, as organizações também devem considerar fatores como disponibilidade de exploits, relatos de exploração ativa e impacto no negócio ao priorizar a aplicação de patches. Duas vulnerabilidades com a mesma pontuação CVSS podem representar riscos bem diferentes na prática.
Saiba mais sobre as diferenças entre CVE e CVSS, além das vantagens e limitações de cada um.
Quem reporta CVEs?
Qualquer pessoa pode reportar uma CVE enviando um relatório a uma CNA, mas a maioria dos registros vem de quem trabalha com cibersegurança: pesquisadores, hackers éticos e os próprios fornecedores. Alguns relatos também surgem de programas de bug bounty organizados por empresas que recompensam profissionais de TI por encontrar e reportar vulnerabilidades em seus sistemas.
Qual é o ciclo de vida de uma CVE?
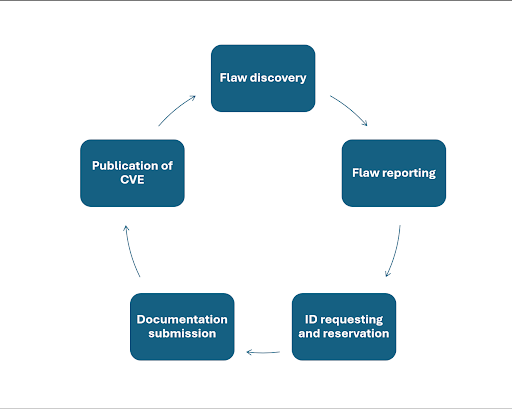
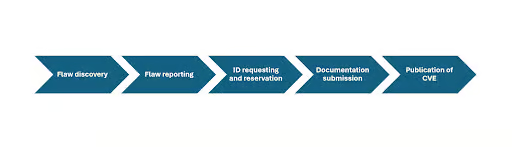
O ciclo de vida da CVE é o processo pelo qual passa um registro de Common Vulnerabilities and Exposures. Ele envolve as seguintes etapas:
- Descoberta da falha: momento em que a vulnerabilidade é identificada.
- Relato da falha: envio de relatórios detalhando as complicações da falha descoberta ao fornecedor, à CNA ou a um centro de coordenação de vulnerabilidades.
- Solicitação e reserva do ID: define o estado inicial do registro da CVE, a partir da atribuição e reserva do ID de CVE pelo parceiro do programa CVE.
- Envio da documentação: etapa crítica em que informações completas sobre a vulnerabilidade são reunidas e documentadas.
- Publicação da CVE: etapa em que as CVEs, com seus IDs e detalhes, são publicadas na lista CVE, permitindo referenciar a vulnerabilidade com facilidade.
Quais são os benefícios das CVEs?
Manter um registro público padronizado de vulnerabilidades traz várias vantagens:
Fluxos de aplicação de patches mais simples
Um registro estruturado das vulnerabilidades mais comuns facilita o trabalho dos profissionais de cibersegurança, que passam a contar com um recurso acessível sempre que uma CVE é divulgada.
Compatibilidade entre ferramentas
A maioria dos scanners de vulnerabilidade é programada para varrer bancos de dados de CVE, o que permite às organizações avaliar a postura de segurança e priorizar as correções.
Integração com plataformas de segurança
Os registros de CVE em si normalmente não incluem Indicadores de Comprometimento (IoCs), mas muitos boletins de vulnerabilidade e plataformas de inteligência de ameaças associam CVEs a IoCs. Esse mapeamento permite que as ferramentas de segurança integrem os dados de CVE aos fluxos de detecção e prevenção.
Conformidade
Estruturas regulatórias como PCI-DSS, HIPAA ou NIST costumam exigir o acompanhamento de CVEs. Uma plataforma de segurança de endpoint com esse recurso ajuda as organizações a aplicar e manter a conformidade.
Quais são os desafios das CVEs?
Apesar de ser um sistema valioso para a cibersegurança, a estrutura de CVE também enfrenta desafios que podem afetar sua adoção. Veja alguns deles:
Atribuição tardia da CVE
Quando a CVE demora a ser atribuída, a mitigação antecipada fica difícil. Isso acontece até com vulnerabilidades críticas, como as encontradas em bibliotecas populares de código aberto.
Documentação pouco clara
Outro gargalo para os profissionais de cibersegurança aparece quando os registros de CVE trazem detalhes técnicos vagos ou incompletos. Isso atrapalha a prevenção rápida da exploração da vulnerabilidade.
Várias CVEs para a mesma causa raiz
CVEs separadas geram confusão e viram um problema sério na hora da correção. Isso costuma ocorrer quando falhas em componentes ou versões semelhantes existem em plataformas diferentes.
Qual é a importância das CVEs na cibersegurança?
As CVEs têm papel central na identificação e na resolução proativa de vulnerabilidades de software. Com uma referência padronizada, os profissionais de cibersegurança se comunicam melhor, compartilham inteligência de ameaças e colaboram para mitigar vulnerabilidades antes que sejam exploradas.
As CVEs também se tornam essenciais na resposta a incidentes. As equipes de segurança podem consultá-las para entender a natureza das vulnerabilidades, avaliar a gravidade e aplicar medidas direcionadas contra as ameaças específicas identificadas.
Incidentes reais, como a violação de dados da Equifax (CVE-2017-5638) e a vulnerabilidade do Apache Struts, mostram a importância crítica das CVEs. Nesses casos, a exploração de vulnerabilidades conhecidas resultou em grandes violações de dados, o que reforça a necessidade de as organizações manterem a vigilância, aplicarem patches rapidamente e monitorarem bancos de dados de CVE em busca de ameaças emergentes.
Quais são as 5 CVEs notáveis que toda equipe de TI deveria conhecer?
Estas cinco CVEs notáveis causaram grande impacto em ativos digitais e seguem preocupando quem mantém sistemas desatualizados ou sem patches. Lembre-se de que o cenário de ameaças evolui rápido e novas CVEs, como CVE-2024-20666 e CVE-2023-5129, surgem o tempo todo. Mantenha-se sempre informado sobre as ameaças e vulnerabilidades mais recentes.
A CVE-2024-20666, por exemplo, é uma vulnerabilidade de bypass de segurança do Windows que afeta o BitLocker, e a CVE-2023-5129 se refere a um estouro de buffer na biblioteca de imagens WebP que atingiu vários aplicativos. Incluir CVEs recentes deixa claro a velocidade com que o cenário de ameaças muda.
1) CVE-2017-5638 (Apache Struts/S2-045 – violação da Equifax)
Essa vulnerabilidade crítica no Apache Struts permitia a execução remota de código por meio de um cabeçalho Content-Type manipulado em uma requisição HTTP. A exploração dessa falha levou à famigerada violação de dados da Equifax em 2017, que expôs informações pessoais sensíveis de milhões de pessoas.
Risco: atacantes remotos podiam executar código arbitrário no servidor afetado, o que poderia resultar em acesso não autorizado e vazamento de dados.
Mitigação: aplicar rapidamente patches e atualizações do Apache Struts, além de implementar firewalls de aplicações web.
2) CVE-2017-0144 (EternalBlue – ransomware WannaCry)
O EternalBlue foi um exploit vazado da NSA que atacava uma vulnerabilidade no protocolo SMB da Microsoft. Ficou famoso por ser usado no ataque de ransomware WannaCry em 2017, que afetou centenas de milhares de computadores no mundo todo.
Risco: essa vulnerabilidade permitia a propagação rápida do ransomware pelas redes, criptografando arquivos e exigindo pagamento de resgate.
Mitigação: aplicar as atualizações de segurança da Microsoft e desativar o protocolo SMBv1, já obsoleto.
3) CVE-2019-0708 (BlueKeep)
O BlueKeep foi uma vulnerabilidade crítica de execução remota de código no Remote Desktop Protocol (RDP) da Microsoft. Permitia que um atacante executasse código arbitrário em um sistema-alvo sem nenhuma interação do usuário.
Risco: assim como no EternalBlue, a exploração podia gerar ataques em larga escala e comprometer sistemas sem patches.
Mitigação: aplicar as atualizações de segurança da Microsoft e desativar o RDP nos sistemas em que ele não é necessário.
4) CVE-2020-1472 (Zerologon)
O Zerologon explorava uma vulnerabilidade no Netlogon Remote Protocol (MS-NRPC), usado pelos controladores de domínio do Windows. A exploração bem-sucedida permitia que um atacante se passasse por qualquer computador, inclusive pelo controlador de domínio.
Risco: atacantes podiam assumir o controle de um controlador de domínio, o que levava a acesso não autorizado e comprometimento da rede.
Mitigação: aplicar as atualizações de segurança da Microsoft e impor configurações seguras do Netlogon.
5) CVE-2021-34527 (PrintNightmare)
O PrintNightmare foi uma vulnerabilidade no serviço Spooler de Impressão do Windows que permitia a execução remota de código. Ganhou grande repercussão pela gravidade e pelo potencial de exploração.
Risco: a exploração bem-sucedida permitia executar código arbitrário com privilégios de sistema.
Mitigação: aplicar as atualizações de segurança da Microsoft e adotar soluções alternativas para desativar o serviço Spooler de Impressão onde ele não for necessário.
Antecipe-se a vulnerabilidades que podem estar associadas a CVEs conhecidas e aja na hora.
→ Veja o que o gerenciamento de endpoints do NinjaOne pode fazer
Fique um passo à frente dos hackers entendendo as ameaças de segurança do dia a dia. Assista a common vulnerabilities and exposures e proteja seus sistemas hoje mesmo.
Use as CVEs para uma cibersegurança proativa
Como vimos, as CVEs são a base do gerenciamento de vulnerabilidades. Adotar uma linguagem padronizada para identificar, catalogar e mitigar vulnerabilidades melhora a colaboração e a comunicação entre profissionais de cibersegurança no mundo todo.
Acompanhar as CVEs mais recentes é essencial para uma estratégia de cibersegurança eficiente e proativa. Organizações e pessoas devem monitorar bancos de dados de CVE com regularidade, aplicar patches sem demora e colaborar com a comunidade de cibersegurança para fortalecer a resiliência coletiva diante de novas ameaças.
Para quem usa NinjaOne, o acesso às informações de CVE é simplificado na própria plataforma, com dados sobre exploits de dia zero e mitigações publicados antes mesmo de os patches dos fornecedores ficarem disponíveis. É possível ver as pontuações de CVE e CVSS direto na plataforma, o que permite integrar o gerenciamento de vulnerabilidades à estratégia geral de cibersegurança sem atritos. Essa integração amplia a visibilidade e ajuda as equipes de TI a priorizar e resolver vulnerabilidades com eficiência.
Experimente grátis o software de gerenciamento de endpoints nº 1 no G2
Sem necessidade de cartão de crédito. Acesso completo a todos os recursos.
NinjaOne oferece as ferramentas para gerenciar a segurança de endpoint e alcançar a confiança zero, com controles de acesso baseados em função, monitoramento e gerenciamento de criptografia de disco e antivírus, além de gerenciamento de credenciais para scripts, patches e acesso remoto.






