Pontos principais
- O gerenciamento de vulnerabilidades moderno troca as varreduras periódicas por detecção contínua e em tempo real, porque os modelos baseados em varredura deixam os endpoints expostos entre um ciclo e outro.
- A lacuna de exposição operacional, ou seja, o tempo entre a divulgação da vulnerabilidade e a correção efetiva, mantém as organizações em risco enquanto as equipes trabalham para resolver vulnerabilidades conhecidas.
- A Avaliação em tempo real usa IA para identificar até 90% das CVEs relacionadas a software em poucos minutos após a instalação de um software ou uma mudança de configuração.
- Conectar a detecção diretamente à aplicação automatizada de patches em uma única plataforma reduz a correção de dias ou semanas para minutos e elimina as transferências manuais entre segurança e TI.
- A Patch Intelligence AI pausa patches arriscados e aplica os seguros conforme a política, para que as equipes corrijam mais rápido sem desestabilizar os endpoints.
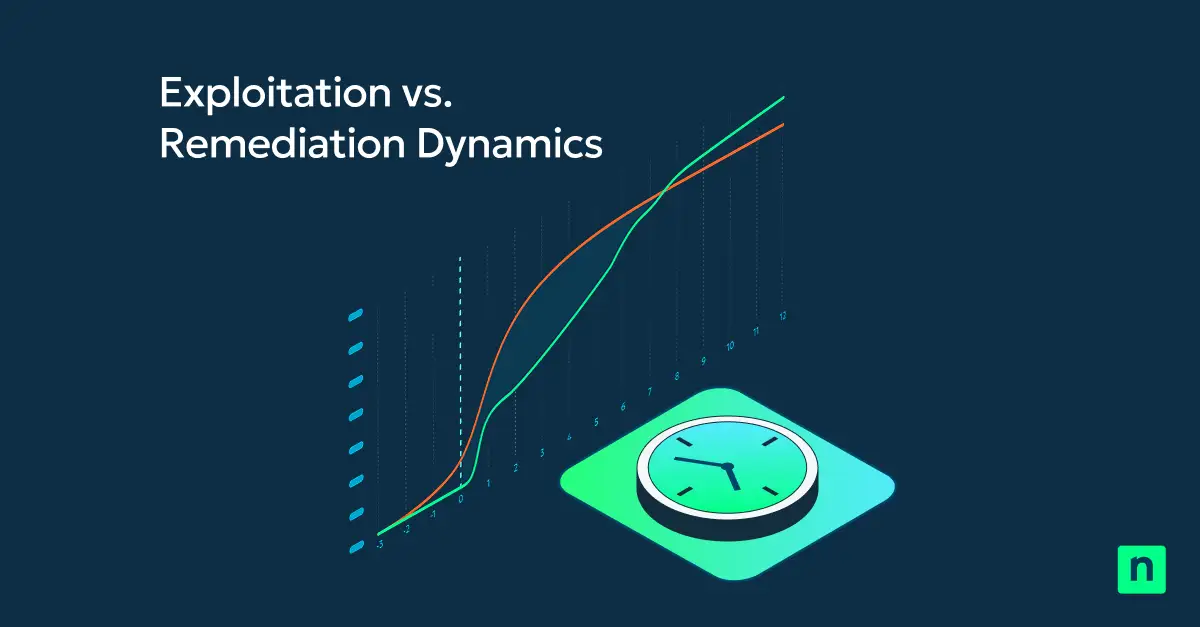
Quando um patch é lançado, a vulnerabilidade provavelmente já está sendo explorada ativamente. A falha nasce no código, e a exploração pode ter dias, semanas ou até meses. Demorar para aplicar a correção amplia essa lacuna de exposição operacional e mantém a organização em risco por tempo demais.
Janelas de varredura agendadas, transferências manuais entre SecOps e TI e fluxos de trabalho desconectados atrasam a resposta. O tempo entre a divulgação da vulnerabilidade e a correção efetiva é o que cria a lacuna de exposição operacional.
Detecte e corrija vulnerabilidades em uma única plataforma integrada
Por que o gerenciamento de vulnerabilidades baseado em varredura não dá conta
O gerenciamento de vulnerabilidades baseado em varredura não foi feito para o cenário dinâmico de ameaças de hoje. Ele depende de varreduras periódicas e pesadas, que entregam um retrato momentâneo em um ambiente de ameaças que acontece em tempo real. Com o volume de CVEs crescendo ano após ano, os modelos tradicionais não conseguem acompanhar.
A detecção de vulnerabilidades por varredura gera atritos previsíveis:
- Visibilidade atrasada
- Dados de relatório desatualizados
- Janelas de exposição maiores
- Transferências lentas ou complexas entre segurança e TI
O gerenciamento de vulnerabilidades precisa evoluir. Detecção e correção devem estar mais conectadas, para que as vulnerabilidades sejam tratadas na hora, em vez de esperar o próximo ciclo de varredura.
NinjaOne está mudando o jogo
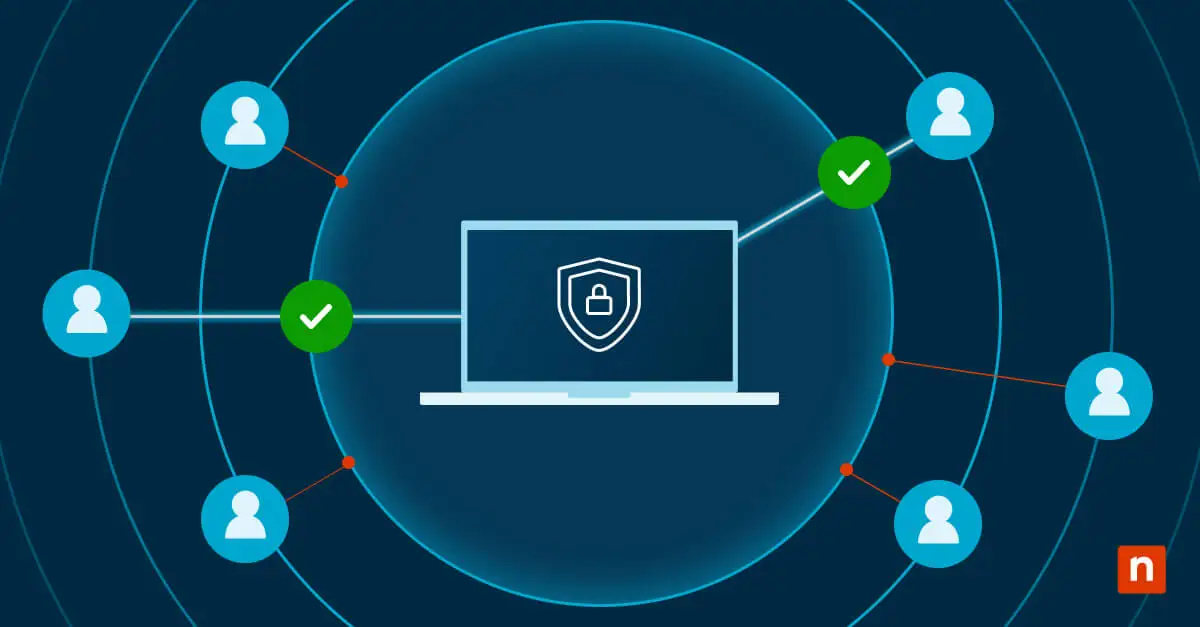
O NinjaOne Vulnerability Management com Avaliação em tempo real transforma a detecção de vulnerabilidades: de um evento periódico e agendado para um processo contínuo e orientado a risco. Não criamos um scanner “melhor”. Na prática, NinjaOne tira a varredura do processo de gerenciamento de vulnerabilidades por completo. A IA correlaciona a telemetria ao vivo dos softwares nos endpoints com a inteligência atual sobre CVEs, sem varreduras agendadas, picos de agente ou impacto no desempenho do endpoint.
A Avaliação em tempo real do NinjaOne identifica até 90% das CVEs relacionadas a software em poucos minutos após a instalação de um software ou uma mudança de configuração. Modelos com IA mapeiam os metadados do software diretamente para as definições de CVE e entregam consciência quase instantânea das vulnerabilidades. Suas equipes de SecOps e TI não precisam mais administrar cronogramas de varredura, esperar resultados ou se preocupar com lentidão nos dispositivos. Essa visibilidade contínua acompanha o estado atual de cada endpoint.
Tiramos a varredura do caminho crítico até a correção, permitindo que o próprio risco da vulnerabilidade dispare a remediação. Isso reduz as janelas de exposição de dias ou semanas para apenas minutos. O resultado é uma correção mais rápida, com um gerenciamento de vulnerabilidades contínuo, orientado a risco, focado em execução e operado pela TI.
Monitore vulnerabilidades sem depender de varreduras periódicas.
Gerenciamento de vulnerabilidades com IA e correção autônoma
A IA tem papel decisivo em três frentes do gerenciamento de vulnerabilidades:
- Identificação de softwares em meio a dados inconsistentes dos endpoints
- Normalização de nomes e versões de software
- Correlação em tempo real entre software e inteligência de CVEs
O NinjaOne Vulnerability Management se integra diretamente ao NinjaOne Autonomous Patch Management, o que permite corrigir vulnerabilidades na mesma plataforma, sem ferramentas separadas, exportações ou transferências. Assim, o gerenciamento de vulnerabilidades deixa de ser uma função de segurança isolada e vira um fluxo de trabalho de TI contínuo e automatizado, que entrega:
- Visibilidade de vulnerabilidades sempre ativa
- Correção automatizada mais rápida
- Janelas de exposição menores
- Acompanhamento contínuo da correção
O Vulnerability Management foi criado para acelerar o acesso da TI aos dados de vulnerabilidades. A correção fica por conta do NinjaOne Autonomous Patch Management, turbinado pela Patch Intelligence AI, que analisa sinais dos fornecedores, telemetria da comunidade e resultados reais de implantação para determinar a segurança e o risco de cada patch. Patches de sistema operacional arriscados são pausados. Os seguros seguem em frente conforme as políticas definidas. O resultado é correção mais rápida, menos interrupção operacional e menor risco, sem desestabilizar os endpoints.
O futuro do gerenciamento de vulnerabilidades
O futuro é contínuo, em tempo real e orientado à execução. Vale encarar o fato: quando a varredura roda, você já está atrasado. E detecção não reduz risco; correção reduz. As organizações que eliminarem os atrasos de varredura e ligarem a detecção diretamente à correção vão reduzir drasticamente a exposição e tirar a vantagem das mãos dos atacantes.
Saiba mais: ninjaone.com/vulnerability-management