


Belangrijkste punten
- Patchbeheer-statistieken zijn meetbare waarden die de effectiviteit van patchprogramma’s beoordelen.
- De essentiële statistieken zijn onder meer patchfrequentie, tijd tot patch, percentage gepatchte systemen, mislukte patches en opnieuw gepatchte kwetsbaarheden. Daarnaast gaat het om het compliancepercentage, gepatchte kritieke kwetsbaarheden, patch compliance bij eindgebruikers, het slagingspercentage van patchtests en het aantal teruggedraaide patches.
- Tijd tot patch, patch compliance-percentage, gepatchte kritieke kwetsbaarheden en mislukte patches geven snel inzicht in de effectiviteit van patching. Samen brengen ze beveiligingsrisico’s en problemen met de betrouwbaarheid van implementaties aan het licht.
- Door deze statistieken in de loop van de tijd te volgen, ontdekken teams knelpunten en zwakke plekken in het testen en uitrollen van patches. De resultaten leveren ook bewijsmateriaal voor audits en helpen bij het prioriteren van procesverbeteringen.
- NinjaOne Autonomous Patch Management volgt de patchstatus en compliance op Windows-, macOS- en Linux-endpoints. IT-teams kunnen vanuit één portaal patchrapporten genereren om de voortgang te volgen en systemen te vinden die directe aandacht nodig hebben.
Patchbeheer-statistieken zijn de belangrijkste meetwaarden waarmee IT-teams hun patchproces volgen, beoordelen en verbeteren. Deze statistieken en KPI’s bieden een heldere, meetbare manier om de effectiviteit van patching te beoordelen, reactietijden te meten en te zorgen voor compliance met beveiligingsstandaarden.
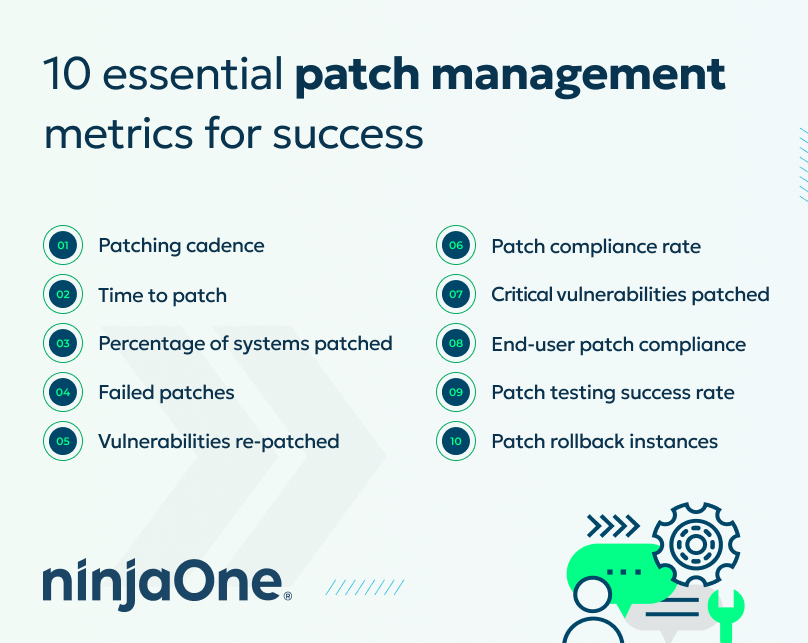
In dit artikel bespreken we 10 essentiële patchbeheer-statistieken voor succes, leggen we uit waarom ze belangrijk zijn en laten we zien hoe IT-teams ze kunnen gebruiken om efficiëntie en beveiliging te verbeteren.
Lees meer over de patchbeheerrapporten van NinjaOne die gedetailleerd inzicht bieden voor veilig, efficiënt patchen en proactief toezicht op kwetsbaarheden.
Belangrijke patchbeheer-statistieken om in de gaten te houden
Er zijn 10 essentiële statistieken die elk IT-team zou moeten volgen, maar deze springen eruit vanwege hun impact:
- Tijd tot patch: meet hoe snel kwetsbaarheden na ontdekking worden verholpen. Een kortere doorlooptijd betekent minder blootstelling aan cyberdreigingen.
- Patch compliance-percentage: volgt de naleving van interne beleidsregels en wettelijke normen, een must om audits te doorstaan en vertrouwen te behouden.
- Gepatchte kritieke kwetsbaarheden: richt zich op het percentage ernstige kwetsbaarheden dat op tijd is verholpen, wat de grootste invloed heeft op risicovermindering.
- Mislukte patches: legt betrouwbaarheidsproblemen in het patchproces bloot en laat zien waar extra tests of procesverbeteringen nodig zijn.
Deze statistieken geven een snapshot van de patchprestaties. Hieronder nemen we alle 10 statistieken in detail door en leggen we uit hoe elke statistiek bijdraagt aan succesvol patchbeheer.
De video 10 essentiële statistieken voor succesvol patchbeheer plaatst het volledige kader in context.
10 essentiële patchbeheer-statistieken voor succes
#1. Patchfrequentie
- Definitie en betekenis: patchfrequentie verwijst naar hoe vaak en hoe regelmatig patches binnen een organisatie worden toegepast. Het is een cruciale statistiek om systemen veilig en up-to-date te houden. Een goed gedefinieerde patchfrequentie helpt organisaties om gelijke tred te houden met de release van nieuwe patches en zo het kwetsbaarheidsvenster te verkleinen.
- Het belang van regelmaat: de strategische invoering van een vaste patchfrequentie vermindert de blootstelling aan kwetsbaarheden aanzienlijk. Door systemen systematisch bij te werken, beperken organisaties de risico’s van verouderde software en beschermen ze zich tegen mogelijke inbreuken.
Voordeel van NinjaOne®: NinjaOne automatiseert terugkerende patchcycli, waardoor de frequentie op alle devices consistent blijft zonder handmatig toezicht.
#2. Tijd tot patch
- Wat wordt gemeten: de statistiek tijd tot patch geeft de periode weer tussen het ontdekken van een kwetsbaarheid en de succesvolle uitrol van de bijbehorende patch. Deze statistiek is doorslaggevend om te bepalen hoe snel en wendbaar het patchbeheerproces van een organisatie is.
- Betekenis voor vulnerability management: een korte tijd tot patch wijst op een efficiënt vulnerability management-programma. Het laat zien dat een organisatie risico’s snel kan beperken, een sleutelfactor voor een robuuste beveiliging.
Voordeel van NinjaOne: met NinjaOne rolt u kritieke patches snel uit op al uw endpoints, waardoor de patchachterstand en het risico afnemen.
#3. Percentage gepatchte systemen
- Wat wordt gemeten: het aandeel systemen dat is bijgewerkt met de nieuwste patches. Het biedt een volledig beeld van de patchdekking binnen de IT-infrastructuur van een organisatie.
- Relevantie voor vulnerability management: het percentage gepatchte systemen is cruciaal om te beoordelen hoe grondig en effectief de patchbeheer-inspanningen zijn. Een hoge dekking zorgt ervoor dat kwetsbaarheden overal worden aangepakt, wat het algemene risicoprofiel verlaagt.
Voordeel van NinjaOne: NinjaOne toont de patchdekking van het hele apparaatpark in één overzicht, zodat u hiaten eenvoudig opspoort.
#4. Mislukte patches
- Mislukkingen volgen: monitoring van mislukte patchinstallaties is essentieel om problemen in het patchbeheerproces te signaleren en te verhelpen. Deze statistiek werpt licht op de betrouwbaarheid van patch-implementaties.
- Strategieën om risico’s te beperken: pak de onderliggende oorzaken van mislukte patches aan om de systeembeveiliging op peil te houden. Door mislukkingen te analyseren, kunnen organisaties hun patchprocessen verfijnen en zo bij volgende uitrollen een hoger slagingspercentage bereiken.
Voordeel van NinjaOne:NinjaOne rapporteert de installatiestatus van patches per device, zodat IT-teams fouten snel vinden en verhelpen.
#5. Opnieuw gepatchte kwetsbaarheden
- Hoe vaak dit voorkomt en wat het betekent: bijhouden hoe vaak kwetsbaarheden opnieuw gepatcht moeten worden is belangrijk om de effectiviteit van de eerste patchpoging te begrijpen. Deze statistiek zegt iets over de houdbaarheid van patches en de noodzaak van continue monitoring.
- Strategisch belang: de noodzaak om kwetsbaarheden opnieuw te patchen onderstreept het belang van een dynamische en flexibele patchbeheerstrategie. Het wijst op verbeterpunten in het testen en uitrollen van patches.
Voordeel van NinjaOne: NinjaOne legt de historische patchactiviteit vast, waardoor u terugkerende problemen sneller herkent en de patchkwaliteit verbetert.
#6. Patch compliance-percentage
- Naleving waarborgen: het patch compliance-percentage meet de naleving van organisatorische en wettelijke patchnormen. Het is een belangrijke indicator van de mate waarin een organisatie haar beveiligingsbeleid conform de geldende richtlijnen handhaaft.
- Rol in de beveiliging: hoge compliancepercentages duiden op een veilige en goed beheerde IT-omgeving. Zorgen dat patches aan de compliance-eisen voldoen is cruciaal om risico’s te beperken en beste praktijken te volgen.
Voordeel van NinjaOne:NinjaOne genereert automatisch patchrapporten over beschikbare updates en patchstatus, die IT-leiders als bewijsmateriaal bij audits kunnen gebruiken
#7. Gepatchte kritieke kwetsbaarheden
- Prioriteiten stellen: focus op het patchen van kritieke kwetsbaarheden is essentieel voor effectief risicobeheer. Deze statistiek laat zien in hoeverre de organisatie de ernstigste dreigingen tijdig herkent en aanpakt.
- Invloed op de strategie: het prioriteren van kritieke kwetsbaarheden bepaalt de strategische richting van vulnerability management. Het zorgt ervoor dat middelen efficiënt worden ingezet en het patchbeheerprogramma maximaal effect heeft.
Voordeel van NinjaOne:NinjaOne koppelt CVE’s aan de betrokken endpoints op basis van geïmporteerde gegevens uit vulnerability scanners en beheerders kunnen CVSS-regels instellen die kritieke patches automatisch goedkeuren en uitrollen.
#8. Patch compliance bij eindgebruikers
- Compliance monitoren: het beoordelen van de patch compliance op devices van eindgebruikers zorgt voor volledige beveiligingsdekking. Deze statistiek weerspiegelt het succes van beleid en praktijken die gebruikerssystemen up-to-date houden.
- Het belang van voorlichting: eindgebruikers voorlichten over het belang van regelmatig patchen is essentieel voor de beveiliging. Bewustwordingsinitiatieven kunnen de compliancepercentages aanzienlijk verhogen en dragen bij aan de weerbaarheid van de hele IT-infrastructuur.
Voordeel van NinjaOne: NinjaOne biedt centraal inzicht in het patchen van endpoints bij verspreide teams.
#9. Slagingspercentage van patchtests
- Effectiviteit beoordelen: het slagingspercentage van patchtests in een gecontroleerde omgeving zegt iets over de betrouwbaarheid en compatibiliteit van patches. Deze statistiek is cruciaal om te voorkomen dat patches de werking van systemen verstoren.
- Kwaliteit waarborgen: een hoog slagingspercentage bij patchtests beperkt het risico op verstoringen en bevestigt de kwaliteit en effectiviteit van het patchbeheerproces. Het onderstreept hoe belangrijk grondig testen is voordat u breed uitrolt.
Voordeel van NinjaOne: met NinjaOne test u patches eerst in kleinere pilotgroepen om de werking te valideren vóór de volledige uitrol.
#10. Teruggedraaide patches
- Frequentie en oorzaken: het meten van het aantal teruggedraaide patches geeft inzicht in de stabiliteit en prestaties van uitgerolde patches. Deze statistiek is essentieel om patches te herkennen die problemen in de IT-omgeving kunnen veroorzaken.
- Continue beoordeling: het volgen van teruggedraaide patches is cruciaal voor de doorlopende evaluatie en verbetering van de patchbeheerstrategie. Organisaties kunnen problemen zo snel aanpakken en oplossen, waardoor IT-systemen gezond blijven.
Voordeel van NinjaOne:NinjaOne kan specifieke Windows-patches verwijderen die compatibiliteitsproblemen veroorzaken en met de overzichten van patchactiviteit achterhalen IT-teams welke updates teruggedraaid moeten worden.
Hieronder vindt u een kort overzicht van de tien patchbeheer-statistieken die u zou moeten volgen:
| Statistiek | Wat het meet | Waarom het belangrijk is |
| Patchfrequentie | Hoe vaak en hoe regelmatig patches binnen de organisatie worden uitgerold | Een consistente patchfrequentie verkleint het kwetsbaarheidsvenster tussen releases |
| Tijd tot patch | De periode tussen het ontdekken van een kwetsbaarheid en de uitrol van de patch | Laat zien hoe snel een organisatie een bekend beveiligingsgat kan dichten |
| Percentage gepatchte systemen | Het aandeel systemen dat is bijgewerkt met de nieuwste patches | Toont hoe volledig de patchdekking in de omgeving is |
| Mislukte patches | Het aantal patch-implementaties dat niet succesvol is afgerond | Signaleert betrouwbaarheidsproblemen in het patchproces voordat ze zich opstapelen |
| Opnieuw gepatchte kwetsbaarheden | Hoe vaak een kwetsbaarheid een tweede patchpoging vereist | Laat zien of de eerste patch en de tests erachter daadwerkelijk standhielden |
| Patch compliance-percentage | De naleving van intern beleid en wettelijke patchnormen | Ondersteunt auditgereedheid en toont een beheerst beveiligingsbeleid aan |
| Gepatchte kritieke kwetsbaarheden | Het aandeel ernstige kwetsbaarheden dat op tijd is gepatcht | Vermindert direct de blootstelling aan de dreigingen die de meeste schade kunnen aanrichten |
| Patch compliance bij eindgebruikers | De patchstatus van specifiek de devices van eindgebruikers | Bevestigt dat de beveiligingsdekking verder reikt dan servers en het hele apparaatpark omvat |
| Slagingspercentage van patchtests | Hoe vaak patches de tests in een gecontroleerde omgeving doorstaan vóór de uitrol | Verkleint het risico dat een patch de bedrijfsvoering verstoort |
| Teruggedraaide patches | Hoe vaak een uitgerolde patch ongedaan moet worden gemaakt | Legt stabiliteitsproblemen bloot en laat zien waar het uitrolproces aanpassing nodig heeft |
Het volgen van deze statistieken versterkt de beveiliging en verkleint risico’s. Wilt u meer weten? Bekijk dan onze video Fouten in patchbeheer en hoe u ze voorkomt.
Waarom patchbeheer-statistieken belangrijk zijn
Het vaststellen van concrete statistieken en IT-KPI’s (Key Performance Indicators) is essentieel voor het slagen van elke patchbeheerstrategie. Statistieken maken prestaties meetbaar, zodat organisaties de effectiviteit van hun patchprocessen kunnen beoordelen. KPI’s geven op hun beurt inzicht in hoe goed die processen aansluiten op bredere beveiligingsdoelen.
Samen vormen deze instrumenten de basis voor effectieve patchbeheerstrategieën en maken ze continue verbetering en aanpassing aan het veranderende cybersecuritylandschap mogelijk.
5 belangrijke voordelen van het volgen van patchbeheer-statistieken
-
Meer inzicht in patchvoortgang en beveiligingsbeleid
Het volgen van patchbeheer-statistieken geeft volledig inzicht in hoeveel systemen gepatcht zijn, waar kwetsbaarheden blijven bestaan en hoe snel teams reageren. Dat inzicht helpt IT-leiders de werkelijke staat van hun verdediging te begrijpen en betere, beter onderbouwde beslissingen te nemen.
-
Knelpunten en inefficiëntie sneller opsporen
Statistieken laten zien waar het patchen vertraging oploopt of dat nu bij het testen, de goedkeuring of de uitrol is. Een lange tijd tot patch kan bijvoorbeeld wijzen op procesknelpunten die de organisatie risico laten lopen. Door inefficiëntie vroeg te herkennen, kunnen IT-teams workflows aanpassen, middelen gerichter inzetten en vertragingen beperken die aanvallers kunnen misbruiken.
-
Betere aansluiting op wet- en regelgeving
Regelgevende kaders zoals HIPAA, PCI-DSS en GDPR vereisen vaak tijdig patchen en rapporteren. Door compliancegerichte statistieken te volgen, kunnen organisaties tijdens audits aantonen dat ze zich aan de regels houden. In plaats van in allerijl patchgegevens bij elkaar te zoeken, kunnen IT-teams terugvallen op gedocumenteerde patch compliance-percentages die aantonen dat ze aan de normen voldoen en zo kostbare boetes voorkomen.
-
Betere prioritering van kritieke kwetsbaarheden
Door het percentage gepatchte kritieke kwetsbaarheden te volgen, weten IT-leiders zeker dat de ernstigste problemen als eerste worden opgelost. Die prioritering verkleint de algehele blootstelling en zorgt ervoor dat beveiligingsmiddelen worden ingezet waar ze het meeste effect hebben.
-
Continue verbetering op basis van data
In de loop van de tijd vormen patchstatistieken een waardevolle feedbackloop. Trends in mislukte patches, teruggedraaide patches of opnieuw gepatchte kwetsbaarheden laten zien waar processen bijgeschaafd moeten worden. Met die data kunnen IT-teams hun test-, uitrol- en compliancestrategieën voortdurend verbeteren.
Welke patch compliance-statistieken moet IT-operations aan de directie rapporteren?
De directie heeft zes statistieken nodig om patch compliance, beveiligingsrisico’s en de voortgang van herstelacties te begrijpen. Het gaat om de volgende statistieken:
Meer inzicht in patchvoortgang en beveiligingsbeleid
Volg het percentage beheerde endpoints dat aan uw patchbeleid voldoet. Als bijvoorbeeld 38.400 van uw 40.000 endpoints compliant zijn, bedraagt het compliancepercentage 96%, waarbij 1.600 devices directe aandacht nodig hebben.
Compliance van kritieke patches binnen de SLA
Laat zien welk percentage van de betreffende endpoints kritieke patches binnen uw SLA heeft ontvangen, bijvoorbeeld binnen 14 dagen. Als 23.750 van de 25.000 devices op tijd zijn gepatcht, ligt de compliance op 95%. Voor de resterende 1.250 endpoints die de deadline hebben gemist, en voor alle overige nog ongepatchte devices, is een streefdatum voor herstel nodig.
Gemiddelde tijd tot het patchen van kritieke updates
Meet het gemiddelde aantal dagen tussen het identificeren van een kritieke kwetsbaarheid en het uitrollen van de patch. Een daling van 18 naar 9 dagen laat zien dat IT de periode waarin devices blootstaan effectief verkort.
Achterstallige kritieke blootstelling
Volg het percentage beheerde endpoints dat aan uw patchbeleid voldoet. Als bijvoorbeeld 38.400 van uw 40.000 endpoints compliant zijn, bedraagt het compliancepercentage 96%, waarbij 1.600 devices directe aandacht nodig hebben.
Percentage mislukte patches
Volg het percentage patchinstallaties dat is mislukt, samen met het aantal betrokken endpoints. Een foutpercentage van 2% bij 30.000 pogingen betekent 600 mislukte installaties. Rapporteer het aantal betrokken devices apart, want op één endpoint kunnen meerdere installaties mislukken.
Goedgekeurde uitzonderingen
Sommige endpoints, zoals verouderde systemen, hebben mogelijk een goedgekeurde vrijstelling van specifieke patcheisen. Als 700 van de 35.000 endpoints een uitzondering hebben, gaat het om 2% van het hele apparaatpark. Zorg dat elke uitzondering een eigenaar en een vervaldatum heeft, zodat die geen permanente blinde vlek wordt.
Houd het rapport beperkt tot één pagina en licht de trends van de laatste drie tot zes rapportageperioden uit. Zo ziet de directie in één oogopslag wat verbetert en waar herstel nodig is.
Statistieken opnemen in uw patchbeheerstrategie
Het doorlopend monitoren, evalueren en verfijnen van patchbeheer-statistieken is van het grootste belang voor een effectieve patchstrategie. Door deze statistieken als feedbackloop te gebruiken, kunnen organisaties hun beveiligingsmaatregelen in realtime bijsturen.
Door deze statistieken voortdurend te beoordelen, kunnen organisaties verbeterpunten vinden, hun processen aanpassen aan nieuwe uitdagingen en ervoor zorgen dat hun patchbeheer aansluit op beste praktijken en beveiligingseisen.
Het combineren van patchbeheer-statistieken met bredere KPI’s voor vulnerability management levert een compleet beeld op van het beveiligingsbeleid van een organisatie. Die integratie zorgt voor één gezamenlijke beveiligingsvisie die meer is dan de som der delen en maakt de organisatie wendbaarder in het detecteren van en reageren op dreigingen.
Deze holistische aanpak maakt een beter gecoördineerde en effectievere reactie op cyberdreigingen mogelijk en zorgt ervoor dat patchbeheer een wezenlijke bijdrage levert aan de algehele beveiligingsstrategie van de organisatie.
Lees meer over de patchbeheerrapporten van NinjaOne die gedetailleerd inzicht bieden voor veilig, efficiënt patchen en proactief toezicht op kwetsbaarheden.
IT-beveiliging versterken met patchbeheer-statistieken
Patchbeheer-statistieken geven IT-teams de harde data die ze nodig hebben om effectiviteit te meten, hiaten op te sporen en de waarde van hun patchstrategie aan te tonen. Door de juiste KPI’s te volgen, kunnen organisaties kritieke kwetsbaarheden prioriteren, de compliance verbeteren en risico’s beperken voordat ze uitgroeien tot kostbare incidenten.
Neem de regie over uw patchbeheer en versterk uw IT-beveiliging met NinjaOne Autonomous Patch Management. Onze oplossing biedt meetbaar inzicht in de effectiviteit van uw patchbeheerprocessen, zodat u onderbouwde beslissingen neemt, prioriteiten stelt en uw strategie aanpast om risico’s doeltreffend te beperken.