


Belangrijkste punten
- MDR en XDR zijn beide detectie- en responsoplossingen die uw omgeving op bedreigingen controleren en uw team helpen sneller te reageren.
- MDR combineert geautomatiseerde monitoring met een menselijk securityteam dat bedreigingen voor u onderzoekt en prioriteert.
- XDR haalt gegevens uit meer bronnen binnen uw omgeving en gebruikt machinaal leren om alert fatigue te verminderen.
- De keuze tussen MDR en XDR hangt ervan af of u een extern securityteam nodig hebt (MDR) of betere tooling voor het team dat u al hebt (XDR).
Als uw IT-team worstelt met een lange takenlijst, kan het implementeren van detectie- en responsoplossingen een stap zijn om efficiënter te werken en de werkdruk te verlagen. Oplossingen voor eindpuntbeveiliging zoals Managed Detection and Response (MDR) en Extended Detection and Response (XDR) helpen u bij het beheren en controleren van uw endpoints en andere onderdelen van uw infrastructuur, een onmisbare mogelijkheid binnen moderne cybersecurity.
Welke oplossing u implementeert, hangt echter af van uw behoeften en uw huidige infrastructuur. Sommige organisaties hebben meer baat bij MDR, andere juist bij XDR. Deze gids over MDR vs XDR helpt u de beste oplossing voor uw organisatie te bepalen.
Wat is Managed Detection and Response (MDR)?
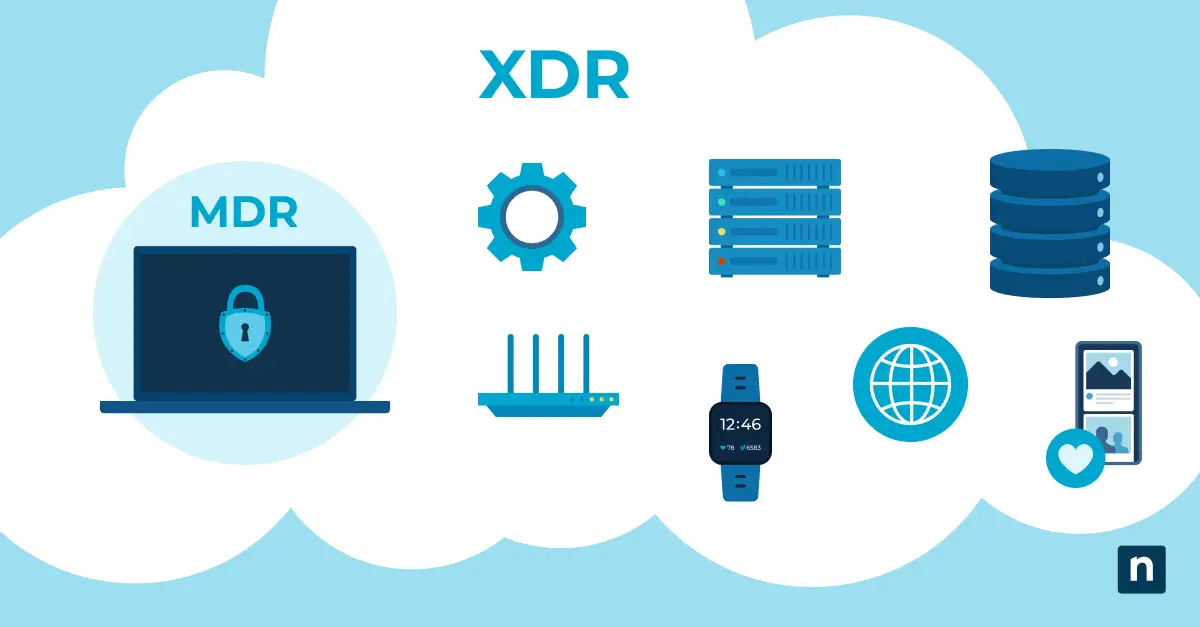
Managed Detection and Response (MDR) is een cybersecuritydienst die bedreigingen voor uw organisatie en beveiligingsomgeving opspoort en aanpakt. Hoewel de twee op elkaar lijken, is het belangrijk om te weten dat MDR niet hetzelfde is als EDR. MDR bestaat doorgaans uit zowel een geautomatiseerd technologisch onderdeel als een securityteam, waardoor organisaties beschikken over monitoring van het netwerk en de omgeving én over onderzoek en deskundige analyse na een incident.
Met MDR krijgen organisaties toegang tot deze middelen voor een fractie van de kosten van een interne invulling. Zo beschermt u uw netwerk, uw endpoints en uw gegevens. Wilt u meer weten over MDR? Bekijk dan deze korte video over Managed Detection and Response (MDR).
MDR-oplossingen hebben een aantal belangrijke mogelijkheden die ze aantrekkelijk maken als beveiligingsoplossing.
- Goed zicht op de omgeving: dankzij constante, geautomatiseerde monitoring kan uw MDR-oplossing notificaties prioriteren, ongebruikelijke gebeurtenissen of mogelijke bedreigingen signaleren en u waarschuwen bij urgente problemen. Wanneer u een incident vroeg opmerkt, beperkt u de gevolgen en houdt u de schade eenvoudiger onder controle.
- Incident response en analyse: doordat een MDR-oplossing zo’n goed zicht heeft op de omgeving, kan ze bedreigingen snel onderzoeken en bepalen hoe er effectief op gereageerd moet worden. MDR omvat meestal ook deskundige analyse door uw provider. Die analyse prioriteert bovendien de gevonden kwetsbaarheden voor u, waardoor u minder tijd kwijt bent aan het classificeren en prioriteren van oplossingen.
- Het opvullen van het kennistekort: veel organisaties vinden het lastig om securitypersoneel te werven en te behouden. Een MDR-oplossing helpt dit probleem te verzachten, omdat u de analyse van bedreigingen uitbesteedt en hulp krijgt bij het stellen van prioriteiten. In plaats van uw energie en beperkte middelen te steken in het opbouwen en opleiden van een gespecialiseerd securityteam, kunt u MDR inzetten voor de lastigere bedreigingen.
Wat is Extended Detection and Response (XDR)?
XDR, oftewel Extended Detection and Response, verzamelt gegevens uit uiteenlopende bronnen, lokaal of cloud-based, om de beveiliging van uw organisatie te bewaken en te beoordelen. Op basis van referentiegegevens over uw omgeving kan XDR activiteiten en gegevenstoegang in die omgeving volgen en u waarschuwen bij ongebruikelijk of verdacht gedrag.
Hoewel XDR lijkt op MDR, verzamelt het gegevens uit een breder scala aan bronnen binnen een netwerk en is het ontworpen om een volledig beeld te geven van mogelijke beveiligingsproblemen. Dit zijn de belangrijkste functies en mogelijkheden van XDR-oplossingen:
- Geavanceerd machinaal leren: MDR gebruikt ook machinaal leren, maar XDR heeft een voorsprong dankzij de veel grotere hoeveelheid data. Doordat XDR gegevens verzamelt uit meer en uiteenlopende bronnen, ontstaat een completer beeld. Kunstmatige intelligentie analyseert de gegevens uit uw omgeving en helpt bij het detecteren van en reageren op complexe, geavanceerde bedreigingen die anders gemakkelijk over het hoofd worden gezien.
- Brede reikwijdte: omdat XDR-oplossingen informatie uit zo veel bronnen halen, zijn ze bijzonder goed in het snel herkennen van aanvallen die zich op meerdere onderdelen van uw omgeving richten. Bedreigingen die anders onopgemerkt zouden blijven of traditionele detectiemethoden omzeilen, worden door XDR-software wél gesignaleerd.
- Samenvoegen van notificaties: een van de grootste problemen voor securityteams is alert fatigue en XDR helpt dat te verminderen. Door de brede reikwijdte te combineren met machinaal leren analyseren XDR-oplossingen elke gegenereerde notificatie en bepalen ze welke bedreigingen zo belangrijk of urgent zijn dat het securityteam moet ingrijpen. In plaats van een notificatie bij elke mogelijke kwetsbaarheid ziet uw team alleen notificaties die aan bepaalde criteria voldoen.
Strategie voor eindpuntbeveiliging: MDR vs XDR
Bij het kiezen van een oplossing voor eindpuntbeveiliging spelen verschillende factoren een rol.
- Detectie van en reactie op bedreigingen in realtime: zowel MDR als XDR biedt dit, maar vraag uzelf af of uw team het opvolgen van notificaties aankan. Zo niet, dan past een MDR-oplossing waarschijnlijk beter bij uw organisatie. Hoe dan ook zijn realtime detectie van bedreigingen en continue monitoring nuttige en belangrijke instrumenten voor een sterke beveiliging.
- Uw totale cybersecuritystrategie: threat hunting, notificaties en responsmogelijkheden zijn allemaal essentieel voor uw totale cybersecuritystrategie. Om te bepalen of MDR of XDR het beste bij u past, kijkt u naar hoe uw middelen op dit moment worden ingezet en of u vooral behoefte hebt aan meer tijd of aan meer expertise.
- Budgettaire beperkingen: weeg de kosten van het intern aannemen van securityexperts af tegen de kosten van managed oplossingen. Houd ook rekening met de kosten van basale eindpuntbeveiliging en bepaal vervolgens of de extra kosten het waard zijn om ook het netwerk en andere mogelijke aanvalsvectoren te bewaken. Onthoud vooral dat de kosten van een datalek vrijwel zeker hoger uitvallen dan die van preventieve maatregelen.
Versterk uw beveiligingsbeleid met het juiste responskader. Bekijk vandaag nog MDR vs XDR: wat is het verschil?
De juiste oplossing voor eindpuntbeveiliging kiezen
Uiteindelijk hangt de keuze voor MDR of XDR (of een combinatie van beide) ervan af of u een securityteam nodig hebt of een manier om het team dat u al hebt efficiënter te laten werken. MDR-oplossingen zijn te combineren met XDR-software, dus u kunt eenvoudig een MDR-provider inschakelen die XDR gebruikt om uw omgeving te beheren. Hebt u geen behoefte aan een extern securityteam, maar wilt u wel geavanceerde cybersecurity? Dan is XDR waarschijnlijk de betere keuze voor uw organisatie.
De geautomatiseerde monitoring en notificaties, het machinaal leren en het goede zicht op de omgeving dragen bij aan vroege detectie van bedreigingen. Zo kan uw organisatie reageren op bedreigingen en aanvallen voordat die een sta-in-de-weg worden. Of u nu voor MDR of XDR kiest, een betere cybersecurityaanpak betaalt zich hoe dan ook terug.