


In een digitale wereld waarin informatie de belangrijkste asset is voor bedrijven én particulieren, is het beveiligen van netwerken tegen een almaar groeiend aantal cyberdreigingen bepalend geworden voor succes. Naarmate de technologie zich ontwikkelt, verfijnen kwaadwillenden ook hun methoden om netwerkbeveiliging te omzeilen, van malware en phishingaanvallen tot advanced persistent threats. Beveiligingsinbreuken kunnen ernstige gevolgen hebben, zoals datalekken, ongeautoriseerde toegang en verstoring van dienstverlening.
Nu het aanvalsoppervlak steeds groter wordt, staan organisaties voortdurend voor de uitdaging om gevoelige informatie te beschermen en de integriteit van hun netwerken te bewaken. Intrusion Detection Systems (IDS) en Intrusion Prevention Systems (IPS) spelen een cruciale rol bij het opsporen en beperken van deze dreigingen en bieden een proactieve verdediging tegen mogelijke inbraken.
Wat is een IDS (Intrusion Detection System)?
Een Intrusion Detection System (IDS) is een beveiligingstool die netwerk- of systeemactiviteiten controleert op verdacht gedrag of schendingen van beleidsregels. Het systeem spoort mogelijke beveiligingsinbreuken op door netwerkverkeer, systeemlogs en andere gegevensbronnen te analyseren.
Dit zijn de belangrijkste mogelijkheden van een IDS-oplossing:
- Realtime monitoring: een IDS controleert netwerkverkeer continu in realtime en zoekt naar patronen en afwijkingen om mogelijke dreigingen te herkennen.
- Notificaties genereren: zodra verdachte activiteit wordt gedetecteerd, genereert een IDS notificaties of meldingen met informatie over de aard van de dreiging en de mogelijke impact ervan.
- Passieve observatie: een IDS werkt passief: het observeert en analyseert zonder actief in te grijpen in de werking van het netwerk.
Een IDS herkent mogelijke beveiligingsincidenten via twee mechanismen – op basis van signatures en op basis van anomalieën:
- Detectie op basis van signatures: waargenomen patronen worden vergeleken met een database van bekende aanvalssignatures. Dat werkt goed voor bekende dreigingen, maar nieuwe of geavanceerde aanvallen kunnen onopgemerkt blijven.
- Detectie op basis van anomalieën: er wordt een basislijn van normaal gedrag vastgesteld en bij afwijkingen volgt een notificatie. Dat is nuttig om nog onbekende dreigingen te herkennen, maar kan false positives opleveren.
Wat is een IPS (Intrusion Prevention System)?
Een Intrusion Prevention System (IPS) gaat verder dan een IDS door gedetecteerde inbraken actief tegen te houden. Waar een IDS zich richt op detectie en meldingen, kiest een IPS voor een proactieve aanpak en grijpt het in realtime in om kwaadaardige activiteiten te stoppen.
Dit zijn de belangrijkste mogelijkheden van een IPS-oplossing:
- Inbraken blokkeren: een IPS blokkeert of wijzigt netwerkverkeer actief zodra het kwaadaardig gedrag herkent, zodat mogelijke dreigingen hun doelwit niet bereiken.
- Geautomatiseerde reacties: een IPS kan automatisch reageren op gedetecteerde dreigingen op basis van vooraf ingesteld beveiligingsbeleid, waardoor de reactietijd korter wordt en schade beperkt blijft.
- Deep packet inspection: een IPS analyseert de inhoud van netwerkpakketten en niet alleen de headerinformatie, waardoor geavanceerde aanvallen beter worden herkend en voorkomen.
Een IPS voorkomt inbraken actief via dezelfde twee mechanismen als een IDS – op basis van signatures en op basis van anomalieën:
- Preventie op basis van signatures: verkeer dat overeenkomt met bekende aanvalssignatures wordt geblokkeerd, wat een proactieve verdediging biedt tegen herkende dreigingen.
- Preventie op basis van anomalieën: afwijkingen van normaal gedrag worden gecontroleerd en er volgen preventieve maatregelen, wat helpt bij de verdediging tegen nieuwe en veranderende dreigingen.
Verschillen tussen IDS en IPS
- Intrusion Detection System (IDS): een IDS werkt als een wachtpost en controleert netwerkverkeer en systeemactiviteiten nauwgezet op afwijkingen of verdachte patronen. De voornaamste taak is het opsporen van mogelijke beveiligingsinbreuken en het waarschuwen van beheerders of securityteams, zodat zij de gesignaleerde dreigingen kunnen onderzoeken en erop kunnen reageren. Een IDS werkt passief en levert waardevolle inzichten in lopende beveiligingsincidenten zonder die zelf te blokkeren of te voorkomen.
- Intrusion Prevention System (IPS): een IPS speelt juist een actievere rol binnen cybersecurity. Het systeem werkt in realtime en grijpt direct in om mogelijke dreigingen af te wenden zodra die worden herkend. Het gaat verder dan detectie en neemt proactieve maatregelen om kwaadaardige activiteiten te blokkeren en het beveiligingsbeleid te versterken. Door vooraf ingesteld beveiligingsbeleid af te dwingen fungeert een IPS als poortwachter en voorkomt het dat ongeautoriseerde toegang, exploits of andere kwaadaardige handelingen de integriteit van het netwerk of de systemen aantasten.
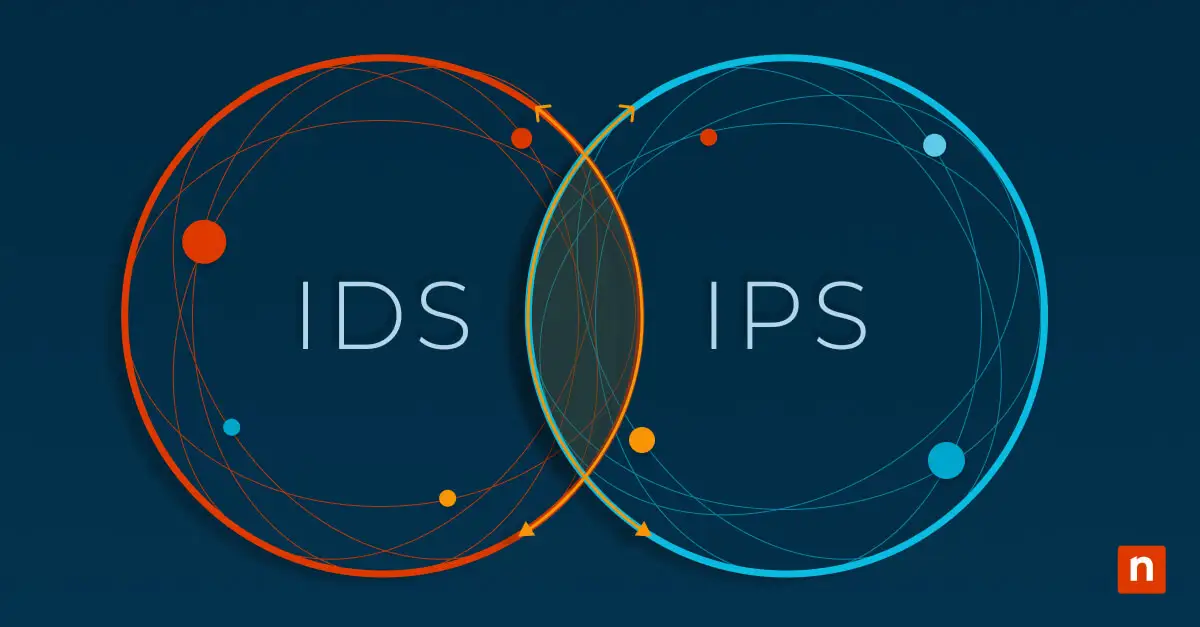
Kort samengevat: een IDS observeert mogelijke beveiligingsproblemen en rapporteert erover, terwijl een IPS die niet alleen detecteert maar ook meteen actie onderneemt om dreigingen in realtime te voorkomen en te beperken. Beide hebben hun plaats in een geslaagde cybersecuritystrategie: het IDS als waarschuwingssysteem en het IPS als eerstelijnsverdediging, samen goed voor een sterkere digitale omgeving tegen steeds veranderende cyberdreigingen.
Logs van IDS en IPS
Zowel een IDS als een IPS genereert logs met essentiële informatie over gedetecteerde gebeurtenissen, notificaties en reacties. Logs vormen een gedetailleerd overzicht van netwerkactiviteiten, waarmee securityteams de gebeurtenissen die tot een inbraak leidden kunnen reconstrueren. Ze spelen ook een belangrijke rol bij het voldoen aan compliance-eisen, doordat ze een gedocumenteerde geschiedenis van beveiligingsincidenten bijhouden.
Deze logs worden vaak centraal verzameld, zodat security-analisten over volledige gegevens over de netwerkbeveiliging beschikken.
IDS vs. IPS vs. firewall
IDS, IPS en firewalls hebben elk een eigen, maar onderling samenhangende rol in de bescherming van het netwerk tegen een breed scala aan dreigingen.
Zoals besproken controleert en analyseert een IDS netwerkverkeer en systeemactiviteiten. Het doel is mogelijke beveiligingsinbreuken en ongebruikelijke patronen te herkennen en securityteams daarover te waarschuwen met notificaties. Een IPS bouwt daarop voort door beveiligingsdreigingen niet alleen te herkennen, maar ook direct in realtime tegen te houden.
Een firewall is een beveiligingsmaatregel die doorgaans op de grens tussen netwerken staat en verkeer doorlaat op basis van een set regels. De firewall vormt een veilige barrière en laat datapakketten toe of blokkeert ze, zodat alleen geautoriseerd verkeer het netwerk passeert.
IDS-, IPS- en firewalltechnologie is zowel in netwerkgebaseerde als in hostgebaseerde configuraties beschikbaar. Netwerkgebaseerde oplossingen passen goed bij implementaties op bedrijfsniveau en hostgebaseerde oplossingen zijn gericht op de bescherming van specifieke systemen.
Zo vullen IDS, IPS en firewalls elkaar aan
Terwijl een firewall de stroom van netwerkverkeer regelt, controleert het IDS diezelfde stroom op verdachte patronen of afwijkingen. Zo ontstaat een dubbele verdedigingslaag – de een stuurt het verkeer, de ander detecteert afwijkingen daarin – die de netwerkbeveiliging als geheel versterkt tegen mogelijke dreigingen.
Een firewall kan ook samenwerken met een IPS dat proactief maatregelen neemt om herkende dreigingen buiten het netwerk te houden. Die combinatie levert een complete verdediging op: de firewall beheert het verkeer en het IPS grijpt actief in om beveiligingsincidenten binnen de goedgekeurde communicatieroutes te voorkomen, wat zorgt voor een krachtig beveiligingsbeleid.
Deze drie-eenheid van netwerkbeveiliging biedt een complete verdediging, waarbij elk onderdeel een essentiële rol speelt in een robuust beveiligingsbeleid. Het IDS controleert, het IPS verdedigt proactief en de firewall voorkomt dat overbodig verkeer tussen netwerken passeert. Daarmee krijgen kwaadwillenden minder kans en wordt het principe van minste voorrecht afgedwongen.
Hier is de videoversie van ‘IDS vs. IPS: definities en belangrijkste verschillen’.
Conclusie
Nu organisaties moeten inspelen op een voortdurend veranderend dreigingslandschap, vraagt de keuze voor de juiste oplossing om een gedetailleerd inzicht in de beveiligingsbehoeften.
We hebben vastgesteld dat een IDS vooral gericht is op detectie en meldingen en inzicht geeft in mogelijke beveiligingsinbreuken voor nadere analyse. Een IPS bouwt voort op die passieve benadering van netwerkbeveiliging door gedetecteerde inbraken actief tegen te houden met geautomatiseerde reacties op basis van vooraf ingesteld beveiligingsbeleid. Bij de keuze tussen IDS en IPS doen organisaties er goed aan hun specifieke beveiligingsbehoeften zorgvuldig te beoordelen en daarbij te kijken naar factoren als de omvang van hun netwerk, de aard van hun gegevens en compliance-eisen.
Omdat cyberdreigingen voortdurend veranderen, is een dynamische aanpak van beveiligingsoplossingen noodzakelijk. Door beveiligingsmaatregelen bij te werken en proactief te werk te gaan, kunnen organisaties zich effectief verdedigen tegen de nieuwste cyberdreigingen.
Het is belangrijk om netwerkapparaten efficiënt te monitoren, zodat duidelijk is wat er beschermd moet worden. Wilt u netwerkbeheer en beveiliging compleet aanpakken? Bekijk dan de netwerkbeheersoftware van NinjaOne, die SNMP- en Syslog-monitoring samenbrengt in een enkel dashboard en volledige zichtbaarheid biedt als basis voor een geslaagde netwerkbeveiliging.