


Belangrijkste punten
- CVE versus CVSS: CVE identificeert kwetsbaarheden; CVSS beoordeelt de ernst ervan op een schaal van 0 tot 10.
- Belangrijkste toepassing: samen helpen ze IT-teams risico’s te beoordelen en patchwerkzaamheden te prioriteren.
- CVE-informatie: biedt beschrijvingen, data en soms oplossingen voor bekende kwetsbaarheden.
- Kracht van CVSS: kwantificeert de ernst en bepaalt zo de volgorde van remediëring.
- Beperkingen: CVSS mist context en updates; CVE vermeldt niet altijd oplossingen en richt zich alleen op software die niet gepatcht is.
- Waarom het belangrijk is: ondanks hun tekortkomingen zijn CVE en CVSS onmisbare tools voor onderbouwd en effectief vulnerability management.
Het aantal cyberaanvallen blijft jaar na jaar fors toenemen. Om die opkomende dreigingen het hoofd te bieden, zijn effectieve patching- en patchbeheerprocessen onmisbaar. Voordat kwetsbaarheden gepatcht worden, zijn er twee beoordelingen waar IT-teams zich op moeten richten: CVE- en CVSS-scores. Hieronder bekijken we het belang van CVE- en CVSS-scores, samen met hun toepassingen en voordelen binnen cybersecurity.
CVE- versus CVSS-scores uitgelegd
Wat is de CVE-score?
CVE staat voor Common Vulnerabilities and Exposures en is een openbare lijst van kwetsbaarheden op het gebied van cybersecurity. Deze woordenlijst ordent de beveiligingsproblemen op identificatienummer, datum en beschrijving..
Bekende voorbeelden van kwetsbaarheden in de CVE-lijst zijn CVE-2017-0144 (EternalBlue) en CVE-2014-0160 (de Heartbleed-bug uit 2014).
Wat is CVSS
CVSS staat voor Common Vulnerability Scoring System. Het is een numerieke score die de ernst van een kwetsbaarheid aangeeft op een schaal van 0 tot 10, waarbij 10 het ernstigst is. De score wordt vaak gebruikt om de ernst te bepalen van de openbaar gemaakte kwetsbaarheden op de CVE-lijst.
Hieronder ziet u een tabel met de CVSS-scorebereiken, gerangschikt op ernst van de kwetsbaarheid.
| CVSS-scorebereik | Ernstniveau | Beschrijving |
| 0.0 | Geen | Geen impact; geen kwetsbaarheid |
| 0.1 – 3.9 | Laag | Minimale impact; laag risico voor systemen |
| 4.0 – 6.9 | Gemiddeld | Matig risico; moet worden aangepakt, maar niet urgent |
| 7.0 – 8.9 | Hoog | Serieus risico; vraagt om snelle remediëring |
| 9.0 – 10.0 | Kritiek | Zeer groot risico; onmiddellijke actie vereist |
Wilt u weten hoe deze scores worden berekend? Lees dan de uitleg over de CVSS-scoremethodiek van FIRST (Forum of Incident Response and Security Teams).
Verschillen tussen CVE- en CVSS-scores
CVE- en CVSS-beoordelingen brengen allebei kwetsbaarheden in kaart. Volgens de National Vulnerability Database is een kwetsbaarheid “een zwakke plek in de rekenlogica (bijvoorbeeld code) van software- en hardwarecomponenten die, wanneer deze wordt misbruikt, een negatieve impact heeft op vertrouwelijkheid, integriteit of beschikbaarheid.” Voordat organisaties een kwetsbaarheid patchen, gebruiken ze CVE- en CVSS-scores om meer informatie te verzamelen over de kwetsbaarheid en de ernst ervan.
| CVE versus CVSS: de belangrijkste verschillen | ||
| Kenmerk | CVE | CVSS |
| Doel | Identificeert kwetsbaarheden | Beoordeelt de ernst |
| Formaat | ID (bijvoorbeeld CVE-2024-1234) | Score (0–10) |
| Beheerd door | MITRE / NVD | FIRST |
| Resultaat | Beschrijving + metadata | Numerieke beoordeling |
| Use case | Bewustwording | Prioritering |
Waar vindt u CVE- en CVSS-scores?
Op dit moment beheert MITRE de CVE-database en werkt daarbij nauw samen met de National Vulnerability Database (NVD), een onderdeel van het National Institute of Standards and Technology (NIST). Voor CVSS-scores vertrouwen bedrijven op FIRST, een Amerikaanse non-profitorganisatie.
Toepassingen van CVE- en CVSS-scores
IT-teams gebruiken CVE- en CVSS-scores tegenwoordig om meer te weten te komen over beveiligingsproblemen voordat ze een strategie opstellen om die op te lossen. Veelvoorkomende toepassingen van CVE- en CVSS-scores zijn:
De ernst van kwetsbaarheden kwantificeren
CVSS-scores drukken de ernst van kwetsbaarheden uit in cijfers. Een IT-team kan met die informatie bepalen welke kwetsbaarheden de grootste dreiging vormen en die als eerste oplossen, voordat het de kleinere zwakke plekken aanpakt.
Een kwetsbaarheid met een CVSS-score van 8 vormt bijvoorbeeld een grotere dreiging dan een kwetsbaarheid met een score van 3. Het IT-team kan dan eerst de kwetsbaarheid met score 8 verhelpen en daarna de minder ernstige kwetsbaarheid met score 3.
Meer inzicht krijgen in elke kwetsbaarheid
De CVE-lijst bevat beschrijvingen, data en andere informatie over kwetsbaarheden. Daarnaast vermeldt de CVE-lijst soms de oplossingen voor een specifieke kwetsbaarheid. Dankzij deze waardevolle informatie begrijpt een IT-team een kwetsbaarheid beter en kan het een oplossing ontwikkelen.
Patchbeheer ondersteunen
CVE- en CVSS-scores geven een IT-team houvast en extra ondersteuning bij patchbeheer. Met deze beoordelingen kan een IT-team kwetsbaarheden plannen, voorbereiden en oplossen voordat ze uitgroeien tot ernstige problemen voor een organisatie.
Hebt u vragen over patching? Bekijk dan de veelgestelde vragen over patchbeheer van NinjaOne voor uitgebreide antwoorden.
Prioriteer en patch de meest urgente kwetsbaarheden met de automatische patchsoftware van NinjaOne.
→ Probeer NinjaOne Autonomous Patch Management gratis of bekijk een demo.
Het belang van CVE- en CVSS-scores
CVE- en CVSS-scores zijn niet perfect, maar ze behoren op dit moment tot de beste beoordelingen voor kwetsbaarheden. IT-teams kunnen er lastige kwetsbaarheden mee categoriseren, prioriteren en ordenen. Bovendien kunnen IT-teams dankzij CVE- en CVSS-scores meer inzicht krijgen in beveiligingsproblemen en een plan opstellen om die op te lossen.
Beperkingen van CVE- en CVSS-scores
Sommige organisaties beweren dat CVE- en CVSS-scores binnen cybersecurity te veel worden gebruikt en te zwaar worden gewogen, maar ze blijven de beste beschikbare beoordelingen van kwetsbaarheden. Dat gezegd hebbende hebben ze wel bepaalde beperkingen, zoals hieronder te zien is:
Beperkingen van de CVSS-score
Meet risico niet nauwkeurig
Helaas geven de CVSS-scores die aan kwetsbaarheden worden toegekend, het risico niet altijd nauwkeurig weer. Kwetsbaarheden met een score van 7.0 of hoger gelden bijvoorbeeld als de ernstigste dreigingen en moeten als eerste worden aangepakt. Maar zijn dreigingen met score 6.5 echt minder gevaarlijk dan dreigingen met score 7.0? Soms veroorzaakt een kwetsbaarheid met score 6.5 meer problemen dan een kwetsbaarheid met score 7.0.
Blijft ongewijzigd en wordt niet bijgewerkt
Zodra een CVSS-score aan een kwetsbaarheid is toegekend, wordt die doorgaans nooit meer gewijzigd of bijgewerkt. Deze statische score houdt geen rekening met veranderingen of nieuwe informatie.
Mist noodzakelijke context
Omdat een CVSS-score simpelweg een getal is, biedt die geen context of aanvullende informatie over een kwetsbaarheid. Daardoor is het lastig te bepalen welke invloed een kwetsbaarheid daadwerkelijk heeft op een beveiligingssysteem.
Beperkingen van de CVE-score
Mist cruciale informatie
De CVE-lijst geeft wel enige informatie over een kwetsbaarheid, maar niet genoeg voor een IT-beveiligingsteam om het probleem mee op te lossen. Kenna Security merkt op dat CVE-records vaak geen exploitcode, bekende malware en herstelstappen vermelden, waardoor beveiligingsteams die informatie handmatig moeten opzoeken op sites van leveranciers en andere bronnen.
Negeert dreigingen voor gepatchte software
De CVE-lijst richt zich alleen op kwetsbaarheden in software die niet gepatcht is en laat de risico’s of dreigingen voor gepatchte software buiten beschouwing. Software die gepatcht is, is daarmee nog niet volledig veilig voor kwetsbaarheden en dreigingen.
Biedt niet altijd een oplossing
Veel mensen denken dat CVE’s oplossingen bieden voor kwetsbaarheden, maar dat is niet altijd zo. De CVE-lijst vermeldt soms oplossingen voor kwetsbaarheden, maar lang niet altijd.
Ontdek NinjaOne Autonomous Patch Management
Los problemen sneller op met intelligente automatisering gestuurd door Patch Intelligence AI om slechte updates te voorkomen en betrouwbare compliance te garanderen.
Ontdek meer.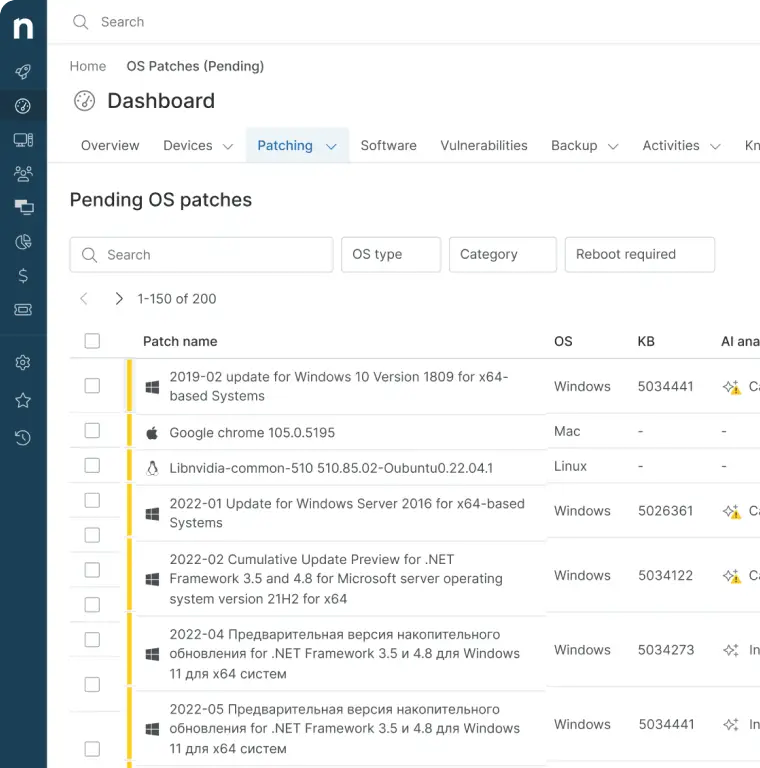
Versterk uw IT-beveiliging met NinjaOne
Patchen en kwetsbaarheden aanpakken is geen eenvoudige klus. Daarom biedt NinjaOne autonoom patchbeheer waarmee u patchprocessen automatiseert vanuit een enkel dashboard. Met NinjaOne beperkt u de kosten, vermindert u de complexiteit, bespaart u tijd en verhelpt u kwetsbaarheden snel. Neem vandaag nog contact op met NinjaOne voor meer informatie en start uw gratis trial.