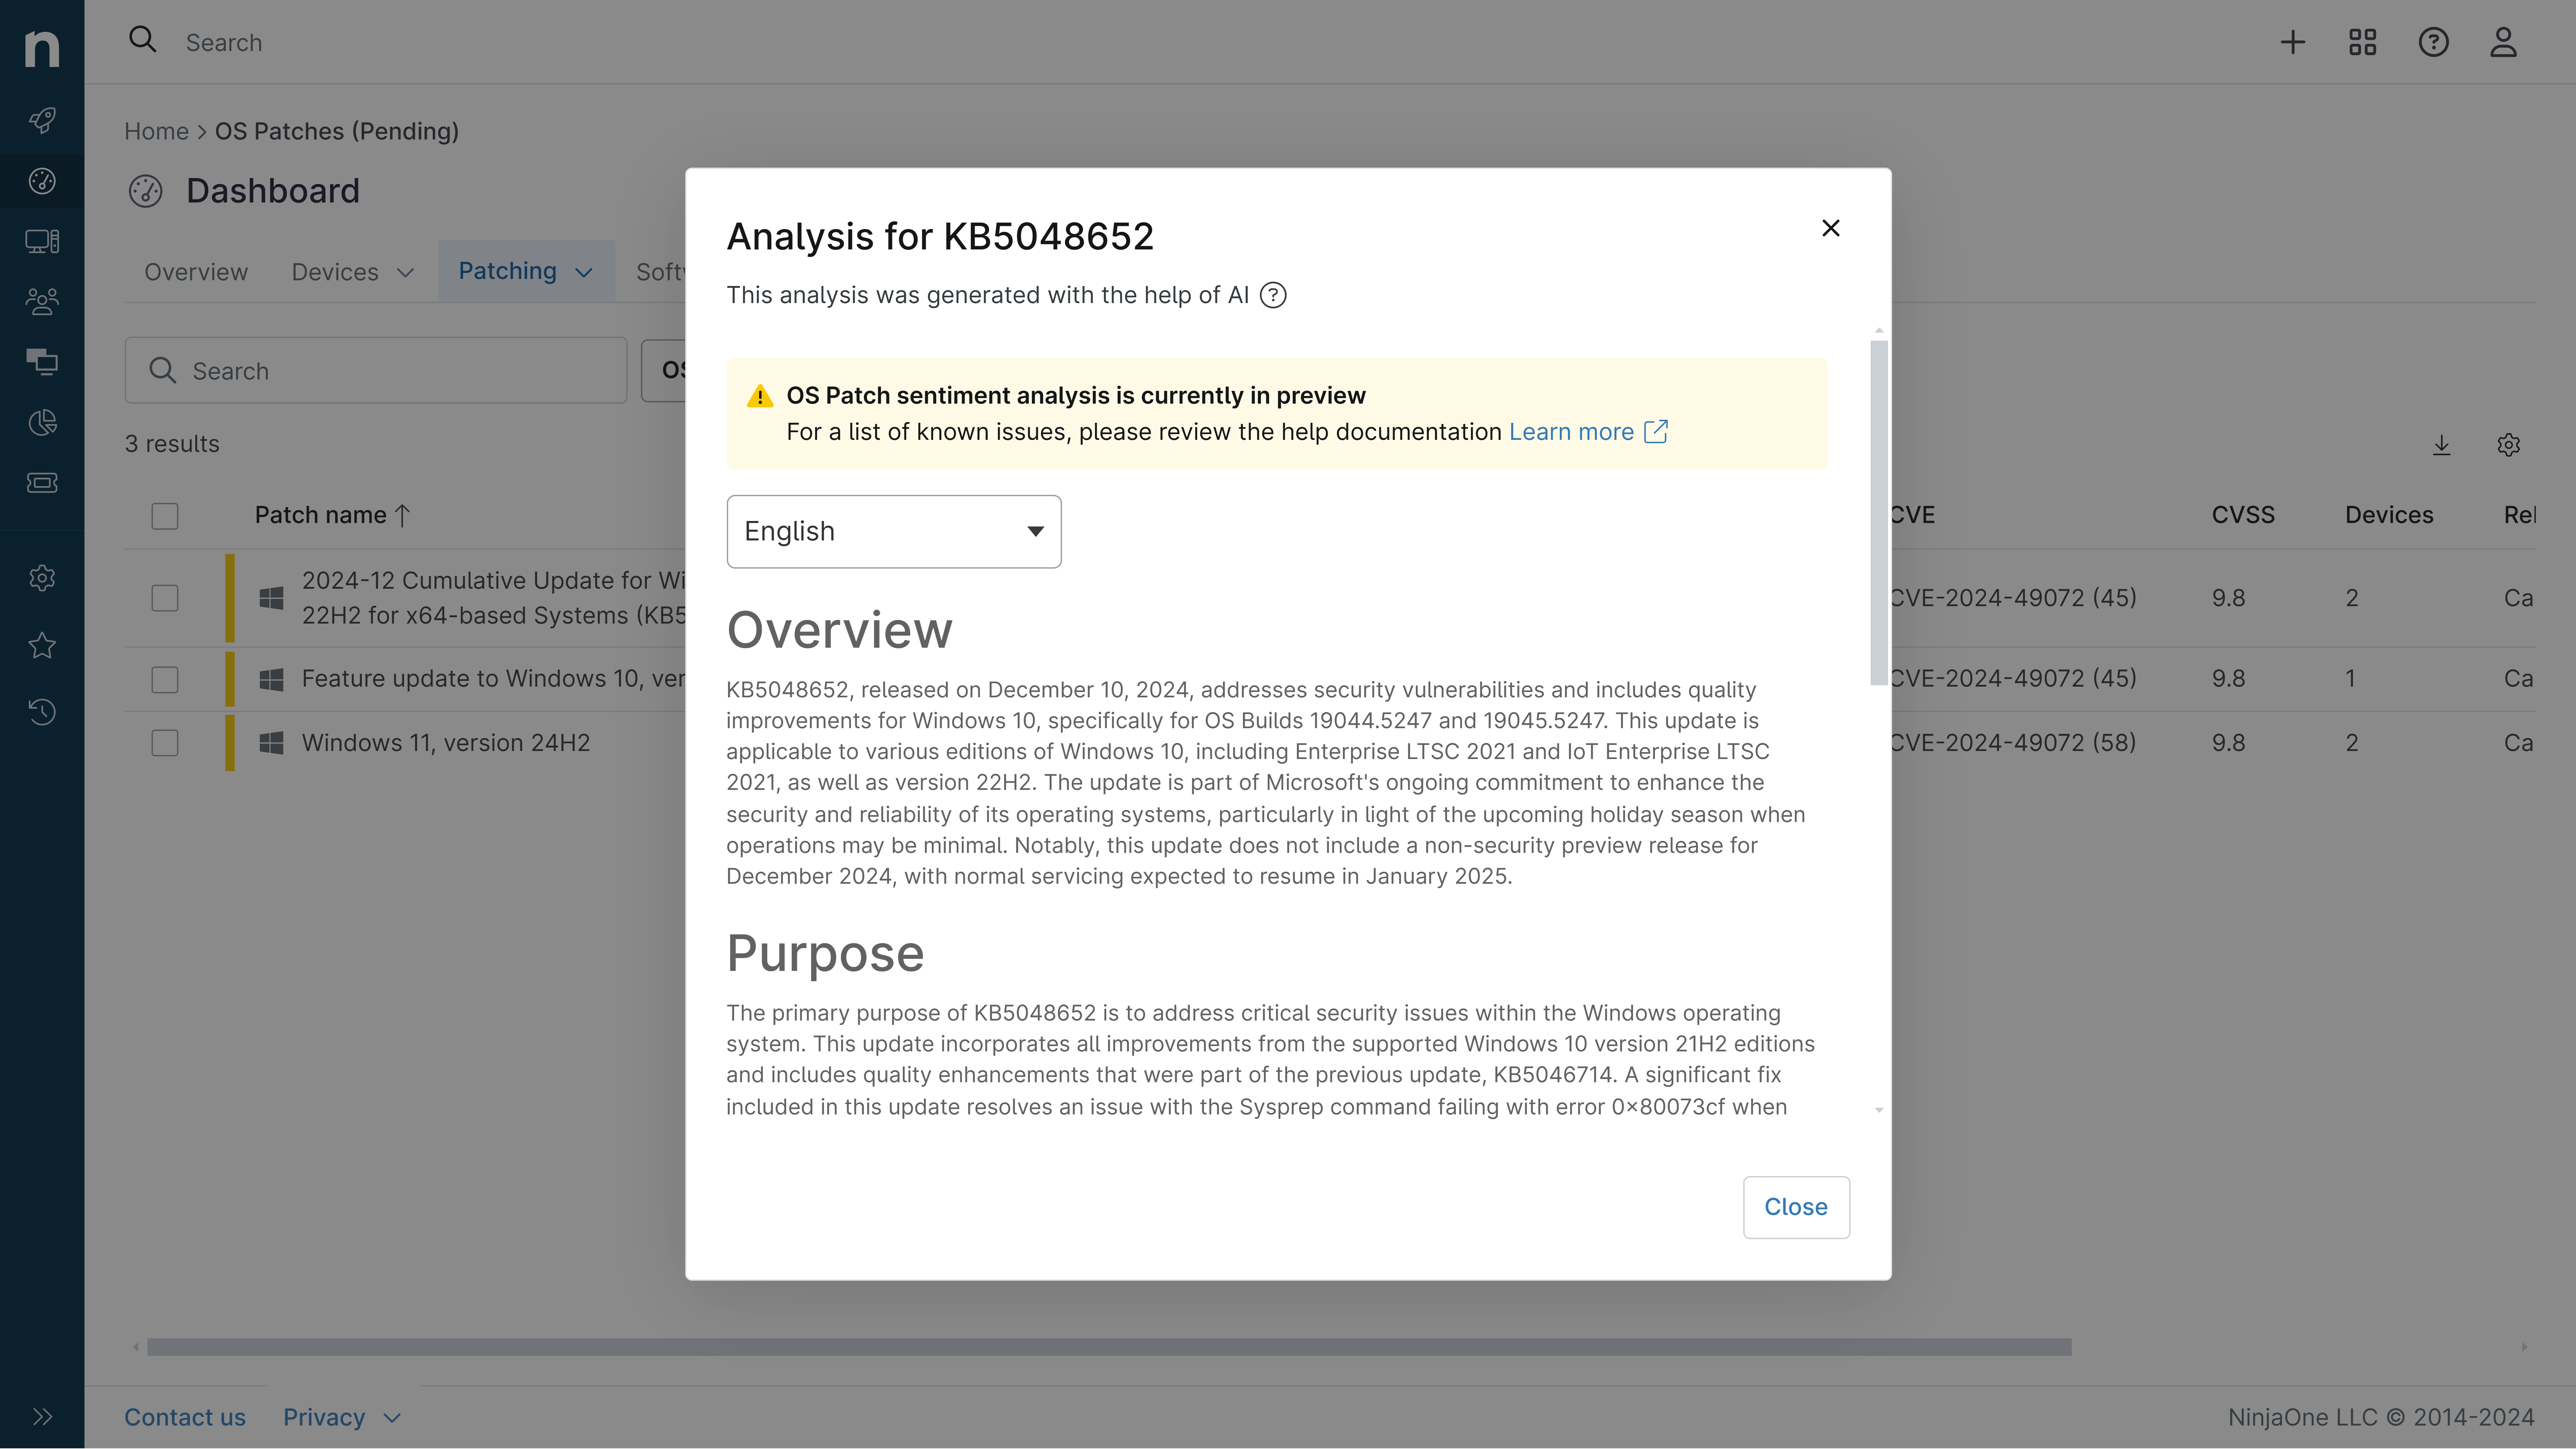
KB5082404: Vue d'ensemble avec le sentiment et le retour d'information des utilisateurs
Dernière mise à jour 31 mai 2026
Probabilité d'une installation réussie et d'un fonctionnement continu de la machine
Vue d’ensemble
KB5082404 est une mise à jour cumulative de sécurité et de qualité d'avril 2026 spécialement conçue pour .NET Framework 4.8 exécuté sur Windows Server 2012 R2. Cette mise à jour cumulative corrige plusieurs vulnérabilités de sécurité critiques tout en apportant également des améliorations de fiabilité à l'environnement d'exécution .NET. Le correctif fait partie du programme Extended Security Update (ESU) de Microsoft pour Windows Server 2012 R2, qui a atteint la fin du support en octobre 2023 mais continue de recevoir des correctifs de sécurité jusqu'en octobre 2026 pour les organisations disposant de licences ESU actives.
La mise à jour englobe six vulnérabilités de sécurité distinctes allant de l'exécution de code à distance aux problèmes de divulgation d'informations, ainsi que des améliorations de qualité axées sur la vérification du déploiement ClickOnce. Les organisations exécutant des applications .NET Framework 4.8 héritées sur l'infrastructure Windows Server 2012 R2 doivent évaluer attentivement ce correctif dans le cadre de leur stratégie de maintenance de la sécurité, en particulier compte tenu de la nature critique de la vulnérabilité d'exécution de code à distance traitée.
Objectif
Ce correctif cumulatif de sécurité et de qualité corrige six vulnérabilités de sécurité dans .NET Framework 4.8. Le correctif le plus important concerne CVE-2026-32178, une vulnérabilité d'exécution de code à distance qui pourrait permettre aux attaquants d'exécuter du code arbitraire via des entrées spécialement conçues. De plus, le correctif corrige trois vulnérabilités de déni de service (CVE-2026-32203, CVE-2026-32226 et CVE-2026-23666) qui pourraient perturber la disponibilité du service, une vulnérabilité de contournement des fonctionnalités de sécurité (CVE-2026-26171) et une vulnérabilité de divulgation d'informations (CVE-2026-33116). Au-delà des correctifs de sécurité, la mise à jour inclut des améliorations de la qualité du runtime .NET, améliorant spécifiquement la logique de vérification du déploiement ClickOnce pour prendre en charge les algorithmes cryptographiques SHA384 et SHA512, modernisant ainsi les normes de sécurité pour les scénarios de déploiement d'applications. Le correctif remplace deux mises à jour précédentes (KB5066741 et KB5065960), consolidant les correctifs en une seule version cumulative.
Sentiment Général
Le sentiment entourant ce patch est résolument positif du point de vue de la sécurité. Microsoft déclare explicitement qu'il n'existe aucun problème connu avec cette mise à jour, ce qui constitue un indicateur favorable de la confiance dans le déploiement. Le correctif corrige des vulnérabilités véritablement critiques, en particulier la faille d'exécution de code à distance, ce qui en fait une mesure de sécurité nécessaire pour les organisations gérant l'infrastructure Windows Server 2012 R2. Cependant, certaines considérations méritent attention : l'environnement cible (Windows Server 2012 R2) est du matériel en fin de vie, et Microsoft recommande activement de mettre à niveau vers des versions de serveur plus récentes plutôt que de continuer à appliquer des correctifs aux systèmes existants. Les organisations doivent mettre en balance les avantages en matière de sécurité et la viabilité à long terme de la maintenance d’une infrastructure vieillissante. La mise à jour inclut une mise en garde importante concernant les appareils compatibles Azure Arc, qui peuvent rencontrer des échecs d'installation si les configurations appropriées des points de terminaison du réseau ne sont pas respectées. Pour les déploiements standards, l'absence de problèmes signalés et la nature critique des correctifs de sécurité créent une évaluation globalement favorable, même si le déploiement doit être précédé de tests standards dans des environnements hors production.
Problèmes Connus
- L'installation peut échouer sur les appareils compatibles Azure Arc exécutant Windows Server 2012 R2 si tous les points de terminaison requis pour les mises à jour de sécurité étendues ne sont pas correctement configurés conformément aux exigences réseau de l'agent de machine connectée.
- Les packs de langue doivent être installés avant d'appliquer cette mise à jour ; l'installation des modules linguistiques après cette mise à jour nécessite la réinstallation du correctif
- Le redémarrage de l'ordinateur peut être nécessaire si des fichiers .NET Framework concernés sont activement utilisés pendant l'installation.
Important: Nous prenons les mesures nécessaires pour nous assurer que le contenu généré par l’IA est de la meilleure qualité possible, mais nous ne pouvons pas garantir son exactitude et recommandons aux utilisateurs de faire leurs propres recherches indépendantes. Généré le 2026-05-31 01:43 PM