En un mundo digital en el que la información es el activo más valioso tanto para las empresas como para las personas, proteger las redes frente a un volumen cada vez mayor de ciberamenazas se ha convertido en una condición indispensable para el éxito. A medida que avanza la tecnología, también evolucionan los métodos que emplean los actores maliciosos para comprometer la seguridad de la red, desde el malware y los ataques de phishing hasta las amenazas persistentes avanzadas. Las brechas de seguridad pueden tener consecuencias graves, como filtraciones de datos, accesos no autorizados e interrupciones del servicio.
Con una superficie de ataque cada vez más amplia, las organizaciones se enfrentan al reto constante de proteger la información sensible y mantener la integridad de sus redes. Los sistemas de detección de intrusiones (IDS) y los sistemas de prevención de intrusiones (IPS) son piezas clave para detectar y mitigar estas amenazas, ya que ofrecen una defensa proactiva frente a posibles intrusiones.
¿Qué es un IDS (sistema de detección de intrusiones)?
Un sistema de detección de intrusiones (IDS) es una herramienta de seguridad diseñada para supervisar la actividad de una red o un sistema en busca de comportamientos sospechosos o incumplimientos de las políticas. Detecta posibles brechas de seguridad analizando el tráfico de red, los registros del sistema y otras fuentes de datos.
Estas son las principales funciones de una solución IDS:
- Supervisión en tiempo real: el IDS supervisa el tráfico de red de forma continua y en tiempo real, en busca de patrones y anomalías que delaten posibles amenazas.
- Generación de alertas: cuando detecta actividad sospechosa, el IDS genera alertas o notificaciones con información sobre la naturaleza de la amenaza y su posible impacto.
- Observación pasiva: el IDS funciona en modo pasivo: observa y analiza sin interferir activamente en el funcionamiento de la red.
El IDS identifica posibles incidentes de seguridad mediante dos mecanismos: la detección basada en firmas y la basada en anomalías.
- Detección basada en firmas: compara los patrones observados con una base de datos de firmas de ataques conocidos. Resulta eficaz para detectar amenazas conocidas, pero puede pasar por alto ataques nuevos o más sofisticados.
- Detección basada en anomalías: establece una línea base de comportamiento normal y lanza alertas cuando se producen desviaciones. Es útil para identificar amenazas desconocidas hasta la fecha, aunque puede generar falsos positivos.
¿Qué es un IPS (sistema de prevención de intrusiones)?
Un sistema de prevención de intrusiones (IPS) amplía las capacidades del IDS al impedir activamente las intrusiones detectadas. Mientras que el IDS se centra en detectar y alertar, el IPS adopta un enfoque proactivo e interviene para frenar las actividades maliciosas en tiempo real.
Estas son las principales funciones de una solución IPS:
- Bloqueo de intrusiones: el IPS bloquea o modifica activamente el tráfico de red cuando identifica un comportamiento malicioso, de modo que las posibles amenazas no llegan a su objetivo.
- Respuestas automatizadas: el IPS puede responder automáticamente a las amenazas detectadas según políticas de seguridad predefinidas, lo que reduce el tiempo de respuesta y limita los daños.
- Inspección profunda de paquetes: el IPS analiza el contenido de los paquetes de red más allá de la información del encabezado, lo que mejora su capacidad para detectar y frenar ataques sofisticados.
El IPS previene activamente las intrusiones con los mismos dos mecanismos que el IDS: basado en firmas y basado en anomalías.
- Prevención basada en firmas: bloquea el tráfico que coincide con firmas de ataques conocidos y ofrece así una defensa proactiva frente a amenazas ya identificadas.
- Prevención basada en anomalías: vigila las desviaciones respecto al comportamiento normal y adopta medidas preventivas, lo que ayuda a defenderse de amenazas nuevas y en constante evolución.
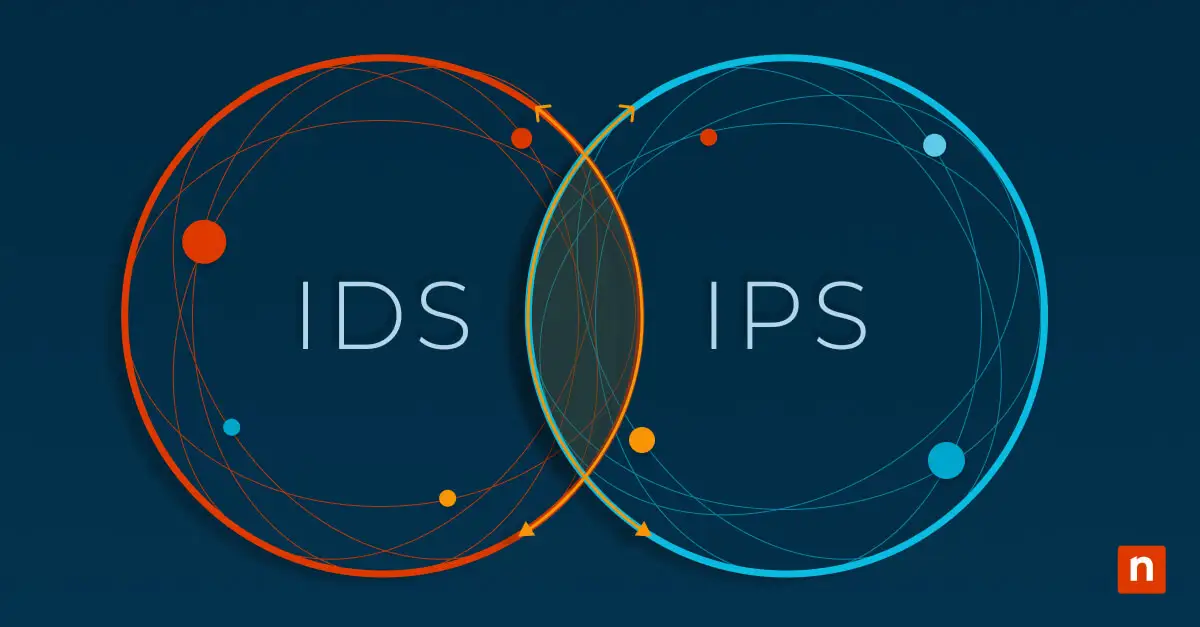
Diferencias entre IDS e IPS
- Sistema de detección de intrusiones (IDS): el IDS actúa como un centinela y supervisa de forma minuciosa el tráfico de red y la actividad del sistema en busca de anomalías o patrones sospechosos. Su función principal es detectar posibles brechas de seguridad y avisar a los administradores o a los equipos de seguridad para que investiguen las amenazas identificadas y respondan a ellas. El IDS funciona en modo pasivo: aporta información valiosa sobre los incidentes de seguridad en curso, pero no interviene directamente para bloquearlos o impedirlos.
- Sistema de prevención de intrusiones (IPS): el IPS, en cambio, desempeña un papel más activo en el ámbito de la ciberseguridad. Trabaja en tiempo real e interviene de forma activa para frustrar las posibles amenazas en cuanto las identifica. Va más allá de la detección y aplica medidas proactivas para bloquear las actividades maliciosas y reforzar la postura de seguridad. Al aplicar políticas de seguridad predefinidas, el IPS funciona como un guardián que evita accesos no autorizados, exploits u otras acciones maliciosas que puedan comprometer la integridad de la red o de los sistemas.
En resumen, el IDS observa e informa sobre posibles problemas de seguridad, mientras que el IPS no solo detecta, sino que también actúa de inmediato para prevenir y mitigar las amenazas en tiempo real. Ambos tienen su papel en una estrategia de ciberseguridad eficaz: el IDS como sistema de alerta y el IPS como defensa de primera línea, y juntos refuerzan los entornos digitales frente a unas ciberamenazas en constante evolución.
Registros de IDS e IPS
Tanto el IDS como el IPS generan registros con información esencial sobre los eventos detectados, las alertas y las respuestas. Esos registros ofrecen un historial detallado de la actividad de la red y permiten a los equipos de seguridad reconstruir los hechos que condujeron a una intrusión. También son fundamentales para cumplir los requisitos normativos, ya que mantienen un historial documentado de los incidentes relacionados con la seguridad.
Estos registros suelen centralizarse, de modo que los analistas de seguridad disponen de datos completos sobre la seguridad de la red.
IDS vs. IPS vs. firewall
El IDS, el IPS y los firewalls desempeñan funciones distintas, pero interconectadas, y protegen la red frente a un gran número de amenazas.
Como ya hemos visto, un IDS supervisa y analiza el tráfico de red y la actividad del sistema. Su objetivo principal es identificar posibles brechas de seguridad y patrones irregulares, y dar la voz de alarma mediante avisos a los equipos de seguridad. El IPS va un paso más allá: no solo identifica las amenazas de seguridad, sino que también actúa de inmediato para impedirlas en tiempo real.
Un firewall es un control que suele situarse en el límite entre redes y que permite el paso del tráfico según un conjunto de reglas. Su función es crear una barrera segura que permita o bloquee paquetes de datos para garantizar que solo el tráfico autorizado atraviesa la red.
Las tecnologías de IDS, IPS y firewall están disponibles tanto en configuraciones basadas en red como basadas en host: las soluciones basadas en red se adaptan mejor a las implementaciones empresariales, mientras que las basadas en host se orientan a proteger sistemas concretos.
IDS, IPS y firewalls: tres capas que se complementan
Mientras el firewall gestiona el flujo del tráfico de red, el IDS vigila ese flujo en busca de patrones sospechosos o anomalías. Esta combinación garantiza una defensa en dos capas (una controla el tráfico y la otra detecta anomalías dentro de él) y refuerza la seguridad general de la red frente a posibles amenazas.
Un firewall también puede trabajar junto a un IPS que adopte medidas proactivas para impedir que las amenazas identificadas penetren en la red. Esta configuración ofrece una defensa integral: el firewall controla el tráfico y el IPS interviene activamente para evitar posibles incidentes de seguridad dentro de las rutas de comunicación de red autorizadas, lo que da lugar a una postura de seguridad muy sólida.
Esta tríada de seguridad de red proporciona una defensa integral, en la que cada componente cumple una función esencial dentro de una postura de seguridad robusta. El IDS supervisa, el IPS defiende de forma proactiva y el firewall impide que pase tráfico innecesario entre redes, lo que reduce las oportunidades de los actores maliciosos y aplica el principio del mínimo privilegio.
Aquí tienes la versión en vídeo de «IDS vs. IPS: definiciones y diferencias clave».
Conclusión
Ante un panorama de amenazas en constante cambio, elegir la solución adecuada exige conocer en detalle los requisitos de seguridad.
Hemos visto que el IDS se centra sobre todo en la detección y las alertas, y aporta información sobre posibles brechas de seguridad para analizarlas después. El IPS amplía ese enfoque pasivo de la seguridad de red e impide activamente las intrusiones detectadas con respuestas automatizadas basadas en políticas de seguridad predefinidas. Al decidir entre IDS e IPS, las organizaciones deben evaluar con cuidado sus necesidades concretas de seguridad y tener en cuenta factores como el tamaño de su red, la naturaleza de sus datos y los requisitos de cumplimiento normativo.
La evolución constante de las ciberamenazas exige un enfoque dinámico de las soluciones de seguridad. Actualizar las medidas de seguridad y adoptar una actitud proactiva permite a las organizaciones defenderse con eficacia de las ciberamenazas más recientes.
Es importante supervisar con eficacia los dispositivos de red para determinar qué hay que proteger. Si buscas un enfoque integral de la gestión y la seguridad de la red, descubre el software de gestión de redes de NinjaOne, que ofrece supervisión de SNMP y Syslog en un único panel de control y una observabilidad completa como base de una seguridad de red eficaz.