Puntos clave
- La visibilidad continua de todos los activos tecnológicos clínicos y operativos es un requisito básico de la gestión de vulnerabilidades en el sector sanitario.
- Según la Regla de Seguridad de la HIPAA, las organizaciones sanitarias deben implantar un proceso formal de gestión de la seguridad.
- Los dispositivos médicos funcionan con limitaciones muy particulares que dificultan su parcheo, por lo que las organizaciones necesitan una visibilidad específica y controles compensatorios cuando la corrección no es posible.
- Las decisiones deben coordinarse entre equipos multidisciplinares para lograr una gobernanza sólida de las vulnerabilidades.
- Las organizaciones deberían priorizar la corrección en función del impacto en el paciente, el riesgo operativo clínico, la explotabilidad y la exposición en materia de cumplimiento.
Las organizaciones sanitarias gestionan algunos de los entornos más sensibles desde el punto de vista operativo de toda la TI de la empresa actual, donde una brecha de seguridad puede afectar directamente a la atención al paciente.
A medida que la superficie de ataque se amplía en todos los sistemas, las consecuencias de las vulnerabilidades sin gestionar son cada vez más graves. Esta guía explica cómo poner en práctica de forma eficaz la gestión de vulnerabilidades en el sector sanitario.
El sector sanitario, uno de los entornos más difíciles de proteger
Las organizaciones sanitarias operan en entornos de una complejidad única porque, a diferencia de cualquier otro sector, las decisiones de ciberseguridad no solo interrumpen el flujo de trabajo: afectan directamente a la atención al paciente.
Por ejemplo, en el retail, parchear es sobre todo una cuestión de planificación. Basta con fijar una ventana de mantenimiento, aplicar la actualización y listo. En el sector sanitario, en cambio, el cálculo cambia por completo. No puedes desconectar una bomba de infusión para actualizar su firmware si está administrando medicación en ese momento.
La necesidad de mantener los sistemas clínicos en funcionamiento, porque la atención al paciente depende de ellos, genera restricciones de corrección especialmente severas en el ámbito sanitario y poco habituales en la TI empresarial convencional.
Qué gestionan realmente las organizaciones sanitarias
Además de la restricción de corrección mencionada, la enorme diversidad de activos que deben proteger las organizaciones sanitarias complica aún más la seguridad centralizada:
| Tipo de activo | Función en el entorno sanitario |
| Sistemas de historia clínica electrónica (EHR) | Almacenan décadas de información sanitaria protegida, lo que los convierte en objetivos de gran valor |
| Dispositivos médicos IoT | Incluyen bombas de infusión, respiradores y monitores de pacientes que funcionan en tiempo real |
| Sistemas de imagen | Plataformas de resonancia magnética, TAC y PACS que dan soporte a los flujos de trabajo de diagnóstico |
| Aplicaciones conectadas al cloud | Dan soporte a la telemedicina, las citas, la facturación y otros servicios al paciente |
| Endpoints clínicos remotos | Los utiliza el personal en entornos de atención dispersos y móviles |
| Software sanitario de terceros | Integrado con laboratorios, farmacias y aseguradoras |
| Infraestructura heredada | Sistemas anteriores a la arquitectura de seguridad moderna, pero que siguen siendo esenciales para la operativa |
| Entornos multicentro | Sistemas sanitarios con varias instalaciones y controles de seguridad desiguales |
Cómo lograr visibilidad continua en los entornos sanitarios
La visibilidad continua es fundamental en las organizaciones sanitarias porque les permite mantener una imagen completa y actualizada de cada activo que entraña riesgo. Estas son algunas de las áreas más críticas que hay que supervisar.
Visibilidad de los dispositivos médicos
Debe existir visibilidad continua sobre:
- Dispositivos médicos conectados en las redes clínicas
- Sistemas operativos sin soporte o al final de su vida útil
- Estaciones de trabajo clínicas utilizadas en la atención asistencial
- Sistemas de imagen como resonancia magnética, TAC, ecografía y PACS
- Cualquier infraestructura interconectada dentro del entorno hospitalario
Las organizaciones que dependen de herramientas de descubrimiento de TI convencionales suelen pasar por alto esta capa por completo. Los dispositivos médicos no responden a los mismos métodos de escaneo que los endpoints y, sin una visibilidad diseñada específicamente para ellos, se convierten en un segmento importante de la superficie de ataque que nadie supervisa.
Conocimiento de los activos críticos para la PHI
Las organizaciones también deberían tener un conocimiento concreto de los sistemas que intervienen en:
- El procesamiento o almacenamiento de información sanitaria protegida (PHI)
- La gestión de historiales de pacientes en los flujos de trabajo clínicos y administrativos
- El soporte a la gestión de identidades y accesos del personal clínico
- La ejecución de aplicaciones sanitarias esenciales ligadas a la atención asistencial
Cuando se detecta una vulnerabilidad, saber si el activo afectado almacena, procesa o transmite PHI suele ser un factor decisivo para determinar con qué urgencia hay que abordarla.
Supervisión continua de vulnerabilidades
La supervisión continua cierra la brecha entre lo que escaneaste y lo que realmente ocurre ahora mismo. Vigila de forma permanente:
- Parches pendientes en endpoints y sistemas clínicos
- Vulnerabilidades recién descubiertas en activos ya inventariados
- Configuraciones incorrectas que generan exposición sin tener asociado un CVE
- El riesgo del software de terceros procedente de proveedores y socios de integración
- Riesgos emergentes en infraestructura heredada que no se puede parchear, pero sí hay que controlar
Uno de los errores más habituales de las organizaciones sanitarias es tratar la gestión de vulnerabilidades como una evaluación puntual en lugar de como un proceso operativo continuo.
Alinear la gestión de vulnerabilidades con la gobernanza de la HIPAA
En el sector sanitario, la gobernanza tiene que operar dentro de un marco normativo concreto. La Regla de Seguridad de la HIPAA exige a las entidades cubiertas y a sus socios comerciales implantar un proceso formal de gestión de la seguridad, que incluya el análisis y la gestión del riesgo.
Es decir, el programa de vulnerabilidades de toda organización sanitaria debe estar estructurado, documentado y ser justificable ante una auditoría.
Estandarizar las políticas de vulnerabilidades
Un mismo problema puede afectar a la vez a la operativa clínica, la infraestructura, el cumplimiento y la seguridad del paciente; por eso varios equipos deben trabajar juntos para que la gobernanza de vulnerabilidades sea eficaz. Estas son las áreas de política esenciales que sostienen unas prácticas coherentes de gestión de vulnerabilidades.
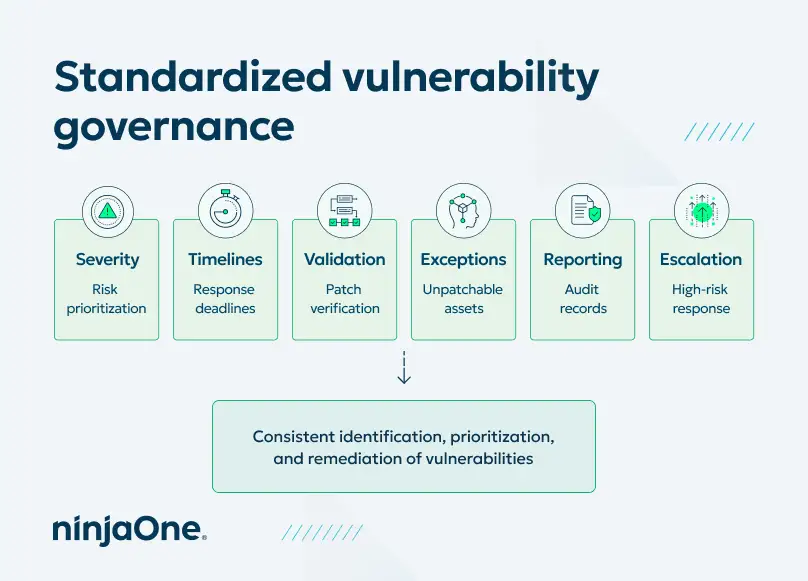
Con políticas estandarizadas de este modo, los equipos pueden identificar, priorizar y abordar las vulnerabilidades con mayor coherencia en toda la organización.
Prepararse para las auditorías
Durante una auditoría de la HIPAA, tu herramienta más valiosa es la prueba documentada de que tu organización identificó los riesgos y actuó sobre ellos. A continuación verás cómo la documentación centralizada favorece a la vez la supervisión operativa y los informes de cumplimiento.
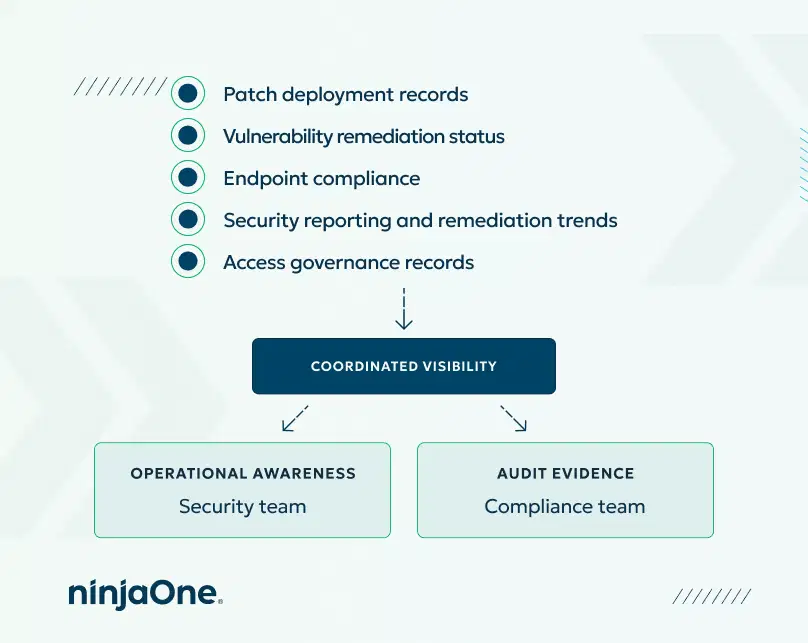
La documentación mantiene informado a tu equipo de seguridad y, al mismo tiempo, da a tu equipo de cumplimiento las pruebas que necesita cuando los reguladores hacen preguntas.
Coordinar las operaciones de cumplimiento y seguridad
Una gobernanza eficaz de las vulnerabilidades exige alineación entre varios equipos, ya que las vulnerabilidades rara vez se quedan en un único ámbito. Así es como las organizaciones alinean las decisiones de corrección entre esos ámbitos.
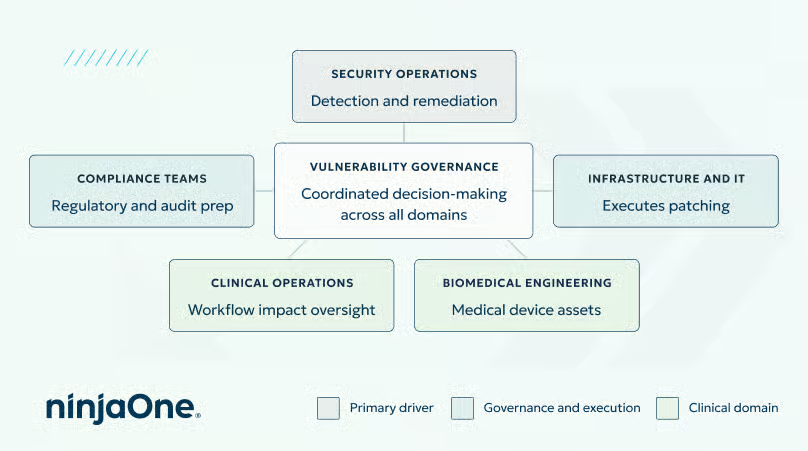
Con una toma de decisiones coordinada, es menos probable que se pasen por alto vulnerabilidades, porque la responsabilidad queda claramente definida entre los equipos.
Poner en práctica la corrección basada en riesgo en el sector sanitario
Una vez que tienes visibilidad, el siguiente objetivo es traducir los datos de vulnerabilidades en decisiones de corrección que reflejen el impacto clínico y la seguridad del paciente. Así se concreta:
Proteger los datos y la privacidad del paciente
El punto de partida de cualquier marco de prioridades de corrección es saber qué activos, si se vieran comprometidos, causarían el mayor daño. Las operaciones de seguridad deberían centrarse de forma activa en:
- La protección de la PHI en todos los sistemas que almacenan, procesan o transmiten datos de pacientes
- La gobernanza del control de acceso para evitar accesos no autorizados a los datos
- La integridad de los datos, que detecta cambios no autorizados en los historiales de pacientes
- La visibilidad de los endpoints que manejan datos de pacientes
- El acceso remoto seguro para equipos asistenciales distribuidos
Reducir la exposición de la superficie de ataque en relación con:
Antes de ordenar la corrección de vulnerabilidades concretas, las organizaciones deberían reducir de forma sistemática el número de puntos de exposición disponibles para los atacantes. Eso implica abordar:
- Sistemas sin soporte o al final de su vida útil: aislar o retirar la infraestructura obsoleta que ya no puede recibir parches
- Dispositivos sin parchear: acelerar la corrección en los activos para los que existe parche, pero no se ha aplicado
- Servicios expuestos a internet: revisar y restringir los puntos de exposición externa que no necesitan ser accesibles públicamente
- Autenticación débil: aplicar la autenticación multifactor en los sistemas clínicos y administrativos
- Integraciones de terceros: evaluar y controlar el acceso concedido a los sistemas de proveedores y socios
Priorizar la corrección basada en riesgo según:
Las organizaciones sanitarias necesitan un marco de priorización que añada contexto clínico y operativo a la puntuación de gravedad estándar. La prioridad de corrección debería determinarse por:
- Impacto en el paciente: ¿la explotación de esta vulnerabilidad afecta directa o indirectamente a la atención o la seguridad del paciente?
- Riesgo operativo clínico: ¿la propia corrección interrumpiría la atención asistencial? Y, si es así, ¿cuál es la ventana adecuada?
- Explotabilidad: ¿se está explotando activamente esta vulnerabilidad?
- Impacto en la continuidad del negocio: ¿qué pasa con la operativa si este sistema se ve comprometido o se desconecta durante la corrección?
- Exposición en materia de cumplimiento: ¿genera esta vulnerabilidad un riesgo directo frente a la HIPAA u otra normativa?
En conjunto, estas prioridades ayudan a las organizaciones sanitarias a alinear las decisiones de corrección con la seguridad del paciente, la resiliencia operativa y los requisitos de cumplimiento.
Qué deben priorizar las organizaciones sanitarias en una plataforma de vulnerabilidades
Las organizaciones sanitarias tienen que analizar con lupa las plataformas de gestión de vulnerabilidades, porque la mayoría están diseñadas para entornos de TI empresarial convencionales, y el sector sanitario es todo menos convencional. Al evaluar plataformas, esto es lo que conviene priorizar.
| Visibilidad centralizada La plataforma debería ofrecer: | Supervisión continua La plataforma debería admitir: | Coordinación de la corrección La plataforma debería simplificar: | Informes de cumplimiento Las funciones de informes de cumplimiento deberían incluir: |
| Visibilidad multicentro | Evaluaciones periódicas de vulnerabilidades | Flujos de trabajo de gestión de parches | Alineación con la HIPAA |
| Reconocimiento de dispositivos médicos | Visibilidad de la exposición en tiempo real | Escalado de flujos de trabajo | Preparación para auditorías |
| Informes de endpoints | Validación de endpoints | Informes de riesgo | Riesgo de exposición de la PHI |
| Paneles de cumplimiento | Informes operativos | Alineación con el cumplimiento | Métricas de seguridad |
| Gobernanza de endpoints |
Gestión de vulnerabilidades en el sector sanitario y entornos clínicos complejos
La gestión de vulnerabilidades es una de las disciplinas más críticas del sector sanitario porque, en este ámbito, una vulnerabilidad no solo detiene flujos de trabajo: pone directamente en riesgo la atención y la seguridad del paciente. Para que funcione, las organizaciones deben llevar a la práctica una visibilidad centralizada, alinear sus programas con la gobernanza de la HIPAA y coordinar la corrección de forma coherente entre equipos.
Guía de inicio rápido
Para evaluar a fondo NinjaOne y ver si cubre tus necesidades de gestión de vulnerabilidades en el sector sanitario, te conviene:
- Comentar tus requisitos concretos de cumplimiento (HIPAA, HITRUST, etc.) con tu representante de NinjaOne
- Revisar en detalle las capacidades de gestión de parches e informes
- Valorar la integración con tus herramientas y flujos de trabajo de seguridad actuales
- Analizar las funciones de auditoría e informes de cumplimiento de la plataforma
La combinación de gestión de parches, inventario de activos y aplicación de políticas de NinjaOne ofrece una base sólida para la gestión de vulnerabilidades en el sector sanitario.
Temas relacionados: