



Puntos clave
- Los escáneres de vulnerabilidades open source tienen un coste inicial bajo y un alto grado de personalización, pero conllevan una carga operativa oculta, informes limitados y ninguna garantía de SLA.
- Los escáneres de vulnerabilidades comerciales están diseñados para escalar en entornos empresariales: ofrecen paneles centralizados, gestión de parches integrada, informes preparados para auditorías de cumplimiento y soporte del proveedor desde el primer momento.
- Las empresas deberían evaluar los escáneres en cuatro frentes: visibilidad de los activos, profundidad de la automatización y la integración, gobernanza e informes, y coordinación de la remediación de principio a fin.
- Lo habitual es que el escaneo open source se quede corto cuando el entorno supera los 100 dispositivos, cuando hay obligaciones de cumplimiento (PCI-DSS, HIPAA, SOC 2) o cuando se necesitan informes para la dirección.
A medida que evolucionan las amenazas, las herramientas de gestión de vulnerabilidades que localizan los puntos débiles de TI se han vuelto imprescindibles. Conocer las diferencias entre los escáneres de vulnerabilidades open source y comerciales te permite decidir si priorizas la personalización o el soporte del proveedor.
Estrategias de gestión de vulnerabilidades en la empresa
Esto es todo lo que necesitas saber sobre los dos grandes tipos de escáneres de vulnerabilidades.
Por qué las empresas usan escáneres de vulnerabilidades open source
Muchas empresas adoptan escáneres de vulnerabilidades open source para conseguir una primera visibilidad, hacer pruebas e investigar. Resultan atractivos porque reducen el coste inicial y dan flexibilidad en el despliegue. Son habituales en:
- Entornos de despliegue
- Laboratorios de seguridad
- Flujos de trabajo personalizados
Ventajas de los escáneres de vulnerabilidades open source
El open source ofrece varias ventajas que no tienen las opciones comerciales. Al ser menor el coste inicial, los responsables de compras no tienen que preocuparse por las licencias. Pero el factor más atractivo es la personalización.
Con el escaneo de vulnerabilidades open source, las empresas pueden modificar el código, añadir plugins y adaptar los flujos de trabajo a las necesidades de su sector. Además, un código abierto y transparente permite que las comunidades impulsen ecosistemas y amplíen las posibilidades de la herramienta.
Limitaciones de los escáneres de vulnerabilidades open source
Pese a su flexibilidad, los escáneres open source presentan estas limitaciones:
- Carga operativa: las configuraciones manuales, los ajustes adicionales y una curva de aprendizaje más pronunciada pueden retrasar la implementación
- Informes limitados: no hay informes para la dirección, gestión de activos, paneles de cumplimiento, etc.
- Remediación débil: depender de los foros de la comunidad y no contar con SLA garantizados aumenta el riesgo operativo
- Fragmentación: hay que recurrir a varias herramientas para escanear la infraestructura, los contenedores y analizar las dependencias
Ventajas de las plataformas comerciales de vulnerabilidades
Las plataformas comerciales están pensadas para escalar en la empresa, facilitar la gobernanza y simplificar el despliegue. Los paneles centralizados ayudan a controlar múltiples endpoints y cargas de trabajo en el cloud. Y si surge algún obstáculo, los flujos de trabajo de gestión de parches y gestión de tickets ya vienen integrados en la plataforma.
También incluyen soporte de cumplimiento para plataformas orientadas a auditorías, y el soporte del proveedor garantiza asistencia técnica dedicada, actualizaciones y una puesta en marcha siempre ágil.
Cuándo el escaneo de seguridad open source se queda corto
Las empresas que empiezan con escáneres de vulnerabilidades open source pueden acabar superando sus capacidades a medida que crece el entorno. Y es que las opciones comerciales ofrecen actualizaciones automáticas y una visibilidad más amplia que ayudan a evaluar mejor las amenazas.
Las empresas que se encuentran en estas situaciones suelen abandonar el escaneo de seguridad open source:
- Crecimiento de una infraestructura distribuida
- Entornos con muchos endpoints (>100 dispositivos)
- Obligaciones de cumplimiento
- Necesidad de informes para la dirección
Descubre NinjaOne Endpoint Management
Unifica la visibilidad y el control de todos tus dispositivos para reducir la complejidad, mejorar la eficiencia y reforzar la seguridad desde una única consola.
Saber más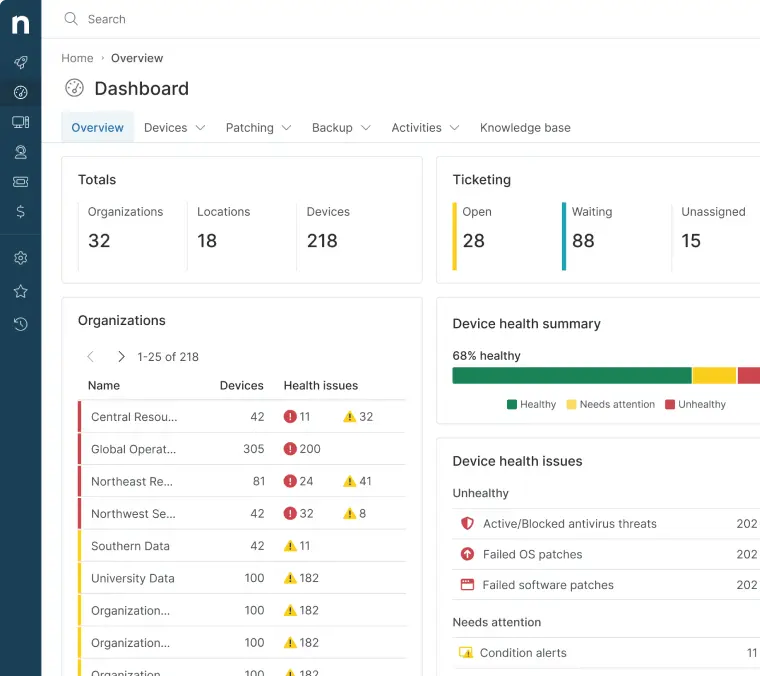
Qué deberían priorizar las empresas
Tanto si usas escáneres de vulnerabilidades open source como comerciales, tu plataforma de escaneo debe valorarse en cuatro frentes:
Visibilidad y conocimiento de los activos
Una gestión de vulnerabilidades eficaz empieza por saber qué tienes. Las herramientas de escaneo de vulnerabilidades detectan, cuantifican y priorizan de forma sistemática los puntos débiles en equipos, redes y aplicaciones, pero su eficacia depende del alcance y de la visibilidad continua.
Automatización e integración
Más allá de la frecuencia de escaneo, la profundidad de la integración determina si los hallazgos se traducen en acciones. Los escáneres comerciales ofrecen compatibilidad inmediata con los ecosistemas empresariales, incluidos sistemas automatizados de gestión de tickets que avisan a los equipos de TI de las áreas que deben corregir.
Gobernanza e informes
Las organizaciones de sectores regulados necesitan los informes de cumplimiento que aportan las plataformas comerciales. Estos escáneres de vulnerabilidades ofrecen plantillas de informes, escaneos a prueba de manipulaciones y envíos programados, funciones que los reguladores sí revisan.
Coordinación de la remediación
Una vez detectadas las vulnerabilidades, tu escáner debe activar automáticamente el despliegue de parches, las herramientas de gestión de tickets y los flujos de seguimiento de dependencias para mantener tus sistemas protegidos y cumplir mejor los SLA.
Errores habituales en el escaneo de vulnerabilidades en la empresa
Evaluar los escáneres solo por el coste de la licencia
El atractivo del «coste cero» de los escáneres open source puede ocultar su coste total de propiedad. Aunque estas opciones tienen un coste de uso bajo y un alto grado de personalización, pueden suponer riesgos de seguridad importantes (por ejemplo, el ajuste de los falsos positivos o el mantenimiento continuo). Antes de decidir entre escáneres de vulnerabilidades open source y comerciales, elabora un modelo de TCO.
Centrarse solo en la detección
La remediación de vulnerabilidades no termina con la detección. Tu escáner de vulnerabilidades debe ofrecer soluciones detalladas y priorizadas. Para evitar la fatiga por alertas, establece políticas de SLA formales que permitan demostrar la calidad de tu gestión de TI.
Mantener flujos de trabajo fragmentados
Las exportaciones manuales a CSV, los tickets copiados y pegados y las correcciones que se siguen por correo electrónico introducen retrasos y errores que reducen la eficiencia operativa. Sin una visión unificada, la gobernanza se vuelve un dolor de cabeza, así que las integraciones nativas son imprescindibles.
Ignorar los requisitos de informes
Las aseguradoras de ciberriesgos, los auditores y los consejos de administración valoran tu postura de seguridad a partir de lo que reportas. Los requisitos de informes de las normativas sectoriales (por ejemplo, PCI-DSS, HIPAA o SOC 2) no suelen cumplirse con plataformas open source gratuitas.
Como mínimo, tu plataforma debería generar informes operativos, para la dirección y listos para auditorías de cumplimiento, que muestren tus controles de seguridad y tus indicadores de mejora.
Empieza tu prueba gratuita del software de gestión de endpoints n.º 1 en G2
Sin tarjeta de crédito. Acceso completo a todas las funcionalidades.
Escáneres de vulnerabilidades open source o comerciales: cómo elegir
Más allá de comparar funciones, los especialistas de TI deberían asegurarse de que sus escáneres de vulnerabilidades mejoran la coordinación de la remediación a medida que crece el negocio. Tanto si optas por el soporte de un proveedor como por la libertad del open source, el marco de escaneo más eficaz será siempre el que acompañe al crecimiento operativo y a la gobernanza a largo plazo.
Temas relacionados:






