Puntos clave
- Las grandes empresas externalizan el escaneo de vulnerabilidades a MSP y MSSP para aligerar la carga operativa que supone gestionar entornos de TI complejos y distribuidos.
- Para crear un servicio de escaneo de vulnerabilidades escalable hay que definir el alcance del servicio, estandarizar el onboarding de clientes y establecer flujos de trabajo de escaneo recurrentes.
- Capacidades como la gobernanza multitenant, la visibilidad centralizada y una segmentación estricta son imprescindibles para los proveedores que gestionan varios entornos empresariales.
- Un sistema VMaaS fiable integra herramientas para coordinar la remediación, la automatización, la gestión de tickets y los informes de cumplimiento. Así se refuerza el valor del servicio a largo plazo y la confianza del cliente.
Las grandes empresas necesitan anticiparse a las debilidades de seguridad en entornos cada vez más complejos. Los ciberataques son una amenaza constante para empresas y organizaciones, lo que supone una buena oportunidad para que los proveedores de servicios gestionados (MSP) y los proveedores de servicios de seguridad gestionados (MSSP) ofrezcan una solución de alto valor: el escaneo de vulnerabilidades como servicio.
En este artículo veremos con más detalle cómo la gestión de vulnerabilidades como servicio (VMaaS) puede convertirse en un buen argumento de venta para los proveedores de servicios de TI y cómo aporta valor cuando se construye sobre un marco estructurado de prestación del servicio, en lugar de basarse en evaluaciones puntuales.
Descubre NinjaOne Endpoint Management
Unifica la visibilidad y el control de todos tus dispositivos para reducir la complejidad, mejorar la eficiencia y reforzar la seguridad desde una única consola.
Saber más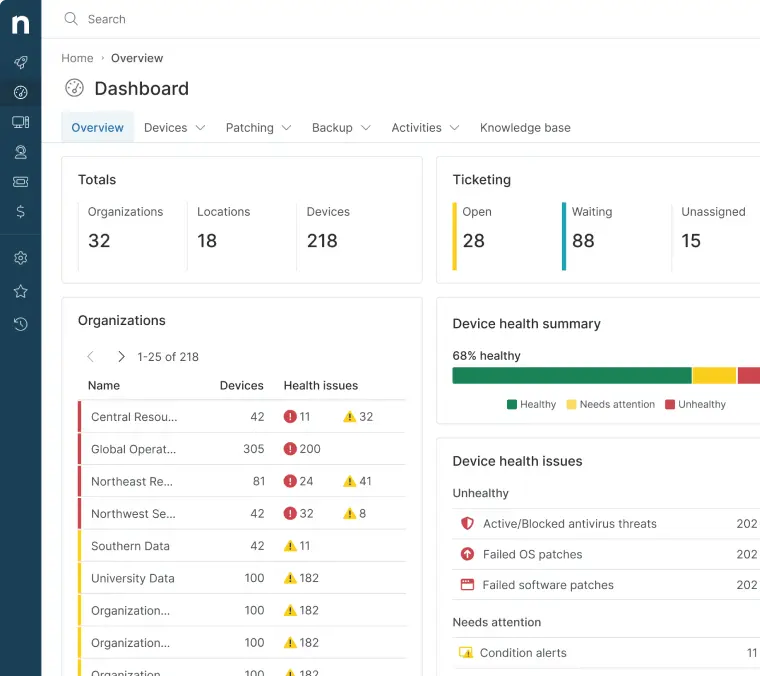
Por qué las grandes empresas externalizan el escaneo de vulnerabilidades
El escaneo de vulnerabilidades puede exigir mucho esfuerzo operativo, sobre todo en entornos de TI de nivel empresarial. Una infraestructura de TI compleja suele incluir:
- Infraestructura híbrida on-premises, remota y en el cloud
- Endpoints remotos y distribuidos
- Aplicaciones SaaS e integraciones de terceros
- Operaciones multisede y sistemas críticos para el negocio
Con configuraciones tan complejas, es lógico que las empresas externalicen el escaneo de vulnerabilidades a un proveedor externo. Así pueden cubrir sus carencias gracias a una experiencia especializada, flujos de trabajo estructurados y visibilidad continua, sin tener que desarrollar esa capacidad por su cuenta.
Cómo crear un servicio de escaneo de vulnerabilidades
Una plataforma VMaaS se construye con un enfoque estructurado que garantiza una prevención y una defensa eficaces frente a las amenazas. Esto es lo que suele abarcar:
Definir el alcance del servicio
Crear un servicio de escaneo de vulnerabilidades empieza por definir una cobertura que evite lagunas en el alcance y fije expectativas realistas. Esto también facilita fijar el precio del servicio y ampliarlo a medida que evolucionan los entornos de los clientes. Se espera que los proveedores tengan visibilidad sobre:
- Endpoints y estaciones de trabajo
- Servidores on-premises y dispositivos de red
- Infraestructura cloud y cargas de trabajo alojadas
- Activos expuestos a internet y aplicaciones web
- Dependencias de software de terceros
- Sistemas críticos para el negocio con mayor exposición
Estandarizar el onboarding de clientes
Los proveedores de servicios deben mantener la coherencia en el proceso de onboarding para reducir los errores de configuración y reforzar la confianza del cliente. Con ello se sientan unas bases sólidas para la escalabilidad del servicio a largo plazo. Cada nuevo proyecto debería seguir los mismos pasos:
- Descubrimiento de Activos e inventario inicial
- Autorización de los escaneos y configuración del acceso al entorno
- Segmentación del entorno y categorización del riesgo
- Acuerdo sobre los formatos de los informes y los contactos de escalado
Establecer flujos de trabajo de escaneo recurrentes
Mantener visibilidad continua en entornos de TI de la empresa exige un flujo de trabajo recurrente, no solo evaluaciones periódicas. Esto incluye:
- Escaneos continuos y programados con una cadencia definida
- Validación de los endpoints y verificación de la cobertura
- Reevaluación de las vulnerabilidades después de la remediación
- Informes alineados con los plazos de entrega acordados
- Seguimiento del estado de la remediación entre ciclos
Cómo llevar la visibilidad multitenant de vulnerabilidades al día a día
Los proveedores que gestionan entornos de TI de la empresa necesitan una supervisión centralizada sin perder la separación entre clientes. Para ello hace falta una arquitectura bien planificada, tanto a nivel operativo como de plataforma. Así se pone en práctica la visibilidad multitenant de vulnerabilidades:
Centralizar la visibilidad de la seguridad
Un enfoque de «único panel de control» para la visibilidad de los entornos de todos los clientes permite a los proveedores gestionar una base de clientes en crecimiento sin perder el control operativo, gracias al seguimiento de:
- La gravedad de las vulnerabilidades en todas las cuentas
- La exposición de los endpoints y el estado de la cobertura
- El avance de la remediación en cada cliente
- El grado de cumplimiento y los resúmenes de riesgo
Mantener la segmentación entre tenants
Para aplicar de forma eficaz una separación estricta entre clientes en un servicio multitenant, los proveedores deben contar con:
- Aislamiento de datos entre los entornos de cada cliente
- Acceso basado en roles, tanto para el personal del proveedor como para los usuarios del cliente
- Paneles segmentados con vistas específicas por cliente
- Seguimiento y responsabilidad de la remediación por tenant
Cubrir los requisitos de informes de las grandes empresas
Los clientes corporativos necesitan informes detallados que respondan a sus necesidades internas de gobernanza y se ajusten a sus expectativas, para que a las partes interesadas y a los auditores les resulte más fácil actuar según los datos que reflejan esos informes. Los proveedores deberían poder entregar:
- Resúmenes ejecutivos con el contexto del riesgo para el negocio
- Informes alineados con marcos de cumplimiento como PCI DSS, HIPAA o ISO 27001
- Seguimiento del avance de la remediación a lo largo del tiempo
- Documentación del cumplimiento de los SLA
Coordinar la remediación de vulnerabilidades
Una ruta de remediación bien definida refuerza la entrega de los resultados de los escaneos. Los proveedores que conectan la detección con la resolución ofrecen a los clientes corporativos un enfoque sólido y justificable en el escaneo de vulnerabilidades.
Alinear el escaneo con las operaciones de parcheo
El despliegue de parches debe ir después de la detección de vulnerabilidades. Los proveedores deberían coordinar:
- El traspaso entre las vulnerabilidades identificadas y las tareas de remediación
- El seguimiento del despliegue de parches por endpoint
- Escaneos de validación para confirmar la resolución
- Informes de cumplimiento vinculados a los resultados de la remediación
Definir los flujos de escalado y de SLA
Las vulnerabilidades tienen distintos niveles de urgencia, así que unos flujos de escalado estructurados deberían definir:
- Las clasificaciones de gravedad y los desencadenantes del escalado
- Los plazos de remediación según el nivel de gravedad
- La gestión de excepciones y los procedimientos de aceptación del riesgo
- La propiedad y la responsabilidad en cada fase
Mantener una validación continua
La validación continua refuerza la responsabilidad y la confianza del cliente mediante escaneos de seguimiento que verifican si:
- Los parches se han desplegado correctamente
- La exposición se ha reducido de forma medible
- Los endpoints cumplen los requisitos mínimos de cumplimiento
Estos factores deberían confirmar si una vulnerabilidad ha desaparecido o se ha resuelto definitivamente.
Qué deben priorizar los proveedores en una plataforma de vulnerabilidades
La escalabilidad operativa pesa mucho a la hora de elegir una plataforma VMaaS. Estas son algunas funciones que conviene tener en cuenta:
Visibilidad multitenant
Una plataforma VMaaS ideal debería ofrecer herramientas y capacidades como paneles transversales entre clientes, segmentación por tenant y gestión centralizada sin necesidad de iniciar sesión por separado en cada cliente.
Automatización
La automatización ha reducido los errores a los que están expuestos los flujos de trabajo manuales. También ayuda con:
- Escaneos continuos y programados
- Priorización automática del riesgo y alertas
- Generación y distribución de informes
- Desencadenantes de flujos de trabajo conectados a las tareas de remediación
Visibilidad en entornos cloud e híbridos
Los entornos de TI modernos han trasladado sus operaciones a plataformas y servicios cloud. Esta evolución implica infraestructuras de TI de la empresa que abarcan proveedores cloud, infraestructura híbrida y aplicaciones distribuidas. Una plataforma VMaaS candidata debería tener visibilidad nativa sobre todos ellos, sin necesidad de herramientas distintas para cada entorno.
Coordinación de la remediación
Las empresas deberían dar prioridad a las plataformas VMaaS que integran de forma eficaz soluciones de gestión de parches y de gestión de tickets en su flujo de trabajo. Esto ayuda a exigir responsabilidades, simplificar los informes para el cliente y acelerar la resolución de los problemas.
Errores habituales en los servicios de escaneo de vulnerabilidades
Los MSP y MSSP pueden encontrarse con cuellos de botella por errores habituales, tanto operativos como estructurales. Estos son algunos de ellos:
Tratar el escaneo de vulnerabilidades como un proyecto puntual
Una única evaluación solo capta una instantánea del estado del entorno empresarial. Eso no responde a las necesidades de un entorno corporativo en constante cambio, donde pueden aparecer nuevas vulnerabilidades.
Entregar informes sin orientación para la remediación
Los proveedores deberían ofrecer flujos de trabajo y planes de acción eficaces cuando los hallazgos revelan problemas en el entorno.
Mantener flujos de informes fragmentados
Unos informes fragmentados pueden dar lugar a datos incoherentes, generar confusión y dificultar la demostración del valor del servicio o el cumplimiento de los requisitos normativos.
No priorizar las vulnerabilidades a nivel operativo
Además de las puntuaciones de gravedad, hace falta contexto para reflejar el riesgo real para el negocio. No adaptar la frecuencia y el alcance de los escaneos al perfil de riesgo concreto de cada cliente puede provocar una asignación ineficiente de los recursos y dejar sin atender las amenazas más críticas en tiempo real.
Pasar por alto la segmentación de los clientes
Se espera que los proveedores de VMaaS apliquen un aislamiento estricto entre tenants para reducir los errores operativos y evitar exposiciones de datos peligrosas y la pérdida de confianza del cliente.
Cómo escalar los servicios de escaneo de vulnerabilidades
Escalar un servicio de escaneo de vulnerabilidades exige madurez operativa en todas las fases de la prestación. Los proveedores deberían invertir en:
- Marcos de gobernanza centralizados que se apliquen de forma coherente a todos los clientes
- Automatización en los flujos de escaneo, informes y remediación
- Procedimientos documentados de onboarding, escalado y excepciones
- Revisiones periódicas del servicio para seguir el avance y ajustar el alcance
Estas estructuras reducen la carga por cliente que, de otro modo, limitaría el crecimiento del servicio.
Empieza tu prueba gratuita del software de gestión de endpoints n.º 1 en G2
Sin tarjeta de crédito. Acceso completo a todas las funcionalidades.
Conclusión
Ofrecer escaneo de vulnerabilidades como servicio (VMaaS) a organizaciones con entornos de nivel empresarial exige un marco de prestación que permita visibilidad continua, remediación estructurada, gobernanza multitenant y operaciones escalables. Los proveedores deben ser capaces de aportar visibilidad continua, gobernanza multitenant, integraciones de remediación, herramientas de automatización y madurez operativa.
Temas relacionados: