Puntos clave
- Definición: un endpoint de API es la URL concreta en la que un cliente de API se conecta a un servidor de API para enviar solicitudes y recibir datos. Es uno de los componentes de una API, no otro nombre para la API en sí.
- Cómo funciona: los endpoints utilizan protocolos REST (basados en URL) o SOAP (basados en XML), y métodos HTTP como GET, POST, PUT y HEAD que definen la acción que ejecuta cada solicitud.
- Ventajas: los endpoints de API mejoran la integración de software, la automatización y el acceso a los datos, lo que ayuda a las empresas a agilizar sus flujos de trabajo, reducir el trabajo manual y conectar aplicaciones de forma más eficiente.
- Buenas prácticas de diseño: utiliza nombres claros, coherentes y basados en sustantivos, una estructura de URL intuitiva y el método HTTP correcto para cada acción, de modo que los endpoints sigan siendo fáciles de usar y mantener.
- Seguridad: protege los endpoints con una clave de API, cifrado TLS, tokens OAuth o credenciales de usuario. Combinar varios métodos ofrece una protección mucho mayor que usar uno solo.
- Gestión de respuestas: cuando un cliente de API envía una solicitud a un endpoint, el servidor de API la autentica y valida antes de devolver una respuesta con un código de estado HTTP que indica si la solicitud se ha completado correctamente o ha fallado.
Las empresas de prácticamente cualquier sector utilizan o han utilizado en algún momento un endpoint de API. Las API ayudan a las organizaciones a ser más eficientes y productivas porque dan soporte a sus procesos de transformación digital. En esta visión general veremos qué es un endpoint de API y algunas buenas prácticas para diseñarlos.
🛑 Protege hoy tus API y evita posibles brechas en tu organización con la gestión de endpoints de NinjaOne.
¿Qué es un endpoint de API?
Aunque las API y los endpoints son dos conceptos distintos y separados, sí existe lo que llamamos endpoint de API. Un endpoint de API es una ubicación digital, o punto de entrada, que una API utiliza para conectarse con un programa de software.
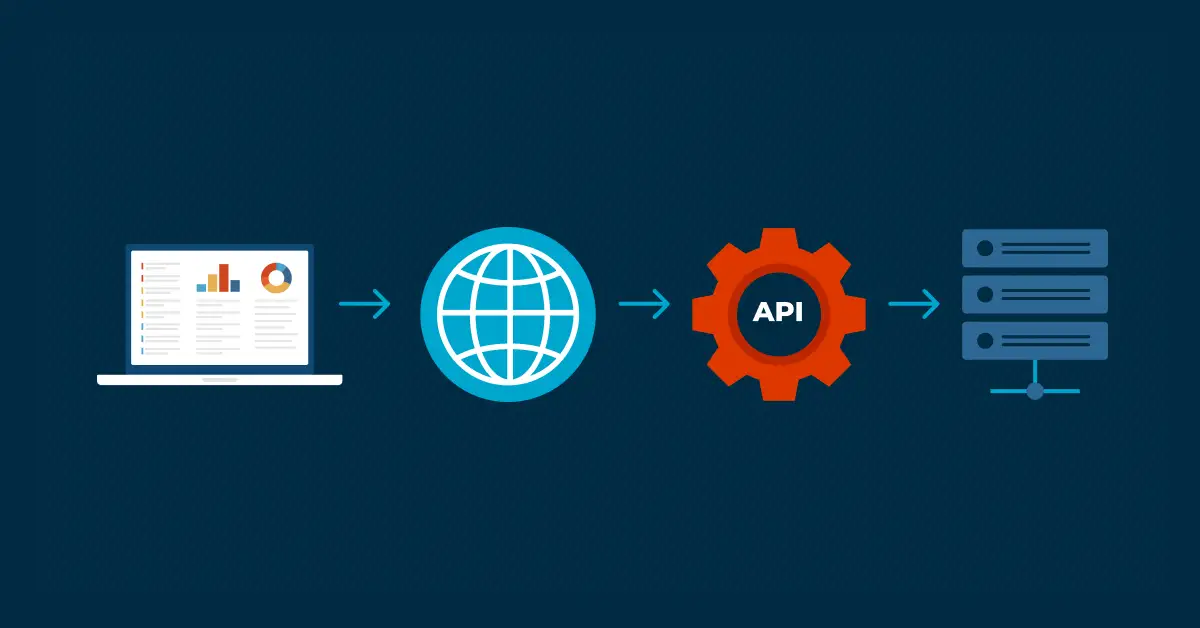
En esencia, un endpoint de API es una URL que actúa como puerta de enlace entre un cliente de API y un servidor de API. Cada servidor entrega datos y contenido a otros dispositivos a través de Internet, y el endpoint de API es el punto de contacto donde se reciben las solicitudes del cliente de API.
Así funcionan los endpoints de API
Un endpoint de API ofrece una ubicación en la que las API pueden enviar solicitudes de información y recibir respuestas. Hay dos categorías de API con las que los endpoints suelen interactuar: SOAP (Simple Object Access Protocol) y REST (Representational State Transfer). SOAP es un protocolo que permite intercambiar información en formato XML, mientras que REST es un conjunto de protocolos que permite intercambiar información en formato URL.
Una API bien diseñada tiene endpoints intuitivos que ofrecen formas predecibles de interactuar con los recursos del servidor. Así resulta más fácil para los desarrolladores entender y utilizar la API, lo que se traduce en una integración más eficiente y en menos tiempo de desarrollo.
Por ejemplo, a un endpoint de una API REST se puede acceder con los siguientes métodos HTTP:
- GET: recupera datos de un recurso determinado. Por ejemplo, GET http://api.example.com/users/1234 recuperaría los datos del usuario con el ID 1234. De forma similar, GET https://api.example.com/products?category=RMM devolvería la lista completa de productos de la categoría «RMM».
- PUT: actualiza un recurso existente. Por ejemplo, PUT https://api.example.com/users/laurenb actualizaría la información del usuario LaurenB.
- HEAD: es similar a GET, pero solo devuelve las cabeceras de la respuesta, sin el cuerpo. Por ejemplo, HEAD https://api.example.com/images/profile.jpg comprobaría si esa imagen existe y, en caso afirmativo, obtendría únicamente su tamaño, tipo de contenido y otros metadatos.
- POST: envía datos al servidor para crear un recurso nuevo. Por ejemplo, POST https://api.example.com/posts crearía una nueva publicación y enviaría el contenido actualizado en el cuerpo de la solicitud.
El cliente de API compone y envía estas solicitudes al servidor de API. Además, la solicitud puede incluir parámetros y otros componentes, como:
- Parámetros: dan instrucciones específicas para que el servidor de API las procese.
- Cabeceras de la solicitud: añaden información adicional sobre la solicitud.
- Cuerpo de la solicitud: incluye los datos necesarios para crear o actualizar un recurso.
Una vez que envías una solicitud al endpoint correspondiente, el servidor de API autentica y valida la acción indicada. Cada respuesta suele incluir un código de estado que indica el resultado de la solicitud.
¿Qué ejemplos de endpoints de API existen?
Algunos ejemplos genéricos de endpoints de API REST son la recuperación de información de un usuario (con GET /user/{user_id}) y la actualización de un producto (con PUT /product/{product_id}).
Ejemplos más concretos de endpoints de API REST serían consultar a un servidor de API el tiempo de una ciudad determinada (con GET /weather?city={city_name}) o ver publicaciones en una red social (con GET /posts/{post_id}/comments).
Como ves, los ejemplos de endpoints de API solo están limitados por tu imaginación. Puedes crear y utilizar muchos tipos de endpoints de API. Dicho esto, merece la pena recordar que la estructura y los parámetros concretos de un endpoint de API varían según el proveedor de la API y su documentación.
¿Por qué usar endpoints de API?
Las empresas obtienen múltiples ventajas al utilizar API y endpoints de API. Al conectar dos programas de software sin que los desarrolladores tengan que crear nada ni intervenir, las API fomentan y favorecen la automatización de TI, la eficiencia, la innovación y la integración. Además, las API ayudan a las empresas a ahorrar costes, porque no necesitan desarrollar las aplicaciones por su cuenta: basta con recurrir a la API para obtener las funciones necesarias de una app.
Estas son otras ventajas de utilizar endpoints de API:
- Mayor conectividad e integración: como los endpoints de API hacen de puente entre distintos sistemas de software, permiten a los MSP y a las empresas integrar fácilmente aplicaciones y servicios diversos. Esto mejora la eficiencia operativa y la funcionalidad en conjunto.
- Más automatización: automatizar los endpoints de API reduce el trabajo manual, agiliza los flujos de trabajo y minimiza el error humano. Así, tu equipo de TI puede centrarse en proyectos más estratégicos.
- Mejor acceso a los datos: los endpoints de API ofrecen una forma más estructurada de acceder a los datos e intercambiarlos, lo que facilita a los desarrolladores trabajar con información de distintas fuentes y analizarla.
4 ejemplos de métodos de autorización para endpoints de API
- Clave de API
Una clave de API es una cadena de caracteres que solo conocen la API y sus usuarios. El usuario debe introducir la clave para recibir información de la API y del endpoint.
- TLS
TLS, o Transport Layer Security, es un protocolo que autentica la conexión entre un servidor y un usuario o, en este caso, entre las dos aplicaciones de la API.
- Protocolo OAuth
OAuth es un protocolo de seguridad que utiliza tokens para autenticar y autorizar a los usuarios a acceder a una API. Suele emplearse en endpoints de API REST y reduce la necesidad de facilitar datos de autorización, como contraseñas confidenciales, con el riesgo de exponerlos.
- Credenciales de usuario
Las API pueden usar credenciales de usuario básicas, como nombres de usuario y contraseñas, que los usuarios configuran con el servicio de API. Sin embargo, las credenciales de usuario por sí solas no suelen bastar para proteger una API.
Buenas prácticas para diseñar endpoints de API
Las siguientes buenas prácticas te ayudarán a diseñar y mantener endpoints de API seguros y fiables.
Usa nombres claros y coherentes
Cuando diseñes un endpoint de API, asegúrate de que los nombres reflejen con precisión su finalidad. Igual de importante: toma medidas adicionales para mantener la coherencia en toda la API y mejorar así su legibilidad y su mantenimiento.
Diseña una estructura de URL intuitiva
Sigue las convenciones RESTful para la estructura de las URL, como usar sustantivos para los recursos y métodos HTTP para las acciones. Así, desarrolladores y usuarios saben para qué sirve cada comando. Por ejemplo, PUT para actualizar, GET para recuperar y DELETE para eliminar. Plantéate también definir parámetros de ruta claros para mejorar la organización y la legibilidad.
Utiliza los métodos HTTP adecuados
Conviene respetar la semántica HTTP para garantizar que un endpoint de API utiliza los métodos correctos según la acción prevista. Por ejemplo, GET no debería usarse para actualizar ni PUT para recuperar datos, y así con el resto.
Ofrece documentación clara
Es fundamental registrar y documentar correctamente todas las solicitudes y estructuras de respuesta del endpoint de API, incluidos los tipos de datos, para garantizar la transparencia. También puede interesarte implementar paginación y filtrado para conjuntos de datos más grandes.
Si prefieres verlo en vídeo, tienes disponible la guía «¿Qué es un endpoint de API?».
Consigue más visibilidad y control sobre todos tus endpoints con el potente software de gestión de endpoints de NinjaOne.
Gestiona tus endpoints con la API de Ninja
En NinjaOne ponemos a disposición de nuestros clientes nuestra propia API de Ninja, que pueden utilizar en cualquier momento. Si eres cliente de NinjaOne y tienes todos tus dispositivos endpoint registrados en Ninja, puedes monitorizarlos y gestionarlos mediante la API desde una aplicación de terceros. En esencia, todo lo que haces en la herramienta de NinjaOne también puedes hacerlo a través de la API. Para saber más sobre NinjaOne y cómo nuestras soluciones de monitorización y gestión de endpoints te ayudan a proteger tu entorno de TI, empieza hoy una prueba gratuita.