Puntos clave
- Los MSP pueden poner en marcha una práctica de CMMC identificando a los clientes actuales que tienen contratos con el DoW, manejan datos federales u operan dentro de la Base Industrial de Defensa.
- Para encontrar prospectos de CMMC, recurre a SAM.gov, las asociaciones del sector de defensa, las redes de fabricantes, los APEX Accelerators, los programas MEP y los eventos sectoriales relevantes.
- Entre las señales que cualifican a un prospecto están el registro ITAR, el cumplimiento de DFARS, la NIST SP 800-171, la certificación AS9100, la fabricación para defensa y las relaciones con los grandes contratistas principales del sector.
- Los mejores prospectos de CMMC combinan obligaciones federales de ciberseguridad con recursos de seguridad internos limitados, lo que abre oportunidades de servicios de TI y de cumplimiento gestionados por el MSP.
- Un primer proyecto de CMMC bien ejecutado puede generar recomendaciones hacia otros proveedores y subcontratistas de defensa que se enfrentan a los mismos requisitos de ciberseguridad y cumplimiento.
Tu práctica de CMMC puede empezar con un solo cliente
CMMC (Cybersecurity Maturity Model Certification) es el mecanismo con el que el Department of War (DoW) confirma que los contratistas de defensa cumplen los estándares federales de ciberseguridad antes de poder ganar o conservar un contrato. Se trata de un requisito de cadena de suministro que afecta a los contratistas y proveedores que manejan Controlled Unclassified Information (CUI) o Federal Contract Information (FCI), y también a los proveedores de servicios gestionados (MSP) que administran esos sistemas. Estos requisitos forman parte de los contratos del DoW desde noviembre de 2025, y la pausa de julio de 2026 en el paso de certificación por terceros no ha cambiado la necesidad de fondo: proteger los datos federales.
Lo que la mayoría de los MSP no sabe es que construir una práctica de CMMC rentable puede empezar con un único cliente.
En cuanto cierras tu primer acuerdo dentro de la cadena de suministro de defensa, suele abrirse la puerta a toda una red de proveedores similares que necesitan la misma ayuda. La oportunidad está más cerca de lo que muchos MSP imaginan, porque la mayoría ya atiende a empresas que están dentro de la Base Industrial de Defensa (DIB) o muy próximas a ella.
Tras el webinar de NinjaOne CMMC al descubierto: lo que los MSP necesitan saber hoy, varios MSP plantearon una pregunta muy práctica: ¿cuál es una forma fiable de encontrar ese primer cliente de CMMC?
En este artículo verás dónde están esos clientes, cómo reconocerlos y cómo iniciar la conversación con seguridad.
La oportunidad en la cadena de suministro de defensa
La DIB reúne a más de 300.000 organizaciones y, en su mayoría, son pequeñas y medianas empresas que ya dependen de un MSP. Decenas de miles de estos proveedores están dentro del alcance de CMMC hoy mismo porque manejan datos de contratos federales. El trabajo baja del DoW a los contratistas principales, de ahí a los subcontratistas y proveedores que están por debajo y, finalmente, a los MSP que gestionan sus sistemas.
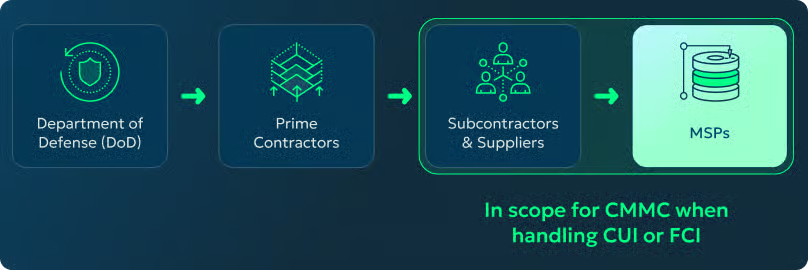
Tu MSP entra en el alcance en el momento en que manejas CUI o FCI de un cliente. La cadena es sencilla: tu cliente está en el alcance, su entorno de TI está en el alcance, tú gestionas ese entorno y, por tanto, tú también lo estás. Eso te coloca en una posición muy sólida, porque ya tienes una relación con ese cliente y puedes aportar valor real ayudándole a cumplir un requisito del que depende su negocio.
Según las estimaciones, el mercado global de servicios de consultoría en CMMC alcanzará los 2.800 millones de dólares en 2032, lo que convierte esta especialización en un terreno muy rentable.
Dónde encontrar clientes de CMMC
Empieza por apuntar a las empresas que ya están expuestas a los requisitos de CMMC.
Puedes construir tu lista de dos maneras, y conviene trabajar ambas a la vez. La primera consiste en revisar los clientes que ya atiendes, porque algunos pueden estar en la cadena de suministro de defensa sin que ninguno de los dos lo haya planteado así. La segunda es mirar hacia fuera y buscar nuevos prospectos a los que puedas dirigirte como un socio experto en CMMC.
- Empieza por tu cartera actual y pregúntate cuáles de tus clientes tienen contratos con el DoW o manejan datos del gobierno, porque ahí ya hay oportunidades de CMMC.
- Usa SAM.gov, la base de datos de contratistas del gobierno federal, para confirmar si una empresa es un contratista federal activo. Te sirve tanto para un cliente actual como para uno completamente nuevo.
- Ponte en contacto con las asociaciones locales del sector de defensa y con las redes de fabricantes para conocer nuevos proveedores y ganarte una reputación como su socio de CMMC.
- Para encontrar prospectos más allá de tu propia red, acude a las comunidades donde ya se reúnen los fabricantes y proveedores de defensa.
- Las asociaciones sectoriales nacionales son una fuente muy rica e incluyen las siguientes:
- National Defense Industrial Association (NDIA)
- Association of the United States Army (AUSA)
- National Center for Defense Manufacturing and Machining (NCDMM)
- National Tooling and Machining Association (NTMA)
- Precision Metalforming Association (PMA)
- Society of Manufacturing Engineers (SME)
- Aerospace Industries Association (AIA)
- Association for Manufacturing Technology (AMT)
Casi todos los estados cuentan además con su propia asociación de fabricantes, llena de proveedores que trabajan para grandes contratistas de defensa. Los eventos del sector son otra vía muy potente: AUSA Annual Meeting, Sea-Air-Space, Modern Day Marine, SOF Week, WEST o AFCEA TechNet, donde las empresas expositoras o ya cumplen los requisitos de CMMC o esperan hacerlo pronto.
A esto se suman dos iniciativas vinculadas al gobierno, los APEX Accelerators y el Manufacturing Extension Partnership (MEP), que trabajan directamente con fabricantes que buscan contratos públicos y pueden orientarte hacia empresas que se están preparando para CMMC.
Cómo detectar empresas que pueden necesitar ayuda con CMMC
Cuando tengas una empresa sobre la mesa, ya sea un cliente actual, un miembro de una asociación o un nombre sacado de SAM.gov, busca las credenciales que suele exhibir un proveedor de defensa.
Entre las señales más claras están AS9100, el registro ITAR, el cumplimiento de DFARS, la NIST 800-171, la fabricación aeronáutica, el mecanizado para defensa, la fabricación con CNC, la electrónica militar, la fabricación de precisión y expresiones como «subcontratista de defensa».
La palabra «CMMC» casi nunca aparece en la forma en que estas empresas se describen, así que estas señales son una manera mucho más fiable de confirmar si una empresa trabaja en la cadena de suministro de defensa y merece una conversación.
Cómo es el cliente de CMMC ideal para un MSP
Un buen prospecto suele tener entre 25 y 500 empleados, con una facturación anual de entre 10 y 250 millones de dólares. Fíjate en las empresas que mencionan suministrar a contratistas principales como Lockheed Martin, Northrop Grumman, RTX, General Dynamics, Boeing o L3Harris. El encaje perfecto es un negocio con requisitos de cumplimiento reales y un equipo interno de ciberseguridad pequeño, que es justo donde un MSP aporta más valor.
Cómo abrir una conversación sobre CMMC con un prospecto
Tu enfoque funciona mejor cuando se ajusta a lo que el cliente ya sabe. Normalmente te encontrarás con una de estas tres situaciones: un cliente que sabe que tiene una obligación de cumplimiento, otro que trabaja en la cadena de suministro de defensa pero no se ha dado cuenta de que está en el alcance, y otro que conoce CMMC pero lo ve como un proyecto para más adelante.
Unas pocas preguntas hacen avanzar cualquiera de estas conversaciones. Pregunta si pueden dar cuenta de todos los dispositivos que entran en contacto con CUI, si pueden demostrar ante un auditor el cumplimiento de parches actualizado en el momento en que se lo pidan y cómo gestionan el acceso privilegiado, la autenticación multifactor (MFA) y los cambios de rol. Este último punto merece atención especial, porque el nivel 2 de CMMC incluye 22 requisitos de control de acceso, y la identidad suele ser el área donde las empresas tienen más margen de mejora.
Un cliente de CMMC puede traerte recomendaciones en todo el sector de defensa
Un solo cliente bien elegido puede poner en marcha toda tu práctica de CMMC. Los proveedores de defensa trabajan muy unidos, así que un fabricante que suministra a un contratista principal suele operar junto a decenas de otros proveedores y subcontratistas con los mismos requisitos de cumplimiento.
Cuando ayudas a una empresa a estar preparada para CMMC, te ganas una red de recomendaciones ya cualificada para el mismo tipo de trabajo. Tu primer cliente genera el impulso para el siguiente, así que vale la pena concentrar la energía en encontrar y ganar ese primero.
Cómo empezar a construir tu práctica de CMMC
Empieza con un solo objetivo y usa esta guía para localizarlo, cualificarlo y preparar una primera conversación con seguridad.
Si quieres más información, mira el webinar de NinjaOne CMMC al descubierto: lo que los MSP necesitan saber hoy.