Puntos clave
- NinjaOne Network Discovery ofrece visibilidad continua de los dispositivos con dirección IP de la red —gestionados, no gestionados y no autorizados— sin necesidad de agentes.
- Los dispositivos detectados se conservan en una vista de inventario persistente, lo que ayuda a los equipos de TI a identificar cambios en la red, shadow IT y activos no gestionados a lo largo del tiempo.
- El despliegue del agente de Windows permite a los técnicos pasar directamente de la detección del dispositivo a su gestión, con credenciales almacenadas y un flujo de trabajo unificado.
- La detección de redes ayuda a las organizaciones a mejorar la seguridad: identifica dispositivos no gestionados e incorpora los endpoints Windows a los controles de monitorización, parcheo y gestión.
- Los MSP pueden usar la detección de redes para localizar dispositivos de clientes sin registrar, mejorar el control de los endpoints y reducir pérdidas operativas y de ingresos.
- La detección se integra con los flujos de trabajo de gestión de endpoints, gestión de activos de TI y monitorización de red para crear un proceso unificado de gestión del ciclo de vida de los dispositivos.
A tu firewall le da igual el portátil que tu empleado ha traído de casa. A tu inventario de activos actual, también. A los atacantes no.
Después de tantos años hablando con equipos de TI, sé perfectamente cómo acaba esta historia. Alguien lanza un escaneo, exporta los resultados a una hoja de cálculo y lo llama inventario. Seis meses después esa hoja de cálculo ya no es correcta y nadie sabe hasta qué punto. Se añadieron dispositivos. Otros se retiraron sin más. Y algunos aparecieron en la red sin que nadie sepa quién los puso ahí. El entorno cambió, el inventario no, y ahora mismo hay dispositivos en tu red que no sabrías ni nombrar.
No es un problema de herramientas. Es un problema de proceso que una herramienta mejor sí puede resolver, pero solo si cierra el círculo entre encontrar un dispositivo y gestionarlo. La mayoría no lo hace: te muestran el agujero y te dejan resolverlo en otro sitio, con otra herramienta, mediante otro flujo de trabajo y con más pasos manuales.
Eso es lo que quisimos cambiar con NinjaOne Network Discovery y, con la versión 14.0, hemos dado el paso más importante: ahora puedes pasar de «dispositivo encontrado» a «dispositivo gestionado» sin salir de la plataforma.
¿Qué es NinjaOne Network Discovery?
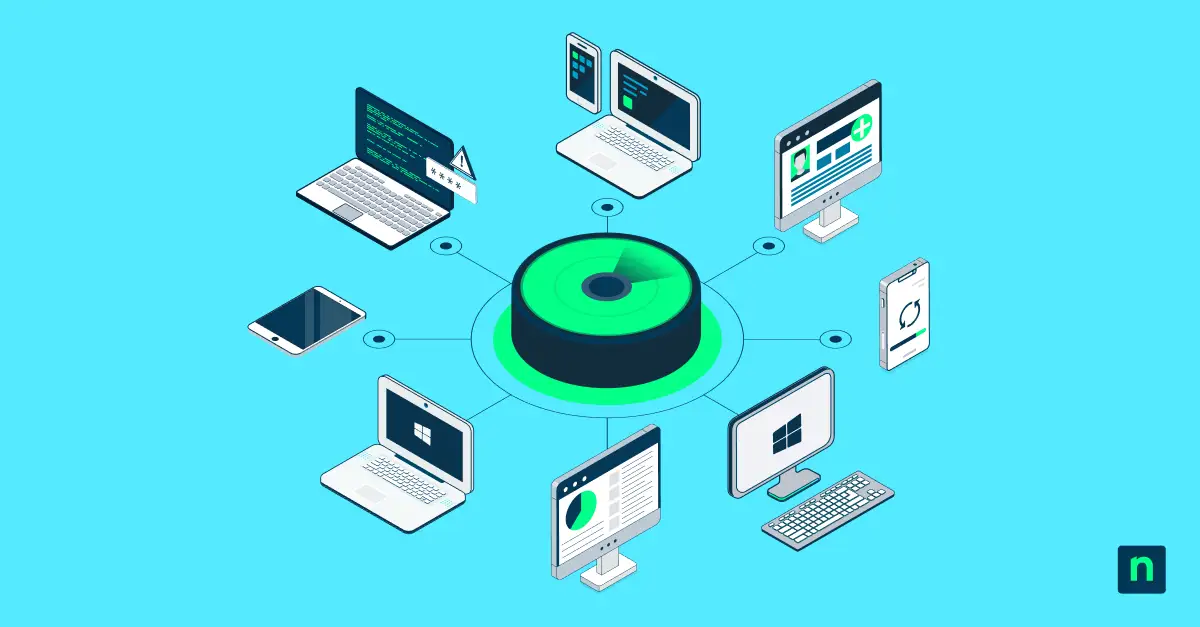
NinjaOne Network Discovery escanea, clasifica y registra todos los dispositivos con dirección IP de tu red. Endpoints gestionados, equipos no gestionados, material no autorizado, la Xbox de la oficina que alguien conectó al switch corporativo, la smart TV de la sala de reuniones, el termostato IoT que instaló mantenimiento sin avisar a nadie. Si tiene dirección IP, Discovery lo encuentra. Sin necesidad de agente.
Lo que diferencia esto de los escáneres que casi todos los equipos ya han probado no es el escaneo en sí, sino lo que pasa después. Las herramientas tradicionales lanzan un escaneo, te dan una lista y descartan los datos al cerrar la ventana. Seguro que te suena: un CSV exportado en la carpeta de Descargas de alguien, caducado antes de que nadie haga nada con él. NinjaOne no funciona así. Cada dispositivo que Discovery encuentra aparece en una vista persistente de dispositivos detectados, un registro vivo que refleja tu red tal como es en realidad, no como quedó documentada la última vez que alguien se acordó de lanzar un escaneo. Para un administrador de TI con experiencia, esa diferencia pesa más de lo que parece.
Si necesitas una inspección más profunda, tienes disponible el escaneo con credenciales, que cubre hasta 4.000 direcciones IP por tarea sin impacto medible en el rendimiento. Pero la base es sencilla: visibilidad continua y sin agentes de toda tu red, integrada directamente en la plataforma NinjaOne. Y eso último es precisamente lo que hace posible todo lo demás.
La gran novedad: despliegue del agente de Windows
La detección siempre ha sido el primer paso. Lo frustrante, para todos los equipos de TI con los que he hablado, era lo que venía después. Terminabas un escaneo, tenías una lista limpia de todo lo que había en la red y luego tenías que cambiar de herramienta para hacer algo al respecto. Copiar un nombre de host, abrir otra ventana, arrancar un flujo de despliegue aparte y cruzar los dedos para que las credenciales guardadas siguieran funcionando. La visibilidad sin capacidad de actuar no es más que una foto con más detalle de tu problema. Y si alguna vez te has quedado mirando una lista de 200 dispositivos no gestionados preguntándote cuánto vas a tardar en revisarlos uno a uno, ya sabes lo que ese hueco le cuesta a tu equipo.
Con la versión 14.0, eso cambia. Los técnicos ya pueden enviar e instalar el agente de NinjaOne directamente desde el flujo de detección, con credenciales de Windows almacenadas y sin salir de la plataforma. Convertimos la visibilidad en gestión en un solo movimiento.
El flujo es sencillo. Lanza un escaneo. Localiza los equipos Windows no gestionados en tu vista de dispositivos detectados. Despliega el agente de NinjaOne con un clic. Ese dispositivo ya está completamente gestionado dentro de NinjaOne: parcheado, monitorizado y controlado. Lo que antes implicaba saltar de herramienta en herramienta, buscar credenciales y hacer seguimiento manual ahora ocurre en el mismo sitio donde encontraste el dispositivo.
Para los equipos de TI que lidian con entornos descontrolados, ese cambio operativo es importante. Para los MSP que gestionan decenas de entornos de clientes, es la diferencia entre un proceso que escala y otro que no.
Por qué importa: tres casos de uso reales
Detecta y cierra el agujero del shadow IT
Todos los equipos de TI los tienen. Dispositivos en la red que nadie aprovisionó oficialmente: un portátil personal que lleva dos años conectándose al Wi-Fi corporativo, una Raspberry Pi que alguien de ingeniería montó para un proyecto paralelo, un almacenamiento en red que es anterior al equipo de TI actual. Los que te quitan el sueño no son los dispositivos que conoces, sino los que están ahí calladitos en tu red, sin parchear, sin monitorizar y completamente fuera de tus controles de seguridad, esperando a que alguien de fuera los encuentre primero. Network Discovery saca todo eso a la luz. Y ahora, para los equipos Windows de esa lista, el despliegue del agente te da una vía directa para ponerlos bajo gestión antes de que acaben en un informe de incidentes.
Incorporación rápida de endpoints Windows
Una nueva oficina. Una adquisición reciente. Un cliente que te pasó un diagrama de red con tres años de desfase. A cualquier profesional de TI le han entregado un entorno diciéndole que está «casi todo documentado», lo que en la práctica significa que la documentación cubre alrededor del sesenta por ciento de lo que hay de verdad. Escanea la subred, localiza los equipos Windows no gestionados y despliega agentes de forma masiva. Lo que antes eran horas de trabajo manual con varias herramientas ahora se hace desde una sola vista dentro de NinjaOne. El entorno no espera a que tu proceso de incorporación se ponga al día, y ahora tus herramientas tampoco tienen por qué hacerlo.
MSP: controla todos los endpoints
Un dispositivo no gestionado es un dispositivo no facturado. Para un MSP, eso no es solo un problema operativo: es un problema de ingresos y también una responsabilidad. Cuando algo falla en un dispositivo cuya existencia desconocías, la llamada te llega igual. Network Discovery te permite escanear todos los entornos de clientes, identificar los huecos y desplegar agentes a escala. Ya no te enterarás seis meses después de que un cliente tenía quince equipos que no sabías que existían, tres de ellos sin parchear desde la gestión anterior.
Cómo encaja en la plataforma NinjaOne
Network Discovery no funciona de forma aislada, y esa es justo la idea. Desde la vista de dispositivos detectados, los técnicos pueden desplegar un agente de Windows, registrar un dispositivo en ITAM o añadirlo a la monitorización del NMS. Tres acciones, un solo lugar. Y ahí está la gran diferencia con el modo en que trabajan hoy la mayoría de los equipos de TI: la visibilidad vive en una herramienta, la gestión de activos en otra y la monitorización en un tercer sitio. El resultado es un flujo de trabajo que parece eficiente sobre el papel y se cae a pedazos en la práctica, porque es justo en la fricción entre herramientas donde se escapan las cosas.
Lo que estamos construyendo es un sistema de círculo cerrado. Encuentras un dispositivo, lo pones bajo gestión, lo monitorizas y lo controlas como activo, todo sin salir de NinjaOne. Discovery es la puerta de entrada a ese círculo. El despliegue del agente es lo que permite cerrarlo. Y el resto de la plataforma es lo que hace que valga la pena cerrarlo.
Qué viene después
Network Discovery de NinjaOne no se limita a darte un mapa de tu red. Te da las herramientas para actuar sobre lo que encuentras, justo donde lo encuentras, sin que nada se pierda en los huecos entre herramientas.
Este es el primer artículo de una serie. En el siguiente veremos cómo funciona Network Discovery junto a otras piezas clave de la plataforma NinjaOne y a las herramientas que tu equipo quizá ya esté usando. No te lo pierdas.