Puntos clave
- El despliegue de EDR refuerza la seguridad de endpoints al detectar, investigar y responder a las amenazas en tiempo real.
- La planificación es esencial: realiza una evaluación de riesgos, define objetivos y alinea la implementación del EDR con tu presupuesto y tus recursos.
- Elegir la solución EDR adecuada exige valorar la escalabilidad, la integración con el SIEM y otras herramientas de seguridad, y el soporte del proveedor.
- Un despliegue exitoso incluye la instalación de agentes, la configuración de políticas y una monitorización y un ajuste continuos para ganar precisión.
- El mantenimiento continuo —parchear los agentes, afinar las alertas y vigilar su estado— ayuda a mantener la eficacia de la solución EDR frente a unas ciberamenazas en constante evolución.
El despliegue de EDR (detección y respuesta de endpoints) es una herramienta de defensa por capas que forma parte esencial de tu marco de ciberseguridad. Consiste en implementar software EDR, que te ayuda a monitorizar, detectar y responder a los crecientes ciberataques dirigidos a los endpoints, como el ransomware y el malware sin archivos. Así refuerzas tus defensas de ciberseguridad, mejoras los tiempos de respuesta ante incidentes y reduces el riesgo de filtraciones de datos.
Esta guía completa ofrece una visión general del despliegue de EDR: conceptos clave, estrategias y buenas prácticas para que las organizaciones refuercen de forma eficaz sus defensas frente a los ciberdelitos más recientes.
También tienes un recorrido visual por el proceso de despliegue en nuestro vídeo: Introducción al despliegue de EDR.
Refuerza la gestión de endpoints con NinjaOne, que unifica RMM y copia de seguridad en una sola plataforma y se integra con soluciones EDR para apoyar una estrategia de seguridad por capas.
Checklist rápido para el despliegue de EDR
Fase | Tarea crítica | Objetivo principal |
| Planificación | Identificar exclusiones de SQL y de desarrollo | Evitar caídas del sistema y bloqueos por «falsos positivos». |
| Compra | Decidir: gestión propia o MDR | Garantizar la monitorización 24/7 si el personal interno es limitado. |
| Piloto | Despliegue en modo «solo auditoría» | Establecer una línea base del comportamiento normal antes de aplicar bloqueos. |
| Integración | Sincronización con el proveedor de identidad (Entra ID) | Activar la «re-MFA» automática ante amenazas de alto riesgo. |
| Respuesta | Definir protocolos de aislamiento | Permitir que el equipo aísle hosts sin esperar aprobaciones. |
¿Qué es el EDR?
El software EDR detecta y mitiga amenazas a nivel de endpoint. A diferencia del antivirus tradicional, que se basa en métodos de detección por firmas, el EDR combina análisis de comportamiento, heurística y machine learning para detectar amenazas y responder a ellas en tiempo real.
Al vigilar los endpoints en busca de señales de comportamiento malicioso, las soluciones EDR ayudan a las organizaciones a detectar y neutralizar amenazas con rapidez, reduciendo al mínimo el riesgo de cualquier vulnerabilidad de la seguridad en un endpoint protegido.
¿Por qué es importante el software EDR?
La implementación de EDR reduce los riesgos que plantean los actores de amenazas, que recurren constantemente a técnicas cada vez más complejas e ingeniosas para comprometer los datos y los sistemas de las organizaciones. Desde los ataques de ransomware hasta las filtraciones de datos, las organizaciones se enfrentan a multitud de amenazas de ciberseguridad con consecuencias potencialmente devastadoras. De ahí la necesidad crítica de soluciones sólidas de seguridad de endpoints capaces de detectar y responder de forma proactiva a estas amenazas antes de que causen daños importantes.
Los datos recientes del sector confirman lo que está en juego. El informe The State of Ransomware 2026 de Sophosp reveló que el 56 % de los ataques de ransomware lograron cifrar datos, y solo una de cada tres organizaciones pequeñas consiguió detener el ataque antes del cifrado. El mismo informe sitúa el rescate medio en 769.000 dólares y el coste medio de recuperación en 1,7 millones de dólares. Estas cifras justifican con claridad el tipo de detección proactiva y basada en el comportamiento que ofrece el EDR.
Pasos para planificar el despliegue de EDR
1. Evalúa las necesidades de seguridad de tu organización
Antes de lanzarte al despliegue de EDR, conviene evaluar las necesidades y los objetivos de seguridad de tu organización. Para ello, realiza una evaluación de riesgos exhaustiva que te permita identificar posibles vulnerabilidades y priorizar los puntos más críticos. Si entiendes los requisitos de seguridad concretos de tu organización, podrás adaptar tu estrategia de despliegue de EDR para hacer frente con eficacia a las amenazas más urgentes.
2. Define objetivos claros
Tanto si tu objetivo es mejorar la detección de amenazas, acortar los tiempos de respuesta ante incidentes o reforzar tu postura general de ciberseguridad, contar con una hoja de ruta clara guiará el despliegue y garantizará que esté alineado con las prioridades de la organización.
3. Conoce tu presupuesto de TI
Las consideraciones presupuestarias y la planificación de recursos también son aspectos clave a la hora de planificar el despliegue de EDR. Invertir en soluciones de ciberseguridad sólidas es fundamental, pero conviene encontrar el equilibrio entre coste y eficacia.
Analizar las limitaciones de tu presupuesto de TI y la disponibilidad de recursos te ayudará a tomar decisiones informadas al seleccionar soluciones EDR y al asignar recursos para el despliegue y el mantenimiento continuo.
No actives la solución en toda la empresa de golpe. Adopta un enfoque por fases:
- Fase 1 (descubrimiento): instala los agentes en modo «solo auditoría» para ver qué se está ejecutando sin bloquear nada.
- Fase 2 (piloto): activa el modo de aplicación para el equipo de TI y los usuarios avanzados.
- Fase 3 (general): extiende el despliegue al resto de la organización, departamento por departamento.
Qué buscar en una solución EDR
Al elegir una solución EDR, hay que tener en cuenta varios factores para asegurarte de que responde a las necesidades y los requisitos concretos de tu organización: su capacidad de detección, la escalabilidad, la facilidad de integración y las opciones de soporte. Además, valorar aspectos como la reputación del proveedor, el reconocimiento del sector y las opiniones de los clientes te ayudará a tomar una decisión informada
Comparar proveedores de EDR
Aunque muchas soluciones EDR comparten funcionalidades básicas similares, pueden diferir en prestaciones, precios y opciones de soporte. Si evalúas a varios proveedores, realizas una evaluación de riesgos de proveedores y analizas sus propuestas, podrás identificar la solución que mejor encaja con las necesidades y las limitaciones presupuestarias de tu organización.
Decisión operativa: gestión propia o MDR
Valora si cuentas con el personal necesario para gestionar el EDR por tu cuenta o si necesitas un servicio MDR (detección y respuesta gestionadas). Si tu equipo no puede investigar una alerta de «gravedad alta» en menos de 30 minutos, las 24 horas del día y los 7 días de la semana, plantéate un servicio gestionado en el que el proveedor vigile la consola por ti.
Checklist para comparar proveedores de EDR
Algunos aspectos que conviene tener en cuenta al decidir son:
- Escalabilidad: a medida que tu organización crece y evoluciona, tus necesidades de ciberseguridad pueden cambiar, así que es esencial elegir una solución que escale con tu negocio.
- Integración: una integración fluida con las herramientas y plataformas de seguridad que ya utilizas maximiza la eficacia de tu software EDR.
- Soporte: evaluar la oferta de soporte del proveedor, incluidas la formación, la asistencia técnica y las actualizaciones, contribuye a un despliegue sin sobresaltos y a un mantenimiento continuo más sencillo.
Preparación del despliegue
Evalúa tu infraestructura de TI actual
Debes identificar posibles problemas de compatibilidad o huecos de cobertura. Una auditoría exhaustiva de tus endpoints, redes y aplicaciones te ayudará a garantizar un despliegue fluido y a minimizar el riesgo de interrupciones.
Crea un equipo dedicado al despliegue de EDR
Este equipo debe estar formado por personas con experiencia en ciberseguridad, operaciones de TI y gestión de endpoints, capaces de supervisar el proceso de despliegue de principio a fin. Asignar funciones y responsabilidades claras dentro del equipo ayudará a garantizar la rendición de cuentas y a agilizar el despliegue.
Prepara los dispositivos que protegerá el EDR
Presta especial atención a la preparación de cada endpoint: comprueba que cumple los requisitos mínimos del sistema para ejecutar el agente EDR y aplica las actualizaciones de software o los parches necesarios para garantizar la compatibilidad.
Además, configurar los endpoints para que se comuniquen con la consola central de gestión del software EDR y definir políticas de monitorización y alertas contribuirá a una detección y una respuesta eficaces ante las amenazas.
Integrar el EDR con el SIEM y otras herramientas de seguridad
Comprueba la compatibilidad con otras herramientas de seguridad
Antes de implementar el EDR, asegúrate de que el software elegido es compatible con otras herramientas y plataformas de seguridad, como los sistemas de gestión de eventos e información de seguridad (SIEM), los dispositivos de seguridad de red y las soluciones de gestión de endpoints.
Al integrar el EDR con los flujos de trabajo de respuesta a incidentes y otras fuentes de telemetría de seguridad, las organizaciones ganan visibilidad sobre las amenazas potenciales y agilizan sus procesos de respuesta.
Aprovechar los datos del EDR para la inteligencia y el análisis de amenazas
Al agregar y analizar los datos de los endpoints de toda la organización, las soluciones EDR aportan información valiosa sobre amenazas emergentes, patrones de ataque y vulnerabilidades. Esa inteligencia de amenazas sirve después para orientar las políticas de seguridad, priorizar las inversiones en seguridad y mejorar la postura general de ciberseguridad.
Consejo: integración centrada en la identidad
Las buenas prácticas actuales pasan por conectar tu EDR directamente con tu proveedor de identidad (por ejemplo, Microsoft Entra ID / Azure AD). Si un endpoint se marca como de «alto riesgo», el EDR puede lanzar automáticamente una solicitud de re-MFA o suspender la sesión del usuario de forma global hasta que la amenaza se resuelva. Este enfoque «Zero Trust» impide el movimiento lateral incluso si las credenciales están comprometidas.
Coordinar la implementación del EDR con la estrategia de seguridad de tu organización garantiza la alineación con los objetivos y las prioridades de seguridad más amplios. Esto implica integrar los planes de despliegue del EDR con las políticas de seguridad existentes, los procedimientos de respuesta a incidentes y los marcos de gestión de riesgos de TI.
El proceso de despliegue de EDR
Los detalles del despliegue de EDR varían según el proveedor, pero el enfoque básico es siempre el mismo: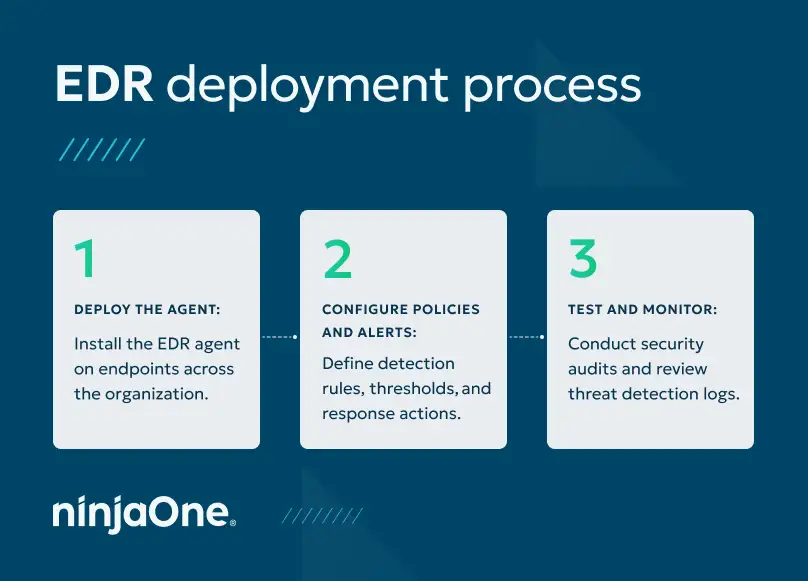
1. Despliega el agente
: consiste en instalar agentes de software ligeros que monitorizan la actividad del endpoint en tiempo real y se comunican con la consola central de gestión para dar visibilidad sobre las amenazas potenciales. Según tu entorno, el despliegue de los agentes puede requerir cambios en la red para permitir el flujo de datos de telemetría, ya sea hacia sistemas de gestión internos o hacia plataformas SaaS externas.
Nota: este enfoque coincide con las recomendaciones oficiales. La guía #StopRansomware de CISA recomienda que las organizaciones utilicen listas de aplicaciones permitidas y soluciones EDR en todos sus activos, de modo que solo pueda ejecutarse el software autorizado y se bloquee el no autorizado.
2. Configura políticas y alertas
Se trata de definir reglas de detección, umbrales y acciones de respuesta acordes con los requisitos de seguridad y la tolerancia al riesgo de la organización.
Al personalizar las políticas y las alertas del EDR en función de amenazas y vectores de ataque concretos, las organizaciones mejoran la precisión de la detección y reducen los falsos positivos.
3. Prueba y monitoriza:
Esto implica realizar auditorías de seguridad periódicas, revisar los registros de detección de amenazas y poner a prueba los procedimientos de respuesta a incidentes para comprobar que la solución EDR funciona como se espera.
Con una monitorización y unas pruebas continuas del sistema EDR, las organizaciones pueden detectar y corregir posibles problemas o huecos de cobertura antes de que los actores de amenazas los aprovechen.
Gestión y mantenimiento del EDR
Parchea todos los agentes EDR
Las actualizaciones periódicas y la gestión de parches de los agentes EDR son importantes para garantizar un rendimiento óptimo y la protección frente a las amenazas emergentes. Esto implica estar al día de las últimas actualizaciones de software, parches de seguridad y fuentes de inteligencia de amenazas del proveedor del EDR. Al actualizar con regularidad los agentes EDR de los endpoints, las organizaciones se aseguran de contar con las funciones y protecciones de seguridad más recientes para defenderse de unas amenazas en constante evolución.
Afinar la configuración de alertas y los procedimientos de respuesta
Revisa y ajusta las políticas y alertas del EDR a partir de los comentarios de los analistas de seguridad, los equipos de respuesta a incidentes y las fuentes de inteligencia de amenazas. Optimizar de forma continua la configuración de alertas y los procedimientos de respuesta mejora la precisión de la detección y reduce el tiempo de respuesta ante incidentes de seguridad.
Acción crítica: define protocolos de aislamiento
¿Quién está autorizado a pulsar «Aislar dispositivo» si el EDR detecta ransomware? Documenta estos playbooks de respuesta a incidentes desde el principio para que el equipo de seguridad pueda actuar con decisión y frenar una brecha sin esperar la aprobación de la dirección en plena crisis.
Monitorización del estado de los agentes EDR
Una implementación eficaz del EDR pasa por vigilar el estado y el rendimiento de los agentes desplegados en toda la organización, detectar posibles problemas o anomalías y tomar medidas correctivas cuando haga falta. Al monitorizar y optimizar de forma proactiva el estado de los agentes EDR, las organizaciones contribuyen a que la solución siga funcionando con eficacia y ofreciendo visibilidad sobre los endpoints y capacidad de detección de amenazas.
Protege los entornos que gestionas frente al ransomware con una solución integral de EDR y software de gestión de endpoints.
Protege los entornos que gestionas frente al ransomware con una solución integral de EDR y software de gestión de endpoints.
Protege tus endpoints con la estrategia de despliegue de EDR adecuada
Siguiendo los pasos de esta guía, las organizaciones pueden seleccionar y desplegar con éxito soluciones EDR que respondan a sus necesidades y objetivos de seguridad particulares, mejorando su postura general de ciberseguridad y protegiéndose frente a las amenazas emergentes.
NinjaOne complementa las soluciones EDR con herramientas de monitorización y gestión remota, lo que permite una gestión más completa de los endpoints y del propio EDR.
Si quieres dar el paso, solicita un presupuesto gratuito, regístrate en una prueba gratuita de 14 días o mira una demo.