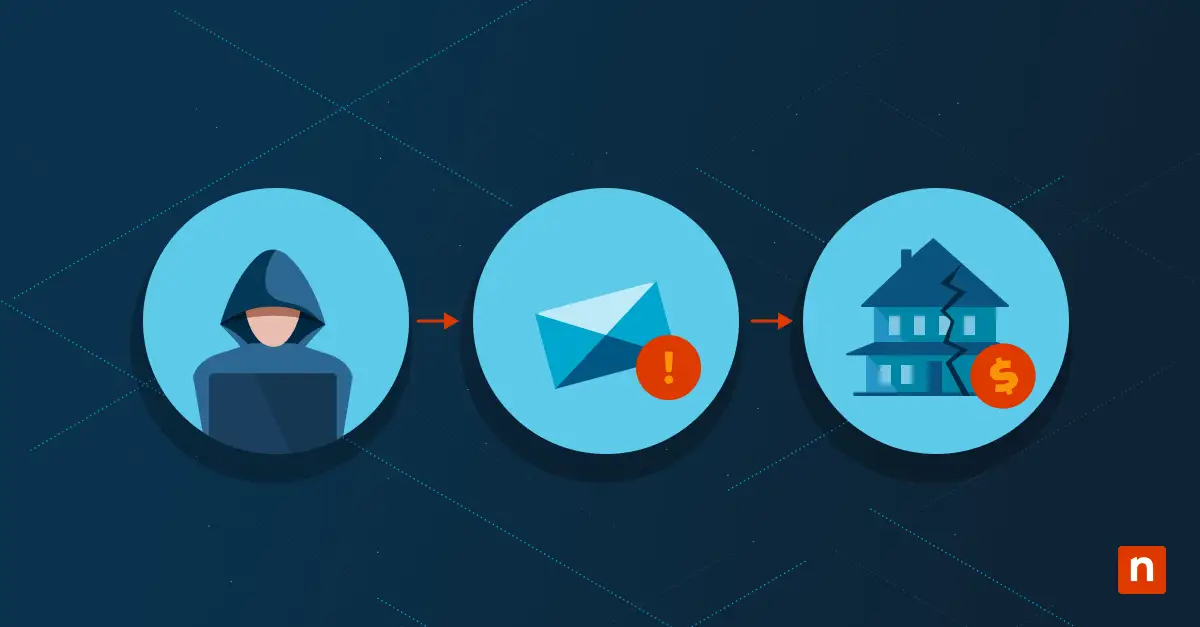
El Business Email Compromise (BEC) es un tipo de ciberataque en el que los atacantes utilizan el correo electrónico para engañar a los empleados de una empresa y conseguir que transfieran dinero o información confidencial. Estos ataques suelen basarse en la suplantación de directivos de la compañía o de contactos comerciales de confianza para que el destinatario realice una acción concreta. A medida que las empresas dependen más de la comunicación digital, la amenaza del BEC crece, por lo que resulta imprescindible que las organizaciones sepan detectar y mitigar estos riesgos.
Esta guía te ofrece una visión detallada del Business Email Compromise (BEC): qué es, cómo funciona, cómo afecta a las empresas y qué estrategias existen para prevenirlo y mitigarlo.
📌 Si prefieres un recorrido visual, echa un vistazo a ¿Qué es el Business Email Compromise (BEC)?
Así funciona el Business Email Compromise
Tácticas habituales de los atacantes
En los ataques BEC, los atacantes recurren habitualmente a varias tácticas:
- Phishing: envío de correos fraudulentos para que el destinatario facilite información confidencial o haga clic en enlaces maliciosos.
- Spoofing: creación de direcciones de correo muy parecidas a las de contactos legítimos para engañar al destinatario.
- Ingeniería social: manipulación de las personas para que revelen información confidencial o realicen acciones que comprometen la seguridad.
Las fases de un ataque BEC típico
Un ataque BEC típico se desarrolla en los siguientes pasos:
- Reconocimiento: los atacantes recopilan información sobre la organización objetivo y su personal clave.
- Infiltración: mediante phishing o spoofing, los atacantes acceden al sistema de correo electrónico.
- Suplantación: los atacantes se hacen pasar por directivos o contactos de confianza para enviar correos fraudulentos.
- Ejecución: la víctima es engañada y transfiere dinero o comparte información confidencial.
- Extracción: los atacantes retiran los fondos robados o utilizan la información para nuevos ataques.
Casos reales de incidentes BEC
Los incidentes reales de BEC muestran el grave impacto que pueden tener estos ataques:
- Facebook y Google: entre 2013 y 2015, ambas compañías perdieron 121 millones de dólares a manos de un hacker lituano que se hizo pasar por un proveedor mediante correos de phishing y documentos falsificados.
- Gobierno de Puerto Rico: en 2020 se perdieron 2,6 millones de dólares después de que unos hackers suplantaran a varios funcionarios y solicitaran un cambio en los datos bancarios para los pagos de remesas. El FBI congeló los fondos antes de que el robo se completara.
- Toyota Boshoku Corporation: en 2019, la empresa transfirió 37 millones de dólares a cuentas fraudulentas tras una estafa BEC en la que los atacantes se hicieron pasar por socios comerciales.
- Children’s Healthcare of Atlanta: el hospital perdió 3,6 millones de dólares después de que los estafadores suplantaran al director financiero y solicitaran pagos a una nueva cuenta bancaria utilizando membretes falsos y dominios suplantados.
- Save the Children: en 2018, la ONG perdió 1 millón de dólares cuando los atacantes comprometieron la cuenta de correo de un empleado y enviaron facturas fraudulentas.
Tipos de ataques de Business Email Compromise
- Fraude del CEO: los atacantes se hacen pasar por un directivo de la empresa, normalmente el CEO, para que los empleados transfieran fondos o revelen información confidencial.
- Cuenta comprometida: los atacantes acceden a la cuenta de correo de un empleado y envían mensajes fraudulentos desde dentro de la organización, lo que hace el ataque mucho más creíble.
- Facturas falsas: los atacantes envían facturas fraudulentas a las empresas para que realicen pagos a cuentas equivocadas.
- Suplantación de abogados: los atacantes se presentan como representantes legales para manipular operaciones comerciales, a menudo durante negociaciones críticas o de alto riesgo.
- Robo de datos: en los ataques BEC, el robo de datos busca hacerse con información sensible de la empresa, que puede utilizarse para nuevos ataques o venderse en el mercado negro.
Impacto del BEC en las empresas
- Pérdidas económicas: los ataques BEC pueden provocar pérdidas económicas importantes. Un solo incidente puede suponer la transferencia de cientos de miles de dólares a cuentas fraudulentas, con la tensión financiera que eso conlleva.
- Daño reputacional: el daño reputacional de un incidente BEC puede ser grave: pérdida de confianza de los clientes y cobertura negativa en los medios, con el consiguiente efecto sobre la posición de mercado y las relaciones comerciales de la empresa.
- Consecuencias legales: entre las consecuencias legales del BEC están las sanciones regulatorias y las posibles demandas de las partes afectadas, que aumentan la carga económica y operativa de la empresa.
- Interrupciones operativas: el BEC puede interrumpir los procesos y el flujo de trabajo del negocio, lo que provoca retrasos, menor productividad y mayores costes de recuperación.
Detección y prevención de los ataques BEC
Detectar a tiempo las señales de alerta del BEC es fundamental. Entre ellas están las solicitudes inesperadas de transferencias de fondos, los cambios en el estilo de comunicación de los directivos o las peticiones urgentes que se salen de los procedimientos habituales. También es clave formar a los empleados para que reconozcan las amenazas BEC y sepan cómo reaccionar. Los programas de concienciación deberían cubrir aspectos como identificar intentos de phishing, verificar la autenticidad de un correo y contar con un procedimiento claro para notificar actividades sospechosas.
Buenas prácticas de seguridad del correo electrónico
Aplicar buenas prácticas de seguridad en el correo electrónico ayuda a prevenir los ataques BEC:
- Autenticación multifactor: añade una capa de seguridad adicional.
- Filtrado de correo: ayuda a detectar y bloquear correos maliciosos.
- Actualizaciones periódicas del software: garantiza que las vulnerabilidades queden parcheadas.
El papel de las herramientas y servicios de ciberseguridad
Las herramientas y servicios de ciberseguridad tienen un papel decisivo en la prevención del BEC. Entre ellos:
- Soluciones de seguridad del correo electrónico: para detectar y bloquear amenazas.
- Servicios de inteligencia de amenazas: para estar al día de los nuevos métodos de ataque.
- Equipos de respuesta a incidentes: para gestionar y mitigar los ataques con rapidez.
Estrategias de respuesta y mitigación frente al BEC
Qué hacer justo después de descubrir un ataque BEC
Cuando se detecta un ataque BEC, estos son los primeros pasos:
- Aislar de inmediato: bloquea las cuentas afectadas para evitar que el problema se extienda.
- Avisar a las partes implicadas: mantener informado a todo el mundo es esencial, sobre todo ante una posible brecha de seguridad.
- Contactar cuanto antes con las entidades financieras: para tener alguna posibilidad de recuperar los fondos, aquí el tiempo juega en contra.
Planes de respuesta a incidentes
Un plan eficaz de respuesta a incidentes BEC debería incluir:
- Preparación: definir protocolos y equipos de respuesta.
- Detección: identificar y evaluar el ataque.
- Contención: limitar los daños.
- Erradicación: eliminar la amenaza.
- Recuperación: restablecer la actividad normal.
- Lecciones aprendidas: analizar el incidente para mejorar las respuestas futuras.
Colaborar con las fuerzas del orden y con expertos en ciberseguridad
Colaborar con las fuerzas del orden y con expertos en ciberseguridad es clave para dar una respuesta completa. Pueden aportar:
- Apoyo en la investigación: para rastrear y detener a los atacantes.
- Ayuda en la recuperación: para restaurar sistemas y datos.
- Asesoramiento jurídico: para gestionar las cuestiones regulatorias y de cumplimiento.
Procesos de recuperación y corrección
Los procesos de recuperación y corrección deben centrarse en:
- Restaurar los sistemas afectados: para retomar la actividad normal.
- Aplicar medidas de protección adicionales: para evitar futuros ataques.
- Realizar una revisión posterior al incidente: para entender la brecha y reforzar las defensas.
Tendencias y novedades en el BEC
- Nuevas técnicas de BEC:
- Tecnología deepfake: uso de la IA para crear comunicaciones fraudulentas con apariencia real.
- Ingeniería social avanzada: aprovechar información personal detallada para crear ataques más convincentes, sobre todo combinada con grandes modelos de lenguaje (LLM) de IA sin censura.
- Entre los avances de la ciberseguridad para combatir el BEC están:
- IA y machine learning: para detectar anomalías y anticipar ataques.
- Tecnología blockchain: para proteger transacciones y comunicaciones.
- Cifrado reforzado: para proteger los datos sensibles.
De cara al futuro, se prevé que las amenazas BEC sean cada vez más sofisticadas, que apunten en mayor medida a las pequeñas empresas y que aumente la colaboración entre ciberdelincuentes.
Mantener la continuidad del negocio con vigilancia constante
El BEC es una ciberamenaza de primer nivel capaz de causar daños económicos, reputacionales, legales y operativos a las empresas. Entender cómo funciona, qué tipos existen y qué consecuencias tiene es clave para prevenirlo y responder con eficacia. La vigilancia continua y la capacidad de adaptarse a las nuevas amenazas son imprescindibles. Las empresas deben estar al día de los métodos de ataque emergentes y actualizar sus medidas de seguridad de forma constante. Aplicar medidas de ciberseguridad sólidas, incluida la formación de los empleados, herramientas de seguridad avanzadas y planes de respuesta completos, resulta vital para protegerse del BEC y de otras ciberamenazas.