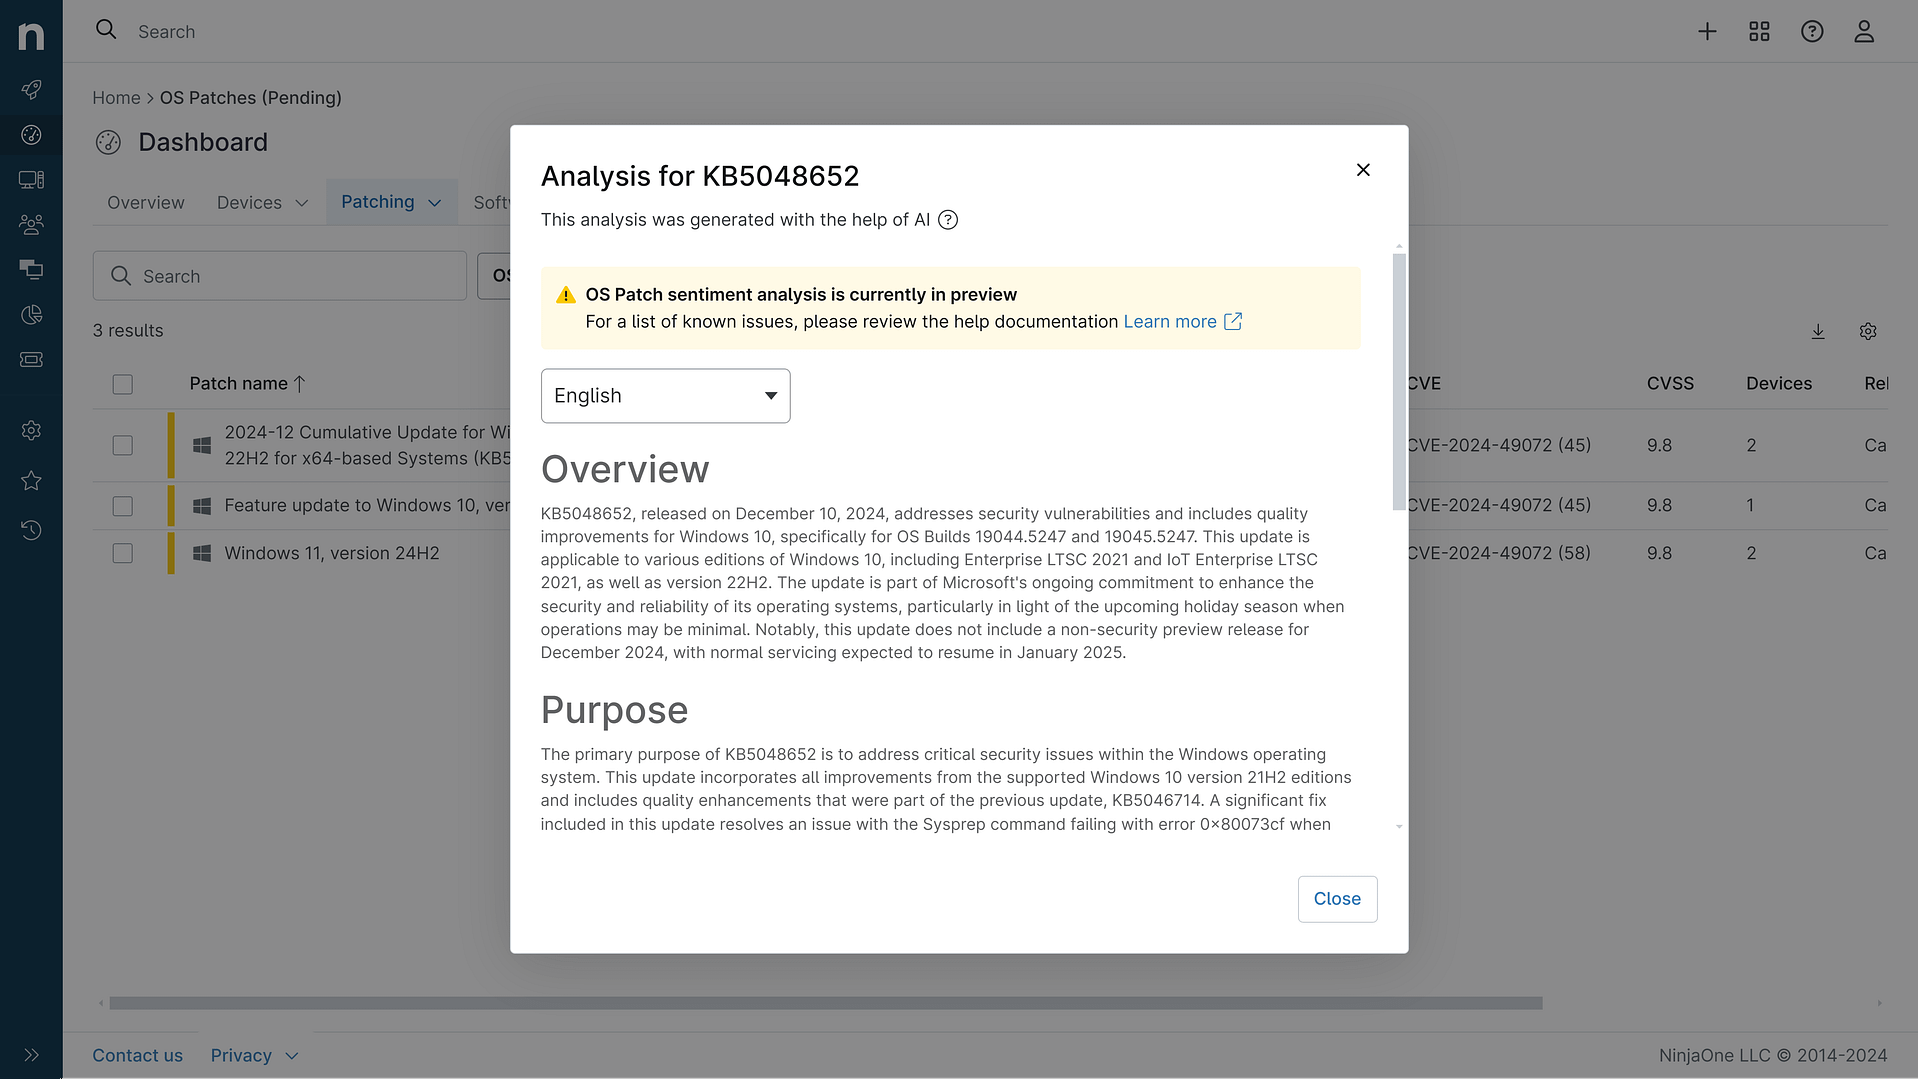
KB5094128: Übersicht mit Nutzerstimmung und Feedback
Zuletzt aktualisiert 30. Juli 2026
Wahrscheinlichkeit der erfolgreichen Installation und des weiteren Betriebs der Maschine
Übersicht
KB5094128 ist ein kumulatives Sicherheitsupdate für Windows Server 2022, das am 9. Juni 2026 veröffentlicht wurde (OS Build 20348.5256). Dieses Update enthält die neuesten Sicherheitsfixes und Qualitätsverbesserungen sowie nicht sicherheitsrelevante Updates aus der optionalen Vorschauversion des Vormonats. Es behebt mehrere Sicherheitslücken und führt Verbesserungen an Systemkomponenten ein, darunter Secure Boot, Datei-Explorer und Windows Push Notification Services.
Zweck
- Secure Boot-Verbesserungen: Verbessertes Geräte-Targeting für die automatische Zertifikatszustellung und hinzugefügte LimitSecureBootRequiredServiceData-Gruppenrichtlinie zur Steuerung der Telemetrie
- Verbesserungen des Datei-Explorers: Verbesserte Suchfunktion mit Unterstützung für chinesischen Text und UTF-8-codierte Dateien, verbesserte Konsistenz der Textanzeige
- Fix für Windows Push Notification Services (WNS): Es wurden Probleme behoben, die dazu führten, dass Microsoft Outlook und andere WNS-abhängige Anwendungen hängen blieben oder nicht mehr reagierten
- Verstärkung der Ordneranpassungssicherheit: Verbesserte Sicherheitsverarbeitung von desktop.ini-Dateien, die sich auf benutzerdefinierte Ordnersymbole und lokalisierte Ordnernamen für heruntergeladene Inhalte auswirken kann
- Windows-Sicherheits-App-Updates: Verbesserungen der Sichtbarkeit des Secure Boot-Status in Echtzeit
- Schrift- und Textverbesserungen: Währungssymbol Saudi-Riyal zu Windows-Schriftarten hinzugefügt
Allgemeine Stimmung
Der Empfang in der Community war mit erheblichen technischen Bedenken verbunden. Während das Update wichtige Sicherheitslücken behebt und das WNS-Hängeproblem bei Outlook behebt, haben Administratoren einen kritischen Metadatenfehler gemeldet, bei dem in der veröffentlichten CSV-Datei die Version von ntoskrnl.exe als 10.0.20348.5257 anstelle der korrekten Version 10.0.20348.5256 aufgeführt wird. Diese Diskrepanz führte dazu, dass Schwachstellenscanner wie Tenable vollständig gepatchte Systeme fälschlicherweise als anfällig kennzeichneten, was zu Verwirrung in den Patch-Management-Workflows führte. Microsoft hat diesen Dokumentationsfehler am 17. Juni 2026 anerkannt und korrigiert, der Vorfall machte jedoch Koordinationsprobleme zwischen der Patch-Veröffentlichung und der Scanner-Erkennungslogik deutlich.
Bekannte Probleme
– Geräte mit nicht empfohlenen BitLocker-Gruppenrichtlinienkonfigurationen (mit aktivierter PCR7-Validierung) erfordern möglicherweise die Eingabe des BitLocker-Wiederherstellungsschlüssels beim ersten Neustart nach der Installation – Windows Server Update Services (WSUS) zeigt nach der Installation dieses Updates keine Details zu Synchronisierungsfehlern an (vorübergehende Entfernung zur Behebung von CVE-2025-59287). – Microsoft Office-Anwendungen können möglicherweise nicht aus bestimmten Drittanbieteranwendungen mit OLE-Automatisierung geöffnet werden (betroffen sind CCH Engagement, Workpaper Manager, Dentrix, Softdent, Zotero).
- Das Bestätigungsdialogfeld zum Löschen des Papierkorbs zeigt interne Dateinamen (z. B. $Rxxxxx.ext) anstelle der ursprünglichen Dateinamen an – Die OneDrive-Verknüpfung im Datei-Explorer funktioniert möglicherweise nicht, wenn der Datei-Explorer mit Administratorrechten ausgeführt wird – Benutzerdefinierte Ordnersymbole oder lokalisierte Ordnernamen werden aufgrund der Sicherheitsverstärkung der Desktop.ini-Verarbeitung möglicherweise nicht für Inhalte von heruntergeladenen oder Remote-Speicherorten angezeigt
Haftungsausschluss: Wir ergreifen Maßnahmen, um sicherzustellen, dass KI-generierte Inhalte von höchster Qualität sind, können jedoch keine Garantie für ihre Genauigkeit übernehmen und empfehlen den Nutzern, eigene unabhängige Recherchen anzustellen. Erstellt am 2026-07-30 07:31 PM