


Belangrijkste punten
- Een WAF is een beveiligingsmaatregel die schadelijk HTTP-verkeer filtert en blokkeert voordat het een webapplicatie bereikt
- Cybersecurityteams kunnen kiezen tussen cloud-based, hardware- en software-WAF’s, afhankelijk van verkeerspatronen, infrastructuur en compliance-eisen.
- Stel regels in voor specifieke aanvalstypen en test en verfijn ze vervolgens aan de hand van echt verkeer om fout-positieven te beperken.
- Houd WAF-notificaties in de gaten en voer regelmatig updates en beveiligingspatches door om nieuwe aanvalsvectoren tegen te gaan.
Een Web Application Firewall (WAF) is een beveiligingsmaatregel die schadelijk HTTP-verkeer tussen een webapplicatie en het internet monitort, filtert en blokkeert. Een WAF werkt op applicatieniveau en kan daardoor cyberaanvallen tegenhouden zoals SQL-injectie en cross-site scripting, die traditionele netwerkfirewalls doorgaans niet inspecteren.
Dit artikel gaat in op Web Application Firewalls (WAF’s): wat ze zijn, hoe ze werken, welke voordelen ze bieden en welke cruciale rol ze spelen bij het beschermen van webapplicaties en netwerken tegen cyberdreigingen.
Wat is een WAF?
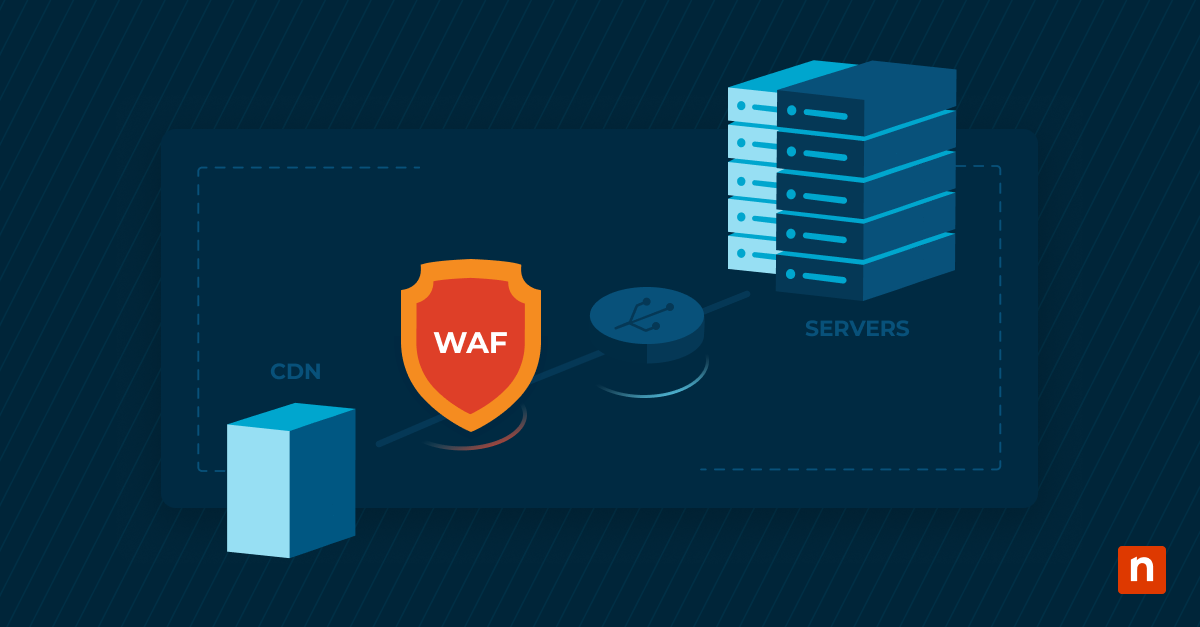
Een WAF staat tussen een webapplicatie en het internet en inspecteert HTTP-verkeer aan de hand van een set beveiligingsregels. Een traditionele netwerkfirewall filtert verkeer meestal op IP-adres en poort, terwijl een WAF de inhoud van webverzoeken op applicatieniveau leest. Verzoeken die overeenkomen met een bekend aanvalspatroon, zoals een SQL-injectiepayload, worden geblokkeerd voordat ze de applicatie bereiken.
WAF’s beschikken over een reeks functies en mogelijkheden die bijdragen aan hun effectiviteit. Denk aan realtime monitoring, toegangscontrole en de mogelijkheid om beveiligingsbeleid af te dwingen.
Daarnaast bieden WAF’s vaak functies zoals SSL/TLS-terminatie, botmitigatie en contentfiltering, die een extra beschermingslaag toevoegen.
Een WAF werkt door HTTP-verkeer tussen een webapplicatie en het internet te inspecteren en te filteren. Het verkeer wordt geanalyseerd op verdachte patronen of schadelijke payloads, zodat mogelijke dreigingen het endpoint van de webapplicatie niet bereiken. WAF’s gebruiken vooraf gedefinieerde regels om veelvoorkomende aanvalsvectoren te herkennen en te blokkeren, waardoor ze een onmisbaar onderdeel zijn van een stevige cybersecuritystrategie.
WAF-regels leggen vast op basis waarvan mogelijke dreigingen worden herkend en beperkt en zijn toegespitst op specifieke aanvalstypen, zoals SQL-injectie of cross-site scripting. Het instellen en onderhouden van deze regels is cruciaal om ervoor te zorgen dat de WAF webapplicaties effectief beschermt tegen uiteenlopende cyberdreigingen.
Vul verkeersfiltering aan met een plan om kwetsbaarheden op te sporen en te verhelpen
Download de Essential Guide to Vulnerability Management van NinjaOne
Soorten WAF’s
WAF’s bestaan in verschillende vormen: cloud-based oplossingen, hardware en software. Hieronder een overzicht per type:
| Type | Belangrijkste kenmerken |
| Cloud-based | Schaalbaar en flexibel, geschikt voor dynamisch webverkeer, voert automatisch updates door en vraagt aandacht voor datasoevereiniteit en compliance |
| Hardware | Fysieke appliance die speciale bescherming biedt |
| Software | Als applicatie uitgerold binnen de infrastructuur van de organisatie |
Cloud-based WAF’s zijn schaalbaar en flexibel, waardoor ze goed passen bij organisaties met dynamische webverkeerspatronen.
Hardware-WAF’s zijn daarentegen fysieke appliances die speciale bescherming bieden, terwijl software-WAF’s als applicatie binnen de infrastructuur van de organisatie worden uitgerold.
Een WAF in de cloud uitrollen biedt verschillende voordelen, waaronder automatische updates, schaalbaarheid en eenvoudig beheer. Cloud-based WAF’s bieden een centrale oplossing voor organisaties met verspreide webapplicaties, wat de uitrol vereenvoudigt en zorgt voor consistente beveiliging van alle assets.
Wel moet u bij de keuze voor een cloud-based WAF rekening houden met zaken als datasoevereiniteit en compliance.
Zo implementeert u een WAF
Voordat organisaties een WAF implementeren, moeten ze hun specifieke beveiligingsbehoeften voor webapplicaties in kaart brengen. Daarbij gaat het om het identificeren van mogelijke kwetsbaarheden, het doorgronden van verkeerspatronen en het prioriteren van de dreigingen die de WAF moet afvangen. Daarna verloopt de implementatie van een WAF in drie fasen:
- Kies de juiste WAF-oplossing voor uw organisatie: beoordeel factoren zoals schaalbaarheid, compatibiliteit en de gewenste mate van maatwerk. Organisaties kiezen het beste een WAF-oplossing die aansluit op hun infrastructuur, budget en beveiligingseisen.
- Configureer de WAF: zodra u een WAF-oplossing hebt gekozen, is een juiste configuratie cruciaal. Daarbij definieert u beveiligingsregels, legt u vast welk verkeer wordt toegestaan en geblokkeerd en stelt u instellingen in zoals SSL-terminatie en logging.
- Test en verfijn de WAF-regels: na de eerste configuratie is grondig testen nodig om te controleren of de WAF goed werkt. Door regels te verfijnen op basis van echt verkeer en aanvalsscenario’s optimaliseert u de prestaties van de WAF en beperkt u fout-positieven.
Een geslaagde integratie van een WAF vraagt om compatibiliteit met bestaande infrastructuuronderdelen zoals webservers, contentmanagementsystemen en API’s. Vlotte communicatie tussen de WAF en deze onderdelen is cruciaal voor de operationele efficiëntie:
- Zorg voor een soepele datastroom zonder in te leveren op beveiliging: de integratie mag de datastroom niet belemmeren. Organisaties moeten een balans vinden tussen beveiliging en bruikbaarheid, zodat de WAF webapplicaties effectief beschermt zonder legitiem dataverkeer te verstoren.
- Monitor en beheer de WAF: continue monitoring is essentieel om mogelijke dreigingen in realtime te detecteren en erop te reageren. De WAF hoort notificaties te genereren bij verdachte activiteiten, zodat teams tijdig op incidenten kunnen reageren en risico’s kunnen beperken.
- Voer regelmatig updates en beveiligingspatches door: om nieuwe dreigingen voor te blijven, moeten organisaties hun WAF up-to-date en gepatcht houden. Zo blijft de WAF opgewassen tegen nieuwe aanvalsvectoren en kwetsbaarheden.
Stop webaanvallen voordat ze uw applicatie bereiken. Bekijk Wat is een WAF (Web Application Firewall) en ontdek hoe een WAF u beschermt.
Koppel kwetsbaarheden aan patchherstel vanuit één portaal
Versterk uw cybersecuritystrategie met een tijdige WAF-implementatie
Nu organisaties voor hun dagelijkse werkzaamheden steeds meer leunen op webapplicaties, worden WAF’s belangrijker voor cybersecurity, vooral als eerste verdedigingslinie tegen veelvoorkomende webdreigingen.
Een WAF beschermt weliswaar de applicatielaag, maar de besturingssystemen en applicaties op de servers daaronder hebben nog altijd regelmatig patching nodig. Daar komen tools voor patchbeheer zoals NinjaOne in beeld: ze volgen de patch compliance van besturingssystemen en applicaties op beheerde endpoints, zodat IT-teams het aanvalsoppervlak rond de systemen die een WAF beschermt kunnen verkleinen.