


Belangrijkste punten
PowerShell als onmisbaar hulpmiddel voor beheer, scripting en automatisering
- PowerShell execution policies zijn een Windows-functie voor gebruikersveiligheid die bepaalt hoe scripts mogen draaien. Ze beperken de onbedoelde uitvoering van niet-vertrouwde code, maar vormen geen beveiligingsgrens.
- De beschikbare PowerShell execution policies zijn AllSigned, RemoteSigned, Restricted, Unrestricted, Bypass en Undefined.
- Execution policies kunnen op meerdere scopes worden toegepast, waaronder MachinePolicy, UserPolicy, Process, CurrentUser en LocalMachine. Zo bepalen beheerders hoe policies worden gehandhaafd voor gebruikers, sessies en systemen.
- Minder strenge policies zoals Unrestricted en Bypass bieden meer flexibiliteit en snelheid, maar vergroten ook het beveiligingsrisico. Daarom is het essentieel om bruikbaarheid, type omgeving en de beveiligingseisen van de organisatie in balans te brengen.
- De beste praktijken voor PowerShell execution policies draaien om het kiezen van de minst ruime geldende policy, het afdwingen van scriptondertekening waar dat passend is, het documenteren van het gebruik van policies en het regelmatig beoordelen van configuraties.
- Veelvoorkomende problemen met execution policies hebben vaak te maken met machtigingen, conflicterende scopes, niet-ondertekende of geblokkeerde scripts of handhaving via Groepsbeleid. U lost ze meestal op door rechten te verhogen, scripts te ondertekenen of te deblokkeren, de geldende scope te controleren en de instellingen van Groepsbeleid of beveiligingssoftware na te lopen.
PowerShell is ontwikkeld door Microsoft en is uitgegroeid tot een moderne standaard voor Windows-beheer, scripting en automatisering. Door een opdrachtregelinterface te combineren met een scripttaal heeft PowerShell het landschap van Windows-beheer ingrijpend veranderd.
PowerShell is gebaseerd op het .NET-kader en integreert naadloos met Microsoft-technologieën. Met beknopte opdrachten, oftewel cmdlets, communiceert u met systeemonderdelen, bewerkt u gegevens en automatiseert u administratieve functies. Dankzij deze scriptgebaseerde aanpak kunnen gebruikers taken stroomlijnen, efficiënter werken en veelvoorkomende handelingen automatiseren. PowerShell ondersteunt daarnaast event handling, taakplanning en remote management en biedt zo een complete oplossing voor IT-beheerders, cybersecurityprofessionals en scriptingexperts.
Deze gids richt zich op PowerShell execution policies en legt uit waarom ze belangrijk zijn, hoe ze werken, hoe u ze beheert, welke invloed ze hebben op de systeembeveiliging en welke beste praktijken erbij horen. Het doel is inzicht te geven in de manier waarop deze execution policies gecontroleerde scriptuitvoering ondersteunen en bijdragen aan een defense-in-depth-aanpak in Windows-omgevingen.
Voer PowerShell-scripts uit, handhaaf policies en bespaar tijd met de automatiseringsoplossingen van NinjaOne.
Wat zijn PowerShell execution policies?
PowerShell execution policies fungeren als veiligheidsmechanisme voor gebruikers in Windows-omgevingen en zijn geen beveiligingsgrens. Ze bepalen welk vertrouwensniveau aan scripts wordt toegekend voordat die worden uitgevoerd. Deze policies zoeken de balans tussen het mogelijk maken van scriptuitvoering voor legitieme doeleinden en het beperken van de bijbehorende beveiligingsrisico’s. Door een execution policy te hanteren kunnen beheerders een consistente en veilige scriptomgeving afdwingen, waardoor de kans kleiner wordt dat schadelijke scripts hun systemen compromitteren.
Dit zijn de beschikbare typen execution policies:
- AllSigned: bij deze policy moeten alle scripts, ook lokaal gemaakte scripts, digitaal zijn ondertekend door een vertrouwde uitgever om te kunnen worden uitgevoerd. Zo wordt gegarandeerd dat alleen geautoriseerde scripts mogen draaien, al blijft het risico bestaan dat ondertekende schadelijke scripts worden uitgevoerd.
- Bypass: deze policy staat de uitvoering van elk script zonder beperking toe. Gebruik deze policy met uiterste voorzichtigheid, als u hem al gebruikt, want hij kan systemen blootstellen aan beveiligingsrisico’s doordat niet-ondertekende en niet-geverifieerde scripts mogen draaien.
- RemoteSigned: deze policy vereist dat scripts die van internet zijn gedownload (herkenbaar aan een Identifier) digitaal zijn ondertekend voordat ze worden uitgevoerd, terwijl lokaal gemaakte scripts zonder handtekening kunnen draaien.
- Restricted: deze policy voorkomt de uitvoering van scriptbestanden, maar blokkeert niet alle vormen van PowerShell-code-uitvoering.
- Undefined: deze policy geeft aan dat er binnen die scope geen execution policy is ingesteld. De effectieve policy wordt bepaald door andere scopes of door de standaardinstelling van het platform.
- Unrestricted: deze policy geeft onbeperkte ruimte voor scriptuitvoering, waarbij zowel lokale scripts als scripts van internet zonder enige beperking kunnen draaien. Dat is handig tijdens ontwikkeling en tests, maar vanwege de aanzienlijke beveiligingsrisico’s mag u deze policy niet in productieomgevingen gebruiken.
Wie deze execution policies begrijpt, kan als beheerder of beveiligingsprofessional de aanpak kiezen die het beste aansluit op de beveiligingseisen van de eigen systemen.
In de volgende secties gaan we in op het beheer, de beste praktijken en de implicaties van PowerShell execution policies.
PowerShell execution policies beheren
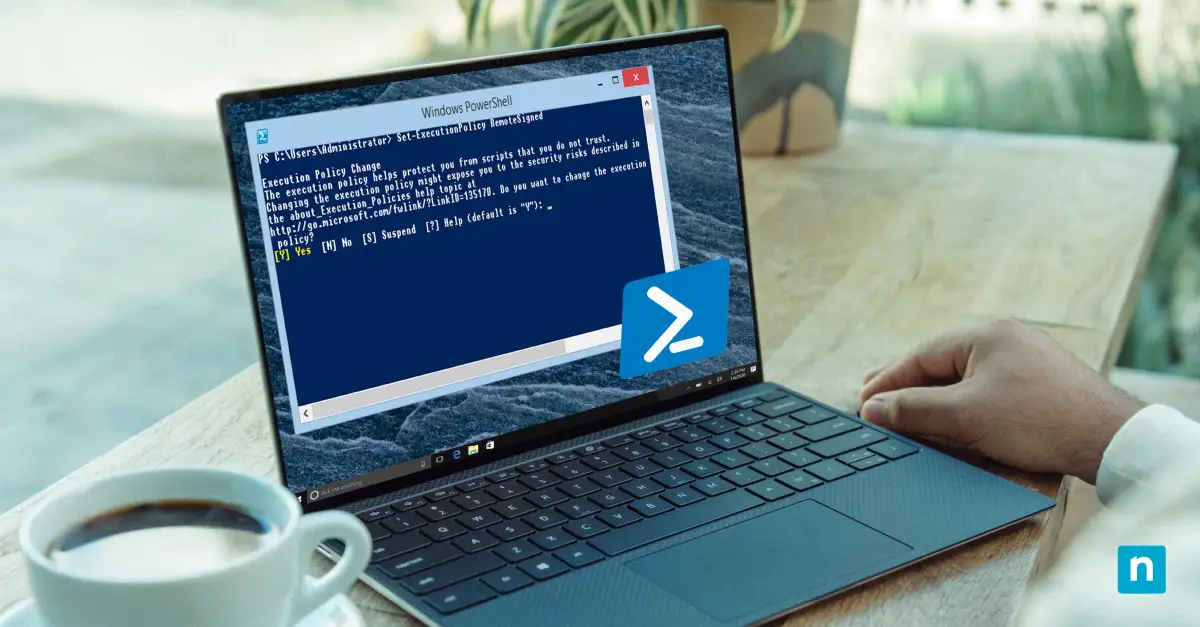
Het goed instellen en aanpassen van PowerShell execution policies is cruciaal voor een veilige scriptomgeving. Beheerders kunnen de cmdlet Set-ExecutionPolicy gebruiken om deze policies te configureren. Door de risico’s en voordelen van verschillende configuraties te kennen, kunnen beheerders weloverwogen keuzes maken die aansluiten op hun beveiligingsdoelstellingen.
De eerste overweging is de scope van de execution policy, met de volgende opties:
- MachinePolicy: deze scope wordt ingesteld via Groepsbeleid en kan niet worden overschreven door lokale instellingen voor de execution policy.
- UserPolicy: deze scope wordt ingesteld via Groepsbeleid en dwingt de execution policy af voor de gebruikers van een specifieke machine. Dat is vooral nuttig om voor alle gebruikers een consistente scriptomgeving te behouden.
- Process: binnen deze scope gelden execution policies alleen voor de huidige PowerShell-sessie. Zo houdt u fijnmaziger controle over scriptuitvoering op basis van specifieke behoeften.
- CurrentUser: deze scope dwingt de execution policy af voor de sessie van de huidige gebruiker. Hiervoor zijn geen verhoogde rechten nodig.
- LocalMachine: dit is de standaardscope en geldt voor alle gebruikers op een machine. De scopes Process en CurrentUser gaan hierboven, net als elke scope die via Groepsbeleid is gedefinieerd.
Wijzigingen in de execution policy hebben directe gevolgen voor de systeembeveiliging en de scriptuitvoering. Een strengere policy zoals “Restricted” of “AllSigned” verhoogt de beveiliging doordat het risico op uitvoering van ongeautoriseerde of schadelijke scripts afneemt. Dat kan echter extra stappen vergen, zoals het ondertekenen van scripts, wat tot administratieve overhead leidt.
Een soepelere policy zoals “Unrestricted” of “Bypass” stroomlijnt de scriptuitvoering door drempels weg te nemen, maar stelt het systeem mogelijk bloot aan beveiligingsrisico’s. Wees voorzichtig met dergelijke policies en zet ze alleen in gecontroleerde omgevingen in voor een beperkte periode of tijdens ontwikkel- en testfasen. Beheerders moeten bij het kiezen en aanpassen van execution policies rekening houden met de beveiligingseisen van hun organisatie en de specifieke behoeften van hun gebruikers. De juiste balans tussen beveiliging en functionaliteit zorgt ervoor dat de PowerShell-scriptomgeving veilig blijft.
In de volgende secties bekijken we de beste praktijken rond PowerShell execution policies, de problemen die vaak optreden bij het beheer ervan en de afstemming op de beveiligingsrichtlijnen van de organisatie. Met deze inzichten kunnen beheerders en beveiligingsprofessionals weloverwogen beslissingen nemen op weg naar een veilige en efficiënte scriptomgeving.
Beste praktijken voor PowerShell execution policies
Bij het kiezen van een PowerShell execution policy voor verschillende omgevingen is het verstandig te kijken naar de aard van de scripts die worden uitgevoerd, het vereiste beveiligingsniveau en de rol van de gebruikers. Bijvoorbeeld:
- Productieomgeving: in een productieomgeving is een strengere policy zoals “AllSigned” of “RemoteSigned” verstandig. Zo zijn scripts ondertekend en geverifieerd voordat ze draaien en neemt het risico op ongeautoriseerde of schadelijke code af.
- Ontwikkelomgeving: in een ontwikkelomgeving kunt u een flexibelere policy zoals “Bypass” of “Unrestricted” gebruiken om testen en probleemoplossing te vergemakkelijken. Neem deze policies echter nooit mee naar productieomgevingen.
Policies veilig beheren en wijzigen
Voor IT-beheerders, cybersecurityprofessionals en iedereen die zich bezighoudt met Windows-beheer en PowerShell-scripting is het cruciaal om te weten hoe u deze policies veilig beheert.
De beste praktijken voor het beheren en wijzigen van PowerShell execution policies zijn:
- Leg execution policies vast: zorg dat beheerders en gebruikers de gevolgen van de verschillende execution policies begrijpen. Maak heldere documentatie waarin staat welke policies bij welke scenario’s passen.
- Verplicht scriptondertekening: dwing bij strengere policies zoals “AllSigned” en “RemoteSigned” af dat scripts worden ondertekend met digitale handtekeningen. Dat voegt een extra beveiligingslaag toe doordat de authenticiteit van scripts vaststaat.
- Kies de minst ruime scope: bepaal welke scope geschikt is voor het instellen van execution policies. Houd rekening met de gevolgen voor gebruikers en processen binnen de verschillende scopes, met de impact op de systeembeveiliging en met de afstemming op het beveiligingsbeleid. Kies bij voorkeur de policy die het minste voorrecht biedt en toch de vereiste functionaliteit levert.
- Evalueer policies: beoordeel en controleer de execution policies in de hele omgeving regelmatig. Zorg dat de policies blijven aansluiten op de beveiligingseisen en de richtlijnen van de organisatie.
Veelvoorkomende problemen en oplossingen
Het instellen van PowerShell execution policies leidt regelmatig tot uitdagingen die gevolgen hebben voor scripts en systeemwerkzaamheden. Veelvoorkomende problemen zijn:
- Toegang geweigerd: gebruikers krijgen soms de foutmelding “Toegang geweigerd” wanneer ze execution policies willen wijzigen zonder beheerdersrechten.
- Geblokkeerde scripts: strengere policies zoals “AllSigned” kunnen de uitvoering van niet- of onjuist ondertekende scripts verhinderen, wat tot frustratie bij gebruikers leidt.
- Niet-vertrouwde scripts: scripts van internet kunnen worden geblokkeerd door policies zoals “RemoteSigned”, ook als ze veilig en legitiem zijn.
Volg deze stappen om die problemen aan te pakken en scripts toch succesvol uit te voeren:
- Verhoog uw rechten: zorg dat u beheerdersrechten hebt wanneer u execution policies wijzigt. Start PowerShell met beheerdersrechten door met de rechtermuisknop te klikken en “Als administrator uitvoeren” te kiezen.
- Scriptondertekening: zorg bij policies zoals “AllSigned” dat scripts correct zijn ondertekend met geldige digitale handtekeningen. Zo voorkomt u onterechte foutmeldingen “Toegang geweigerd”.
- Vertrouw uitgevers: breng bij de policies “AllSigned” en “RemoteSigned” vertrouwen tot stand met uitgevers door hun certificaten te importeren in het certificaatarchief.
- Deblokkeer bestanden: is een scriptbestand van internet gedownload en geblokkeerd, deblokkeer het dan met de cmdlet “Unblock-File”.
- Controleer op scopeproblemen: houd de scope van de execution policy in de gaten. Loopt u tegen problemen aan, controleer dan of de policy op het juiste scopeniveau is ingesteld.
- Controleer op beperkingen via groepsbeleid: in domeinomgevingen kan Groepsbeleid specifieke execution policies afdwingen. Controleer welke instellingen van Groepsbeleid op het systeem van toepassing zijn en waar het systeem zich bevindt.
- Gebruik PowerShell-remoting: blokkeren de policies “Restricted” of “AllSigned” de lokale uitvoering, dan voert PowerShell-remoting scripts uit onder de effectieve execution policy en beveiligingscontroles van het externe systeem.
- Controleer beveiligingssoftware: sommige beveiligingssoftware verstoort de scriptuitvoering. Schakel die tijdelijk uit of pas de instellingen aan om het probleem te onderzoeken.
- Controleer op conflicten: let op mogelijke conflicten tussen lokale instellingen en Groepsbeleid. Zorg voor consistentie in de handhaving van de execution policy.
Zoals altijd brengt een aanpak volgens uitsluiting de oorzaak van een probleem aan het licht. Werkt een falend script wel met verhoogde rechten, verdiep u dan in de machtigingen. Werkt het met een policy bypass, controleer dan de beperkingen op de machine, enzovoort. Door deze veelvoorkomende problemen aan te pakken en de bovenstaande stappen te volgen, beheren beheerders en professionals PowerShell execution policies effectief, voorkomen ze blokkades bij de scriptuitvoering en houden ze de scriptomgeving veilig.
Afstemmen op de beveiligingsrichtlijnen van de organisatie
Het afstemmen van Windows PowerShell execution policies op de beveiligingsrichtlijnen van de organisatie is essentieel voor een veilige en gecontroleerde scriptomgeving. Organisaties hebben vaak specifieke beveiligingseisen en -beleidsregels die bepalen hoe scripts mogen worden uitgevoerd. Door execution policies op die richtlijnen af te stemmen, zorgen organisaties voor consistentie, verkleinen ze risico’s en versterken ze hun beveiligingsbeleid.
Het belang van regelmatige audits en beleidsevaluaties
Regelmatige audits en beleidsevaluaties zorgen ervoor dat execution policies effectief en actueel blijven. Naarmate de behoeften van de organisatie veranderen en beveiligingsdreigingen verschuiven, kunnen execution policies aanpassing vergen.
Periodieke evaluaties stellen organisaties in staat om:
- Zich aan te passen aan een veranderend dreigingslandschap: het cybersecuritylandschap is dynamisch. Dankzij regelmatige beleidsevaluaties blijven organisaties opkomende dreigingen voor en passen ze hun policies tijdig aan.
- De effectiviteit van het beleid te beoordelen: organisaties kunnen nagaan of de huidige execution policies risico’s daadwerkelijk beperken of dat aanpassingen nodig zijn.
- Compliance te waarborgen: compliance-eisen veranderen in de loop van de tijd. Regelmatige evaluaties helpen ervoor te zorgen dat execution policies aansluiten op de actuele compliance-standaarden.
- Beleidsconflicten op te sporen: in complexe omgevingen kunnen beleidsconflicten of onbedoelde neveneffecten optreden. Regelmatige audits helpen die problemen te signaleren en op te lossen.
- Consistentie te bewaren: in de loop van de tijd komen er nieuwe scripts en gebruikers bij. Audits helpen ervoor te zorgen dat execution policies consistent in de hele organisatie worden toegepast.
- Ongeautoriseerde scripts te beperken: regelmatige evaluaties helpen ongeautoriseerde of schadelijke scripts op te sporen en aan te pakken die onopgemerkt in productie kunnen staan.
Met een helder gedefinieerde en consequent gehandhaafde strategie voor execution policies benutten organisaties de kracht van PowerShell-scripting en houden ze tegelijk een robuust beveiligingsbeleid overeind.
Met NinjaOne voeren IT-professionals PowerShell-opdrachten op afstand uit op Windows-, macOS- en Linux-apparaten.
PowerShell execution policies: een fundamentele pijler van systeembeveiliging
Doordacht gebruik van PowerShell execution policies is een belangrijke operationele controle binnen een bredere strategie voor systeembeveiliging en effectief Windows-beheer. Deze policies fungeren als poortwachters voor scriptuitvoering en helpen beheerders de onbedoelde uitvoering van niet-vertrouwde scripts te beperken en operationele consistentie te bewaren. Door grenzen te stellen aan de uitvoering van scripts beperken organisaties de kans dat schadelijke of per ongeluk uitgevoerde code hun systemen compromitteert. De verschillende beschikbare execution policies, elk bedoeld voor een specifieke beveiligings-use case, laten zien hoe fijnmazig beheerders het gedrag van scriptuitvoering kunnen sturen.
PowerShell execution policies gaan verder dan configuratieregels en instellingen: ze staan voor een toewijding aan consistente en veilige IT-operaties. Door de beste praktijken voor PowerShell execution policies te volgen die we hier hebben besproken, bent u goed op weg naar een veilige, efficiënte en veerkrachtige Windows-omgeving.
Bekijk ook de videogids PowerShell execution policies begrijpen.