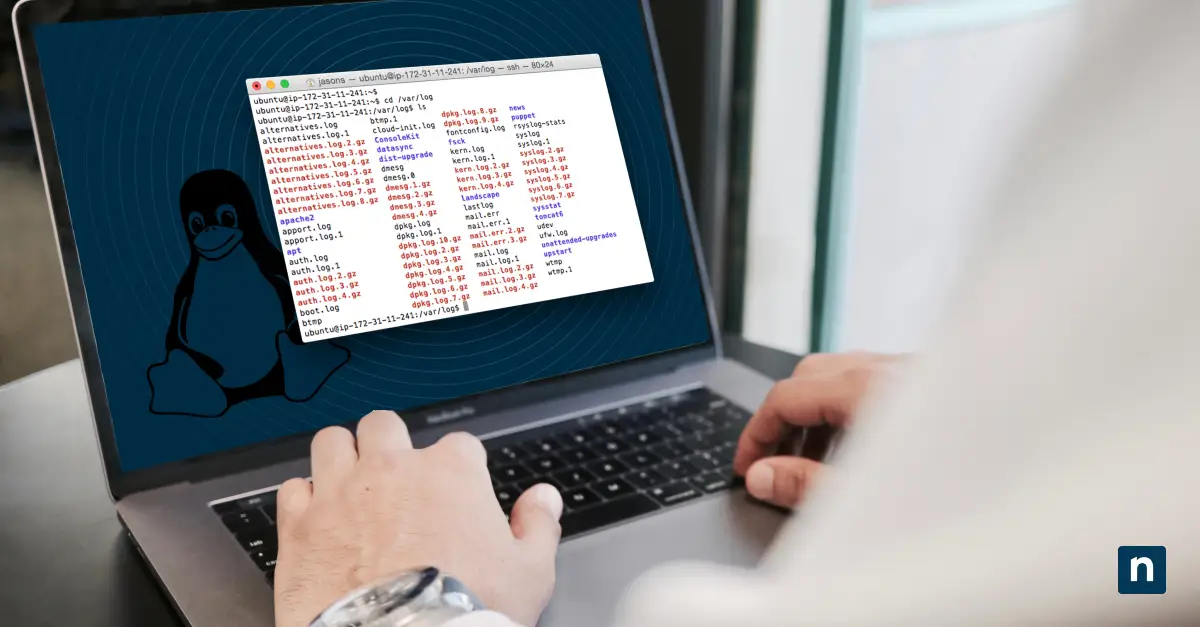



Logging en programma-uitvoer zijn verweven met het volledige Linux-systeem. In Linux vormen logs een onmisbare informatiebron over beveiligingsincidenten, applicatieactiviteiten en systeemgebeurtenissen. Uw logs effectief beheren is cruciaal voor troubleshooting en om compliance te waarborgen. Dit artikel behandelt het belang van logging en de belangrijkste soorten logs en gaat daarna in op handige commandoregeltools en andere tips waarmee u Linux logs beheert.
Het belang van logging
Logging geeft een overzicht op hoofdlijnen van de applicaties en processen die uw systeem automatisch op de achtergrond uitvoert. Deze logs vormen een audittrail waarmee u ontdekt wat een systeem wel of niet doet en welke successen en fouten tijdens die activiteiten optreden. Veel applicaties in het Linux-ecosysteem produceren uitvoer die voor mensen leesbaar is en die, wanneer u deze doorstuurt naar een logbestand, automatisch wordt verwerkt door tools die standaard op een Linux-systeem aanwezig zijn. U hoeft daarvoor niet per se een log te openen, maar historische informatie achterhalen zonder dat die in een log staat is lastig, zo niet onmogelijk.
Het is belangrijk om een van de grote voordelen hiervan op de werkvloer te onderkennen. Doordat de gebruikersinterface naadloos samenwerkt met de onderliggende systeemarchitectuur, wordt de feedbackloop korter tijdens de ontwikkelfase en daarna. Dat levert waardevolle uitvoer op die u gedurende de hele lifecycle van uw applicatie kunt omzetten in bruikbare inzichten. Bekijk Linux log management: technieken en beste praktijken voor technieken om logs effectief te beheren en te benutten.
Soorten logs
- Systeemlogs: leggen informatie vast over het besturingssysteem, zoals opstartberichten, hardwaregebeurtenissen en kernelactiviteiten.
- Applicatielogs: registreren specifieke softwaregebeurtenissen, zoals onderhoudsberichten, fouten, waarschuwingen en gebruikersactiviteiten.
- Beveiligingslogs: houden beveiligingsgerelateerde gebeurtenissen bij, waaronder ongeautoriseerde toegang, reguliere logins en firewallactiviteiten.
Elk van deze logs kan vervolgens dienen als invoer of trigger voor apps of scripts – inclusief integratie met vrijwel alle serieuze enterprise monitoring software.
De logformaten syslog en journald
Logbestanden kunnen in verschillende formaten worden opgeslagen. Twee van de meest voorkomende zijn gejournaliseerde (gecentraliseerde) systeemlogs en logs in platte tekst.
Van oudsher wordt het syslog-formaat opgeslagen in logs met platte tekst, die eenvoudig te lezen en te analyseren zijn. Dit formaat heeft voor- en nadelen, net als journald, dat logs opslaat in een binair formaat dat leesbaar is met het commando journalctl.
De meeste moderne Linux-distributies gebruiken de journald-logs van systemd, in elk geval voor hun belangrijkste systeemapplicaties. De journallogs van systemd bieden voordelen zoals gecentraliseerde logvoorzieningen, realtime monitoring van gestructureerde en geïndexeerde logdata en automatische versleuteling van logs. Het minder strikte karakter van traditionele Linux-logs in platte tekst lijkt daarbij op het eerste gezicht misschien riskanter. Laat u niet misleiden: logs in platte tekst zijn nog altijd voor veel doeleinden bruikbaar.
De meeste of alle functies die in systemd zijn ingebouwd, zoals systemen voor logging op afstand, gecentraliseerde monitoring, logrotatie en back-ups, worden ook geboden door andere standaard Linux-pakketten. Een nadeel van journald is het relatief “zware”, monolithische karakter in vergelijking met de fijnmazigere Linux-commandoregeltools waarmee u syslog-bestanden bewerkt, zoals grep, awk of tail. Wanneer u journald gebruikt, krijgt u daarentegen alle functies geïnstalleerd en draaiend: opslag, versleuteling, gecentraliseerde logging, logrotatie en meer – of u ze nu nodig hebt of niet.
Functievergelijking: logging met syslog en journald
| Functie | syslog | journald |
| Opslagformaat | Platte tekstbestanden | Binair formaat met gestructureerde data |
| Compatibiliteit | Breed ondersteund door uiteenlopende tools voor logbeheer | Vereist integratie met systemd voor volledige functionaliteit |
| Logrotatie | Handmatige configuratie van logrotatie | Automatische rotatie en compressie van logbestanden |
| Gecentraliseerd beheer | Afhankelijk van externe logservers en tools | Ingebouwde ondersteuning voor gecentraliseerde logging |
| Filteren en parseren | Geavanceerd filteren en parseren van tekst met de standaard Linux-toolchain | Geavanceerd filteren en opvragen met journalctl |
| Opslagefficiëntie | Kan meer schijfruimte innemen door het platte tekstformaat | Efficiëntere opslag door het binaire en geïndexeerde formaat |
| Realtime monitoring | Vereist externe tools of het tailen van logbestanden | Ingebouwde realtime logmonitoring met journalctl |
| Betrouwbaarheid | Gevoelig voor beschadiging of verlies van logbestanden bij crashes | Atomische schrijfacties en een robuuste structuur van journalbestanden |
| Versleuteling | Externe versleutelingsmechanismen kunnen nodig zijn | Ondersteunt versleuteling van logdata |
Logdata filteren en parseren: handige voorbeelden
Voorbeelden met journald
Voorbeeld: journalctl -p err
Uitleg: filtert de journallogs zodat alleen vermeldingen met het severityniveau “err” worden getoond, oftewel fouten. Zo richt u zich op foutmeldingen en herkent u snel kritieke problemen in de systeemlogs.
Voorbeeld: journalctl _SYSTEMD_UNIT=nginx.service
Uitleg: filtert de journallogs zodat vermeldingen worden getoond die betrekking hebben op nginx.service. Daarmee isoleert u logs van bijvoorbeeld de Nginx-webserver, zodat u eenvoudiger problemen oplost of de activiteiten ervan volgt.
Voorbeeld: journalctl --since "2023-07-21" --until "2023-07-22"
Uitleg: filtert de journallogs zodat vermeldingen tussen de opgegeven data worden getoond, in dit geval van 21 juli 2023 tot 22 juli 2023. Zo concentreert u zich op logvermeldingen binnen een specifieke periode, wat helpt bij het debuggen of onderzoeken van gebeurtenissen uit die periode.
Voorbeelden met syslog
Voorbeeld: grep -i "warning" syslog.log | grep -v "deprecated"
Uitleg: voert een filterproces in twee stappen uit. Eerst gebruikt het grep met de optie -i voor een hoofdlettergevoelige zoekopdracht naar regels met de tekst “warning” in syslog.log, waarna de uitvoer wordt doorgesluisd naar een tweede grep-commando met de optie -v, dat regels met de tekst “deprecated” uitsluit. Zo filtert u waarschuwingen weg die specifiek als deprecated zijn gemarkeerd.
Voorbeeld: grep ‘string1|string2[|string3]’ logfile.log
Uitleg: in feite een OF-zoekopdracht met grep. Door enkele aanhalingstekens te gebruiken en het pipe-symbool ertussen te escapen, zoekt u met één grep-commando naar meerdere tekenreeksen.
Nog meer tips voor logtools
De standaard Linux-tools worden ingezet ten behoeve van het systeem zelf, maar het is ook nuttig om ze elders te gebruiken:
- logrotate: handig tijdens de ontwikkelfase van uw app om uw debug-uitvoerlogs te beheren
- tail -f: het commando “tail” toont de laatste 10 regels van een bestand en sluit daarna af. De optie “-f” volgt het logbestand, let op nieuwe logvermeldingen en werkt de weergave bij zodra er regels bij komen.
- multitail: toont meerdere logbestanden in realtime in naast elkaar geplaatste vensters, zodat u ze tegelijk volgt.
In dit artikel bespraken we verschillende aspecten van het belang van logging, vergeleken we uiteenlopende soorten logs en stipten we minder gangbare toepassingen van logging in uw eigen werk aan. Ook kwamen diverse commandovoorbeelden en andere tools aan bod die bijdragen aan effectief Linux log management. Gebruik Linux logs om informatie over Linux-besturingssystemen, applicaties en systemen bij te houden en uw Linux-endpoints beter te beheren. Lees meer over de software voor remote monitoring en endpoint management van NinjaOne en hoe die u helpt om uw verspreide Linux-apparaten eenvoudiger te beheren.
Bekijk de videogids Linux logs begrijpen: overzicht met voorbeelden.