Belangrijkste punten
- MSP’s kunnen een CMMC-praktijk opbouwen door te bepalen welke bestaande klanten DoW-contracten hebben, met federale gegevens werken of actief zijn binnen de Defense Industrial Base.
- Vind CMMC-prospects via SAM.gov, brancheverenigingen in de defensiesector, netwerken van maakbedrijven, APEX Accelerators, MEP-programma’s en relevante branche-evenementen.
- Kwalificerende signalen zijn onder meer ITAR-registratie, DFARS-compliance, NIST SP 800-171, AS9100-certificering, defensieproductie en relaties met grote prime contractors in de defensiesector.
- Sterke CMMC-prospects combineren federale verplichtingen op het gebied van cybersecurity met beperkte interne beveiligingscapaciteit. Dat biedt kansen voor compliance- en IT-diensten die door een MSP worden beheerd.
- Een geslaagde eerste CMMC-opdracht kan doorverwijzingen opleveren naar andere defensieleveranciers en onderaannemers die met vergelijkbare eisen op het gebied van cybersecurity en compliance te maken hebben.
Begin uw CMMC-praktijk met één klant
Met CMMC (Cybersecurity Maturity Model Certification) stelt het Department of War (DoW) vast of defensiecontractanten voldoen aan de federale normen voor cybersecurity voordat zij contracten kunnen binnenhalen of behouden. Het is een eis aan de toeleveringsketen die geldt voor contractanten en leveranciers die werken met CUI (Controlled Unclassified Information) of Federal Contract Information (FCI) en voor de managed service providers (MSP’s) die die systemen beheren. Deze eisen maken sinds november 2025 deel uit van DoW-contracten en een pauze in juli 2026 van de certificeringsstap door een derde partij veranderde niets aan de onderliggende noodzaak om federale gegevens te beschermen.
Wat de meeste MSP’s niet weten: het opbouwen van een winstgevende CMMC-praktijk kan met één klant beginnen.
Zodra u uw eerste deal in de defensieketen sluit, krijgt u vaak toegang tot een heel netwerk van vergelijkbare leveranciers die dezelfde hulp nodig hebben. De kans ligt dichterbij dan veel MSP’s denken, want de meeste bedienen al bedrijven binnen of vlak naast de Defense Industrial Base (DIB).
Na het NinjaOne-webinar CMMC uitgelegd: wat MSP’s vandaag moeten weten stelden verschillende MSP’s een praktische vraag: wat is een betrouwbare manier om die eerste CMMC-klant te vinden?
Deze blog laat zien waar die klanten zitten, hoe u ze herkent en hoe u het gesprek met vertrouwen opent.
De kansen in de defensieketen
De DIB omvat meer dan 300.000 organisaties en de meeste daarvan zijn kleine en middelgrote bedrijven die al op MSP’s vertrouwen. Tienduizenden van deze leveranciers vallen vandaag onder CMMC omdat zij met federale contractgegevens werken. Het werk loopt van het DoW naar prime contractors, vervolgens naar de onderaannemers en leveranciers daaronder en ten slotte naar de MSP’s die hun systemen beheren.
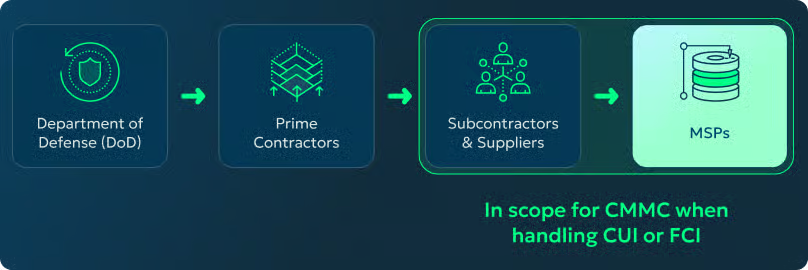
Uw MSP valt binnen de scope zodra u CUI of FCI verwerkt voor een klant. De scope volgt een eenvoudige keten: uw klant valt binnen de scope, hun IT-omgeving valt binnen de scope, u beheert die omgeving, dus valt u er ook onder. Dat zet u in een sterke positie, want u heeft al een relatie met die klant en kunt echte waarde toevoegen door te helpen voldoen aan een eis die hun bedrijf ondersteunt.
Schattingen gaan ervan uit dat de wereldwijde markt voor CMMC-consultancydiensten in 2032 2,8 miljard dollar bereikt. Dat maakt dit een lucratief specialisatiegebied.
Waar MSP’s CMMC-klanten kunnen vinden
Begin met het benaderen van bedrijven die nu al met CMMC-eisen te maken hebben.
U kunt uw lijst op twee manieren opbouwen en het helpt om beide tegelijk te doen. De eerste is kijken naar de klanten die u al bedient, want sommige zitten misschien al in de defensieketen zonder dat u of zij het zo hebben benoemd. De tweede is naar buiten kijken, op zoek naar nieuwe prospects die u als deskundige CMMC-partner kunt benaderen.
- Begin bij uw huidige klantenbestand en vraag u af welke van uw bestaande klanten DoW-contracten hebben of met overheidsgegevens werken, want dat zijn bestaande CMMC-kansen.
- Gebruik SAM.gov, de doorzoekbare contractantendatabase van de federale overheid, om te bevestigen of een bedrijf een actieve federale contractant is. U kunt dit gebruiken voor een huidige klant of voor een volledig nieuwe.
- Leg contact met lokale brancheverenigingen in de defensiesector en netwerken van maakbedrijven om nieuwe leveranciers te ontmoeten en een reputatie op te bouwen als hun CMMC-partner.
- Kijk voor nieuwe prospects buiten uw eigen netwerk naar de gemeenschappen waar defensiefabrikanten en -leveranciers al samenkomen.
- Landelijke brancheverenigingen zijn een rijke bron, waaronder de volgende:
- National Defense Industrial Association (NDIA)
- Association of the United States Army (AUSA)
- National Center for Defense Manufacturing and Machining (NCDMM)
- National Tooling and Machining Association (NTMA)
- Precision Metalforming Association (PMA)
- Society of Manufacturing Engineers (SME)
- Aerospace Industries Association (AIA)
- Association for Manufacturing Technology (AMT)
Vrijwel elke staat heeft bovendien een eigen vereniging van maakbedrijven vol leveranciers die grotere defensiecontractanten bedienen. Branche-evenementen zijn een andere sterke optie, zoals de AUSA Annual Meeting, Sea-Air-Space, Modern Day Marine, SOF Week, WEST en AFCEA TechNet. De exposerende bedrijven voldoen daar al aan de CMMC-eisen of verwachten dat binnenkort te doen.
Daarnaast werken twee aan de overheid gelieerde organisaties, APEX Accelerators en het Manufacturing Extension Partnership (MEP), rechtstreeks samen met fabrikanten die overheidsopdrachten nastreven. Zij kunnen u wijzen op bedrijven die zich op CMMC voorbereiden.
Zo herkent u bedrijven die CMMC-ondersteuning nodig hebben
Zodra u een bedrijf op het oog heeft of dat nu een bestaande klant, een verenigingslid of een naam uit SAM.gov is, controleert u op de kwalificaties die een defensieleverancier meestal uitdraagt.
Sterke signalen zijn onder meer AS9100, ITAR-registratie, DFARS-compliance, NIST 800-171, luchtvaartproductie, defensieverspaning, CNC-productie, militaire elektronica, precisiefabricage en termen als “defense subcontractor”.
Het woord “CMMC” komt zelden voor in de manier waarop deze bedrijven zichzelf omschrijven. Deze signalen zijn daarom een betrouwbaardere manier om te bevestigen of een bedrijf in de defensieketen werkt en een gesprek waard is.
Hoe de ideale CMMC-klant eruitziet voor een MSP
Een sterke prospect heeft doorgaans 25 tot 500 medewerkers en een jaaromzet tussen de 10 miljoen en 250 miljoen dollar. Let op bedrijven die vermelden dat zij leveren aan prime contractors zoals Lockheed Martin, Northrop Grumman, RTX, General Dynamics, Boeing of L3Harris. De beste match is een bedrijf met echte compliance-eisen en een klein intern cybersecurityteam, want precies daar voegt een MSP de meeste waarde toe.
Zo begint u een CMMC-gesprek met een prospect
Uw opening werkt het best wanneer die aansluit bij wat de klant al weet. Meestal treft u een van drie situaties aan: een klant die weet dat hij een complianceverplichting heeft, een klant die in de defensieketen werkt maar zich niet realiseert dat hij binnen de scope valt en een klant die CMMC kent maar het als een toekomstig project ziet.
Een paar vragen brengen elk van deze gesprekken verder. Vraag of zij elk device dat met CUI in aanraking komt kunnen verantwoorden of zij een auditor op verzoek de actuele patch compliance kunnen tonen en hoe zij geprivilegieerde toegang, multi-factor authentication (MFA) en rolwijzigingen beheren. Dat laatste gebied verdient aandacht, want CMMC Level 2 bevat 22 eisen rond toegangscontrole en juist bij identiteit vinden bedrijven vaak de meeste ruimte voor verbetering.
Hoe CMMC-klanten doorverwijzingen in de defensiesector opleveren
Eén goed gekozen klant kan uw hele CMMC-praktijk in gang zetten. Defensieleveranciers werken nauw samen, dus een fabrikant die aan een prime contractor levert, werkt meestal naast tientallen andere leveranciers en onderaannemers met dezelfde compliance-eisen.
Wanneer u één bedrijf helpt CMMC-ready te worden, bouwt u een verwijsnetwerk op dat al gekwalificeerd is voor hetzelfde werk. Uw eerste klant zorgt voor de vaart richting de volgende, dus het loont om uw energie te richten op het vinden en binnenhalen van die ene klant.
Zo bouwt u uw CMMC-praktijk op
Begin met één doelwit en gebruik deze gids om dat bedrijf te vinden, te kwalificeren en u voor te bereiden op een zelfverzekerd eerste gesprek.
Bekijk voor meer informatie het NinjaOne-webinar CMMC uitgelegd: wat MSP’s vandaag moeten weten.