


Belangrijkste punten
MSP’s nemen in hoog tempo tools voor endpoint detection and response (EDR) in gebruik om hun verdediging verder te versterken dan traditionele antivirusoplossingen.
- Kies EDR voor geavanceerd zicht op bedreigingen: de helft van de MSP’s gebruikt al EDR en nog eens 11% wil het binnen een jaar invoeren, een duidelijk teken dat detectie en response aan terrein winnen.
- Vervang verouderde endpointtools: 55% van de MSP’s verving de bestaande antivirus door EDR, wat wijst op consolidatie in de stacks voor eindpuntbeveiliging en op felle concurrentie tussen leveranciers.
- Geef voorrang aan preventie boven analyse: ondanks de onderzoeksmogelijkheden van EDR richten de meeste MSP’s zich nog altijd op het voorkomen van inbreuken in plaats van op het analyseren van of reageren op compromittering.
- Pak uitdagingen rond resources en complexiteit aan: budgetgrenzen, personeelstekorten en marktverwarring blijven de belangrijkste obstakels. Weinig MSP’s hebben fulltime EDR-beheer of dekking buiten kantooruren.
Nu cyberaanvallen zich razendsnel ontwikkelen en steeds meer schade aanrichten, zoeken MSP’s actief naar nieuwe manieren om hun securitydiensten naar een hoger niveau te tillen, verder dan traditionele antivirus (AV). Voor veel partijen vormen endpoint detection and response (EDR)-tools een logische volgende stap. Maar hoeveel MSP’s hebben EDR daadwerkelijk ingevoerd? Wat werkt er – en wat werkt er niet – aan deze EDR-tools voor MSP’s? En hoe verhoudt zich dat tot de populariteit van EDR-oplossingen binnen de interne IT?
We hebben 160 MSP’s, MSSP’s en IT-professionals ondervraagd om daarachter te komen. Maar voordat we hun antwoorden bekijken, eerst een korte introductie.
Ontdek hoe NinjaOne EDR integreert in uw bestaande stack met minder operationele overhead.
Wat is EDR?
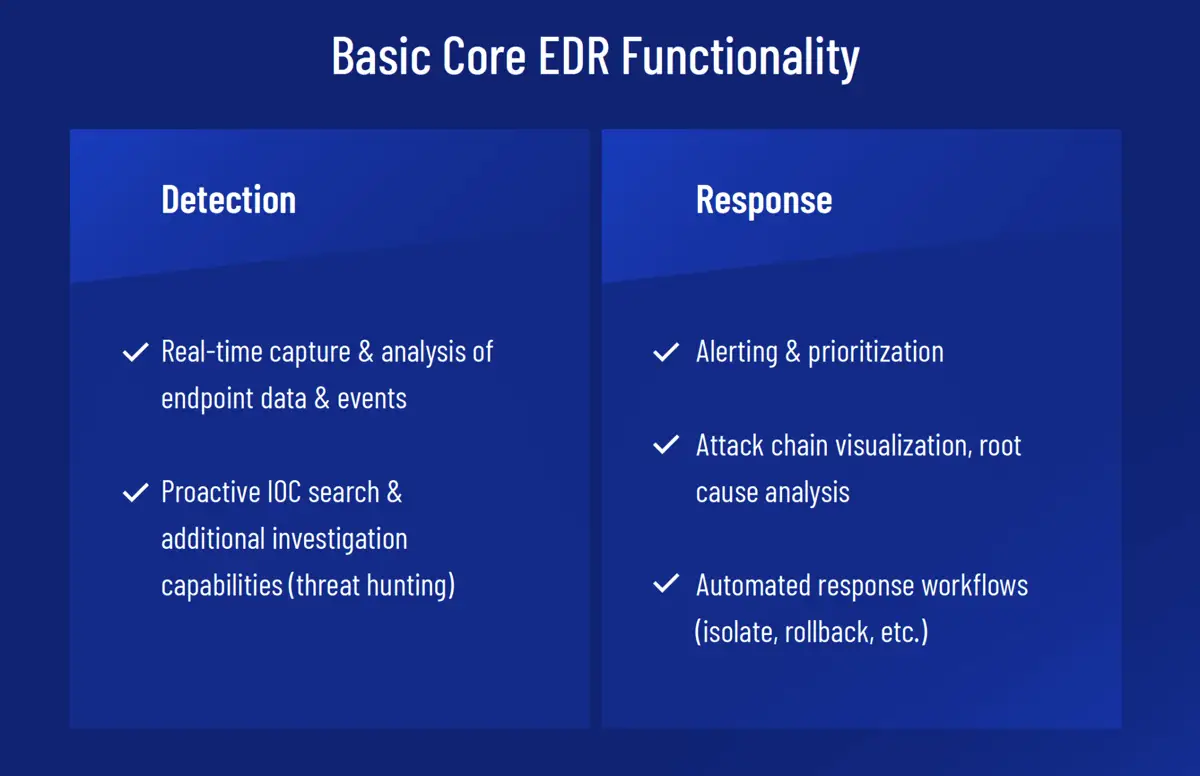
Op hoofdlijnen is endpoint detection and response (EDR) software die organisaties helpt om bedreigingen die hun andere verdedigingslagen zijn gepasseerd te herkennen, te stoppen en erop te reageren.
Nog korter samengevat: het houdt ellende niet buiten de deur. Het laat u weten wanneer die binnen is, zodat u sneller kunt reageren.
Voor een uitgebreider antwoord verwijzen we naar onze blogpost “Wat is EDR? Een heldere definitie van het populairste modewoord in security”.
Soorten EDR-tools
EDR-tools waren ooit strikt voorbehouden aan grote organisaties die zich security-analisten konden veroorloven, maar ze bewegen zich inmiddels naar het lagere marktsegment. Leveranciers richten zich erop ze toegankelijker te maken en ze te bundelen met andere oplossingen voor eindpuntbeveiliging, zodat er aantrekkelijkere alles-in-éénplatformen ontstaan.
Door die samensmelting van oplossingen gericht op het voorkomen van compromittering (AV en NGAV) en oplossingen gericht op het detecteren van en reageren op compromittering (EDR) is eindpuntbeveiliging een bijzonder volle, competitieve en onoverzichtelijke markt geworden.
Over het algemeen bieden de meeste leveranciers van eindpuntbeveiliging EDR nu echter op een van deze drie manieren aan:

Nu die context duidelijk is, duiken we in de resultaten van ons onderzoek.
Resultaten van het EDR-onderzoek
De vragen die we stelden:
- Adoptiegraad: hoeveel MSP’s en interne IT-professionals gebruiken EDR-tools?
- Hoe wordt EDR toegevoegd aan bestaande security stacks?
- Hoeveel tools voor eindpuntbeveiliging beheren respondenten op dit moment?
- Waarom investeren respondenten in EDR-tools?
- Wat zijn de belangrijkste securityprioriteiten van respondenten en hoe sluiten die aan op EDR?
- Hoeveel tijd besteden respondenten aan het beheer van EDR?
- Welke uitdagingen staan de adoptie van EDR in de weg?
Hoeveel MSP’s en interne IT-professionals gebruiken EDR-tools?
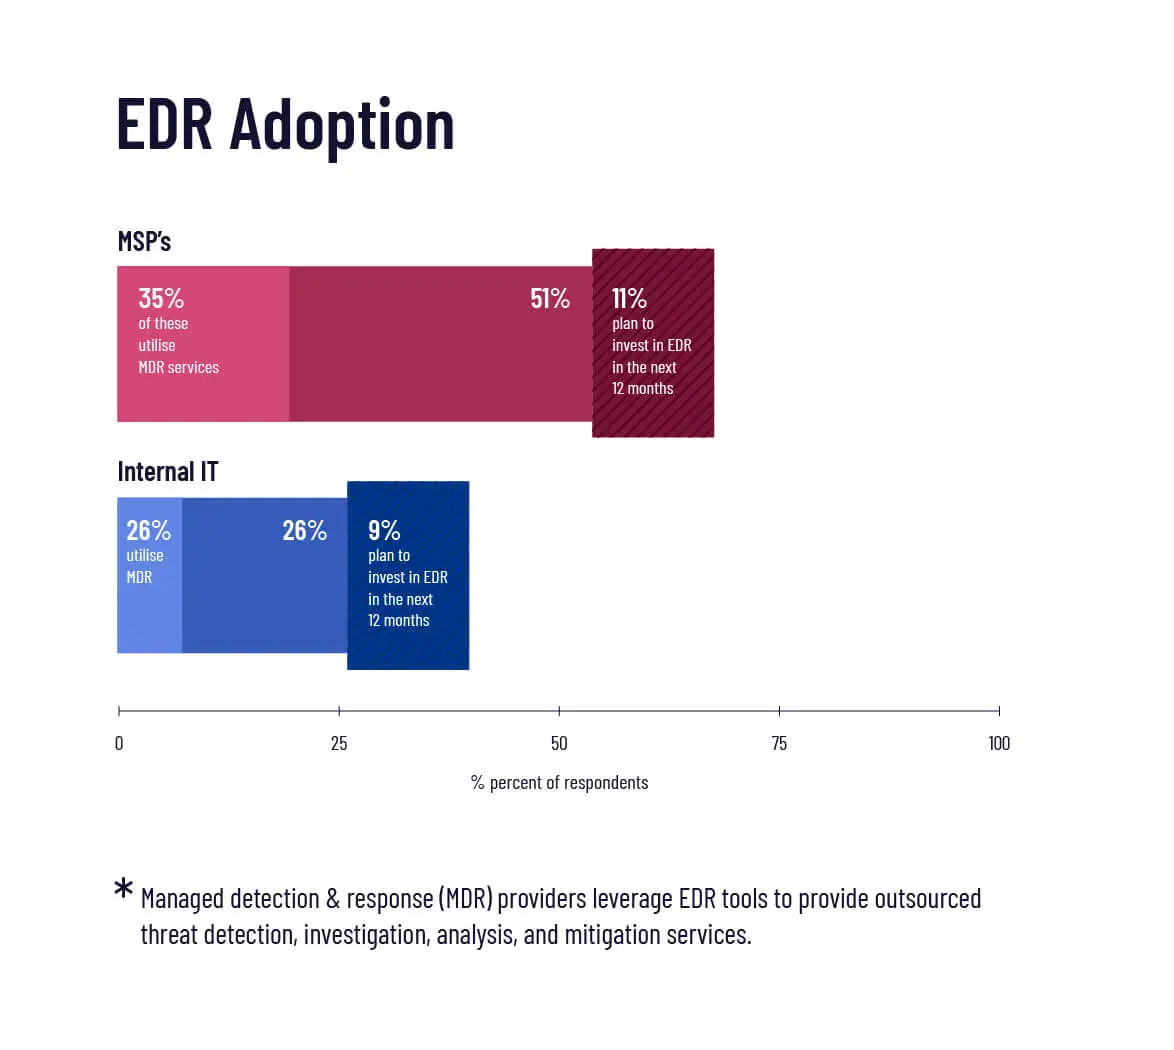
De helft van onze MSP-respondenten gaf aan EDR al te gebruiken. Een derde daarvan zei een MDR-provider (managed detection and response) in te schakelen voor het beheer. Nog eens 11% van de MSP’s is van plan de komende 12 maanden in EDR te investeren, wat betekent dat de EDR-adoptie in 2020 richting tweederde van alle MSP’s kan gaan.
Hoe wordt EDR toegevoegd aan bestaande security stacks?
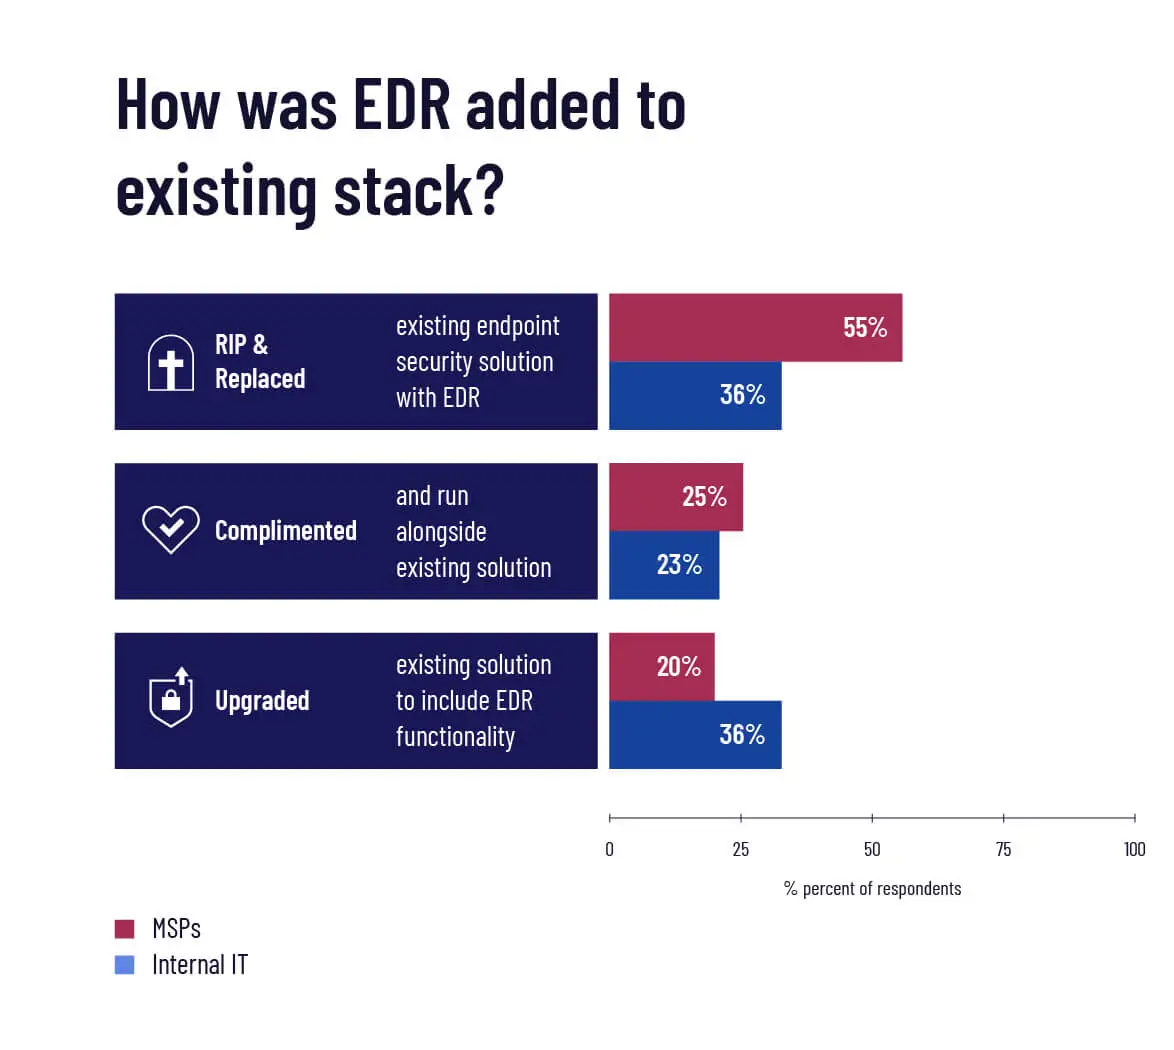
Dit cijfer zou traditionele leveranciers van eindpuntbeveiliging zorgen moeten baren:
55% van de MSP’s met EDR besloot de bestaande oplossing voor eindpuntbeveiliging volledig te vervangen door EDR.
Dat laat zien hoe meedogenloos de concurrentie in deze markt is. In een security stack is vaak geen plaats voor de nummer twee.
En hoe zit dat bij interne IT-professionals? Die blijken veel gelijkmatiger verdeeld over volledig vervangen, EDR toevoegen als aanvullende tool en manieren zoeken om EDR-functionaliteit aan hun bestaande oplossing toe te voegen. AV-leveranciers kunnen dus even opgelucht ademhalen, toch? Nou… niet helemaal.
Toen we MSP’s en interne IT-professionals die de stap nog niet hadden gezet vroegen naar hun ideale scenario, zei de meerderheid te neigen naar volledig vervangen.
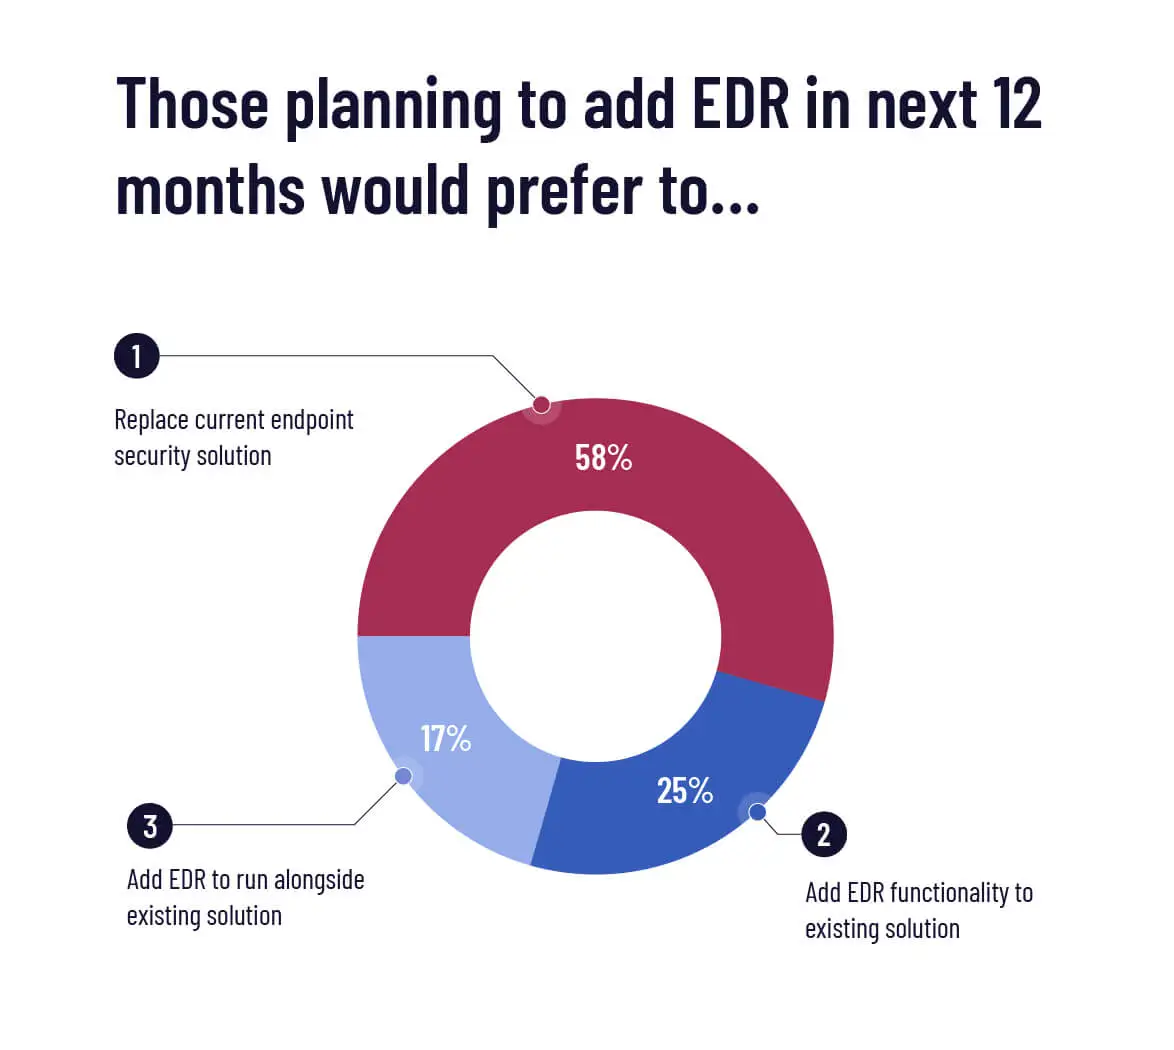
Veel MSP’s lijken hun stack te beheren volgens het principe: er komt er pas één bij als er één af gaat. Dat brengt ons bij de volgende vraag…
Hoeveel tools voor eindpuntbeveiliging beheren respondenten op dit moment?
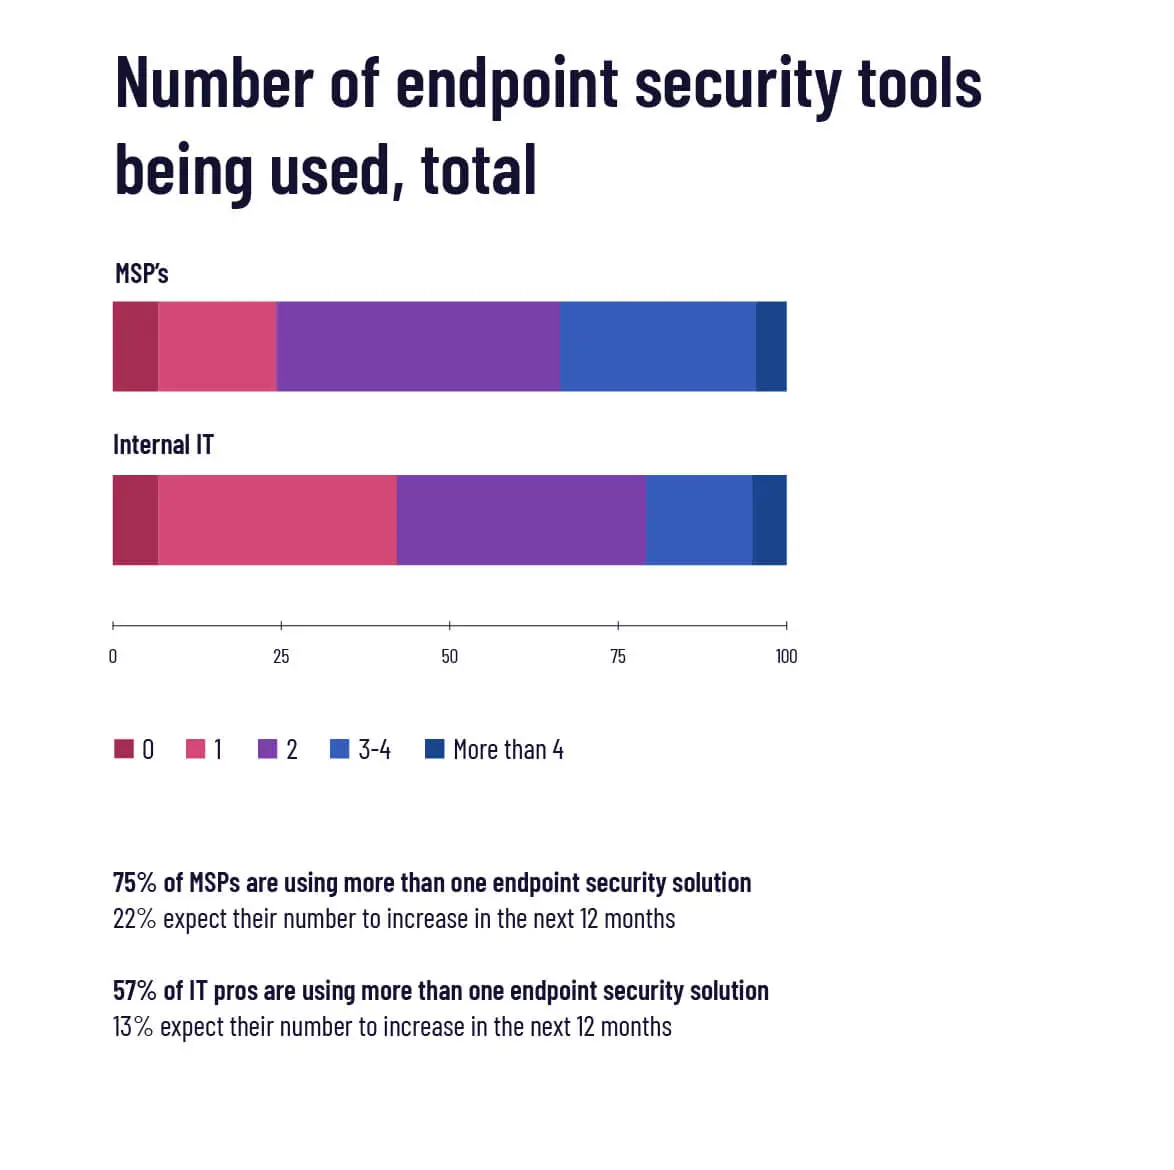
Een mogelijke reden waarom vooral MSP’s aarzelen om simpelweg een laag EDR toe te voegen is dat drie op de vier al meer dan één oplossing voor eindpuntbeveiliging beheren. Dat, en de marges.
Interne IT-professionals blijven daar niet ver bij achter: bijna 6 op de 10 zegt meer dan één oplossing te gebruiken.
Weinig MSP’s of IT-professionals gebruiken meer dan vier oplossingen en een relatief klein percentage verwacht dat het totale aantal tools dat ze beheren zal toenemen.
Waarom investeren respondenten in EDR-tools?
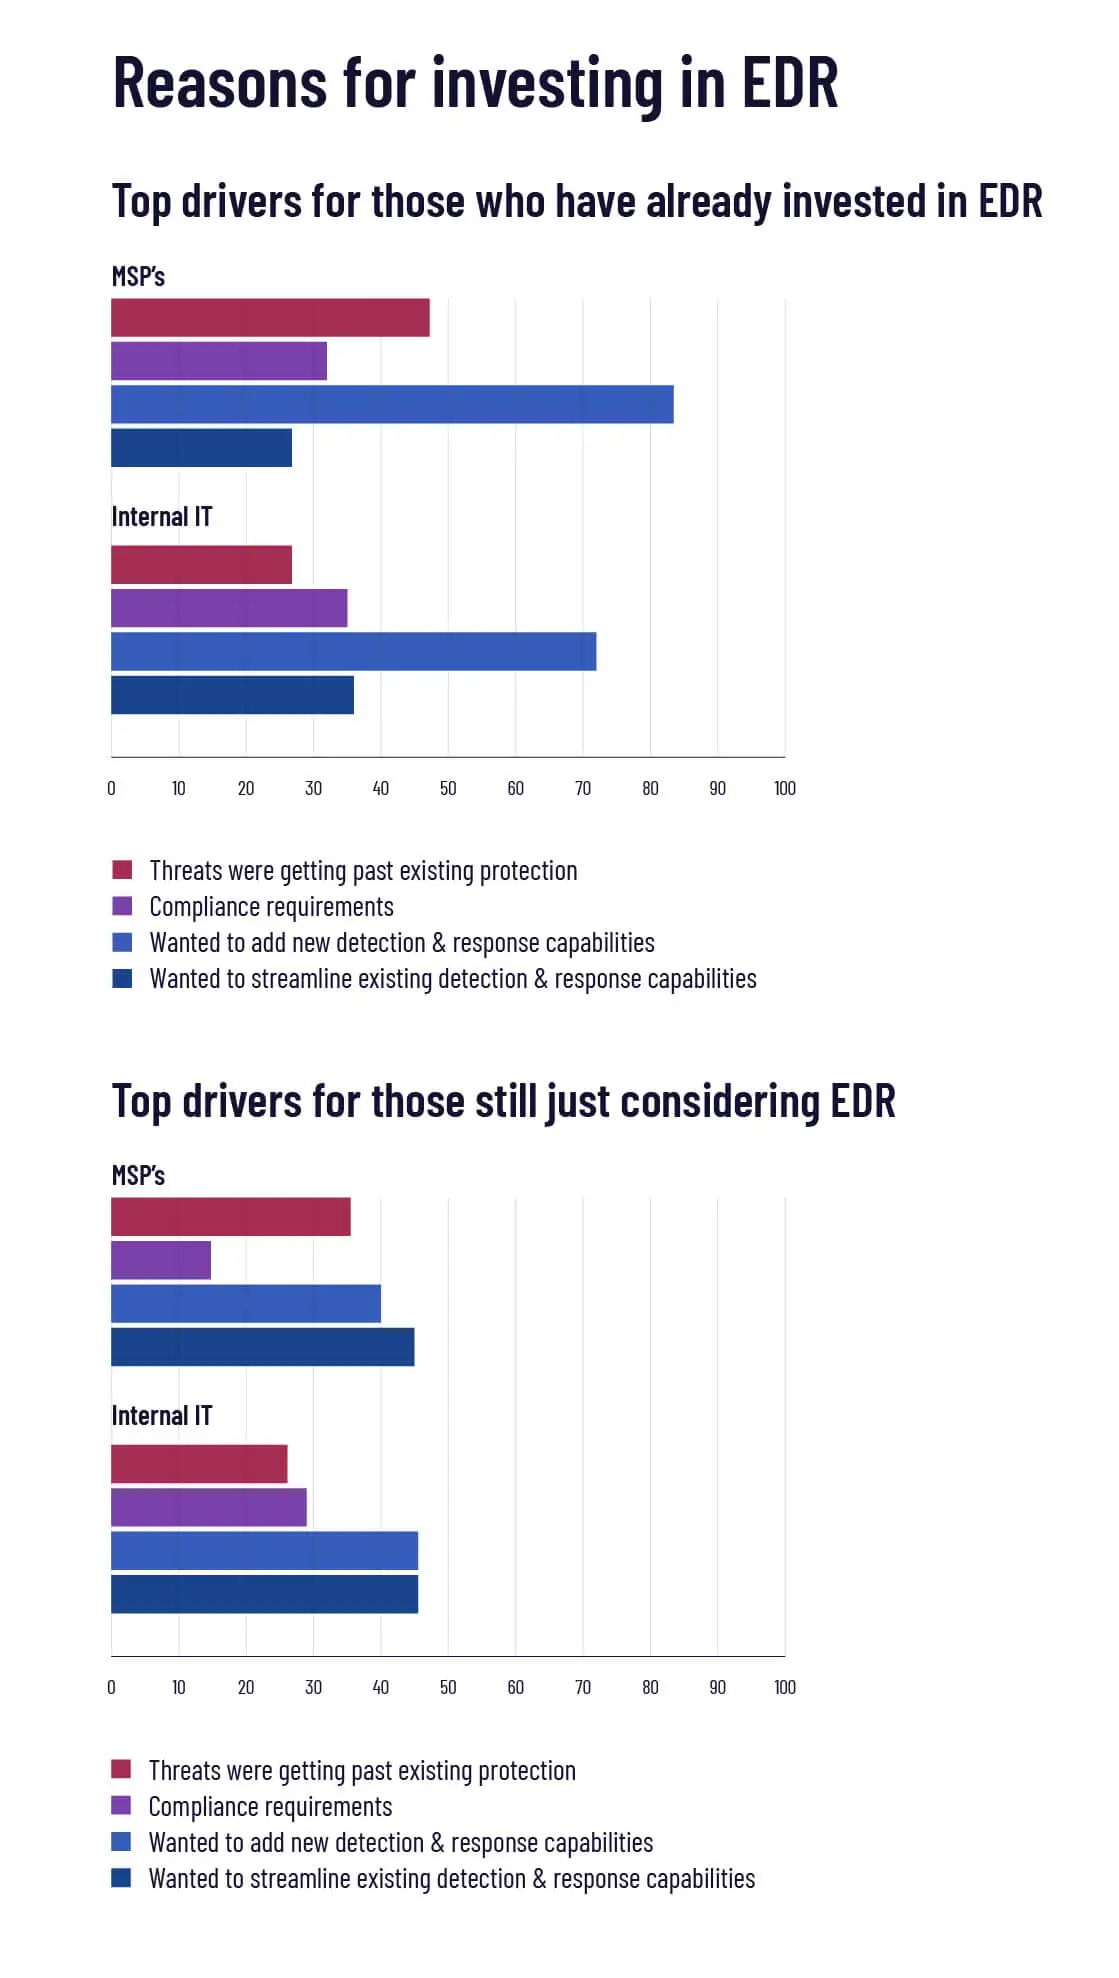
Zowel voor MSP’s als voor IT-professionals is de belangrijkste reden om in EDR te investeren overduidelijk: ze willen detectie- en responsmogelijkheden toevoegen. Interessanter is dat de tweede drijfveer bij MSP’s bestond uit bedreigingen die hun verdediging passeerden.
Voor 45% van de MSP’s met EDR was een belangrijke reden voor adoptie dat er dingen langs hun AV glipten.
Op het eerste gezicht is dat ook logisch. Na een paar infecties knikt u instemmend bij het EDR-verkoopargument “compromittering is onvermijdelijk”. Maar vergeet niet dat de meeste MSP’s die in EDR hebben geïnvesteerd het niet zomaar aan hun stack toevoegden: ze haalden hun bestaande bescherming eruit en vervingen die door EDR.
Dat roept een nieuwe vraag op: worden MSP’s aangetrokken door EDR-tools vanwege de kernfunctionaliteit van EDR – onderzoek en analyse van bedreigingen, geautomatiseerde workflows voor herstel, enzovoort – of omdat securityleveranciers NGAV-functionaliteit een belangrijk onderdeel van het pakket maken?
Met andere woorden: zijn MSP’s echt op zoek naar nieuwe mogelijkheden of gewoon naar een betere muizenval?
De volgende grafieken – prioriteiten en tijdsbesteding in EDR-tools – wijzen erop dat het vaak het laatste is.
Wat zijn de belangrijkste securityprioriteiten van respondenten en hoe sluiten die aan op EDR?
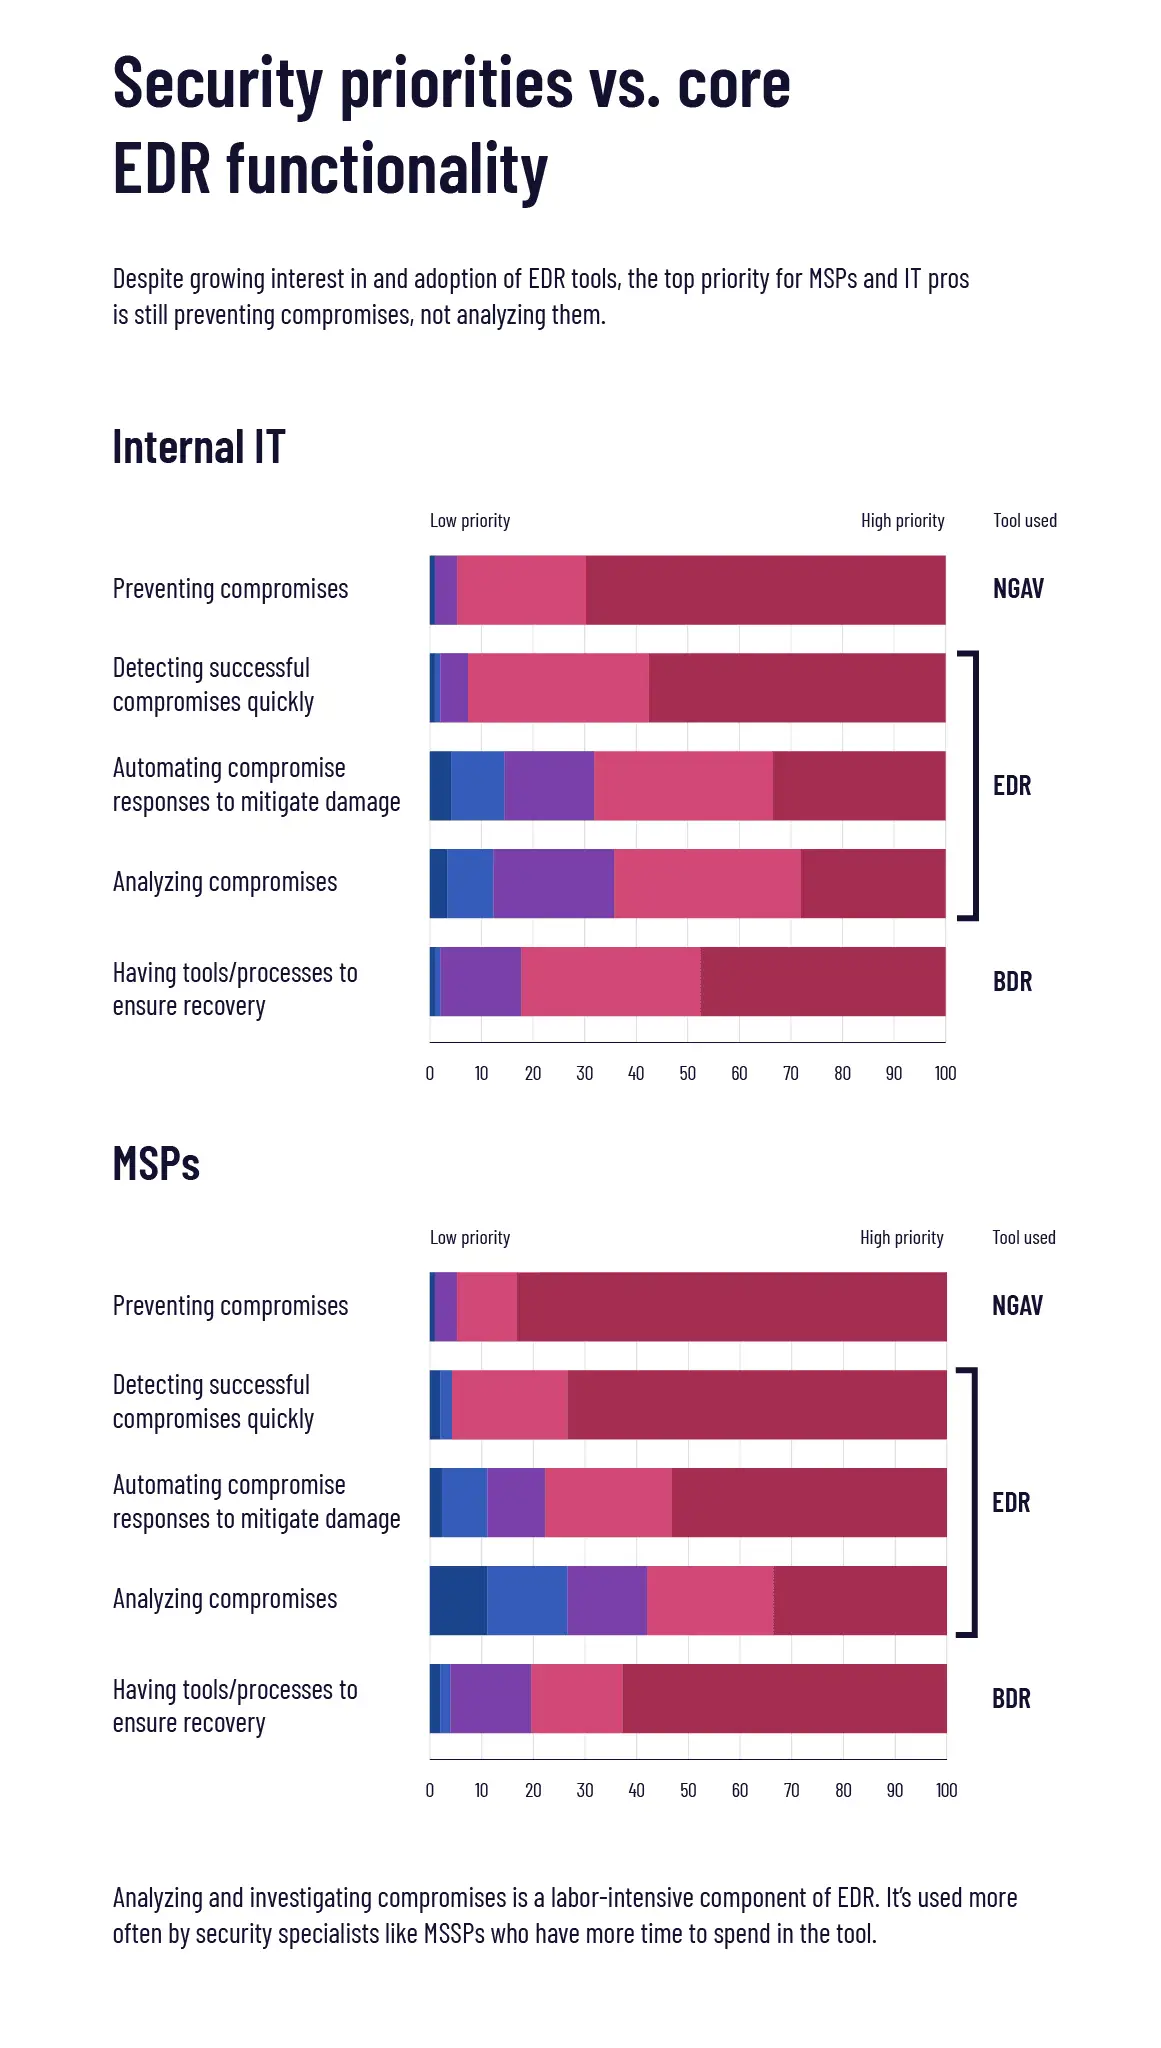
De adoptie van EDR neemt duidelijk toe, maar de prioriteit ligt voorlopig nog altijd bij het voorkomen van compromittering (de taak van AV/NGAV) en niet bij het analyseren ervan (een van de kernmogelijkheden van EDR).
Opvallend: het analyseren van compromittering heeft niet alleen de laagste prioriteit (relatief gezien), het is ook de meest arbeids- en resource-intensieve mogelijkheid op deze lijst, waarvoor behoorlijk wat tijd en expertise nodig is.
Over tijd gesproken…
Hoeveel tijd besteden respondenten aan het beheer van EDR?
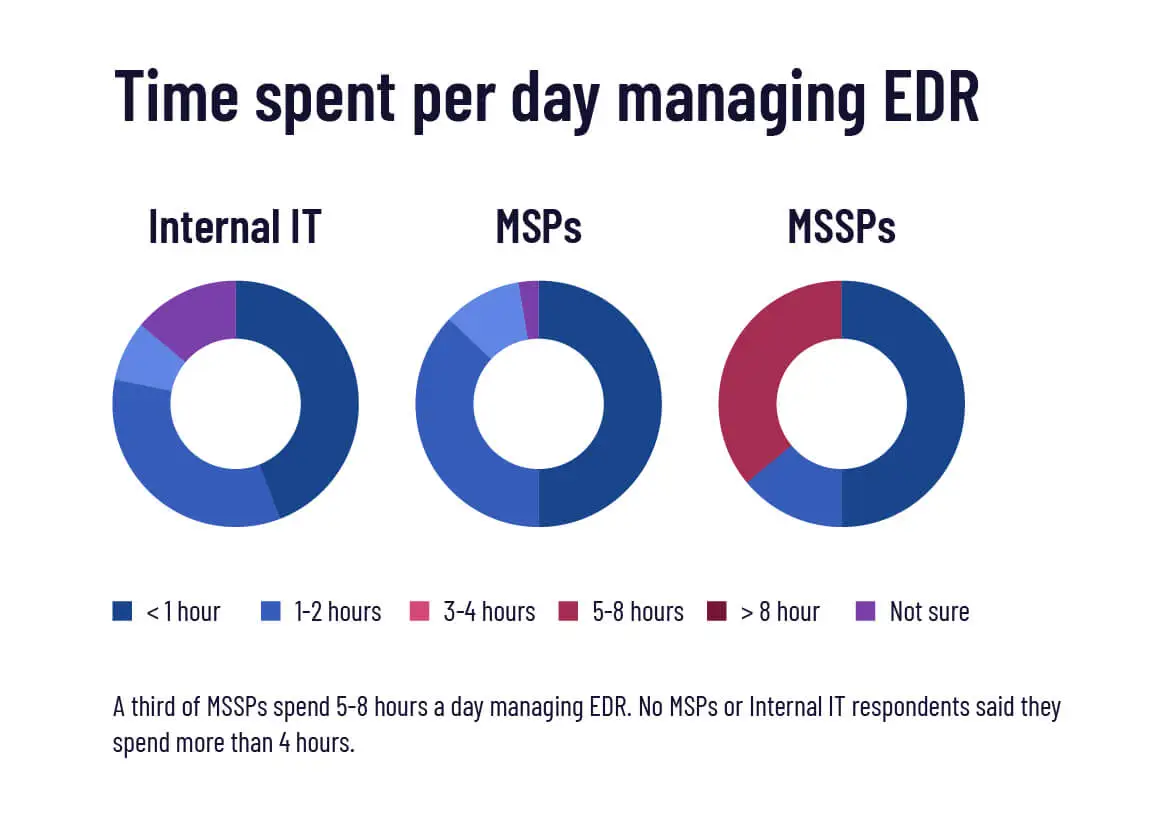
Heel in het algemeen geldt: hoe meer securityexpertise een EDR-gebruiker heeft of hoe gespecialiseerder zijn rol, hoe meer tijd hij eraan besteedt om de tool volledig te benutten. Typisch voorbeeld: een derde van de MSSP’s besteedt 5 tot 8 uur per dag aan het beheer van EDR. Geen enkele MSP of interne IT-respondent gaf aan meer dan 4 uur te besteden. De helft van de MSP-respondenten meldde minder dan een uur per dag in hun EDR te zitten.
Het is dan ook geen verrassing dat slechts 5% van de MSP’s zegt iemand te hebben die zich volledig op het beheer van EDR richt. Iets verrassender is dat 30% van de MSP’s aangaf ’s nachts en in het weekend helemaal geen EDR-beheer te hebben.
Een derde van de interne IT-respondenten zei een vaste persoon te hebben voor het beheer van EDR. 27% zei dat er ’s nachts en in het weekend geen dekking is.
Welke uitdagingen staan de adoptie van EDR in de weg?
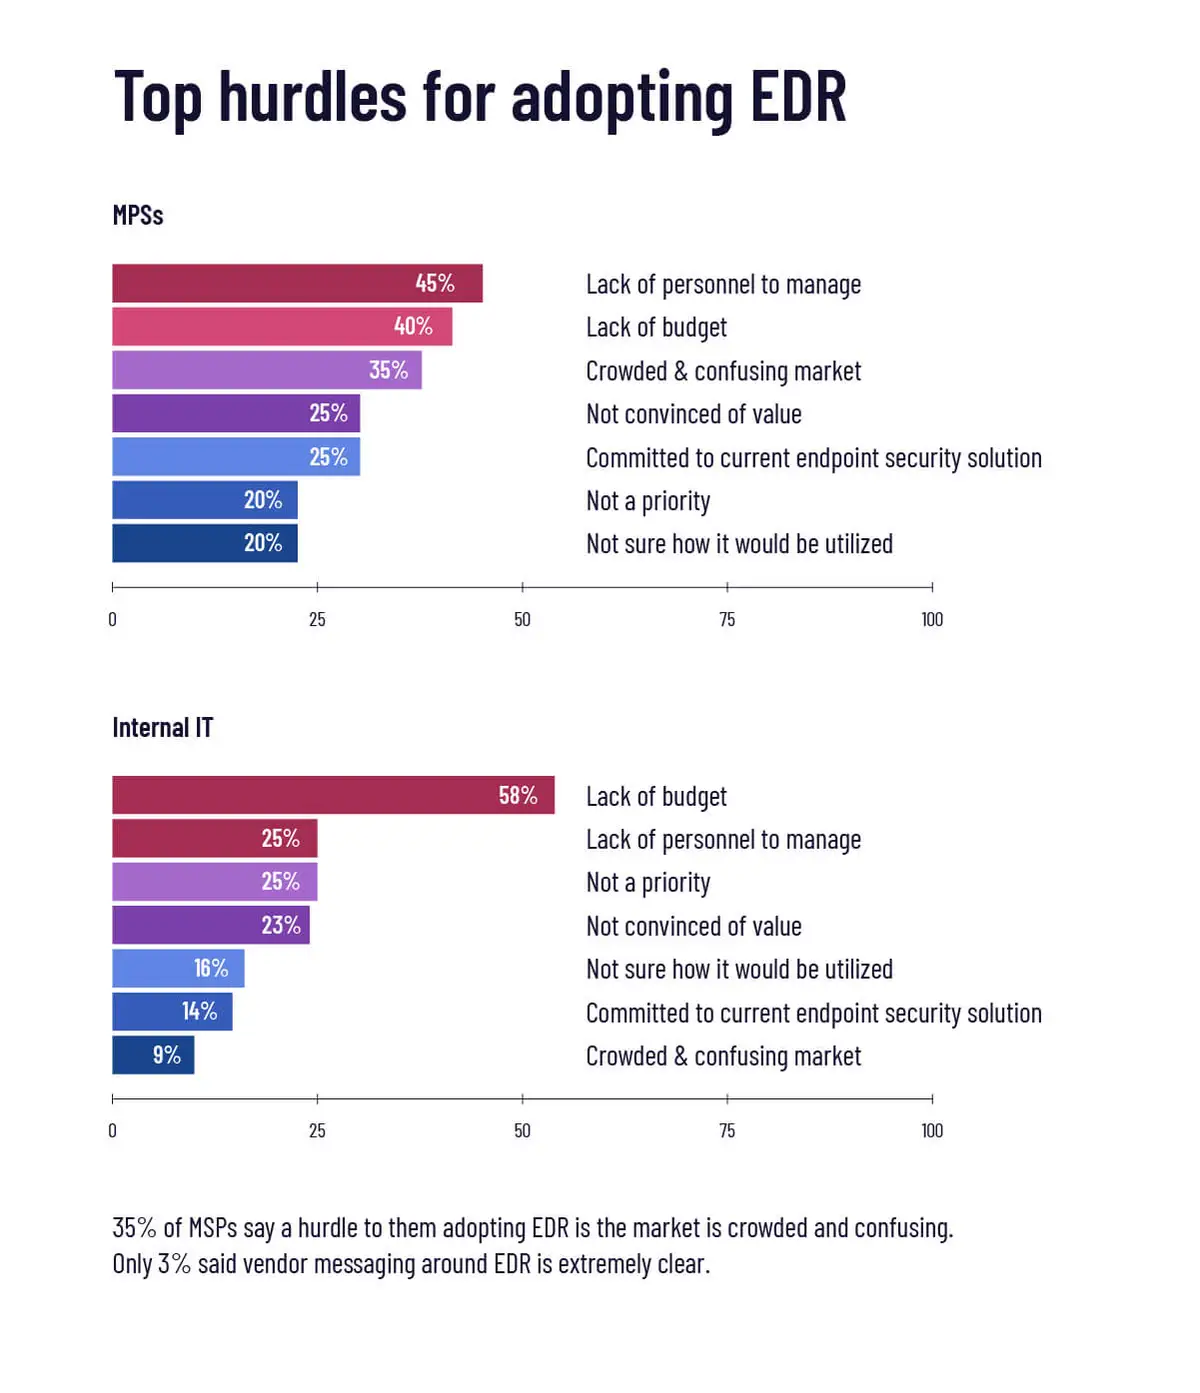
Het is geen verrassing dat een gebrek aan budget en personeel bovenaan de lijst met hobbels op weg naar EDR-adoptie staat. Dat zijn lastige kwesties, maar voor een derde van de MSP’s is een groot struikelblok simpelweg hoe vol en verwarrend de markt voor eindpuntbeveiliging is geworden.
Daar hebben we alle begrip voor. Daarom hebben we een gratis gids samengesteld die duidelijkheid schept.
Lever geavanceerde eindpuntbeveiliging via een vertrouwde tool voor IT Management.
Meer feiten over EDR en tips om oplossingen te beoordelen?
Download onze gratis gids van 26 pagina’s: de hypevrije EDR-gids voor MSP’s. Daarin worden alle vragen beantwoord die u over EDR zou moeten stellen, zodat u een antwoord klaar hebt wanneer uw klanten, uw baas of prospects ernaar vragen.