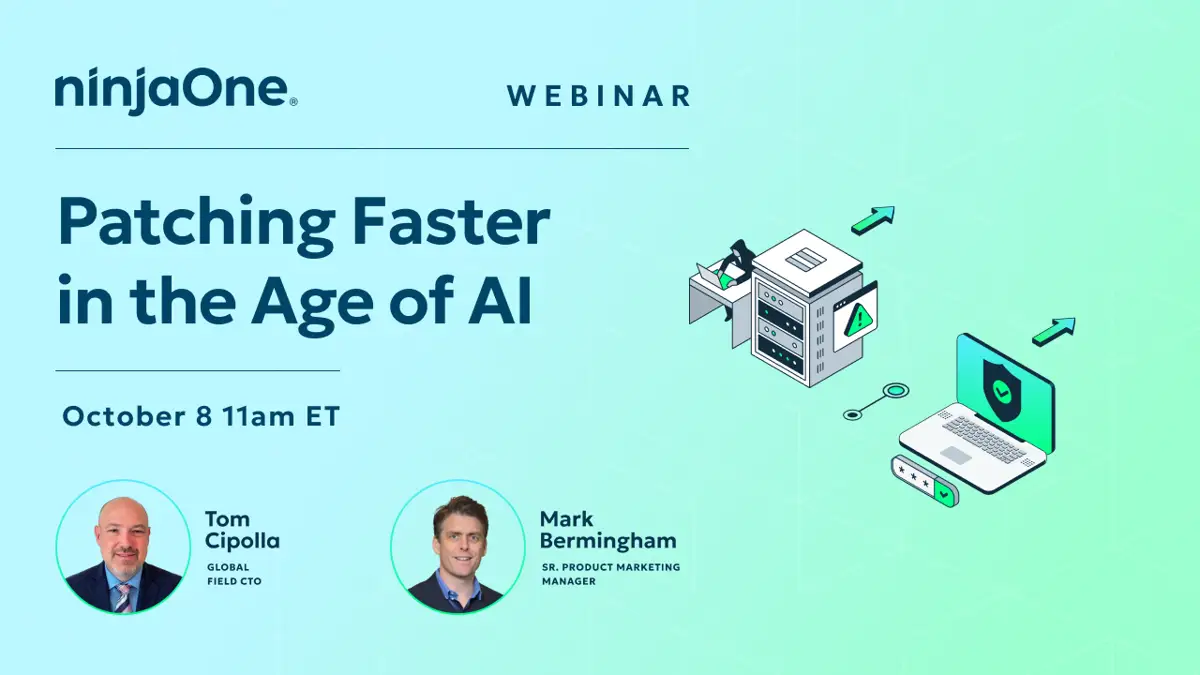
La IA está redefiniendo las reglas de la gestión de parches.
La explotación de vulnerabilidades es ahora la principal causa de las filtraciones de datos, y es la primera vez que ello ocurre en 19 años, de acuerdo con el «2026 Data Breach Investigations Report» de Verizon. La IA está acelerando el proceso. El plazo entre el descubrimiento y la explotación activa ahora es inferior a tres días, mientras que la mayoría de grandes empresas siguen tardando semanas o meses en aplicar los parches.
Tom Cipolla, CTO global de campo en NinjaOne, y Mark Bermingham, director sénior de marketing de producto, explican qué se necesita para solucionar esa carencia sin sacrificar la estabilidad operativa.
En esta sesión aprenderás a:
- Sustituir la detección periódica de vulnerabilidades basada en análisis por una identificación en tiempo real y una remediación basada en parches
- Priorizar las correcciones mediante una puntuación de riesgo dinámica que tiene en cuenta el contexto del activo, la explotabilidad y los plazos de remediación, en lugar de basarse únicamente en la gravedad CVSS
- Incorporar el análisis de opinión y de regresión en las decisiones sobre parches, para no implementar actualizaciones que provoquen más interrupciones de las que previenen
- Reducir los ciclos de aplicación de parches de meses a días con la gestión autónoma de endpoints
- Esta sesión está pensada para los responsables de TI y de seguridad que buscan modernizar la gestión de vulnerabilidades sin generar fricciones entre sus equipos.